对称加密算法
简介:
对称加密算法的加密密钥和解密密钥是完全相同的,其安全性依赖于两个因素。第一,加密算 法必须是足够强的,仅基于密文本身去解密信息在实践中是不可能的,可以抵抗现有各种密码分析 方法的攻击。第二,加密的安全性依赖于密钥的秘密性,而非算法的保密性。
若要采用对称算法检验注册码,正确的方法是把用户输入的注册码(或者注册码的一部分、注 册码的散列值)作为加密算法或者解密算法的密钥,这样,解密者要想找到一个正确的注册码,只 能采用穷举法。为了增加穷举的难度,自然要求注册码有一定的位数。如果在检查注册码时,把用户 输入的注册码作为算法的输入或者输出,则无论使用加密算法还是解密算法检查注册码,解密者都 可利用调试器在内存中找到所用的密钥,从而将算法求逆,写出注册机。
常见的对称分组加密算法有DES(Data Encryption Standard) 、IDEA(Intermational Data Encryption Algorithm) 、AES(Advanced Encryption Standard ) 、BlowFish 、Twofish 等。本节将以常见的对称加密 算法 TEA 、IDEA、BlowFish、AES 及流密码算法 RC4为例,介绍对称算法在软件保护中的应用。我们可以阅读密码学相关书籍,例如《对称密码学》,了解更多关于对称密码的知识。
一:初步认识
对称加密算法
对称加密算法是指加密和解密过程中使用相同密钥的加密方式。换句话说,发送方和接收方使用相同的密钥来加密和解密数据。这是最基本的加密方式,常用于保护数据传输的隐私。
对称加密的基本原理
对称加密算法的基本原理可以总结为以下几步:
-
密钥共享:加密和解密双方需要共享一个密钥。这个密钥必须在安全的方式下被传递给接收方(如通过物理传输、提前交换或使用加密信道传输)。
-
加密:发送方使用共享密钥和加密算法对数据进行加密。密钥通过算法将明文数据转化为密文。
-
解密:接收方使用相同的密钥和相同的加密算法对密文进行解密,将其恢复为明文数据。
常见的对称加密算法
-
DES(Data Encryption Standard,数据加密标准)
- DES 是最早被广泛采用的对称加密算法之一。它采用 56 位的密钥对 64 位的数据块进行加密。
- DES 加密算法曾经广泛应用于政府和金融领域,但由于密钥长度较短,随着计算能力的提升,DES 被认为不再安全。如今,DES 已经基本被淘汰,特别是在较为安全的加密需求中。
-
3DES(三重数据加密标准)
- 3DES 是对 DES 的改进,通过对数据进行三次加密操作来提高安全性。它使用三个 DES 密钥,进行三次加密/解密过程(加密-解密-加密),因此被称为“三重 DES”。
- 尽管 3DES 相对于 DES 更加安全,但由于其计算效率低和密钥长度依然相对较短,3DES 也逐渐被其他更强大的加密算法替代。
-
AES(Advanced Encryption Standard,高级加密标准)
- AES 是目前广泛使用的对称加密算法,它被设计为替代 DES 和 3DES,提供更强的加密安全性。
- AES 支持多种密钥长度(128、192、256 位),并对数据块进行加密。由于其高效性和强大的安全性,AES 被用于政府、金融等领域,甚至被联合国、美国政府等多个组织正式批准作为加密标准。
- AES 在加密强度和速度之间取得了很好的平衡。
-
RC4(Rivest Cipher 4)
- RC4 是一种流密码,常用于 TLS/SSL 协议中进行数据加密。它通过生成一个伪随机数流(密钥流)并将密钥流与明文按位异或来加密数据。
- 由于 RC4 存在已知的安全漏洞,现代安全协议中已经逐渐不再使用 RC4,尤其是 TLS 和 HTTPS 协议中。
-
Blowfish
- Blowfish 是一种块加密算法,它使用可变长度的密钥(32 位到 448 位之间)进行加密。Blowfish 设计时重点考虑了加密的速度和安全性。
- Blowfish 由于其较强的安全性和较快的加密速度,在早期的加密应用中得到了广泛的使用,但在一些现代应用中被认为存在密钥扩展的漏洞。
-
Twofish
- Twofish 是 Blowfish 的继任者,它采用了更为复杂的加密结构和更长的密钥长度(最大 256 位)。它比 Blowfish 更加安全和高效,但由于其较大的算法复杂性,速度可能稍慢一些。
对称加密的优点
- 加密和解密速度快:对称加密的计算量相对较少,因此速度比非对称加密要快得多。适合加密大量数据。
- 高效性:由于加密和解密使用相同的密钥,算法通常比非对称加密要高效,适合高频次的数据传输场景。
- 简单易实现:许多对称加密算法设计较为简单,易于实现。
对称加密的缺点
- 密钥分发问题:加密和解密双方必须共享相同的密钥,如何安全地分发密钥是对称加密的一个难题。如果密钥被第三方获取,通信内容将完全暴露。
- 密钥管理困难:对于大规模用户系统而言,如何管理和分发大量的密钥是一个非常复杂且容易出错的问题。密钥的安全性一旦被破坏,所有的通信内容都将暴露。
对称加密在实际中的应用
-
文件加密:对称加密常用于文件加密(如 AES 加密文件)和硬盘加密(如 BitLocker 加密)。
-
SSL/TLS协议:虽然 SSL/TLS 协议采用非对称加密来交换密钥,但一旦建立了安全通道,实际的数据传输大多使用对称加密来确保速度和效率。
-
VPN(虚拟私人网络):VPN 通常利用对称加密来加密通过公网上传输的数据,以保证数据的保密性。
-
电子支付和金融交易:对称加密算法常用于支付系统中的数据加密,保护支付过程中的敏感信息。
总结
对称加密算法是信息安全领域的重要组成部分,虽然它存在密钥管理和分发上的挑战,但其高效性和计算速度使其仍然在许多实际应用中占据重要地位。随着技术的发展,结合对称加密和非对称加密(如在 SSL/TLS 中使用的混合加密方法)已成为解决密钥分发问题和保障数据安全的最佳实践。
逆向角度
逆向角度分析对称加密算法
从逆向攻击的角度来看,对称加密算法虽然在加密和解密过程中具有较高的效率,但它们也面临一系列的安全挑战。逆向攻击通常是指通过分析加密系统、破解密钥或寻找算法漏洞来恢复明文数据的过程。从对称加密算法的逆向角度分析,主要涉及以下几个方面:
1. 密钥管理与泄露
对称加密算法的最大安全隐患之一是密钥的管理和分发问题。由于加密和解密过程中使用相同的密钥,密钥本身成为了系统的核心。如果攻击者能够获得密钥,那么任何被加密的数据都将被暴露。因此,在对称加密系统中,密钥的存储、传输和保护是至关重要的。
-
密钥泄露:如果攻击者能够通过某种手段获取到密钥(例如,劫持密钥传输、利用不安全的存储位置等),那么对称加密的安全性将完全崩溃。逆向分析常常通过针对密钥的存储位置(如软件中的硬编码密钥)或通过暴力破解来尝试获取密钥。
-
密钥重复使用:在一些不安全的应用场景中,可能会出现多个加密操作使用相同的密钥,这为攻击者提供了攻击的机会。如果多个消息使用相同的密钥加密,攻击者可以通过分析这些密文之间的关系,尝试进行密码分析。
2. 暴力破解
由于对称加密算法依赖于共享密钥,攻击者最直接的攻击方式之一就是暴力破解。通过尝试所有可能的密钥,直到找到正确的密钥为止,这种攻击方法特别适用于密钥空间较小的加密算法。
-
DES 的暴力破解:DES 使用 56 位密钥,因此其密钥空间为 2562^{56}256。随着计算机性能的提升,暴力破解 DES 变得越来越容易。实际上,DES 密钥在 1998 年已被世界上最快的计算机集群破解。
-
AES 的破解难度:相比之下,AES 支持的密钥长度较长(128、192 和 256 位)。因此,即使采用暴力破解,所需的计算资源也极为庞大。虽然目前没有对 AES 进行暴力破解的成功案例,但随着量子计算的发展,AES 可能会面临新的威胁。量子计算能够利用“量子位”进行并行计算,极大地提高暴力破解的效率。
3. 已知明文攻击
已知明文攻击是指攻击者知道某些明文及其对应的密文,通过对比已知的数据进行分析,推断出加密密钥或加密算法的其他信息。
- 例如,假设攻击者知道某个文件的部分内容(例如,文件头部分是固定格式),并且能够获取到该文件的密文。通过已知的明文和密文,攻击者可以分析加密算法的行为,从而推测出密钥的部分或全部信息。这种攻击方式对一些老旧的对称加密算法(如 DES)威胁较大。
4. 密码学算法的弱点
对称加密算法本身可能存在算法设计上的弱点,使得密文可能包含某些可预测的信息或使得暴力破解变得更容易。逆向分析会着重于以下几个方面:
-
密钥扩展弱点:一些较为老旧的加密算法(如 DES 和 3DES)使用较弱的密钥扩展方式,密钥在加密过程中会被分解成不同的子密钥。如果攻击者能够通过对密文的分析,推测出某些子密钥的信息,那么就有可能逆向恢复出原始密钥。
-
弱密钥:某些对称加密算法(如 DES)可能存在一些特殊的密钥,即所谓的“弱密钥”。这些密钥在加密过程中可能无法产生足够的随机性或产生具有规律性的密文,容易被攻击者利用进行密码分析。
5. 侧信道攻击
侧信道攻击(Side-Channel Attack)通过监测加密算法执行时的物理特征(如电磁辐射、功耗、计算时间等)来获取有关密钥或密文的信息。
-
功耗分析:通过监测加密过程中的功耗波动,攻击者可能从中提取出某些密钥位的信息,进而帮助破解整个加密密钥。
-
时间分析:某些加密算法的执行时间会依赖于密钥的值,通过精确的时间测量,攻击者可以推断出密钥的部分信息。
6. 碰撞攻击(Hash函数的逆向攻击)
对称加密通常需要与哈希函数结合使用,尤其在认证和数据完整性验证中。碰撞攻击(Collision Attack)指的是在给定的哈希函数中,找到两个不同的输入数据产生相同的哈希值,从而利用该碰撞漏洞进行攻击。
虽然这是针对哈希算法的攻击,但在某些加密协议中,对称加密的安全性与哈希算法息息相关。因此,攻击者通过哈希碰撞来破解加密过程也是一种间接的攻击方式。
总结
尽管对称加密算法因其速度和效率在许多场合仍然具有优势,但从逆向分析的角度来看,它们面临许多挑战和潜在的安全漏洞。主要的安全隐患包括密钥管理问题、暴力破解攻击、已知明文攻击、密码算法的设计弱点、侧信道攻击等。为了提高安全性,现代加密系统通常会采取以下措施:
- 密钥管理:通过使用公钥基础设施(PKI)、密钥交换协议(如 Diffie-Hellman)等方式,确保密钥的安全传输和管理。
- 混合加密系统:在一些应用场景中,结合对称加密和非对称加密,利用非对称加密安全地交换密钥,然后使用对称加密进行实际的数据加密,从而平衡效率和安全性。
- 使用长密钥和现代算法:采用长密钥(如 AES-256)和经过严格审计的加密算法,以提高抗暴力破解和已知明文攻击的能力。
二:RC4 流密码
RC4 算法于1987年由 Ron Rivest 设计,当时并未公开。1994 年,其算法描述被匿名发表在 Cypherpunks 邮件列表中,不久后被传到 sci.crypt新闻组中,进而在互联网上流传开来。时至今日, RC4 已经成为最为流行的流密码算法,广泛应用于 SSL(Secure Sockes Layer) 、WEP中。随着众多分析成果的问世,密码学家认为,尽管 RC4的安全性不是很强,但在实 际应用中可以保证一定的安全性。
1. 算法原理
RC4生成一种称为密钥流的伪随机流,它与明文通过异或操作混合,以达到加密的目的,解密 时与密文进行异或操作。其密钥流由两部分组成,分别是 KSA 和 PRGA。
(1)KSA(the Key-Scheduling Algorithm)
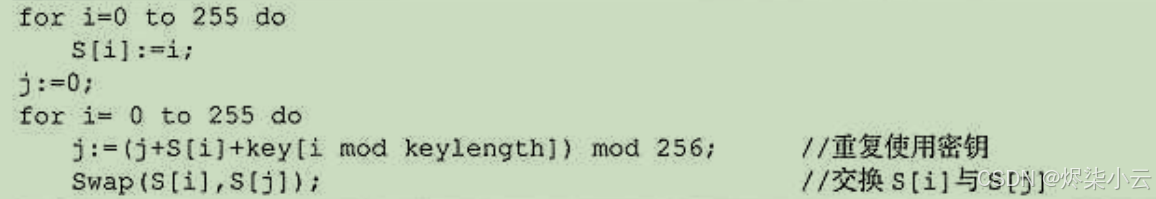
RC4首先使用密钥调度算法 (KSA) 完成对大小为256字节的数组S 的初始化及替换,在替 换时使用密钥。其密钥的长度一般取5~16字节,即40~128位,也可以更长,通常不超过256 位。先用0~255初始化数组 S, 然后使用密钥进行替换,伪代码如下。
(2)PRGA(the Pseudo-Random Generation Algorithm)
数 组S 在完成初始化之后,便不再使用输人的密钥。密钥流的生成是从 S[0] 到 S[255]的。对每 个S[i], 根据当前S 的值,将S[] 与 S 中的另一字节置换。在 S[255]完成转换后,操作仍重复执行。 伪代码如下。
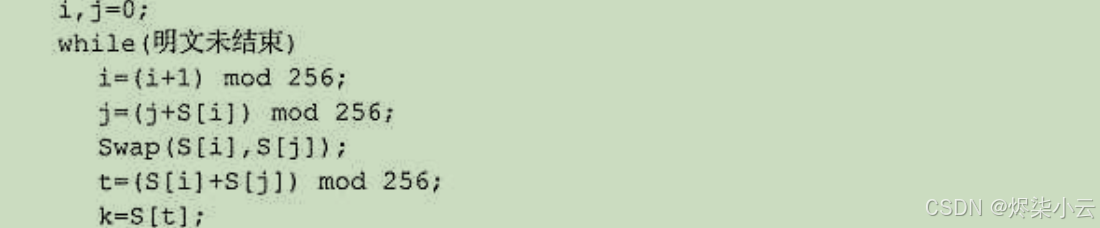
得到的子密码k 用于和明文进行XOR 运算,得到密文。解密过程也完全相同。由于RC4 算法 在加密时采用的是 XOR 运算, 一旦子密钥序列出现了重复,密文就有可能被破解。因此,在使用 RC4算法时,必须对加密密钥进行测试,以判断其是否为弱密钥。
RC4 流密码
RC4(Rivest Cipher 4)是由RSA数据安全公司创始人Ron Rivest于1987年设计的一种流密码算法。它是一种非常简单且高效的加密算法,广泛用于协议和应用程序中,如SSL/TLS、WEP(Wired Equivalent Privacy)等。
RC4被设计为流密码,意味着它逐位(或逐字节)加密数据流,而不是像块加密算法那样一次性加密一个数据块。RC4的主要优点是速度快、实现简单,但也有一些已知的安全漏洞,特别是在使用同一密钥流加密多个数据时。
1. RC4 算法原理
RC4是基于密钥流的加密方法,采用了一个可变大小的状态表(通常称为S盒)来生成伪随机的密钥流。每次生成的密钥流与明文进行按位异或操作,得到密文。由于密钥流的生成是伪随机的,只有持有正确密钥的接收方才能正确解密。
RC4加密过程
-
密钥初始化:
- RC4的密钥长度通常为40到256位,但可以选择不同的密钥长度。密钥被用来初始化一个256字节的状态数组
S。这个数组的每个元素都与密钥相关联,初始化的步骤如下:
1.1 初始化状态数组
S:
S是一个长度为256的数组,初始化时,S[i]的值为i,其中i = 0, 1, 2, ..., 255。1.2 密钥调度算法(KSA):
通过密钥的内容重新排列S数组,以确保加密时产生的密钥流是伪随机的。def key_scheduling_algorithm(key): S = list(range(256)) # 初始化状态数组 j = 0 for i in range(256): j = (j + S[i] + key[i % len(key)]) % 256 S[i], S[j] = S[j], S[i] # 交换 S[i] 和 S[j] return S - RC4的密钥长度通常为40到256位,但可以选择不同的密钥长度。密钥被用来初始化一个256字节的状态数组
-
生成密钥流:
- 生成密钥流的步骤使用伪随机生成算法(PRGA),通过从状态数组
S中提取字节来生成密钥流。
def pseudo_random_generation_algorithm(S): i = 0 j = 0 while True: i = (i + 1) % 256 j = (j + S[i]) % 256 S[i], S[j] = S[j], S[i] # 交换 S[i] 和 S[j] K = S[(S[i] + S[j]) % 256] # 获取伪随机字节 yield K- PRGA每次返回一个字节,它与明文进行异或操作,得到密文。
- 生成密钥流的步骤使用伪随机生成算法(PRGA),通过从状态数组
-
加密过程:
- 明文字节与密钥流字节逐位异或(XOR),生成密文。
def rc4_encrypt(plaintext, key): S = key_scheduling_algorithm(key) # 初始化 S 数组 keystream = pseudo_random_generation_algorithm(S) # 获取密钥流生成器 ciphertext = [] for byte in plaintext: ciphertext.append(byte ^ next(keystream)) # 明文与密钥流按位异或 return bytes(ciphertext) -
解密过程:
- 由于RC4是对称加密算法,解密过程与加密过程相同。即:密文与相同的密钥流进行异或操作,恢复出明文。
def rc4_decrypt(ciphertext, key):
    return rc4_encrypt(ciphertext, key)  # 加密过程与解密过程相同
2. RC4 算法实例分析
假设我们有一个简单的例子,演示如何使用RC4加密和解密。我们选择一个简单的4字节的明文和一个长度为5的密钥。
示例:
- 密钥:
key = [0x1, 0x2, 0x3, 0x4, 0x5] - 明文:
plaintext = [0x61, 0x62, 0x63, 0x64](对应ASCII字符 “abcd”)
步骤:
-
初始化S数组:
通过密钥进行初始化,得到256个字节的数组S。 -
生成密钥流:
使用伪随机生成算法(PRGA),通过状态数组生成伪随机字节。 -
加密过程:
对明文和密钥流进行逐位异或,得到密文。
加密过程:
- 假设
S初始化为[0, 1, 2, ..., 255],密钥流生成过程将在此基础上进行变换。 - 使用
key_scheduling_algorithm函数重新排列S数组。 - 在PRGA中,我们从
S中提取伪随机字节,并将其与明文字节进行异或操作。
假设经过加密后,密文为 [0x3f, 0x9d, 0xe9, 0x50]。
解密过程:
- 解密过程与加密过程相同,我们将密文
[0x3f, 0x9d, 0xe9, 0x50]与相同的密钥流进行异或操作。 - 最终,得到明文
[0x61, 0x62, 0x63, 0x64],即 “abcd”。
RC4的优缺点分析
优点:
- 速度快:RC4是一种流密码,它非常适合在硬件或软件中实现,速度非常高,特别是在资源有限的嵌入式系统中。
- 简单:RC4算法非常简单,易于实现。它只使用简单的加法、交换和异或操作。
- 流密码:作为流密码,RC4可以加密任意长度的消息,适用于流式数据的加密。
缺点:
-
安全性问题:
- 密钥流重用问题:RC4在不同的通信中重复使用相同的密钥流时容易暴露密文之间的关系,攻击者可以利用这个漏洞通过已知的明文攻击来恢复密钥。
- 初始字节偏差:RC4的密钥流的前几个字节存在偏差,攻击者可以通过分析这些偏差来泄露加密数据。
- 流密码的弱点:流密码在一些特定的环境下(例如,已知明文攻击、选择明文攻击等)较容易受到攻击。
-
已知的弱点:RC4已知存在多个安全漏洞,特别是在较低密钥长度的情况下。由于这些弱点,RC4被许多现代协议(如TLS和WEP)逐渐淘汰,推荐使用更安全的加密算法(如AES)。
三:TEA算法
TEA算法(Tiny Encryption Algorithm)
TEA(Tiny Encryption Algorithm)是一种简单而高效的对称加密算法。它由David Wheeler和Roger Needham在1994年提出,旨在提供一种快速的加密方式,尤其适用于硬件和嵌入式设备。尽管其设计简单,但它在许多安全应用中仍然得到了广泛的使用,尤其是在资源受限的环境中。
1. TEA算法原理
TEA算法是一种基于Feistel结构的对称加密算法,它使用128位的密钥,经过64轮的加密迭代来加密64位的数据块。每一轮的加密由两部分组成:循环加密和常数操作。TEA主要通过两条核心思想来实现加密:
-
Feistel结构:TEA使用Feistel网络,即每轮加密过程会将输入数据分为两部分(L和R),然后通过一些数学操作对两部分进行混合。最终的结果会合并回原始数据块中。
-
加密轮数与常数:TEA的加密过程包括64轮,每一轮都包括一对混合操作,其中涉及加密常数的加法。常数被不断地迭代修改,从而使加密过程具有足够的复杂性,增加破解的难度。
TEA算法的工作流程
-
输入与初始化:
- 输入数据:64位数据块(通常拆分为两个32位的部分),分别为
L0和R0。 - 密钥:128位的密钥,通常分为四个32位部分:
K0,K1,K2,K3。
- 输入数据:64位数据块(通常拆分为两个32位的部分),分别为
-
加密过程(64轮迭代):
-
TEA算法通过Feistel结构来处理数据,每一轮都进行以下操作:
- 计算
L1 = L0 + (R0 << 4) + K0,这里的<< 4表示对R0进行循环左移4位。 - 计算
R1 = R0 + (L1 << 5) + K1,这里的<< 5表示对L1进行循环左移5位。 - 通过轮数来选择常数,每一轮的常数为
delta = 0x9e3779b9,这是一个固定值,目的是为加密过程提供混淆和不可预测性。 - 更新左、右数据:
L0 = R0R0 = L1
- 计算
-
经过64轮迭代后,最终得到加密后的数据块。
-
-
解密过程:
- 解密过程与加密过程非常相似,只是轮的顺序反转,并且需要使用相反的操作。
-
输出结果:
- 最终的64位输出即为加密后的密文。
TEA算法的数学操作
TEA主要使用以下几种数学操作:
- 加法:
L1 = L0 + (R0 << 4) + K0,其中的加法是普通的模2322^{32}232加法。 - 循环左移(Rotation):
R0 << 4表示对R0的循环左移操作。 - 常数值:TEA算法使用了固定的加密常数
delta = 0x9e3779b9,它是黄金比例的倒数。
2. TEA算法实例分析
假设我们有一个64位的明文和一个128位的密钥,我们来通过TEA算法进行加密操作。为了简单起见,我们将展示一个简化的过程。
示例:
- 明文:
L0 = 0x01234567,R0 = 0x89abcdef - 密钥:
K0 = 0xdeadbeef,K1 = 0xfeedface,K2 = 0x12345678,K3 = 0x9abcdef0
过程:
-
初始化:
L0 = 0x01234567,R0 = 0x89abcdefK0 = 0xdeadbeef,K1 = 0xfeedface,K2 = 0x12345678,K3 = 0x9abcdef0
-
第一轮(轮数r=0):
- 使用加法和左移进行混合,得到
L1和R1:L1 = L0 + (R0 << 4) + K0R1 = R0 + (L1 << 5) + K1L1和R1会继续更新,直到完成64轮。
- 使用加法和左移进行混合,得到
-
迭代过程:
- 继续按照轮次进行迭代,轮次越多,数据的混淆程度越高。每一轮的常数
delta会影响加密结果。
- 继续按照轮次进行迭代,轮次越多,数据的混淆程度越高。每一轮的常数
-
64轮后得到密文:
- 在经过64轮的加密后,
L0和R0将被更新为最终的密文。
- 在经过64轮的加密后,
解密过程:
解密过程实际上与加密过程几乎相同,只是轮次逆序进行,且使用相反的操作(例如,对移位操作的反向操作)。因此,使用相同的密钥和密文,接收方可以恢复出明文。
优缺点分析:
-
优点:
- 简单高效:TEA算法非常简单,适用于硬件实现和低资源环境(例如嵌入式系统)。
- 抗攻击性强:由于其使用了多个轮次的复杂加密操作,加之常数
delta的引入,使得它比传统的简单加密算法要复杂,攻击者很难直接破解。
-
缺点:
- 不适合现代加密需求:尽管TEA设计简单且有效,但它的安全性相比于现代的加密标准(如AES)较低,尤其在面对时间与选择密文攻击时,容易出现安全漏洞。
- 较低的密钥长度:TEA的密钥长度为128位,虽然这在早期已经足够安全,但在现代,随着计算能力的提升,可能不再满足高安全性的需求。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 10
 0
- 0


 已为社区贡献1条内容

所有评论(0)