【漏洞复现】Palo Alto PAN-OS身份认证绕过CVE-2024-0012及命令执行漏洞CVE-2024-9474
·
免责声明
请勿使用本文中提到的技术进行非法测试或行为。使用本文中提供的信息或工具所造成的任何后果和损失由使用者自行承担,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
一、简介
Palo Alto Networks是全球知名的网络安全厂商,PAN-OS是Palo Alto Networks为其防火墙设备开发的操作系统。

二、漏洞描述
Palo Alto Networks PAN-OS 存在身份验证绕过漏洞 (CVE-2024-0012),该漏洞允许未经身份验证的攻击者通过网络访问管理 Web 界面,获取 PAN-OS 管理员权限,从而执行管理操作、篡改配置,或利用其他经过身份验证的特权升级漏洞;此外,PAN-OS 软件还存在特权升级漏洞 (CVE-2024-9474),该漏洞使拥有管理 Web 界面访问权限的 PAN-OS 管理员能够以 root 权限在防火墙上执行操作。够以 root 权限在防火墙上执行操作。
三、影响版本
PAN-OS 10.2 < 10.2.12-h2
PAN-OS 11.0 < 11.0.6-h1
PAN-OS 11.1 < 11.1.5-h1
PAN-OS 11.2 < 11.2.4-h1
四、fofa语法
QUAKE: app:"Palo Alto 网络防火墙"
hunter: product.name="Palo Alto"
五、漏洞复现
身份验证绕过 - CVE-2024-0012
查看Nginx 路由配置 -/etc/nginx/conf/locations.conf可以看到X-pan-AuthCheck控制身份验证的值为on,conf/proxy_default.conf被添加到.js.map处理程序中
add_header Allow "GET, HEAD, POST, PUT, DELETE, OPTIONS";
 if ($request_method !~ ^(GET|HEAD|POST|PUT|DELETE|OPTIONS)$) {
   return 405;
 }

+proxy_set_header X-Real-IP "";
+proxy_set_header X-Real-Scheme "";
+proxy_set_header X-Real-Port "";
+proxy_set_header X-Real-Server-IP "";
+proxy_set_header X-Forwarded-For  "";
+proxy_set_header X-pan-ndpp-mode "";
+proxy_set_header Proxy "";
+proxy_set_header X-pan-AuthCheck 'on';
 # rewrite_log on;

 # static ones
@@ -27,6 +17,5 @@ location /nginx_status {
 location ~ \.js\.map$ {
   add_header Cache-Control "no-cache; no-store";
   proxy_pass_header Authorization;
+  include conf/proxy_default.conf;
   proxy_pass http://$gohost$gohostExt;
 }
poc请到知识星球获取
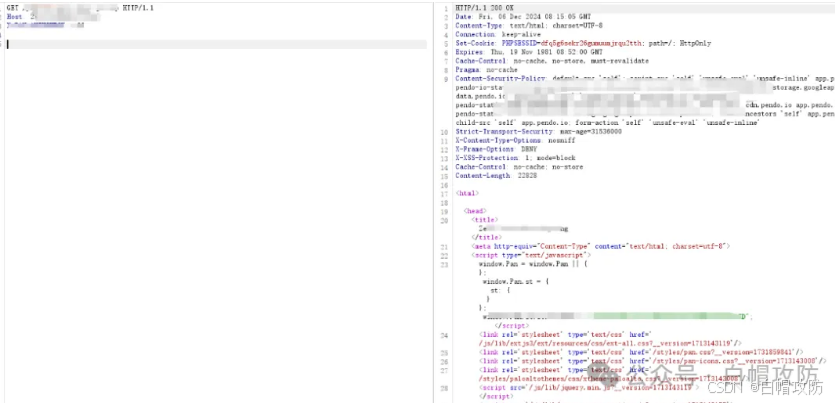
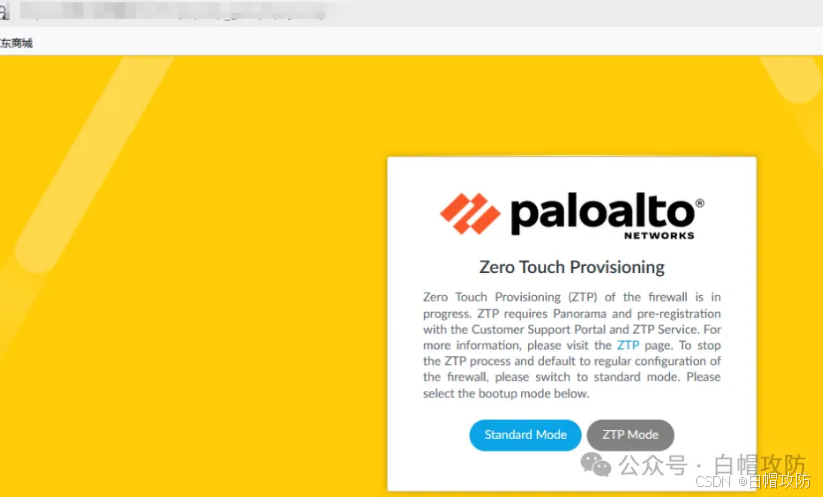 命令执行 - CVE-2024-9474
poc请到知识星球获取

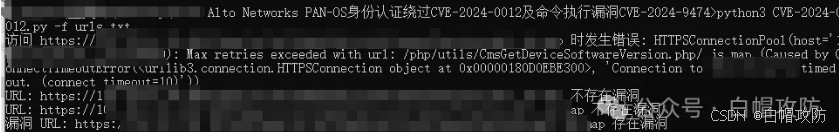
批量检测:
六、修复建议
升级至最新版本
原文始发于微信公众号(白帽攻防):【漏洞复现】Palo Alto PAN-OS身份认证绕过CVE-2024-0012及命令执行漏洞CVE-2024-9474

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 10
 0
- 0


 已为社区贡献8条内容

所有评论(0)