深度揭秘:“密探“——渗透测试的多功能利器
今天不学习,明天变傻狗免责声明
本文章仅供学习交流使用,旨在帮助广大安全爱好者提升技术水平和分享经验。文中所提到的任何工具、脚本、方法或案例,均用于合法范围内的网络安全学习与研究,禁止将其用于任何非法目的。请严格遵守相关法律法规,未经授权不得对他人系统进行测试或操作。任何因滥用文章内容导致的法律责任和后果,均由行为人自行承担,与文章作者、团队及发布平台无关。请谨记:技术无罪,使用需慎。
🌟 引言 在网络安全领域,如何高效收集信息、精准发现漏洞?今天为大家带来一款整合了多种工具功能的渗透测试神器——密探。无论你是刚入门的小白,还是经验丰富的渗透老手,密探都能助你更轻松地完成渗透任务。
密探是什么?
密探是一款集成型渗透测试工具,结合了 FindSomeThing、dirsearch、FOFA 等多种工具的核心能力,强化了信息收集和漏洞探测能力,涵盖以下功能模块:
🔍 资产信息收集:快速抓取目标信息,涵盖 IP、端口、备案等数据。
🌐 子域名爆破:支持多级递归,挖掘隐藏域名不费力。
📊 资产测绘:对接 FOFA、Hunter 等平台,轻松查询与导出资产信息。
🛡️ 敏感信息检测:快速定位接口权限配置问题和未授权访问漏洞。
📂 文件扫描:支持备份文件、目录扫描和自定义字典检测。
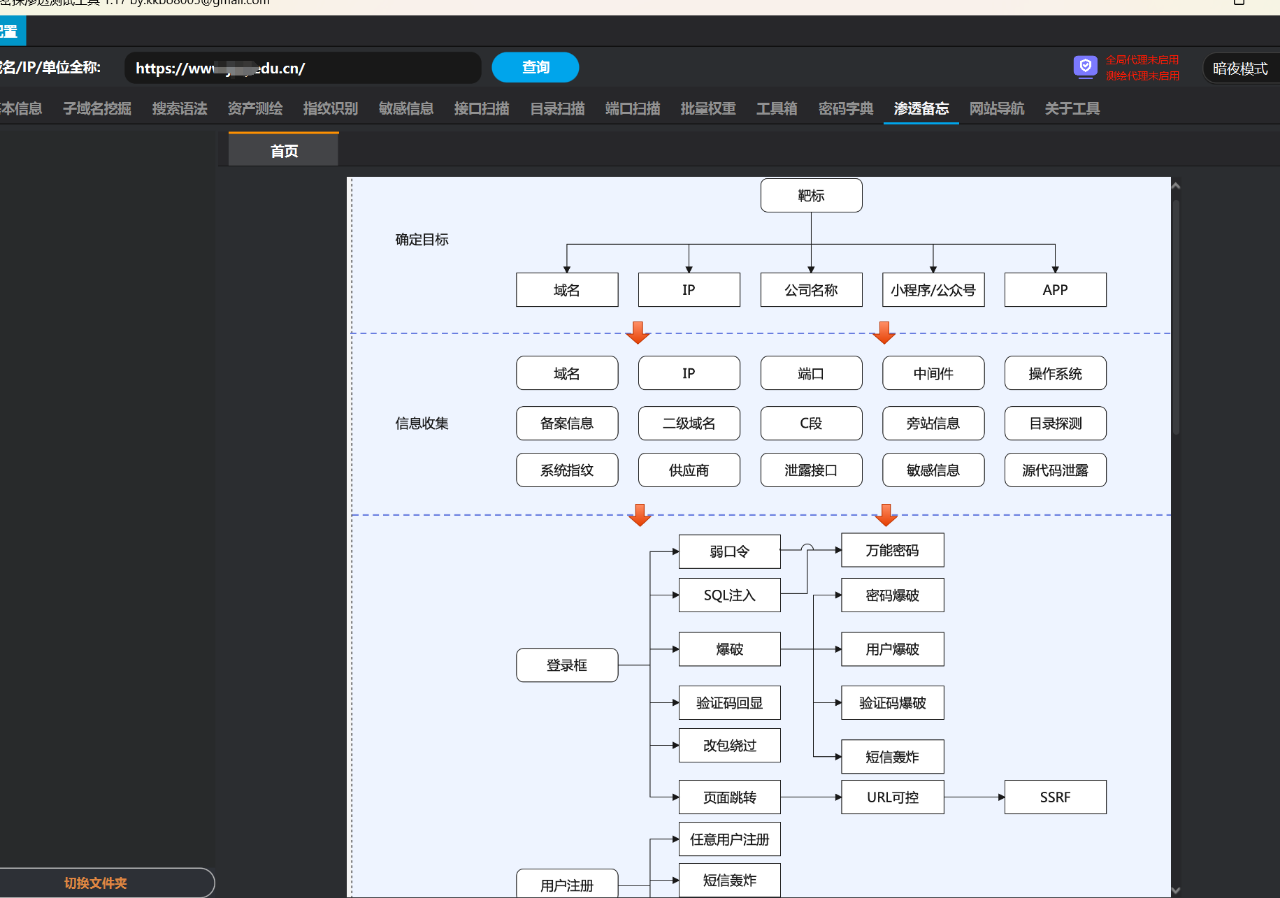
📖 渗透技能备忘录:常用技能路线记录,复盘更高效。
这些模块的组合,让密探在工具界脱颖而出,成为不可或缺的渗透助手。
如何快速启动密探?
环境要求
确保安装了 JDK 8,工具在此基础上运行。
启动方式
-
直接运行在命令行输入:
java -jar mitan-jar-with-dependencies.jar -
脚本启动
-
Mac/Linux
赋予脚本权限:
chmod +x start.sh然后运行:
./start.sh -
Windows双击
start.bat即可运行。
-
运行成功后,你将看到工具的主界面,操作简洁直观。
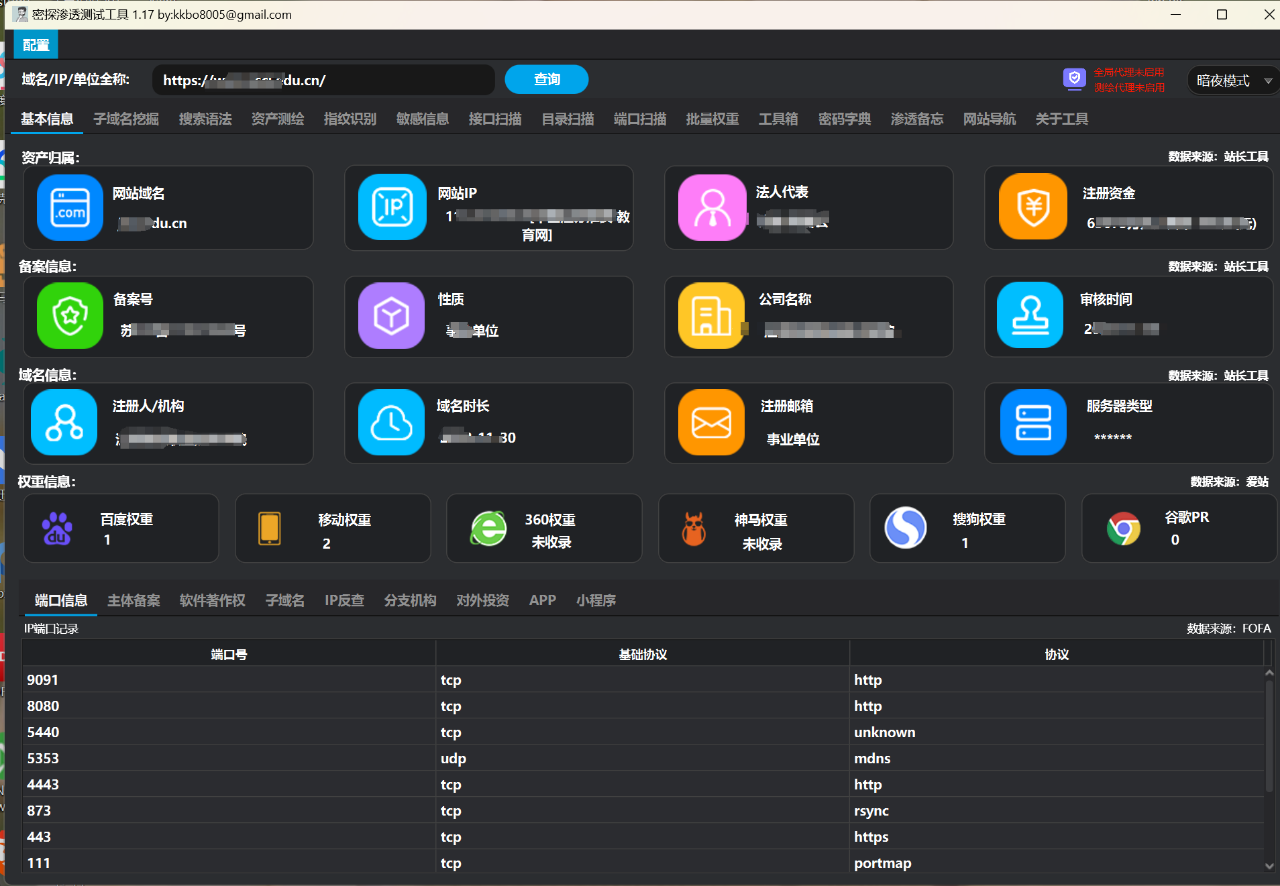
密探的独特亮点
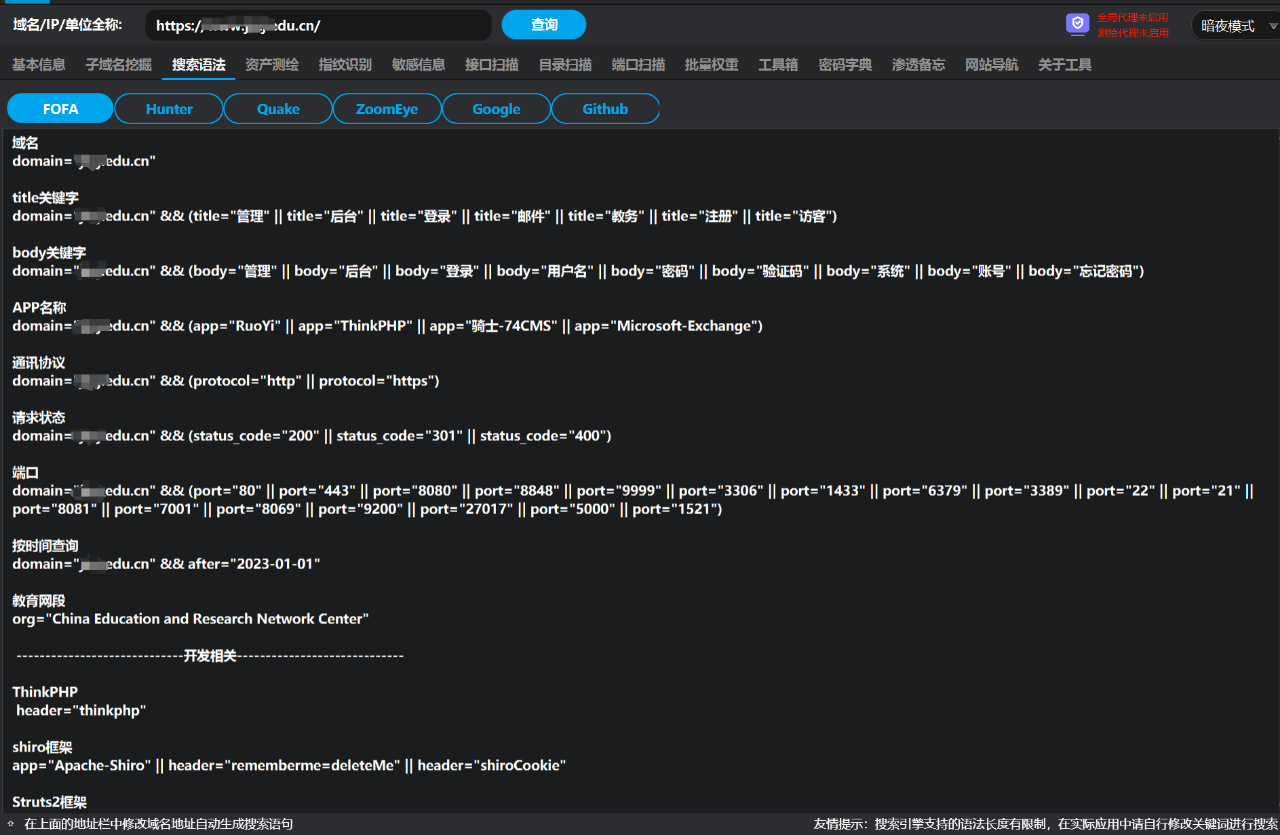
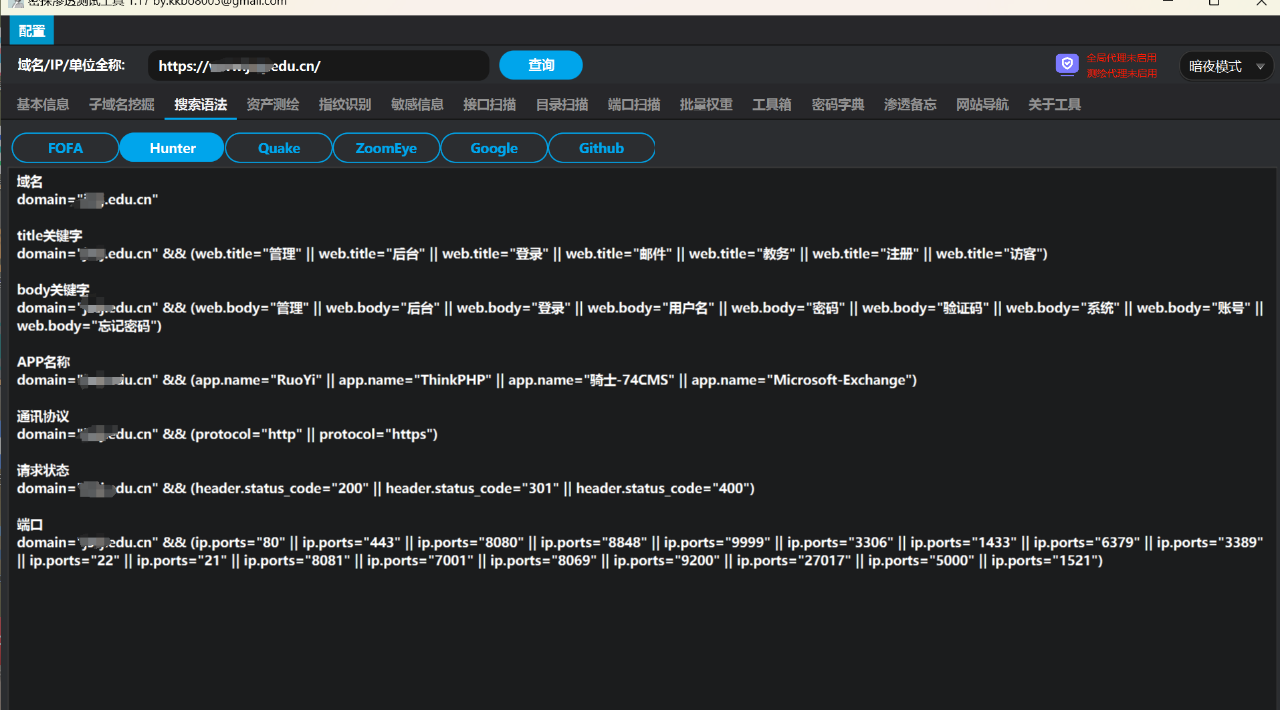
1. 搜索引擎语法自动生成支持 FOFA、Hunter、ZoomEye 等平台语法生成,减少手动配置的麻烦,直接高效查询目标资产。
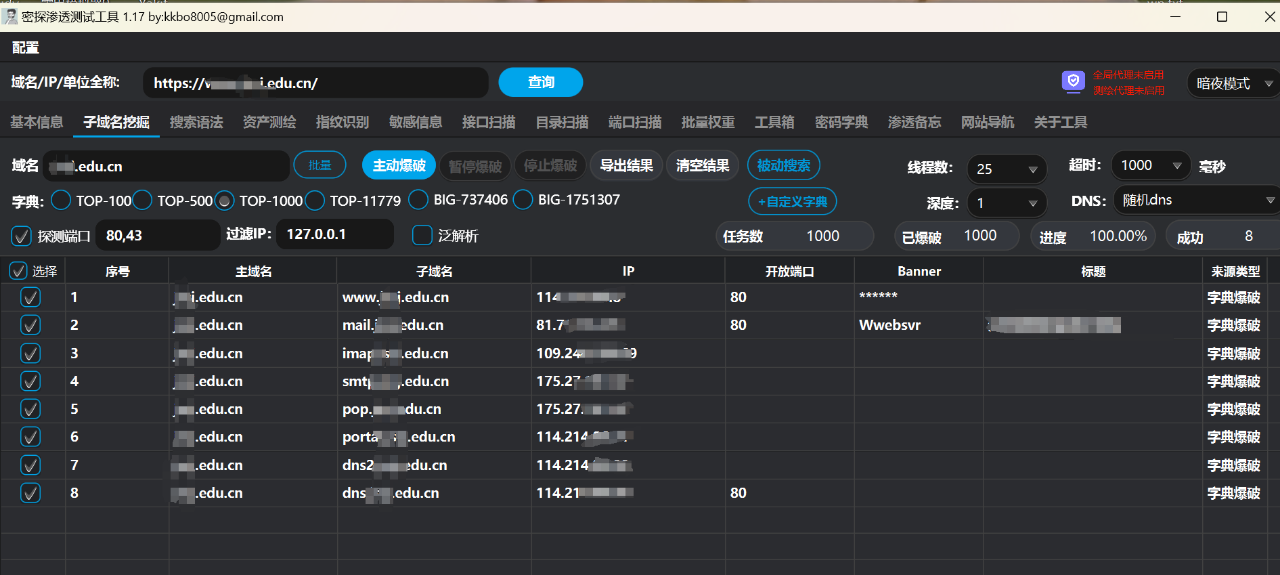
2. 子域名爆破通过多级递归,深度挖掘隐藏子域名,助你更全面了解目标结构。
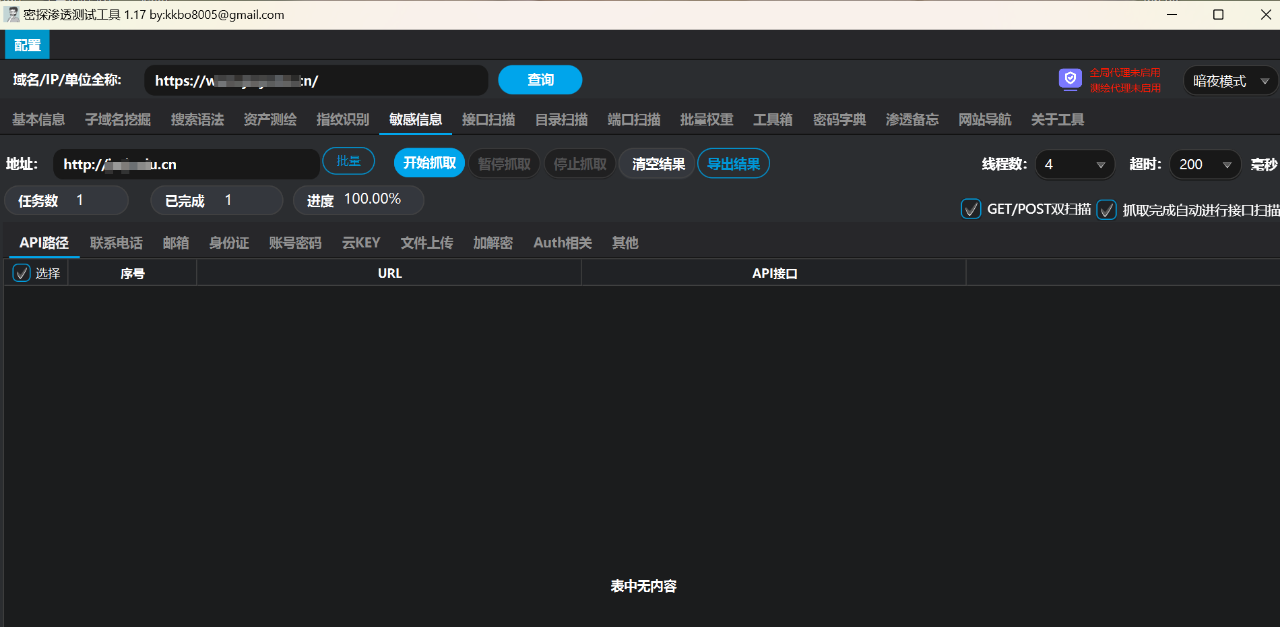
3. 敏感信息探测自动扫描接口权限漏洞,帮助快速定位未授权访问问题。当然我这做演示没有搜集的很全,直接用的主域名,没啥敏感信息泄露,你们可以尝试尝试。
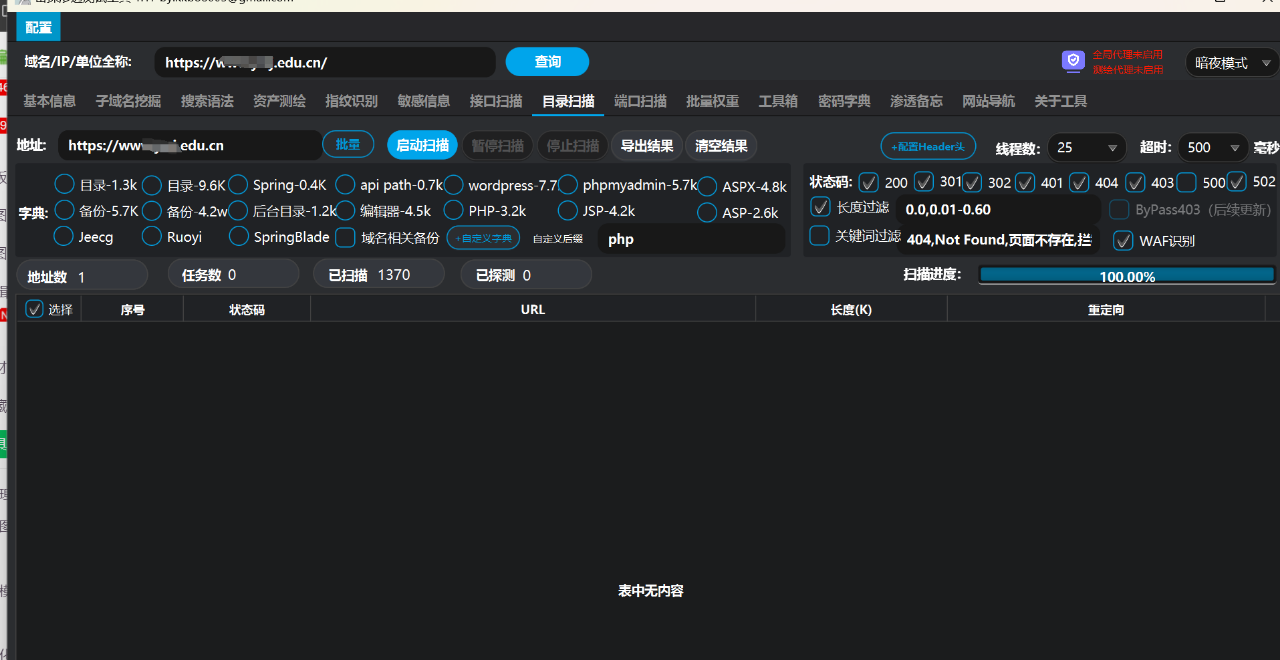
4. 目录与备份文件扫描灵活的自定义字典功能,配合敏感路径检测,定位潜在风险。
这里可以选择目录,进行扫描,常见的jsp、php等等。
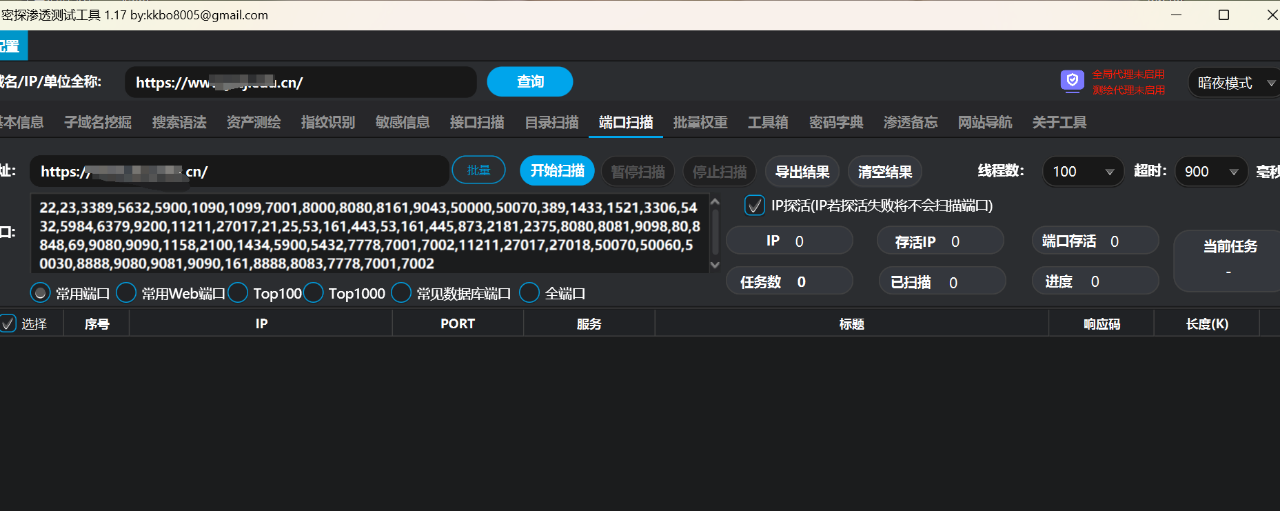
5. 渗透技能备忘录常用的安全工具、命令和技巧,记录在备忘录中,便于查阅和操作。
✨ 总结 密探整合多款知名工具的功能,优化了渗透测试的效率与体验。不论是信息收集还是漏洞探测,它都能轻松胜任,成为你的贴心助手。
🔗 立即体验密探,解锁渗透测试新技能,让网络安全更简单!
❤️ 如果你喜欢这篇文章,记得点赞和关注,更多网络安全干货等你来看!
B站公益学习平台:泷羽Sec
本期工具获取方式:公众号后台回复"密探"

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 12
 0
- 0


 已为社区贡献6条内容

所有评论(0)