iwebsec --xss漏洞
XSS 全称跨站脚本攻击
XSS 的原理:是将恶意的 script 脚本插入进 html/css/js 文件当中。
XSS 本质上来说是一种钓鱼攻击,所以 XSS 的危害角度上也是以钓鱼能够造成的危害为主。
反射性XSS:也叫非持久型XSS,需要欺骗用户点击链接才能触发XSS
通过反射性xss让受害者点击,如果恶意代码是获取cookit,刚好受害者还有网站登录的权限,就可以获取到受害者的cookit,攻击者需要服务器接受cookit,伪造本地的cookit就有受害者登录网站的权限。
iwebsec靶场xss:
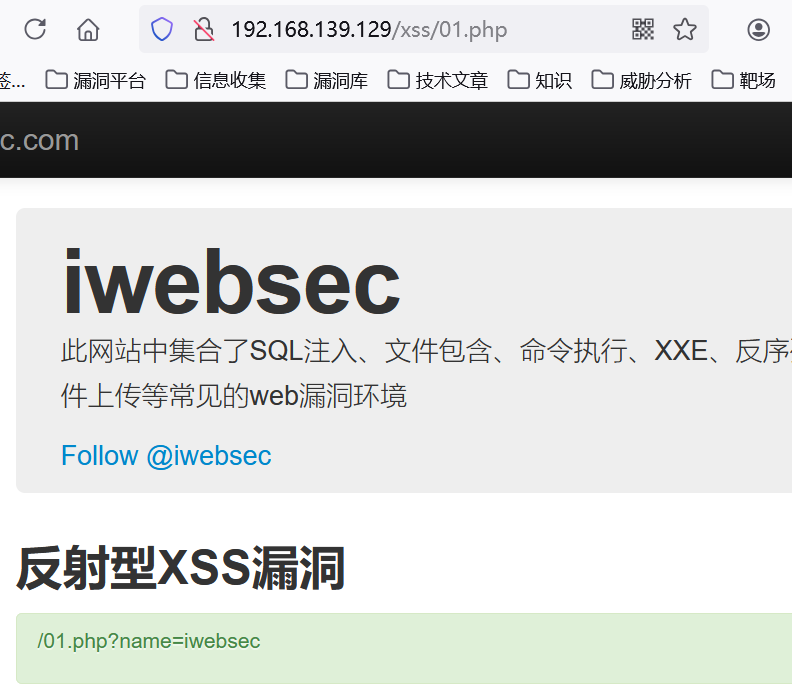
查看源码可以看到name=iwebsec,随便输入一个i
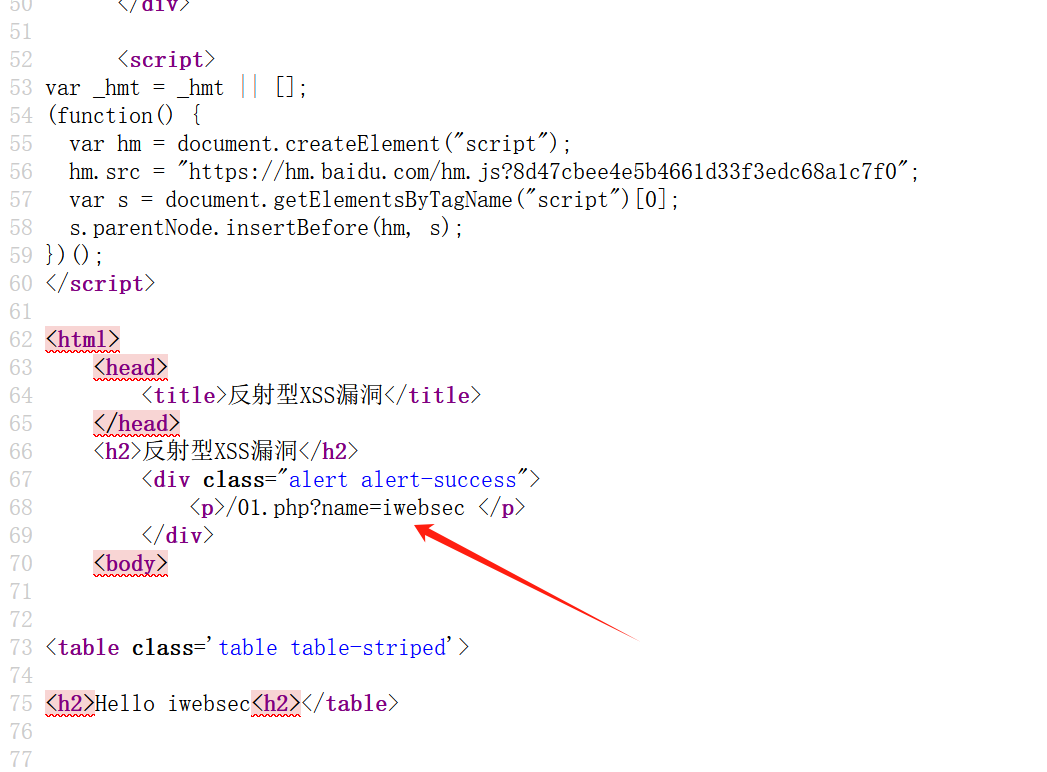

反射型特点,就是输入什么输出什么
通过输入<script>alert('xss');</script>成功弹窗
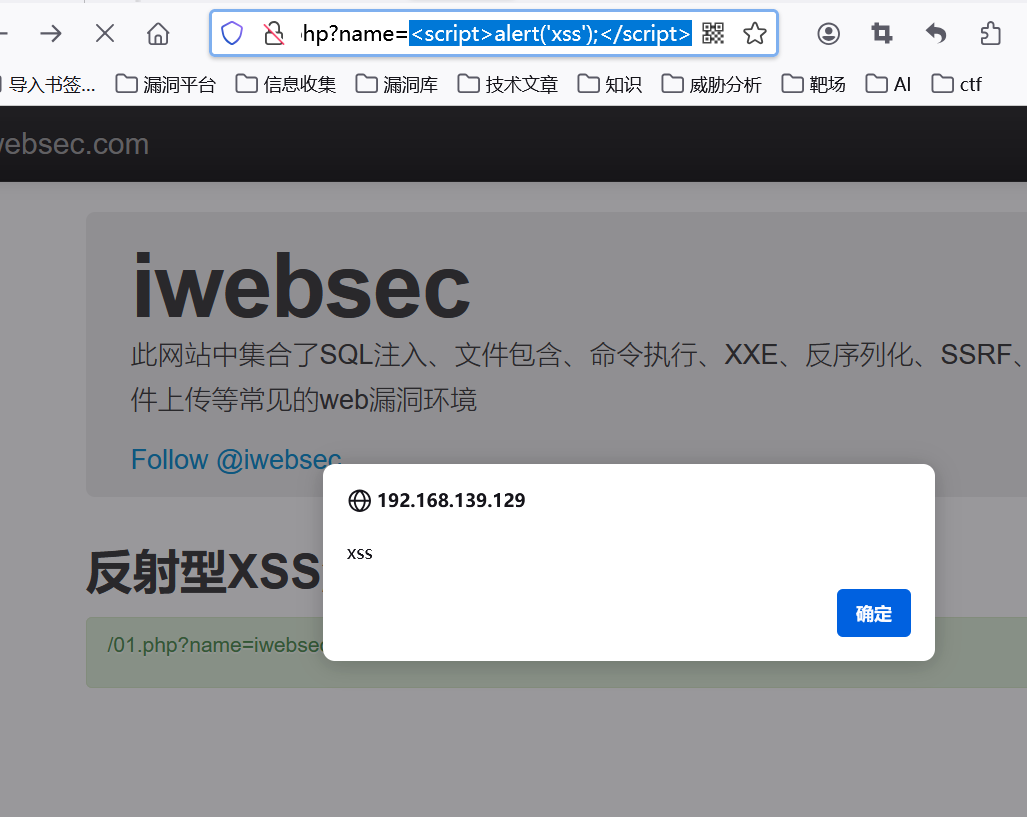
通过
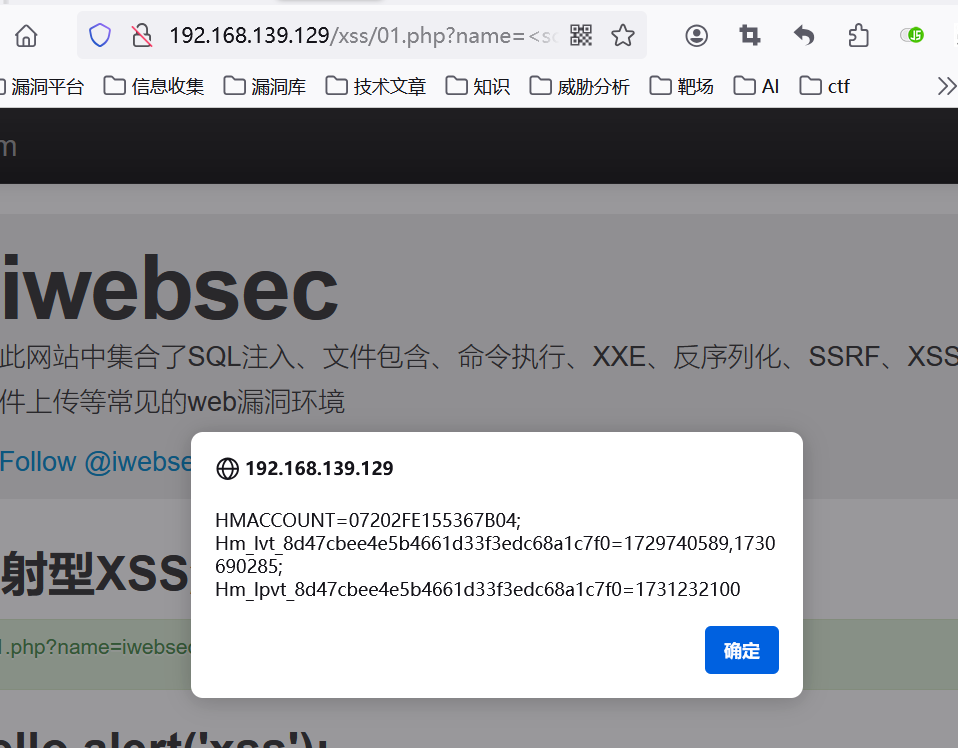
<script>alert(document.cookie)</script>
拿cookit
存储型XSS:
存储型 XSS 是危害性最大的 XSS 了,它一般出现于评论留言功能处,大致的利用方法与反射型 XSS 很像
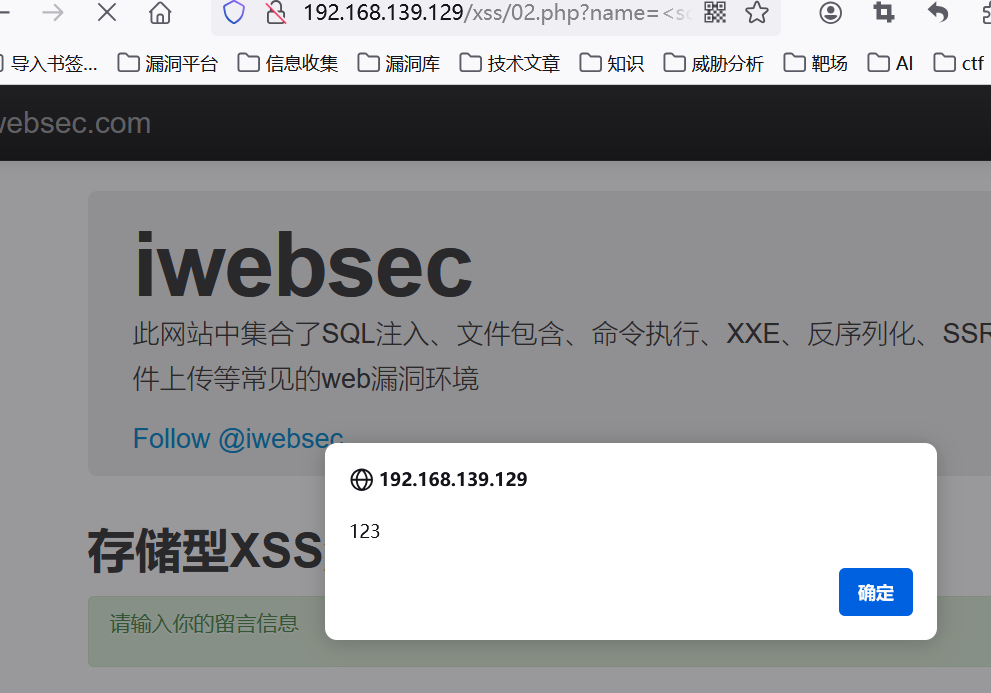
<script>alert(123)</script>
传入进去会一直存在,刷新页面也会弹窗
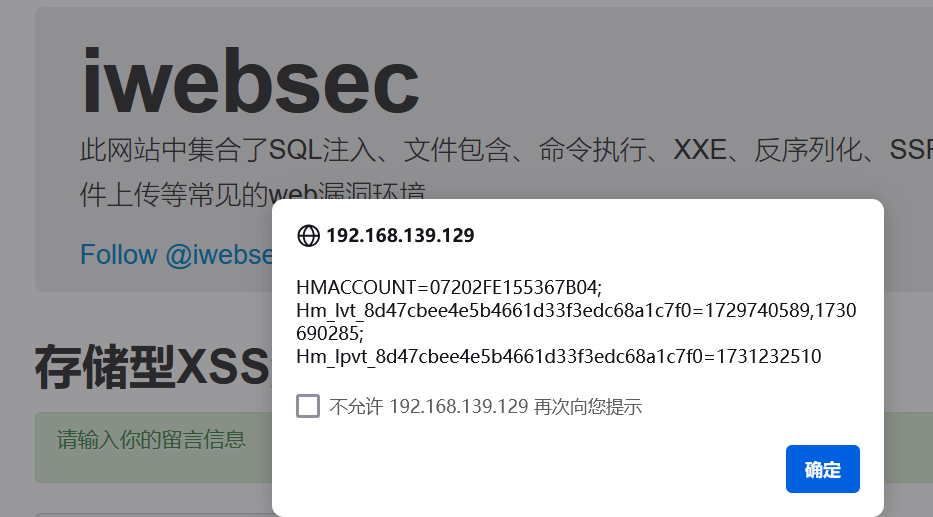
同理输入<script> alert(document.cookie) </script>就能够拿到cookie
dom型xss
DOM 型的 XSS 是基于文档对象模型 Document Objeet Model,DOM)的一种漏洞。说白了就是那些标签,比如img,input等这种类型的 DOM 节点标签而已,而 DOM 型 XSS 打的就是这些。
DOM 型 XSS 全部都是由前端进行触发的
<img>标签定义 HTML 页面中的图像。
<img src=1 onerror=alert(1);><img src=1 onerror=alert("xss");>
input 标签
<input>标签规定了用户可以在其中输入数据的输入字段。
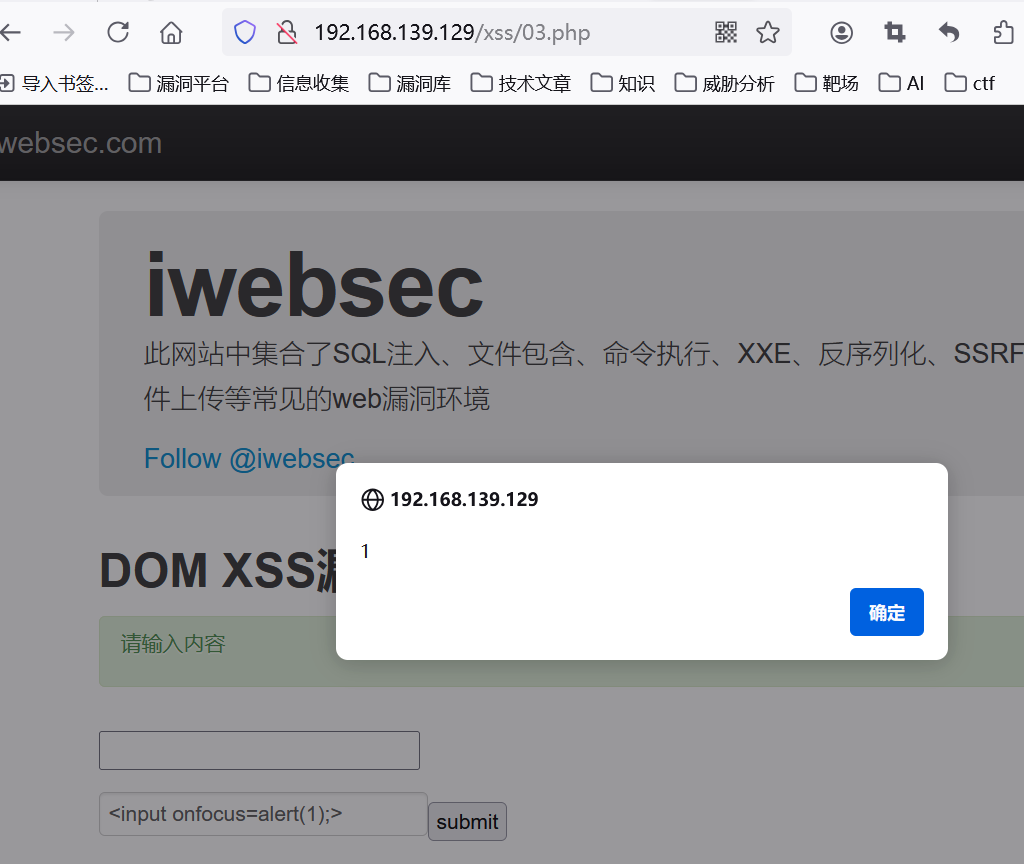
onfocus 事件在对象获得焦点时发生:
<input onfocus=alert(1);>

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 12
 0
- 0


 已为社区贡献3条内容

所有评论(0)