jupyter-notebook命令执行(CVE-2019-9644)
·
漏洞描述:
Jupyter Notebook是一套用于创建、共享代码和说明性文本文档的开源Web应用程序。Jupyter Notebook(此前被称为 IPython notebook)是基于网页的用于交互计算的应用程序,是一个交互式笔记本,支持运行 40 多种编程语言。Jupyter Notebook是以网页的形式打开,可以在网页页面中直接编写代码和运行代码,代码的运行结果也会直接在代码块下显示。
Jupyter Notebook可直接使用命令行执行任意命令。
复现过程:
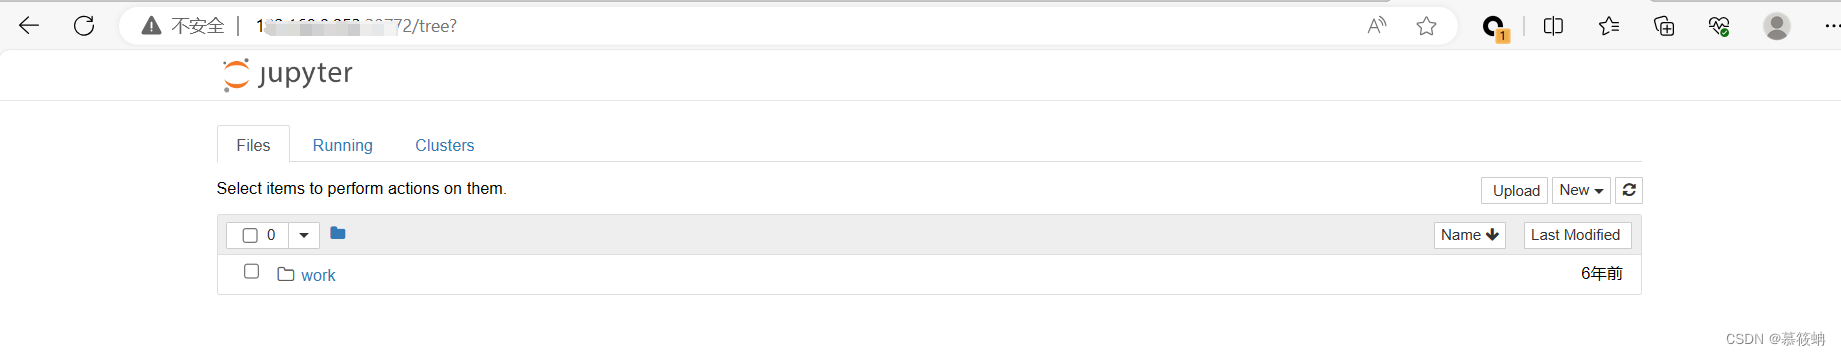
1.访问http://ip:port,出现如下页面,开始实验
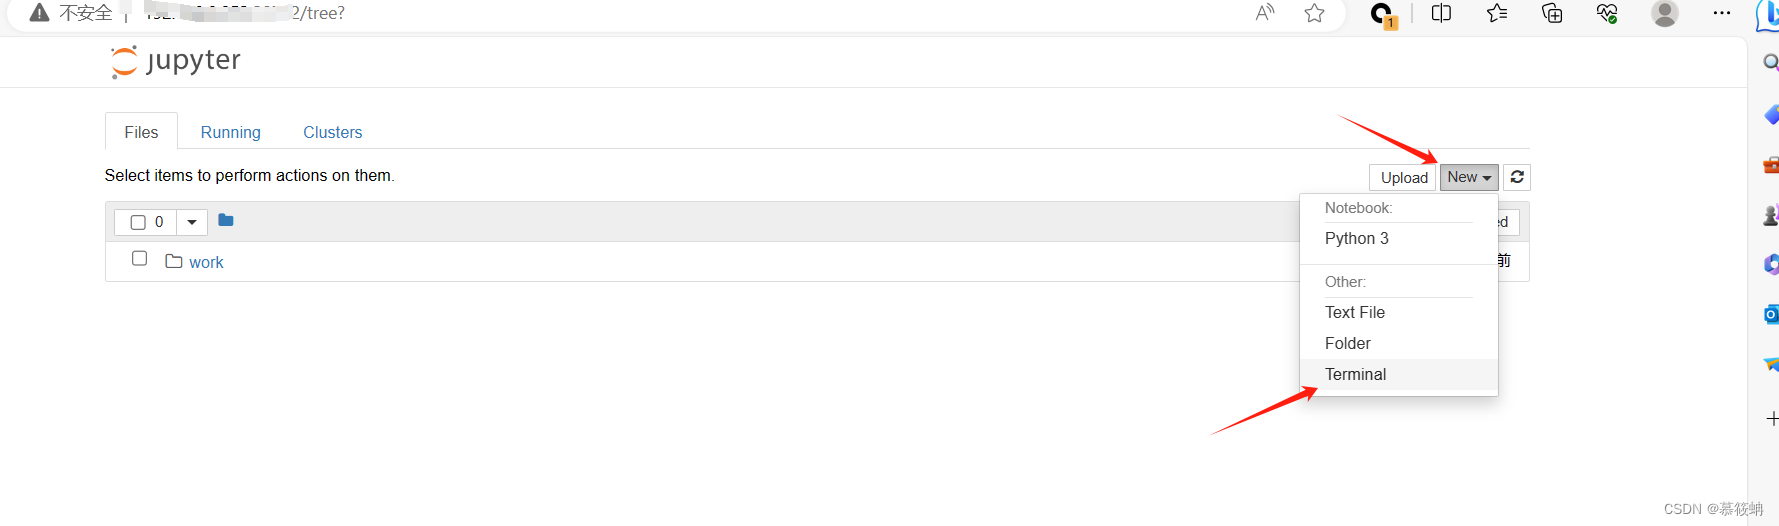
2.点击new---->terminal,创建一个控制台
3.命令执行

借此漏洞,攻击者可以继承Web服务程序的权限去执行系统命令(任意代码)或读写文件;反弹shell;控制整个网站甚至控制服务器进一步内网渗透。
修复建议:
1、开启身份验证,防止未经授权用户访问。
2、访问控制策略,限制IP访问,绑定固定IP。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 9
 0
- 0


 已为社区贡献12条内容

所有评论(0)