typesetter 文件上传漏洞 (CVE-2020-25790)
·
typesetter 文件上传漏洞 (CVE-2020-25790)
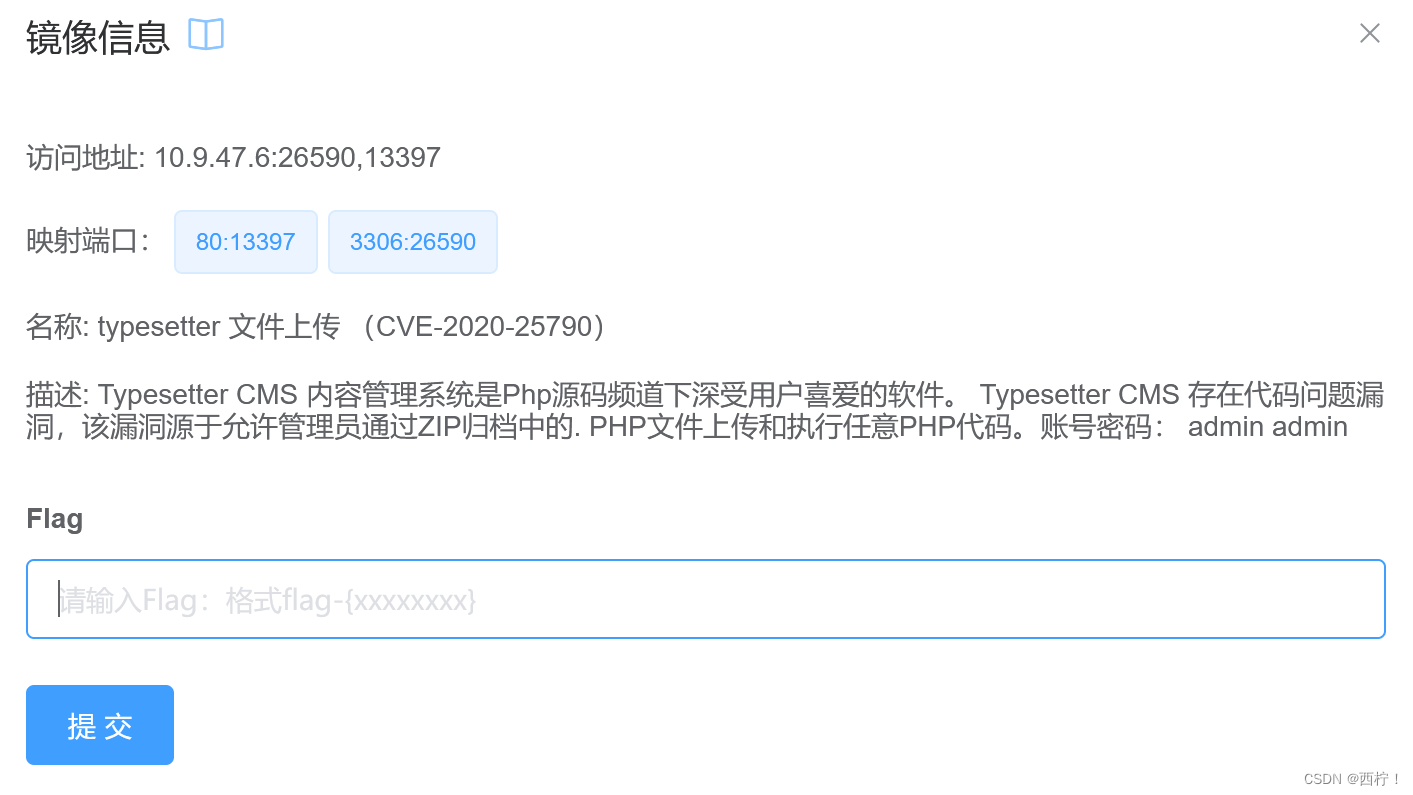
- 在bp网页中打开ip(10.9.47.6:13397)
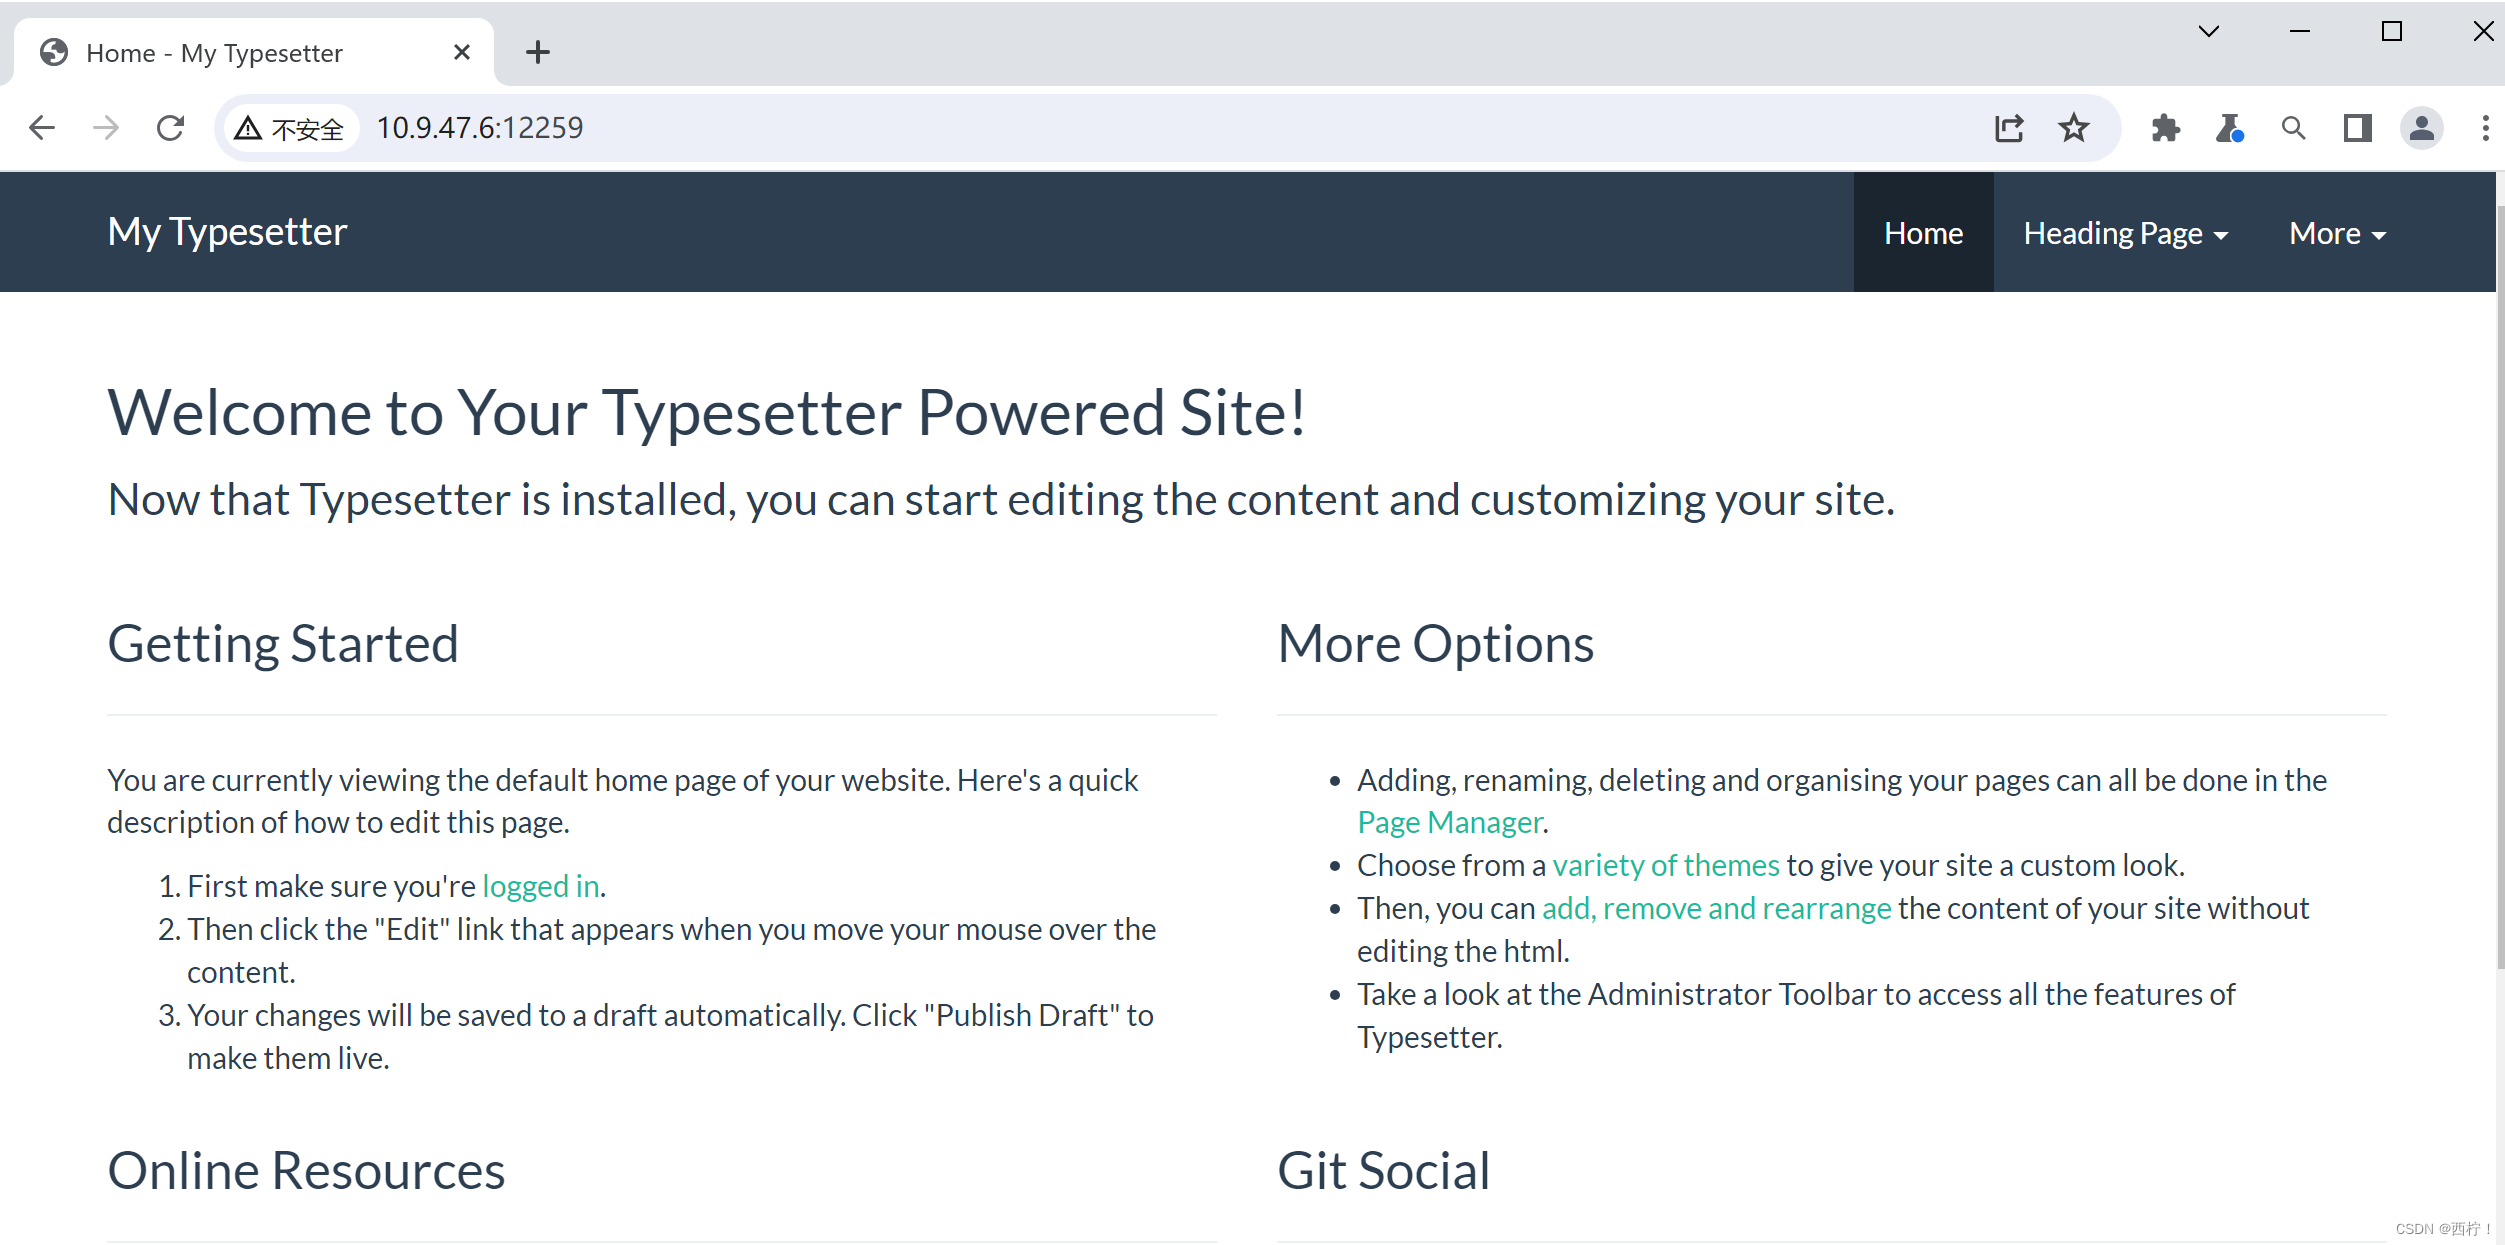
- 点击Heading Page——Child Page
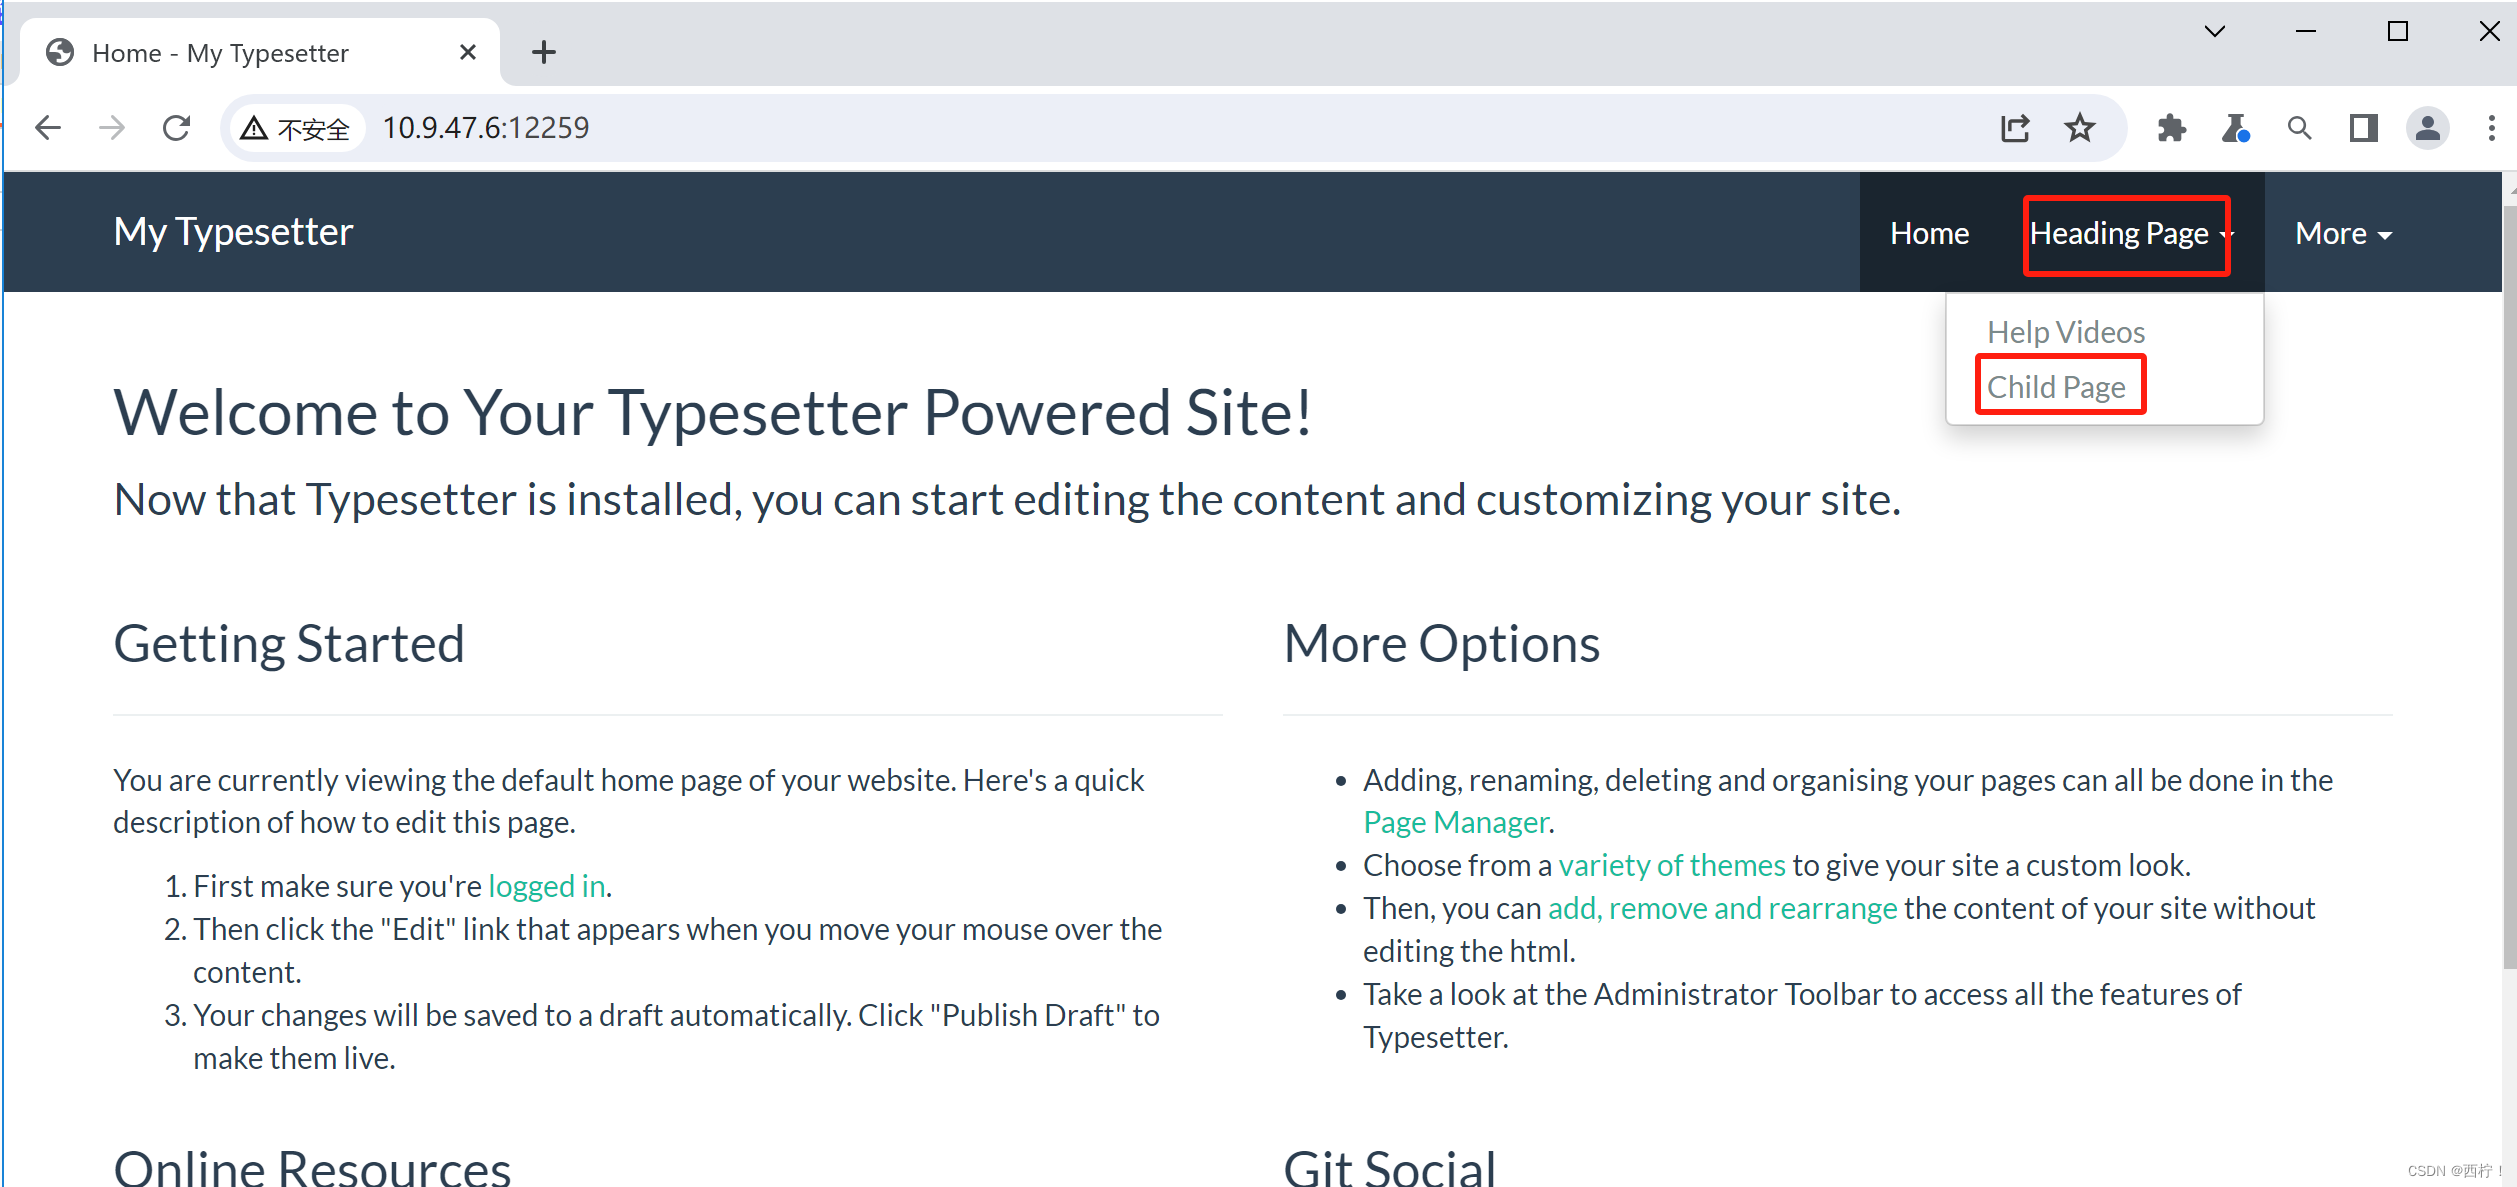
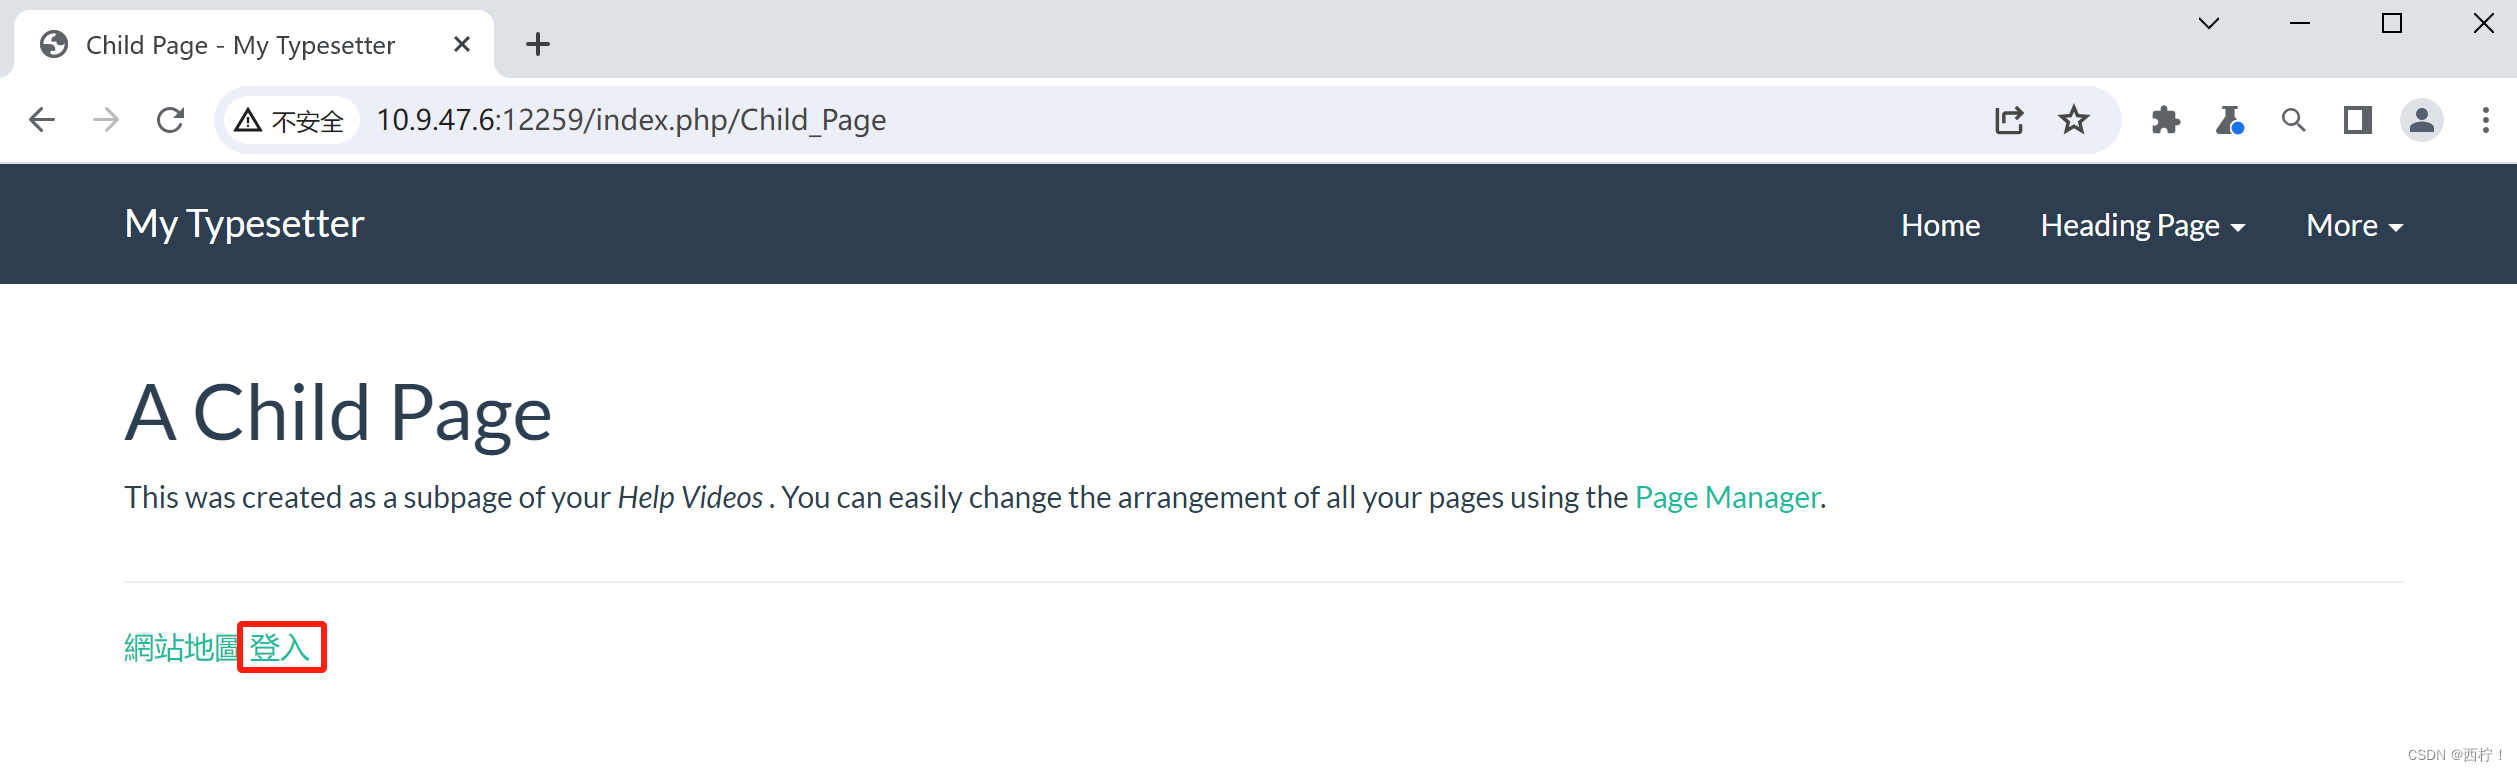
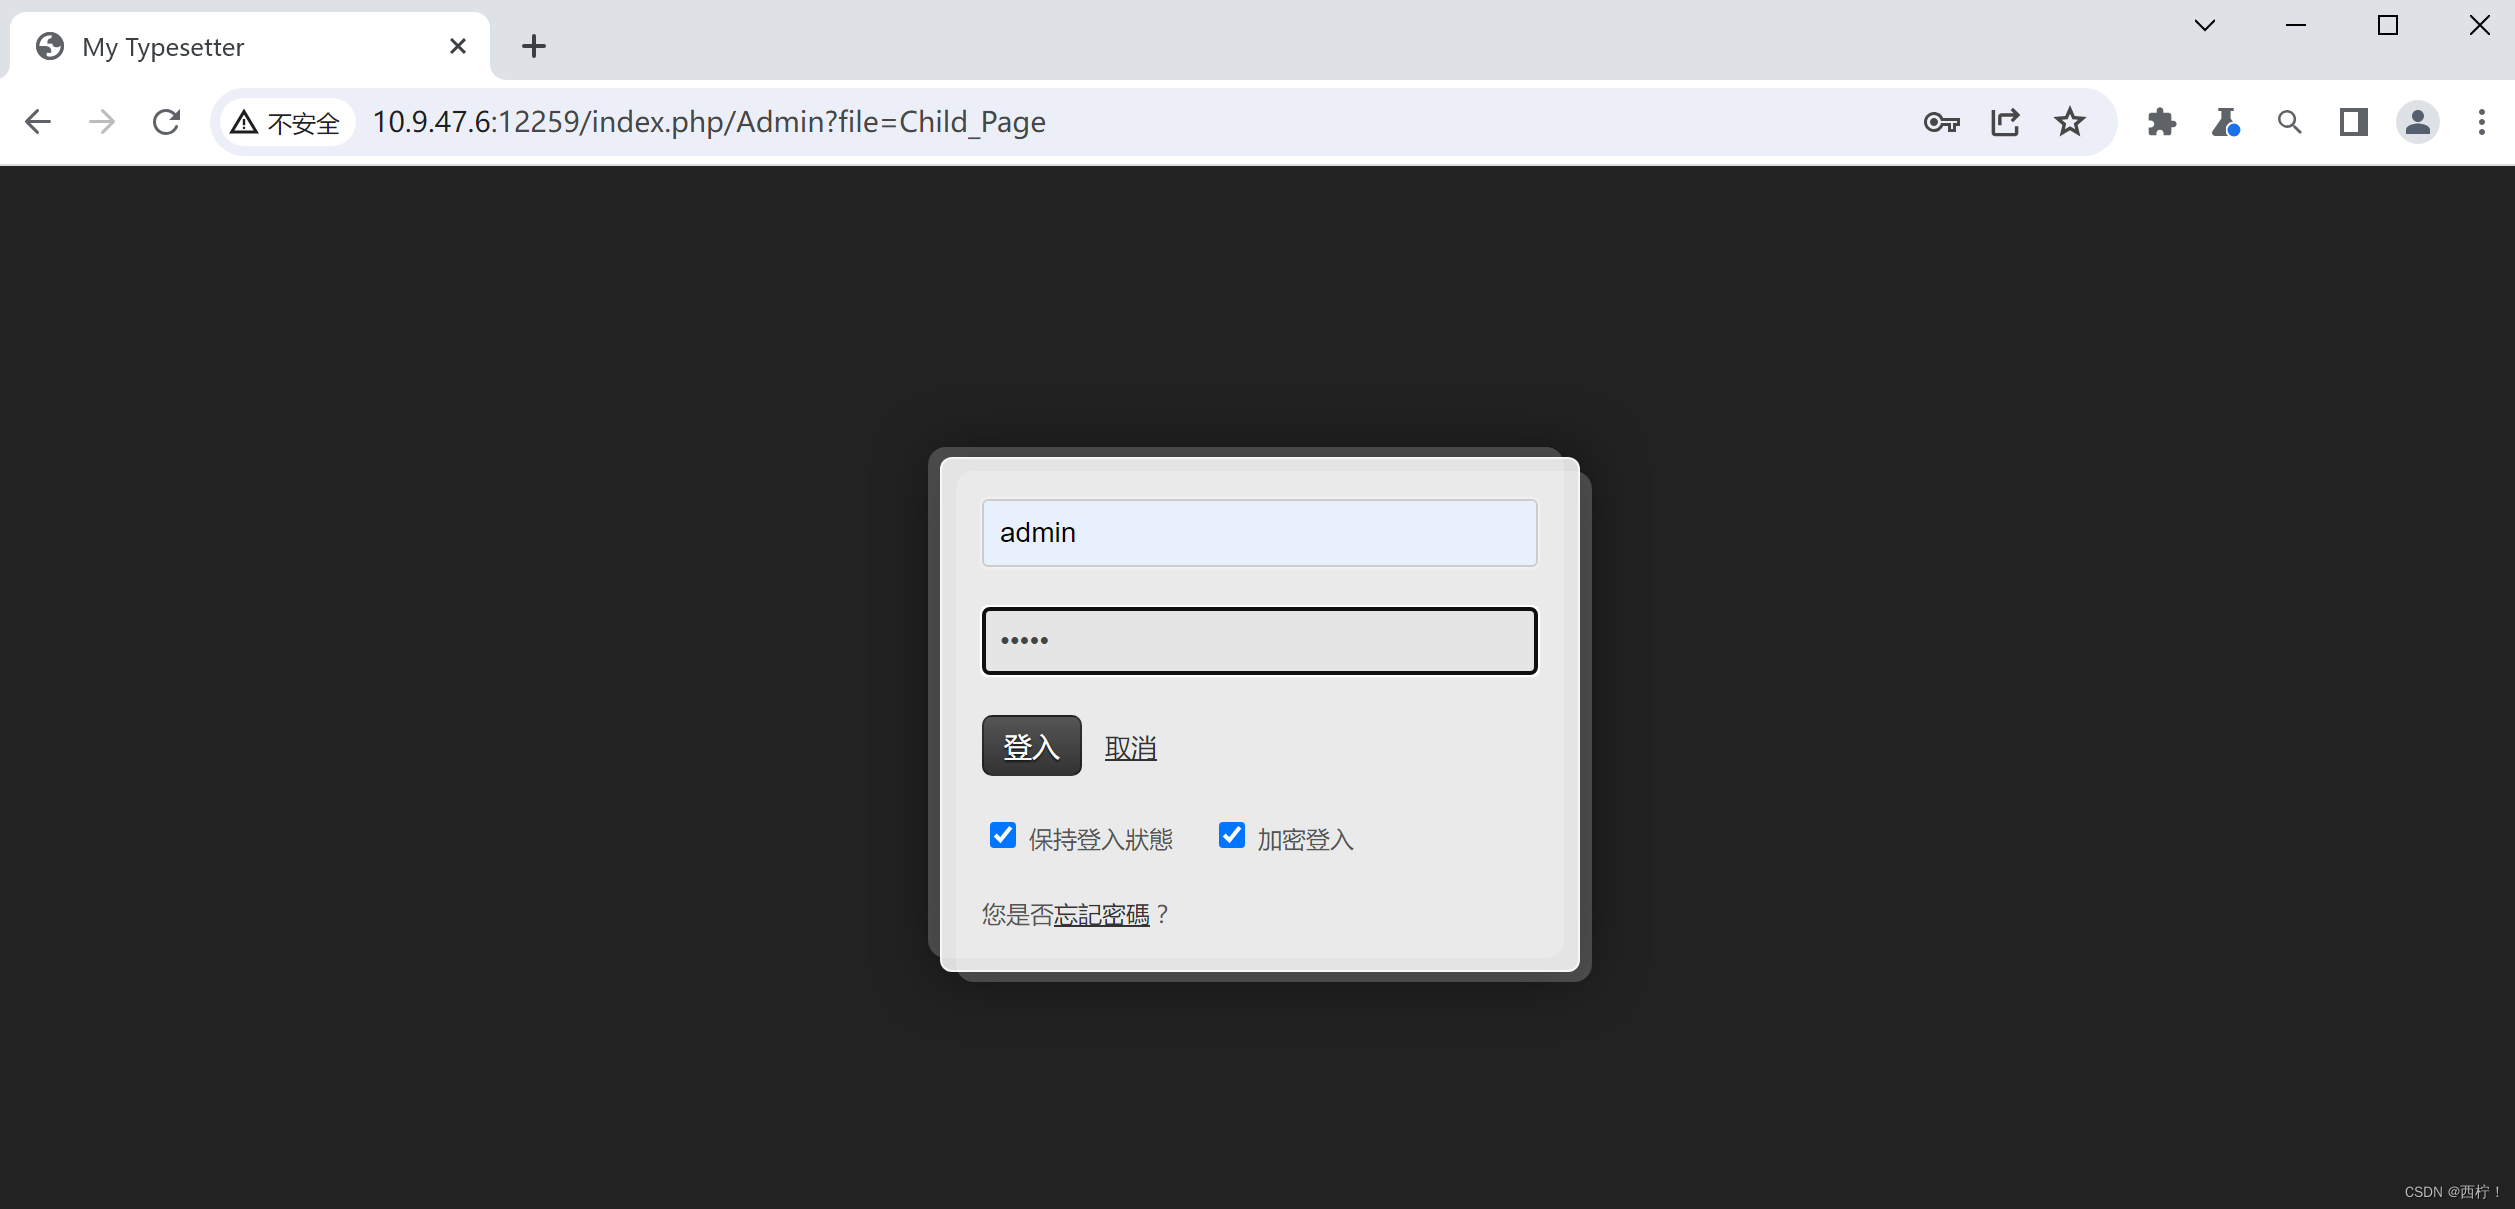
- 点击登录,进入后台输入用户用户名和密码(admin:admin)
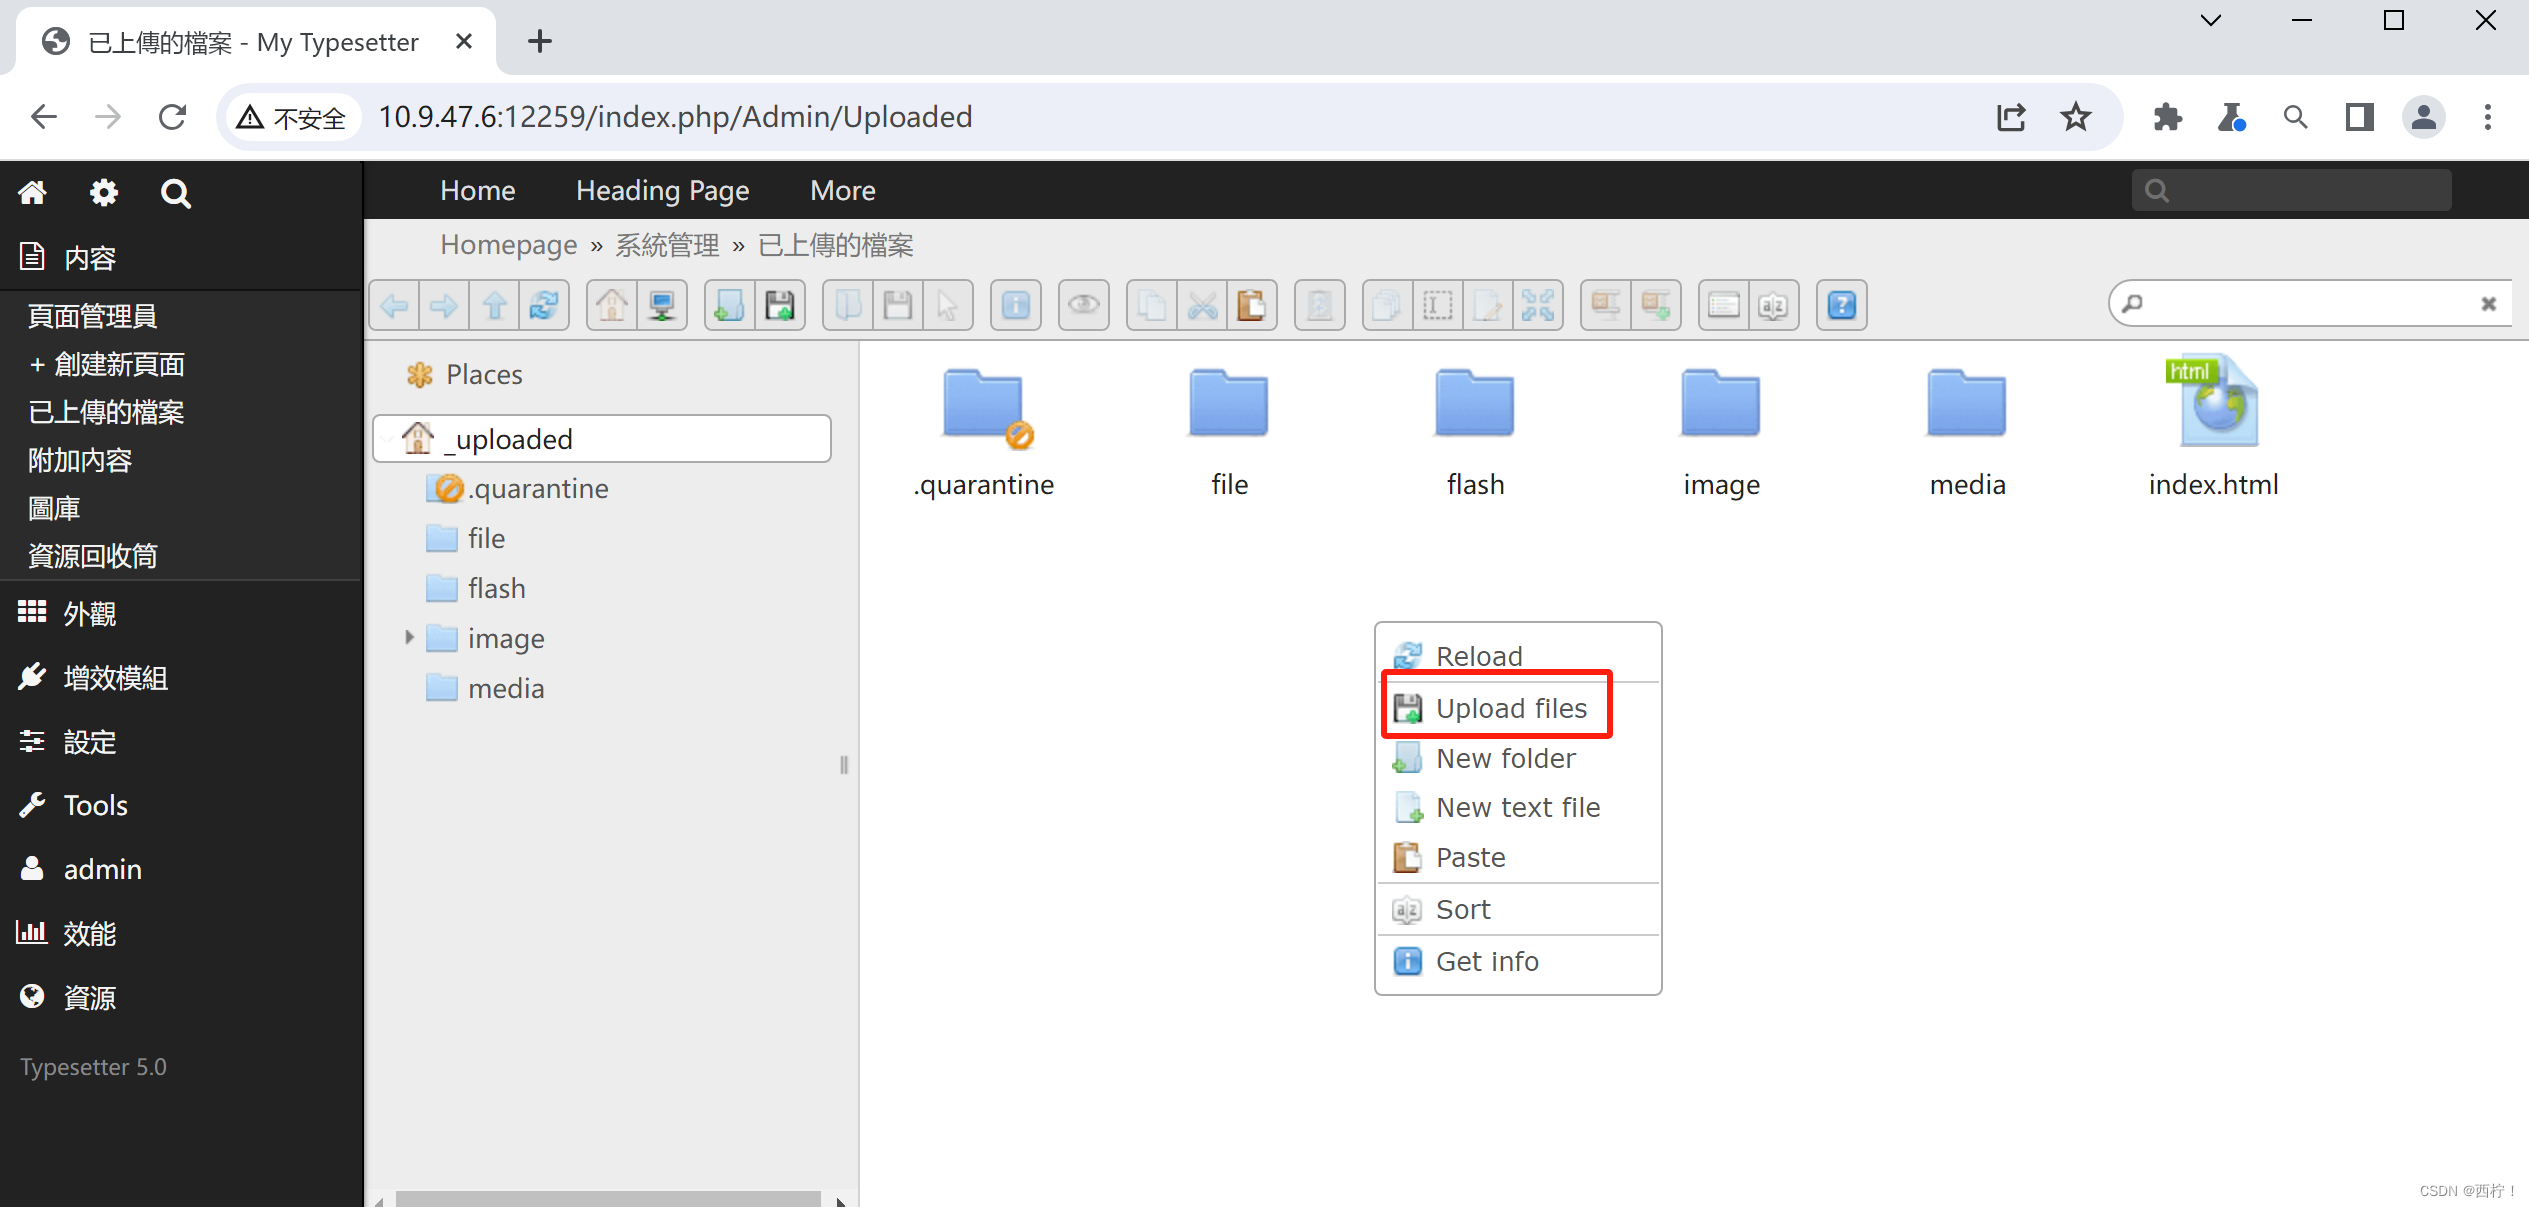
- 点击已上传的文件,点击Upload files上传
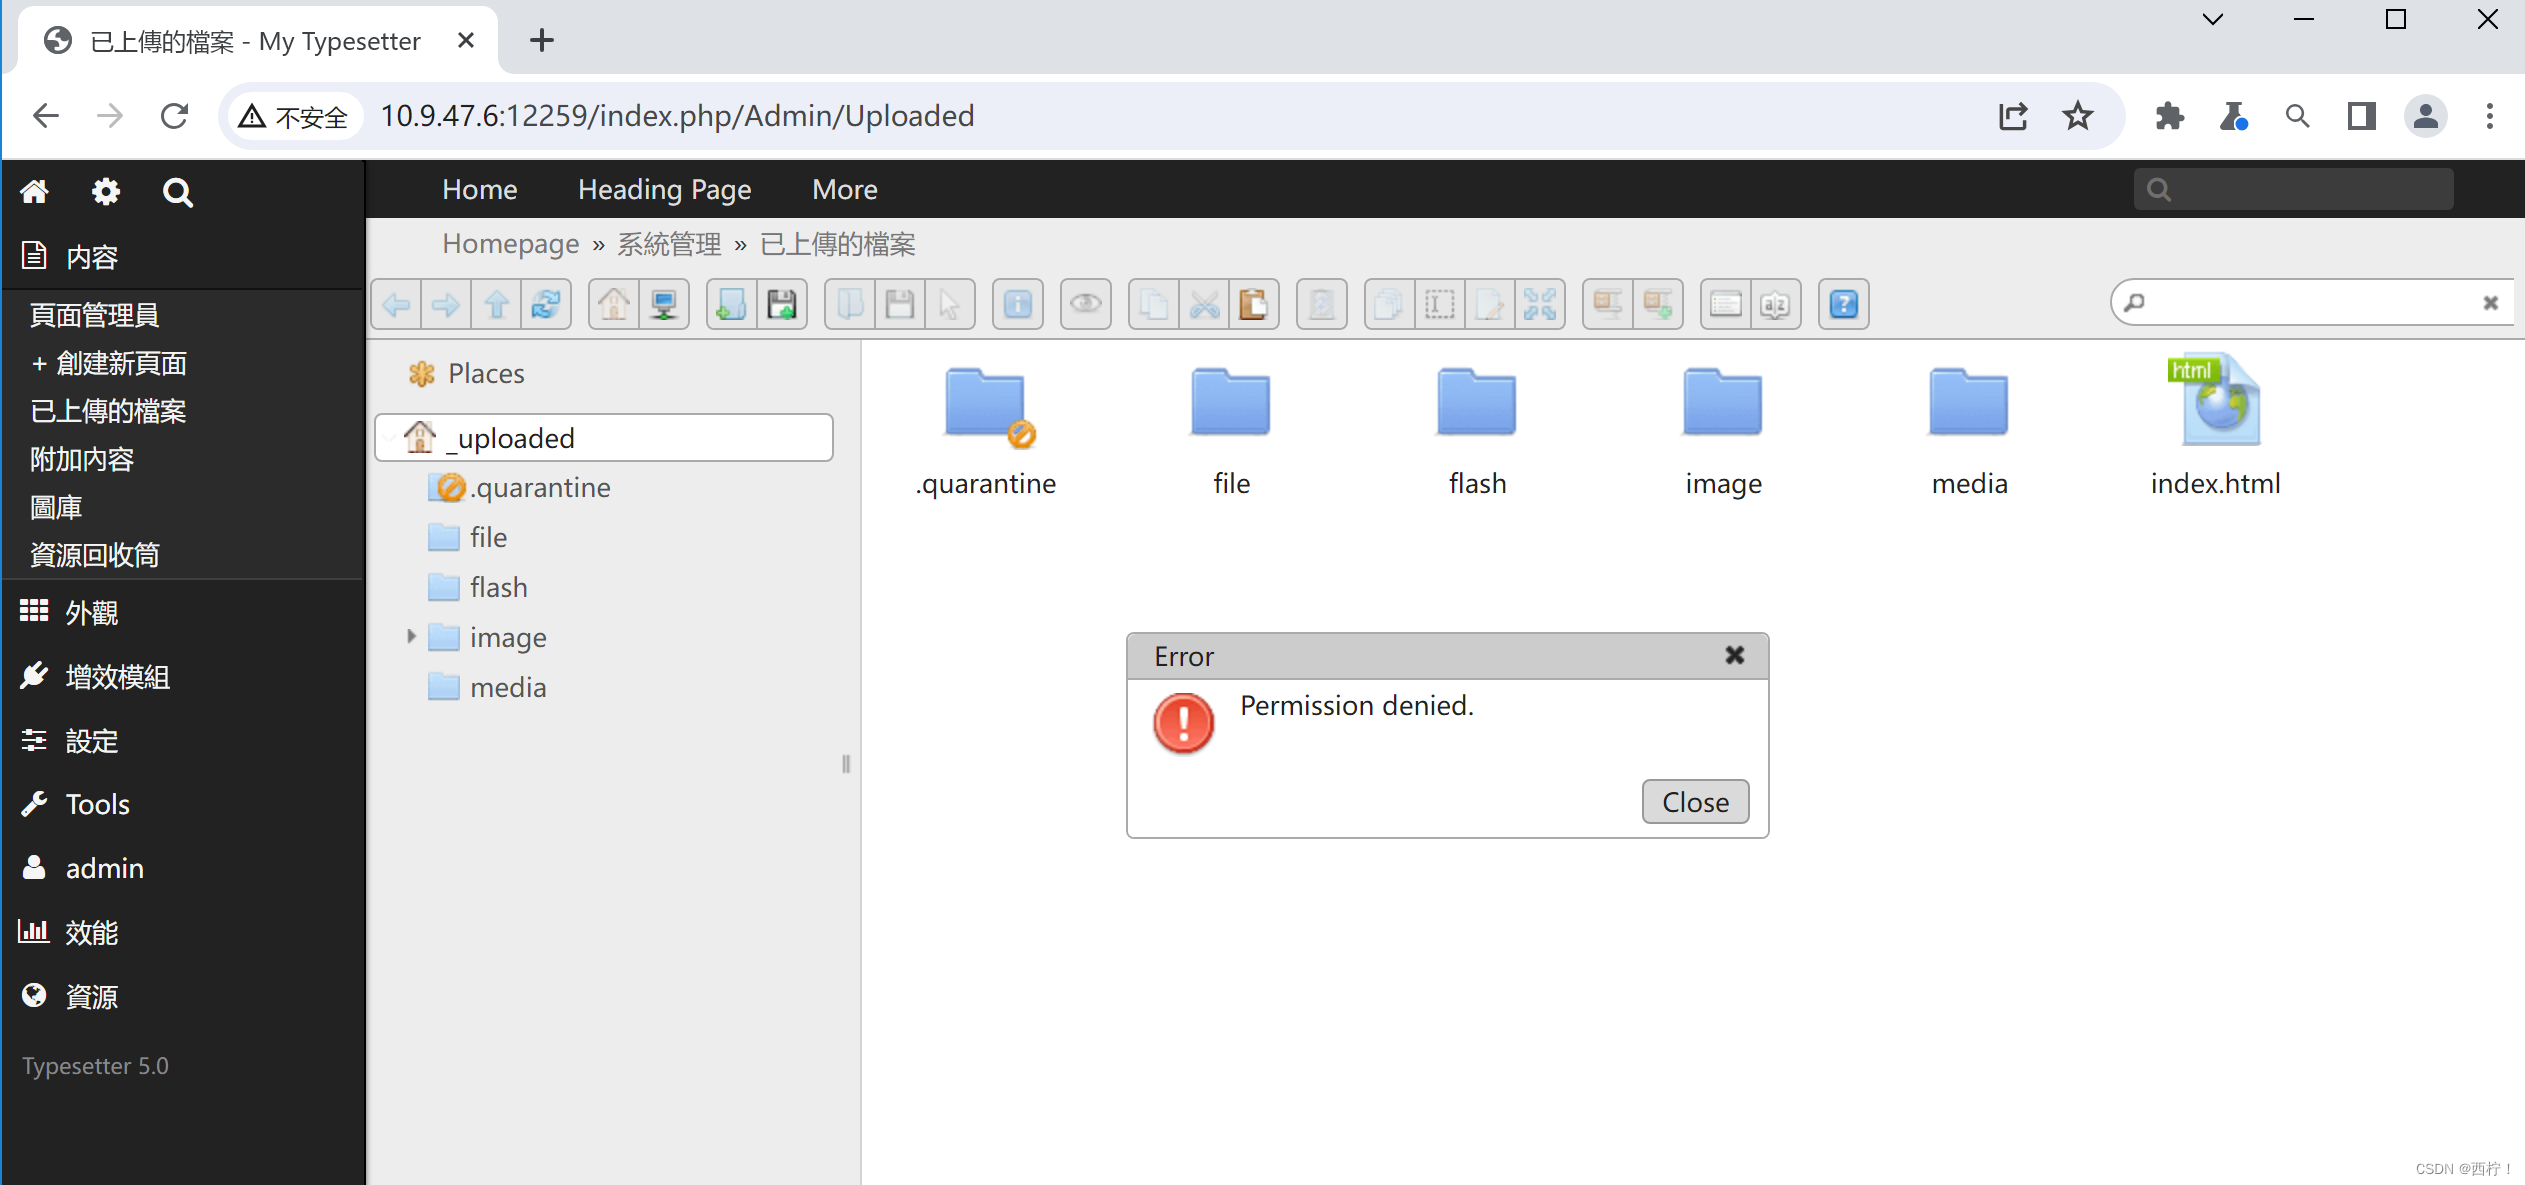
- 发现报错,报错内容是permission denied
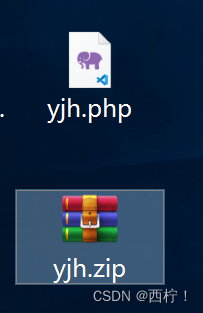
- 在桌面把yjh.php压缩成zip文件
- 右击上传文件到后台
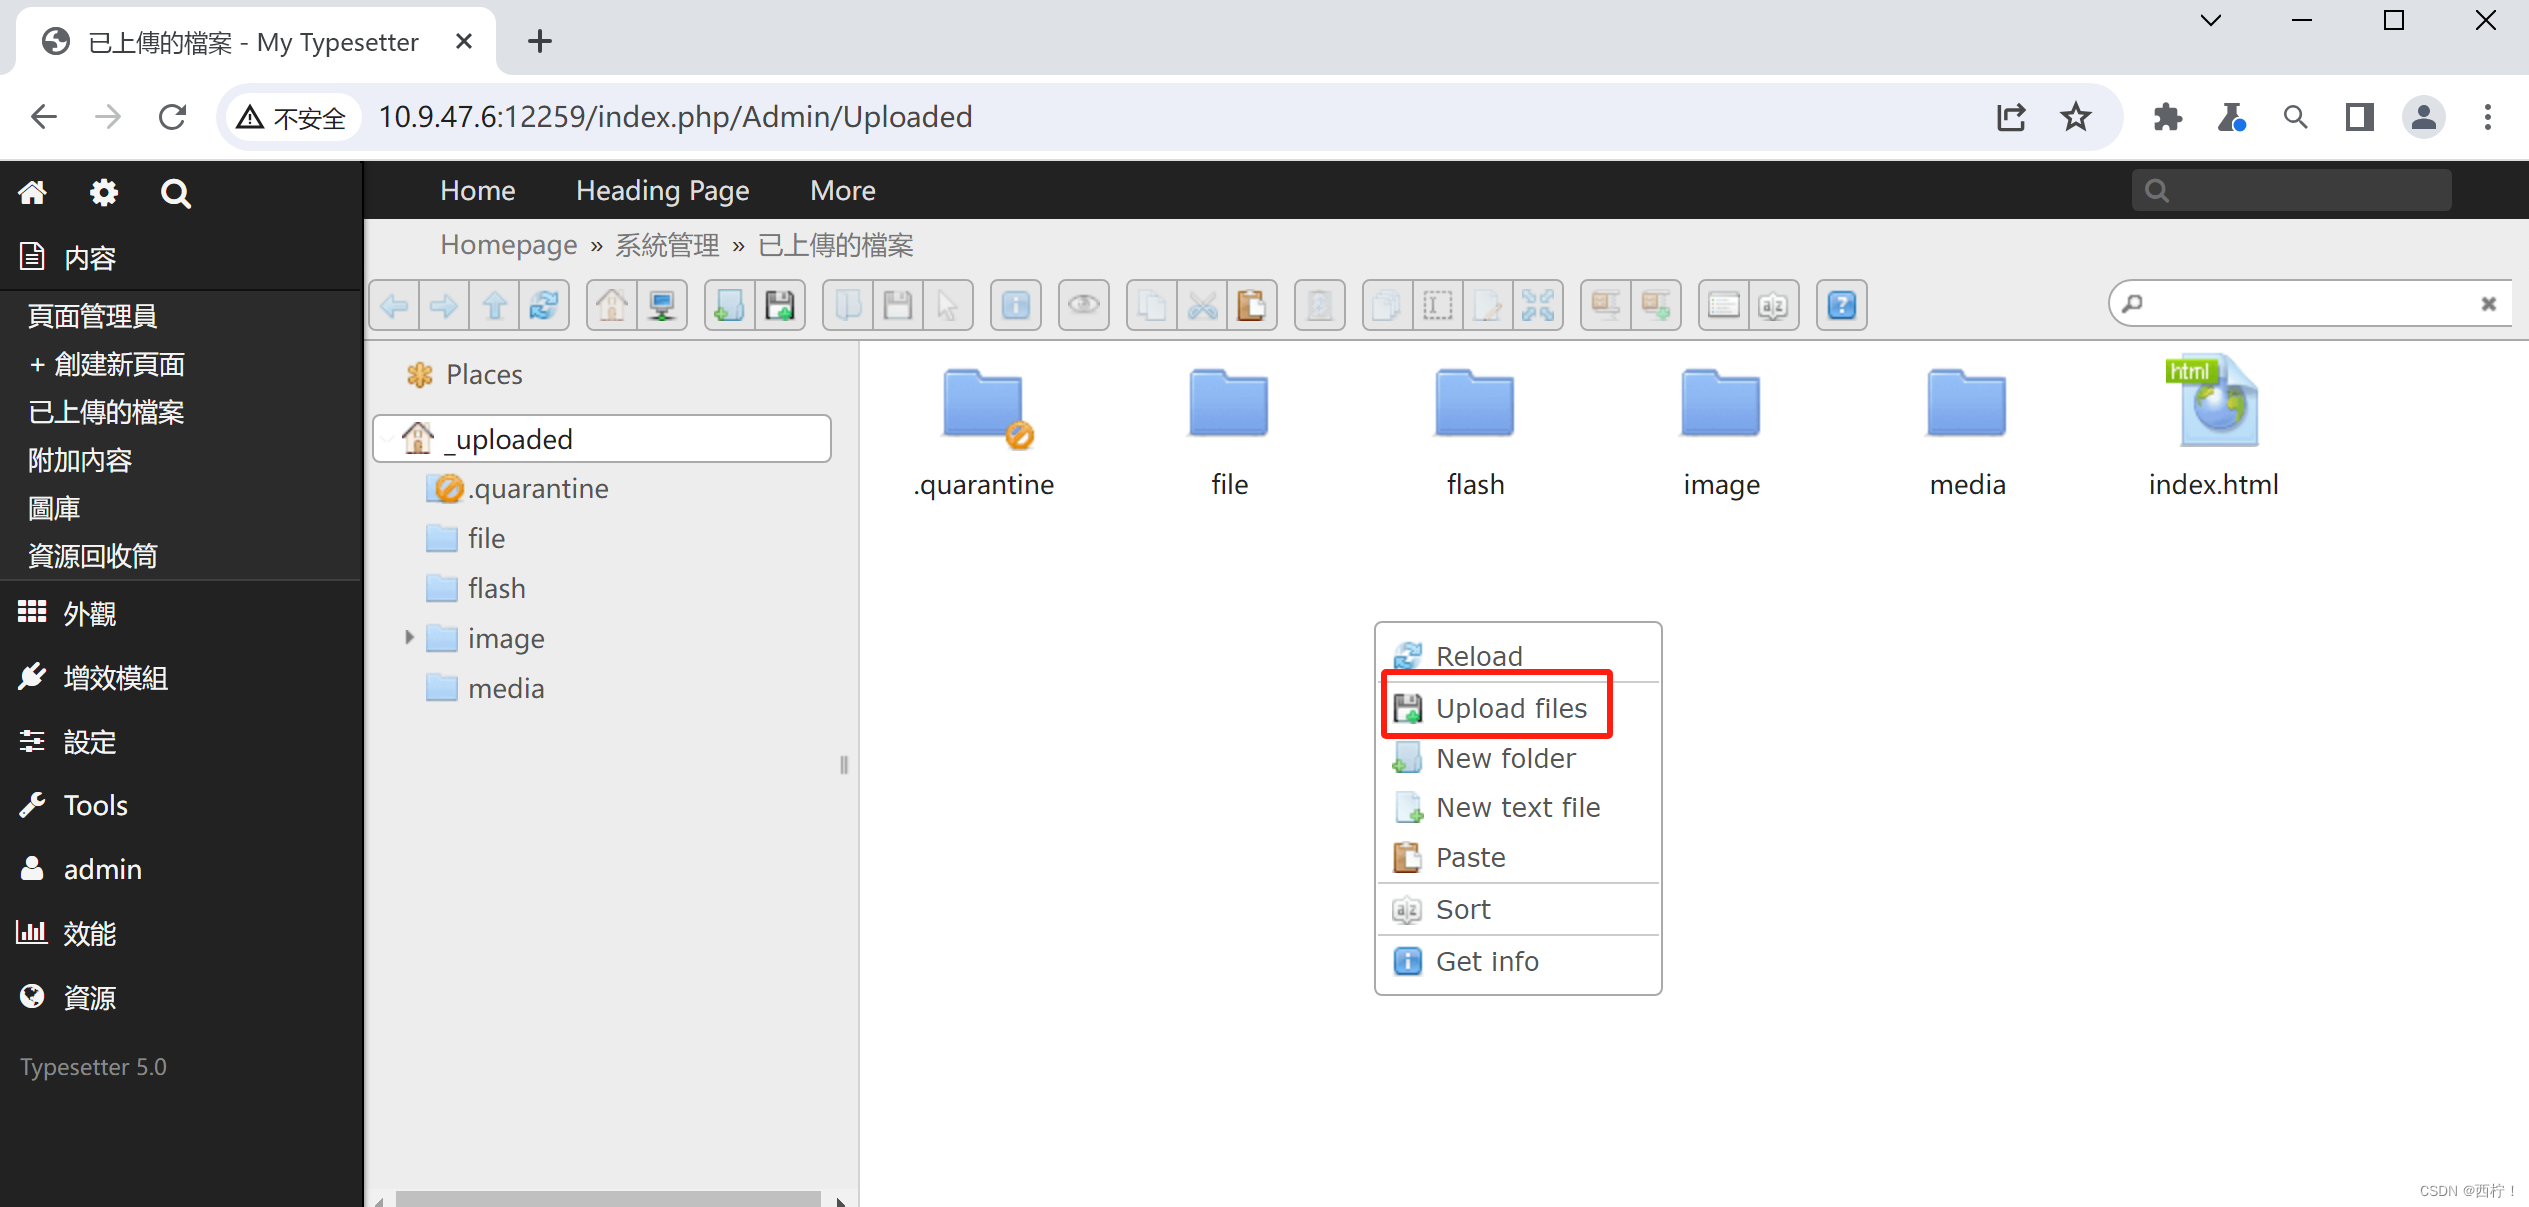
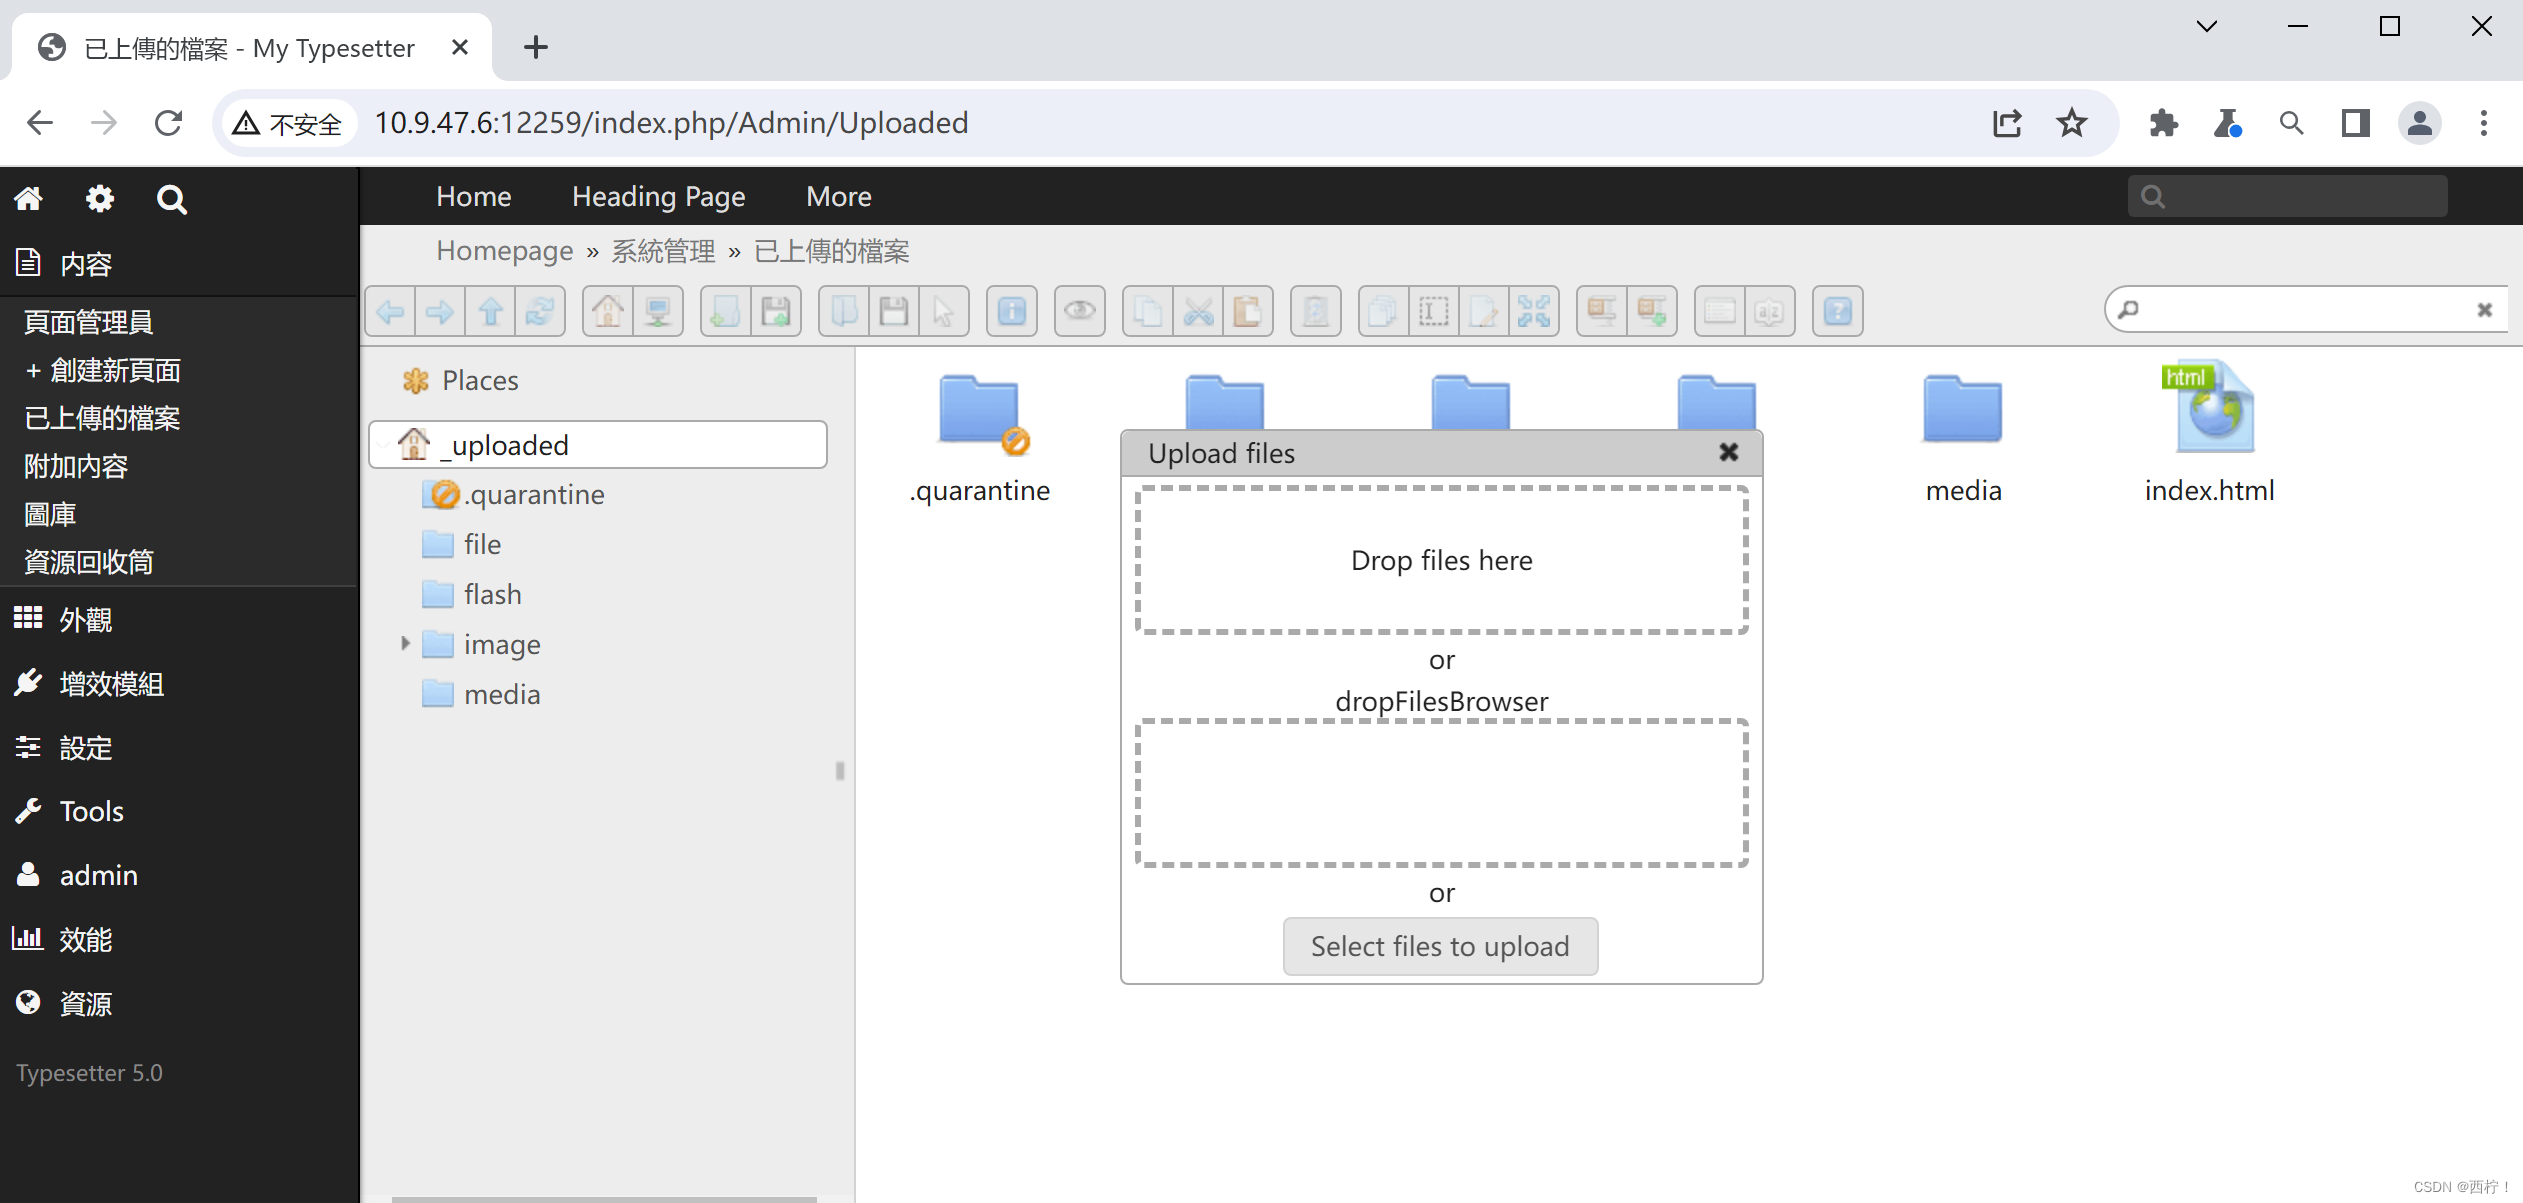
- 右击点击解压
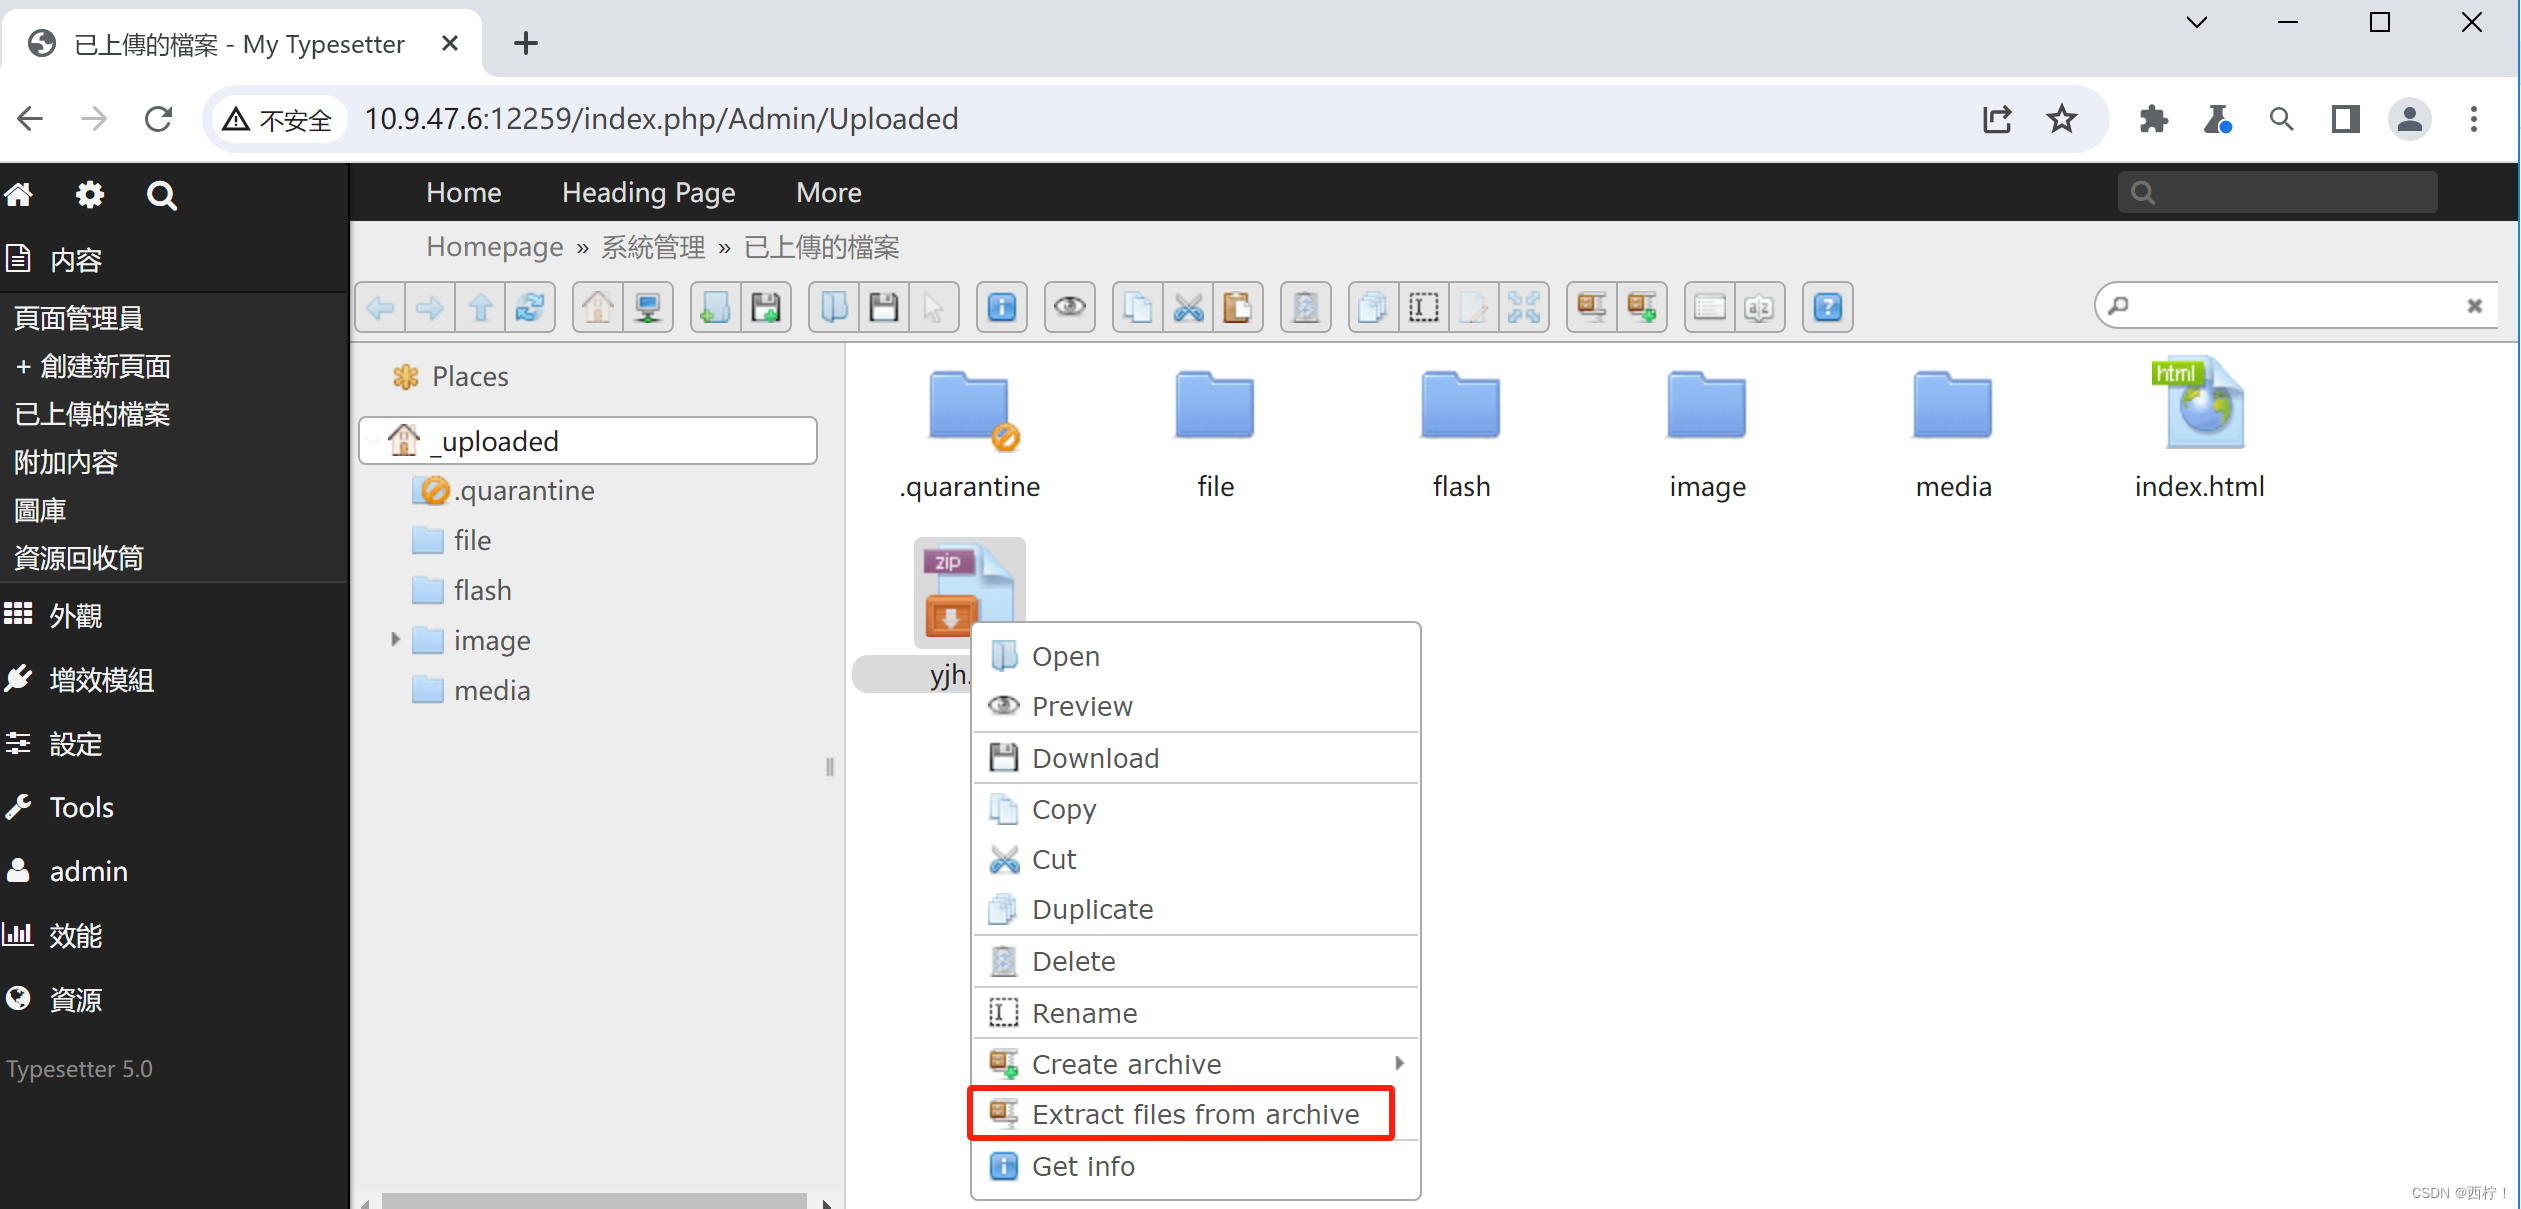
- 解压成功
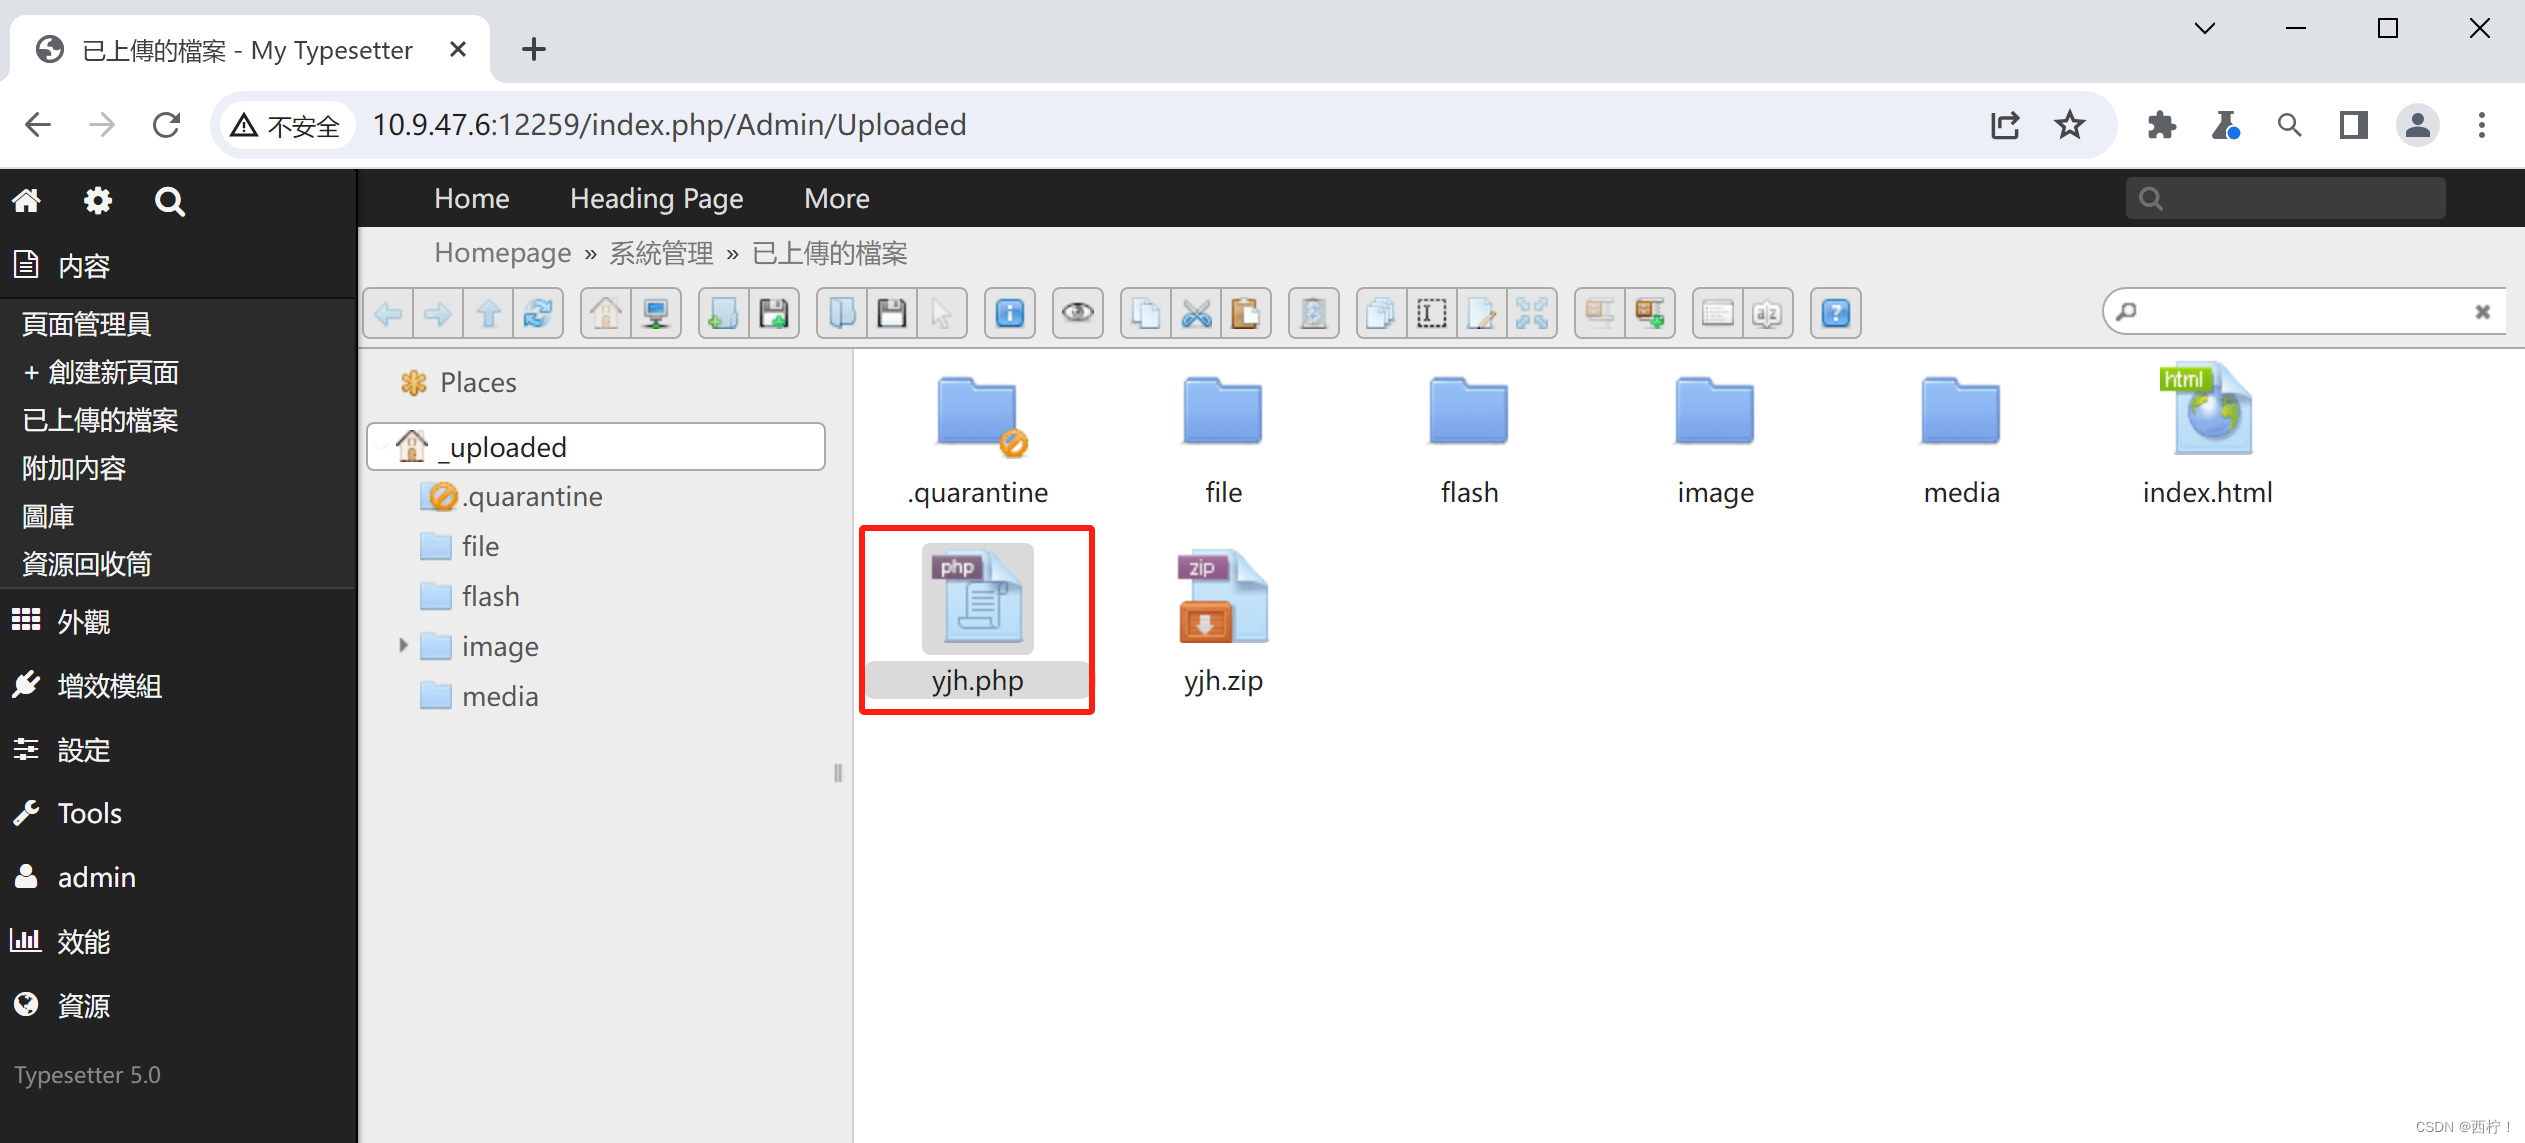
- 双击yjh.php,发现页面为空,说明注入成功
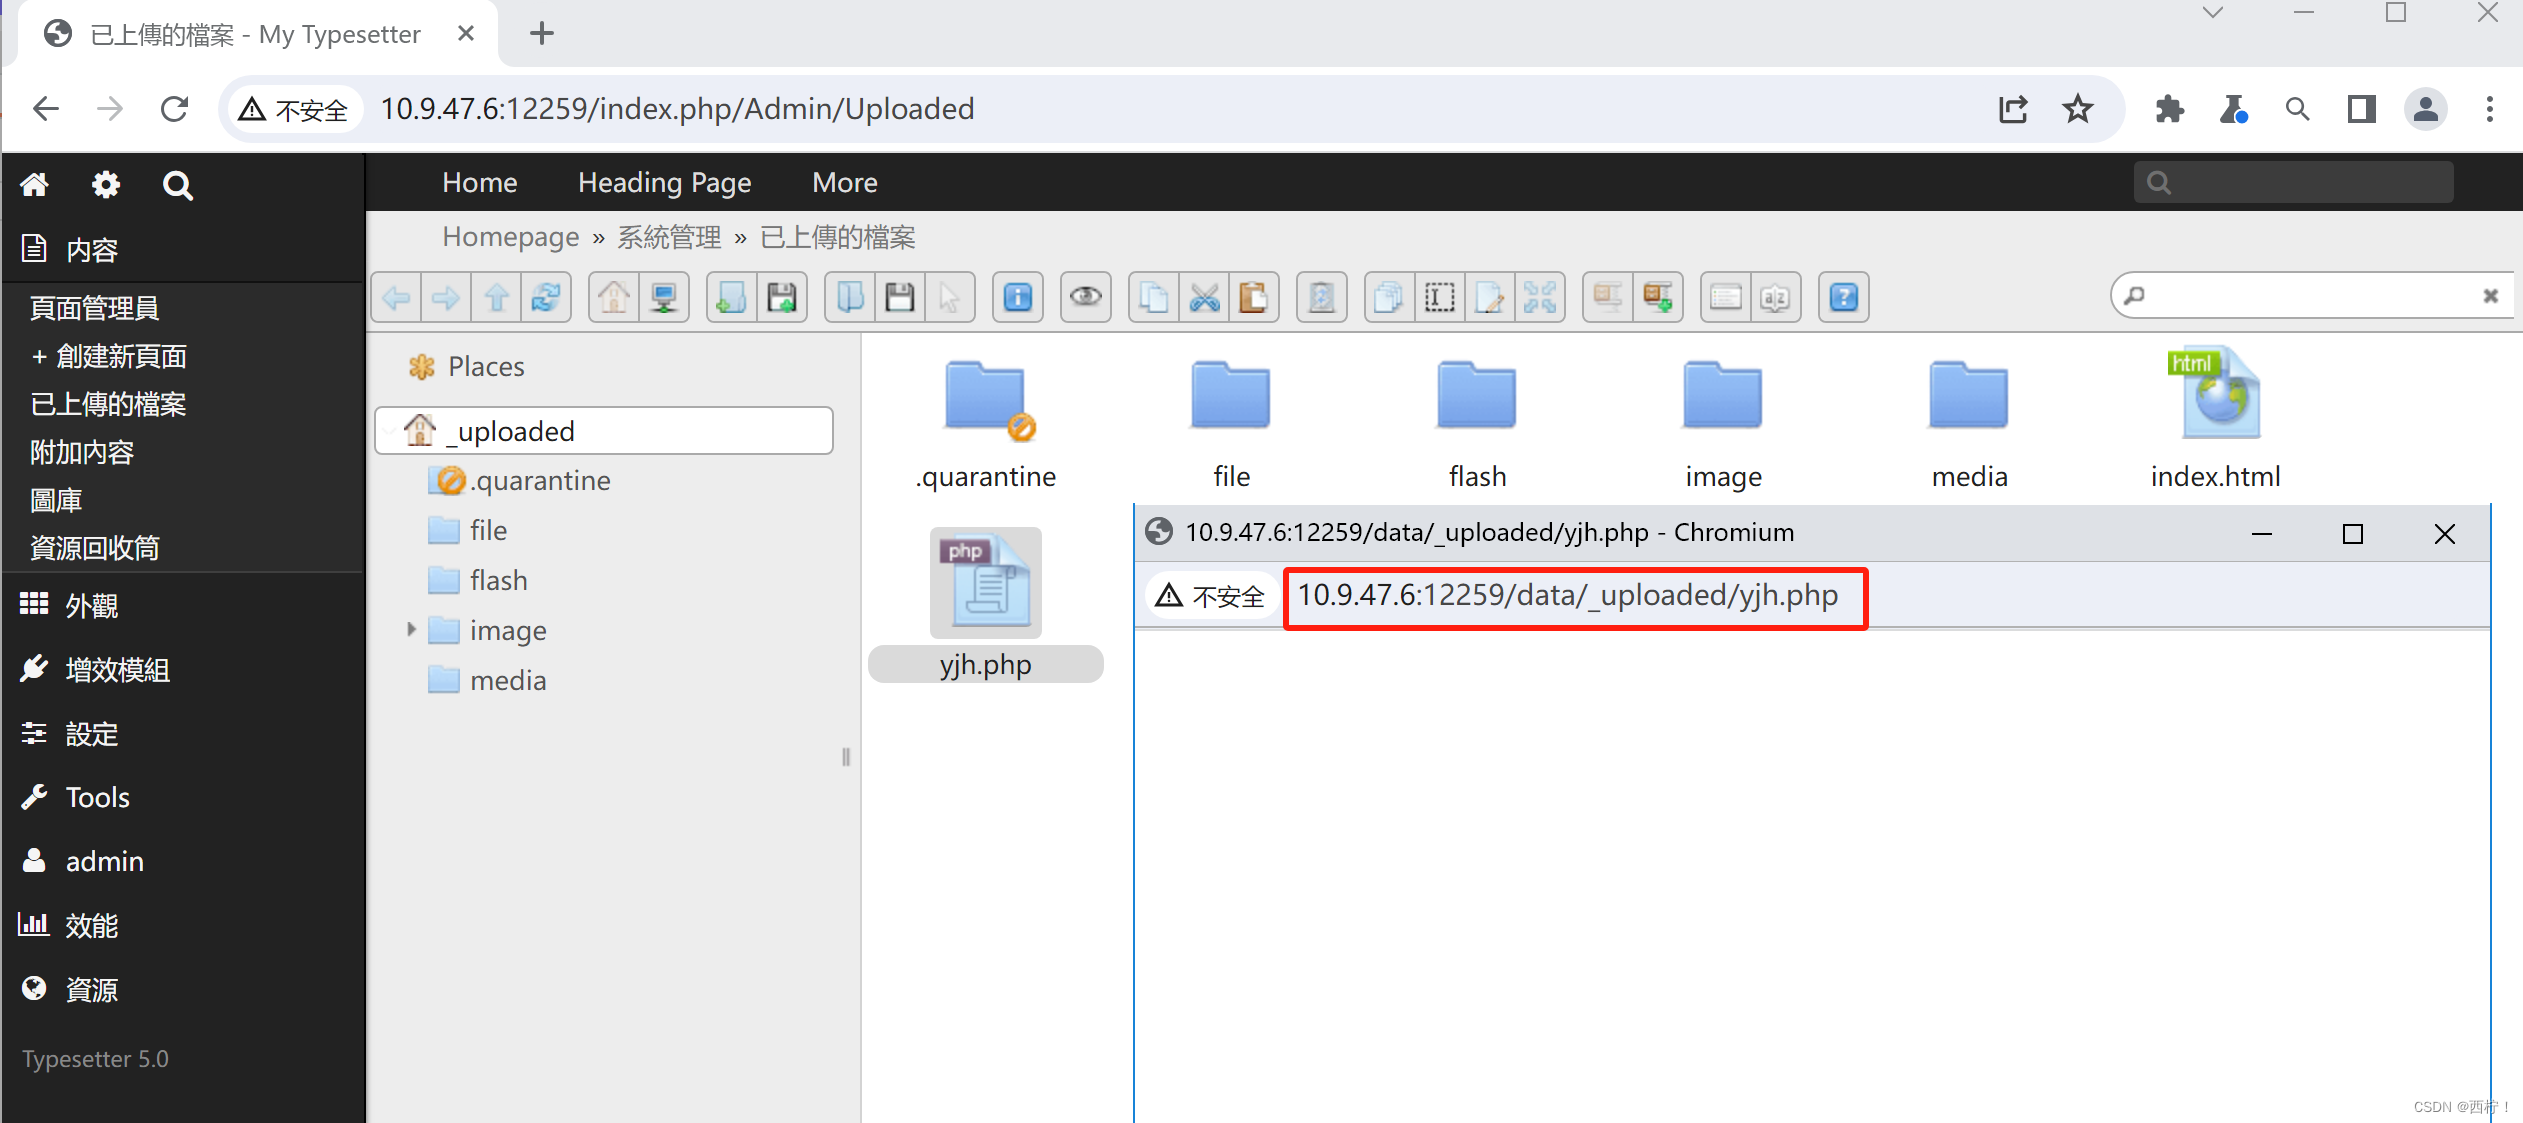
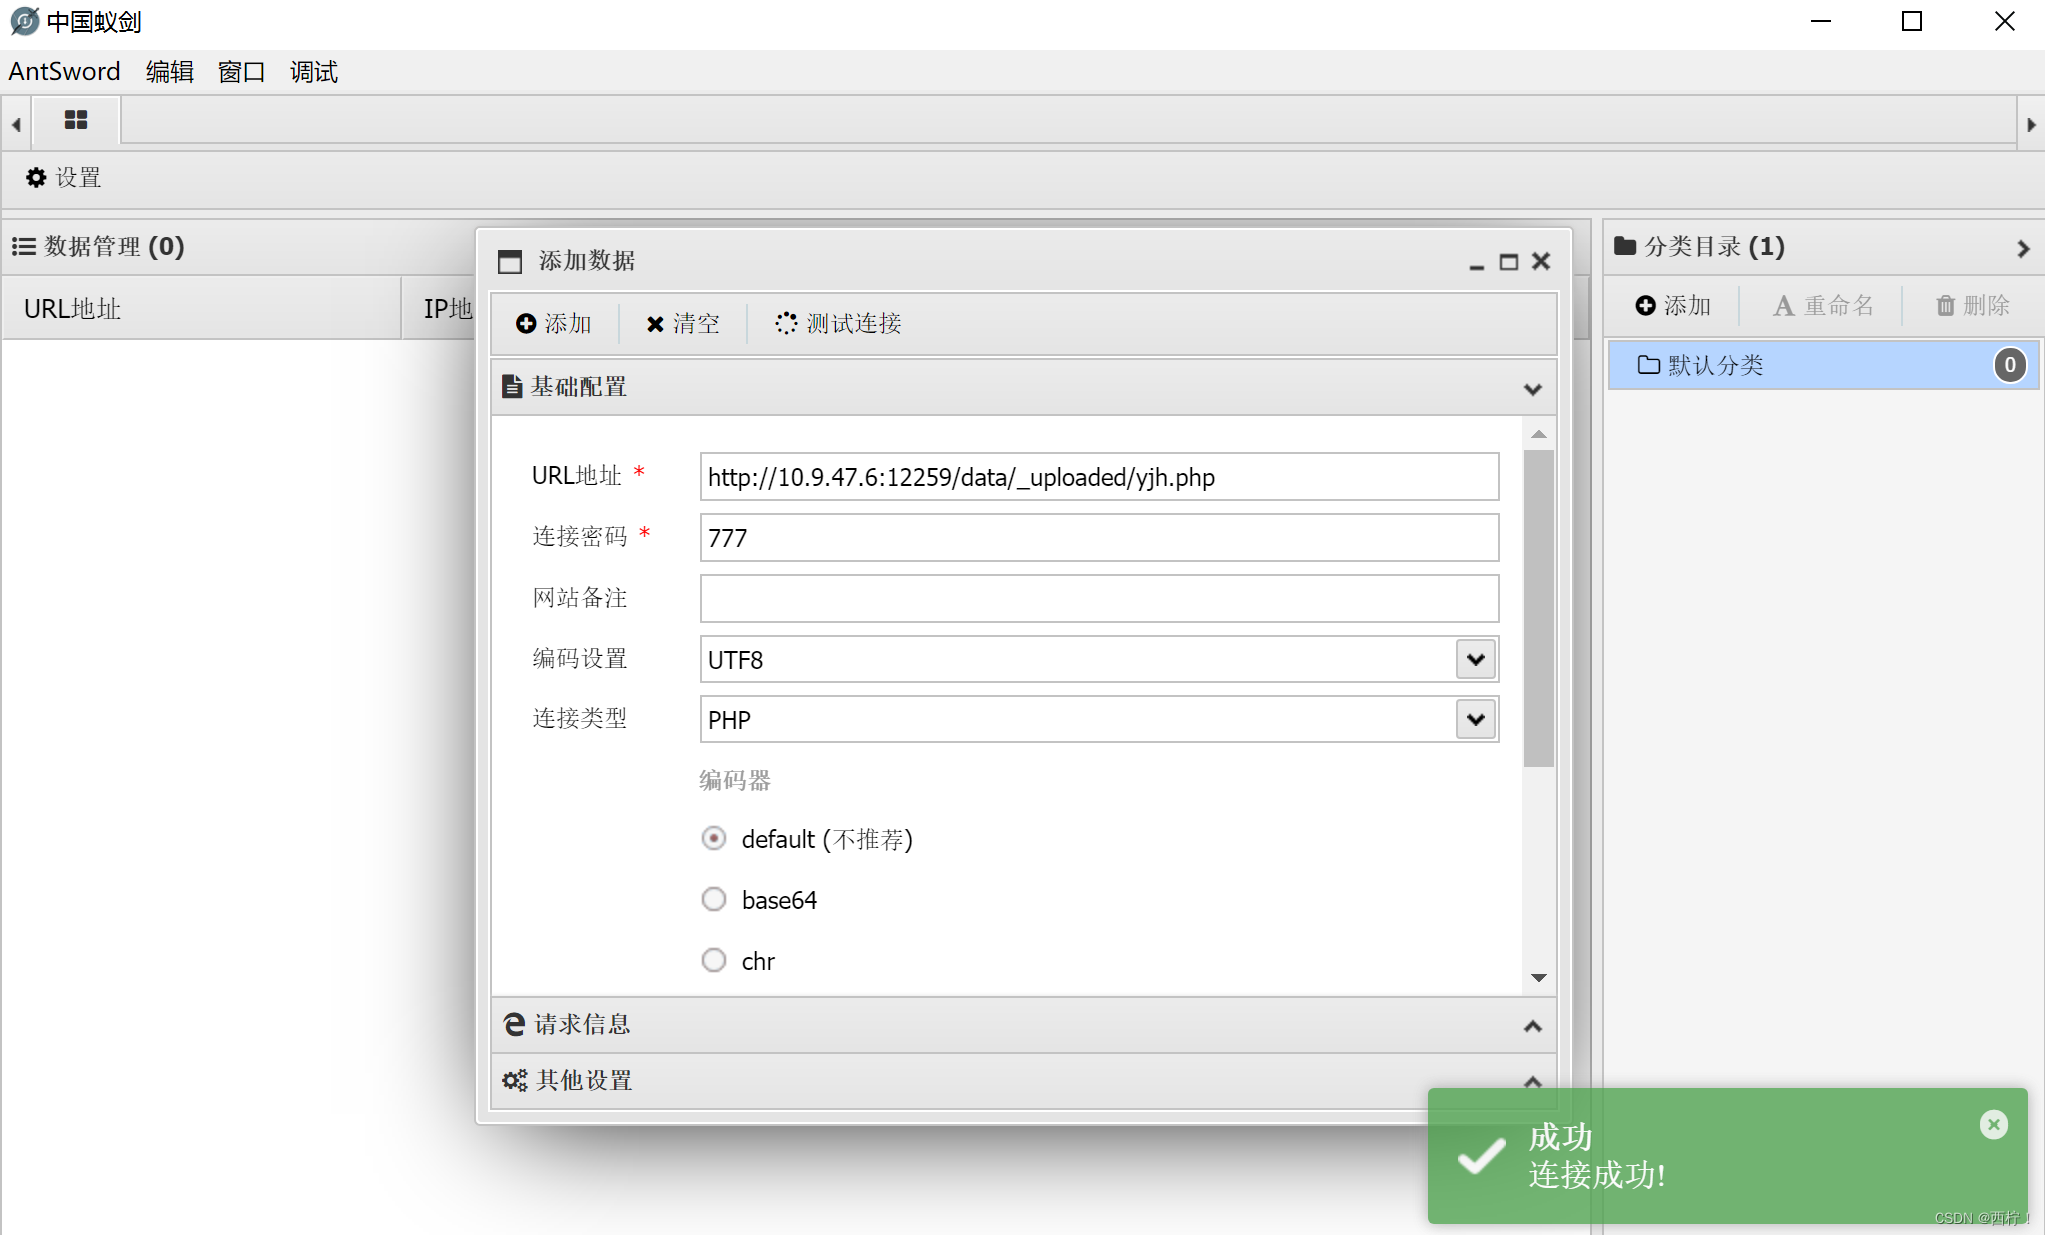
- 将url在蚁剑中连接,连接成功
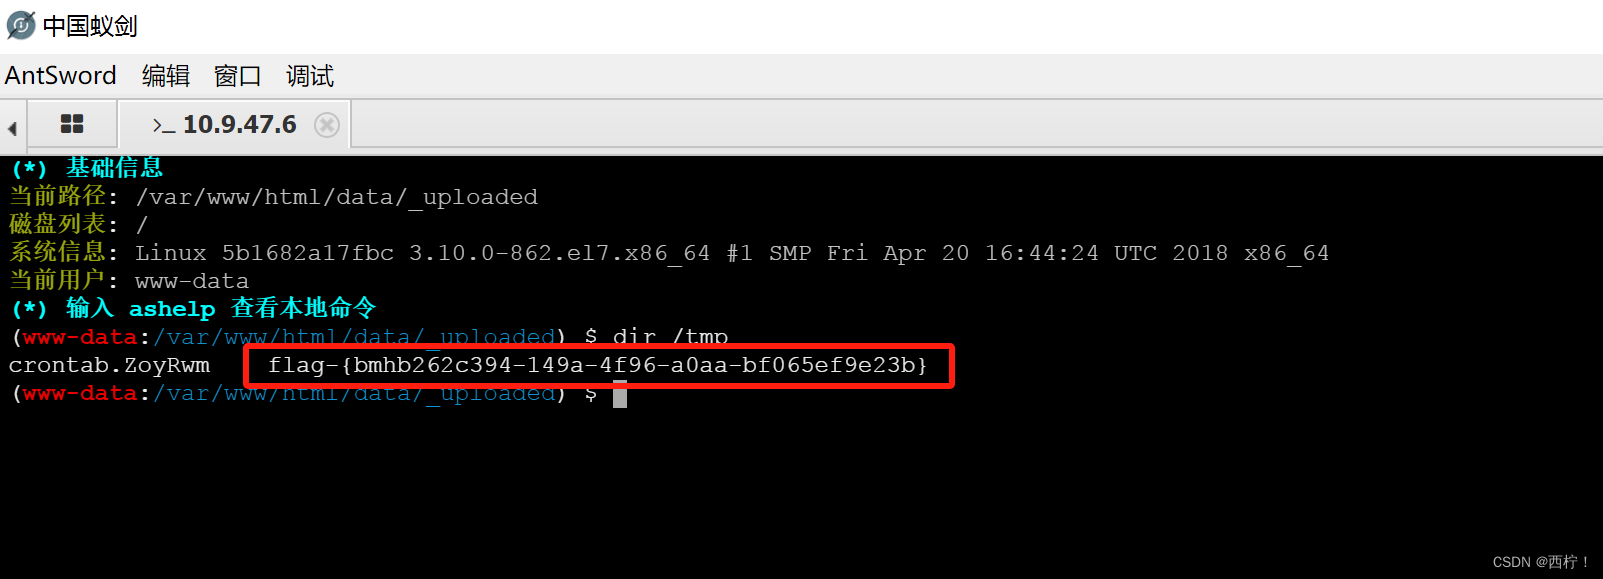
- 打开虚拟终端,输入命令(dir /tmp),查看flag

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 0
 0
- 0


 已为社区贡献2条内容

所有评论(0)