WPS漏洞复现(不含漏洞分析)
一 影响范围
WPS Office 2023 个人版 <=12.1.0.15120
WPS Office机构版本 <= 11.8.2.12055
二 漏洞原理(浅析)
通过wps文件的某种远程加载机制去调用互联网上的资源,其中被调用的资源必须恶意满足域名格式为clientweb.docer.wps.cn.{xxxxx}wps.cn,其中{xxx}是什么都行,然后通过修改docx的某项配置文件中的特定属性,让docx打开时去调用相关文件并加载其中的恶意代码
三 环境搭建
3.1 注意事项
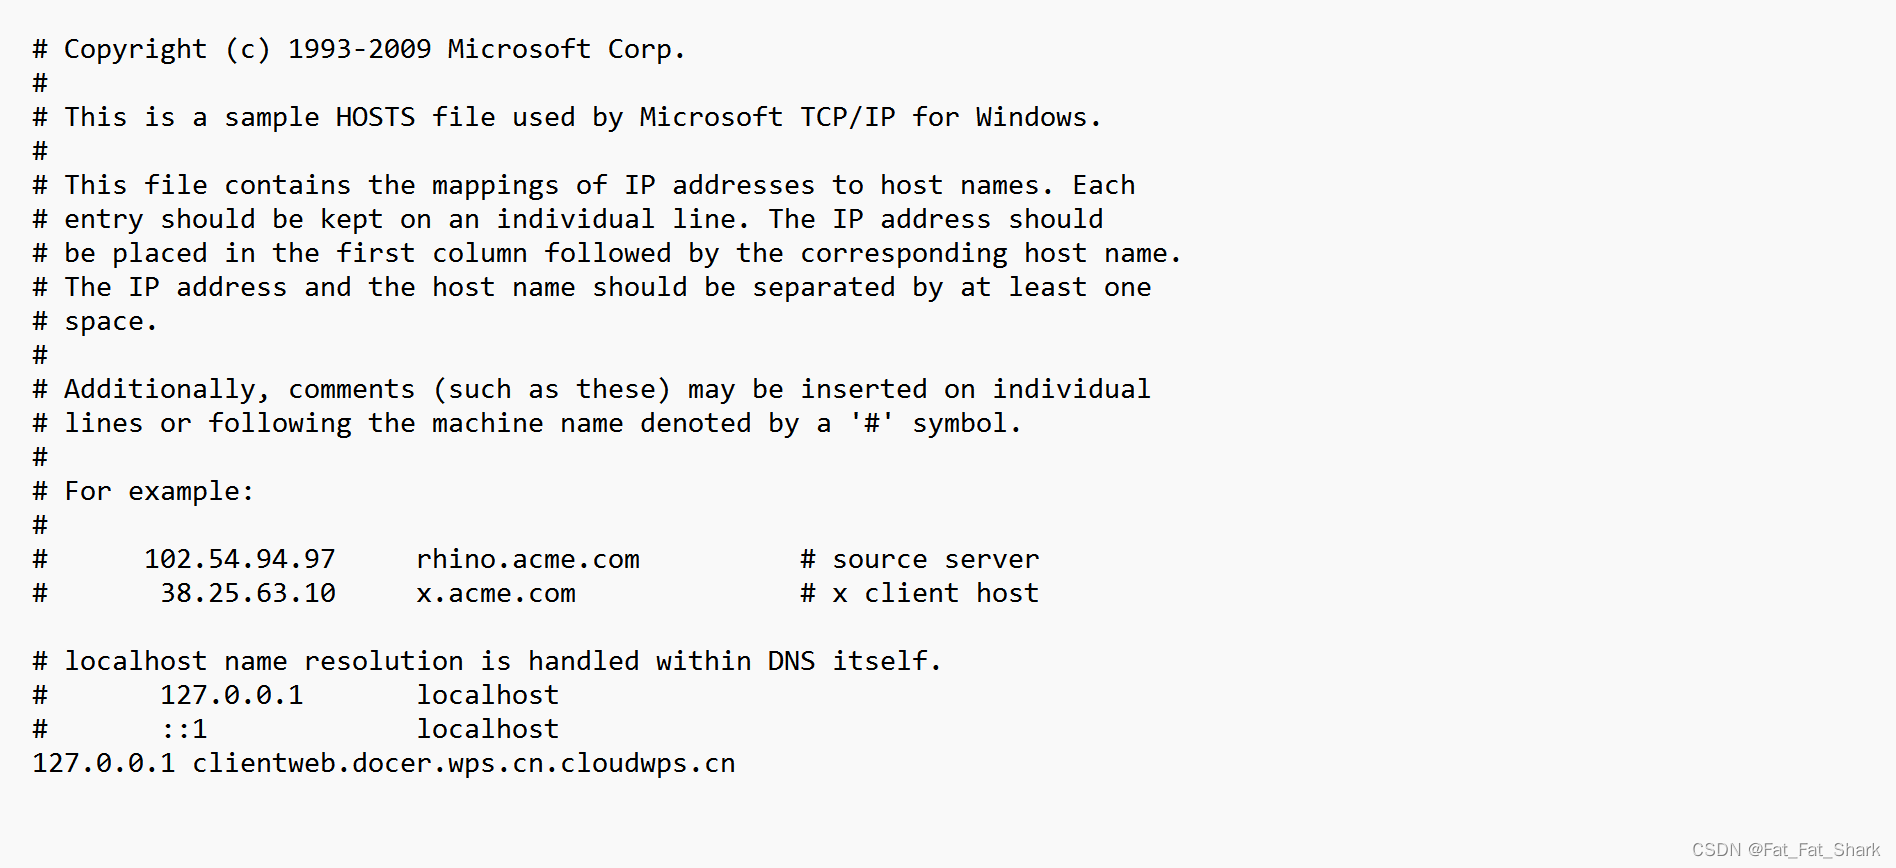
在本地复现的时候需要修改host文件,将本地的host改成符合clientweb.docer.wps.cn.{xxxxx}wps.cn形式,hosts文件目录为C:\Windows\System32\drivers\etc,在本次复现中,添加host为127.0.0.1 clientweb.docer.wps.cn.cloudwps.cn,示意图如下
3.2 开启http服务
下载漏洞环境包
包含wps:https://pan.baidu.com/s/1c5ortWghgo62_ysZ0f-Rkw 提取码: 762c
不包含wps:https://github.com/b2git/WPS-0DAY-20230809 建议看得懂exp的小伙伴下载
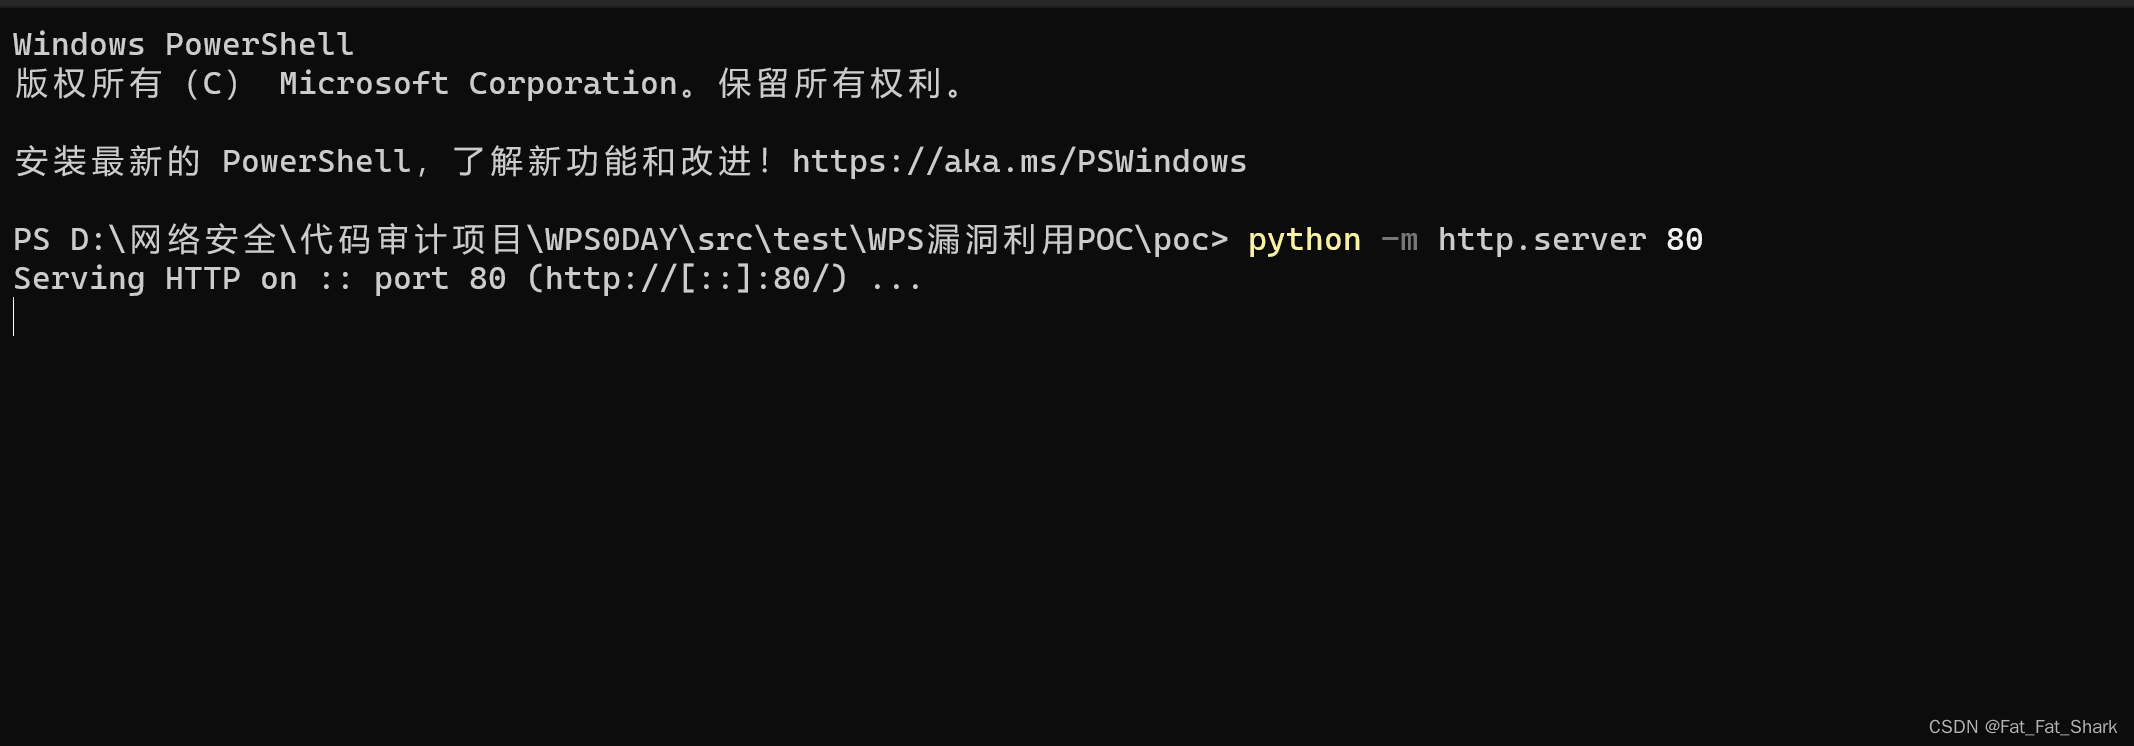
在poc目录下开始http服务,使用python(或python3) -m http.server 80
访问clientweb.docer.wps.cn.cloudwps.cn
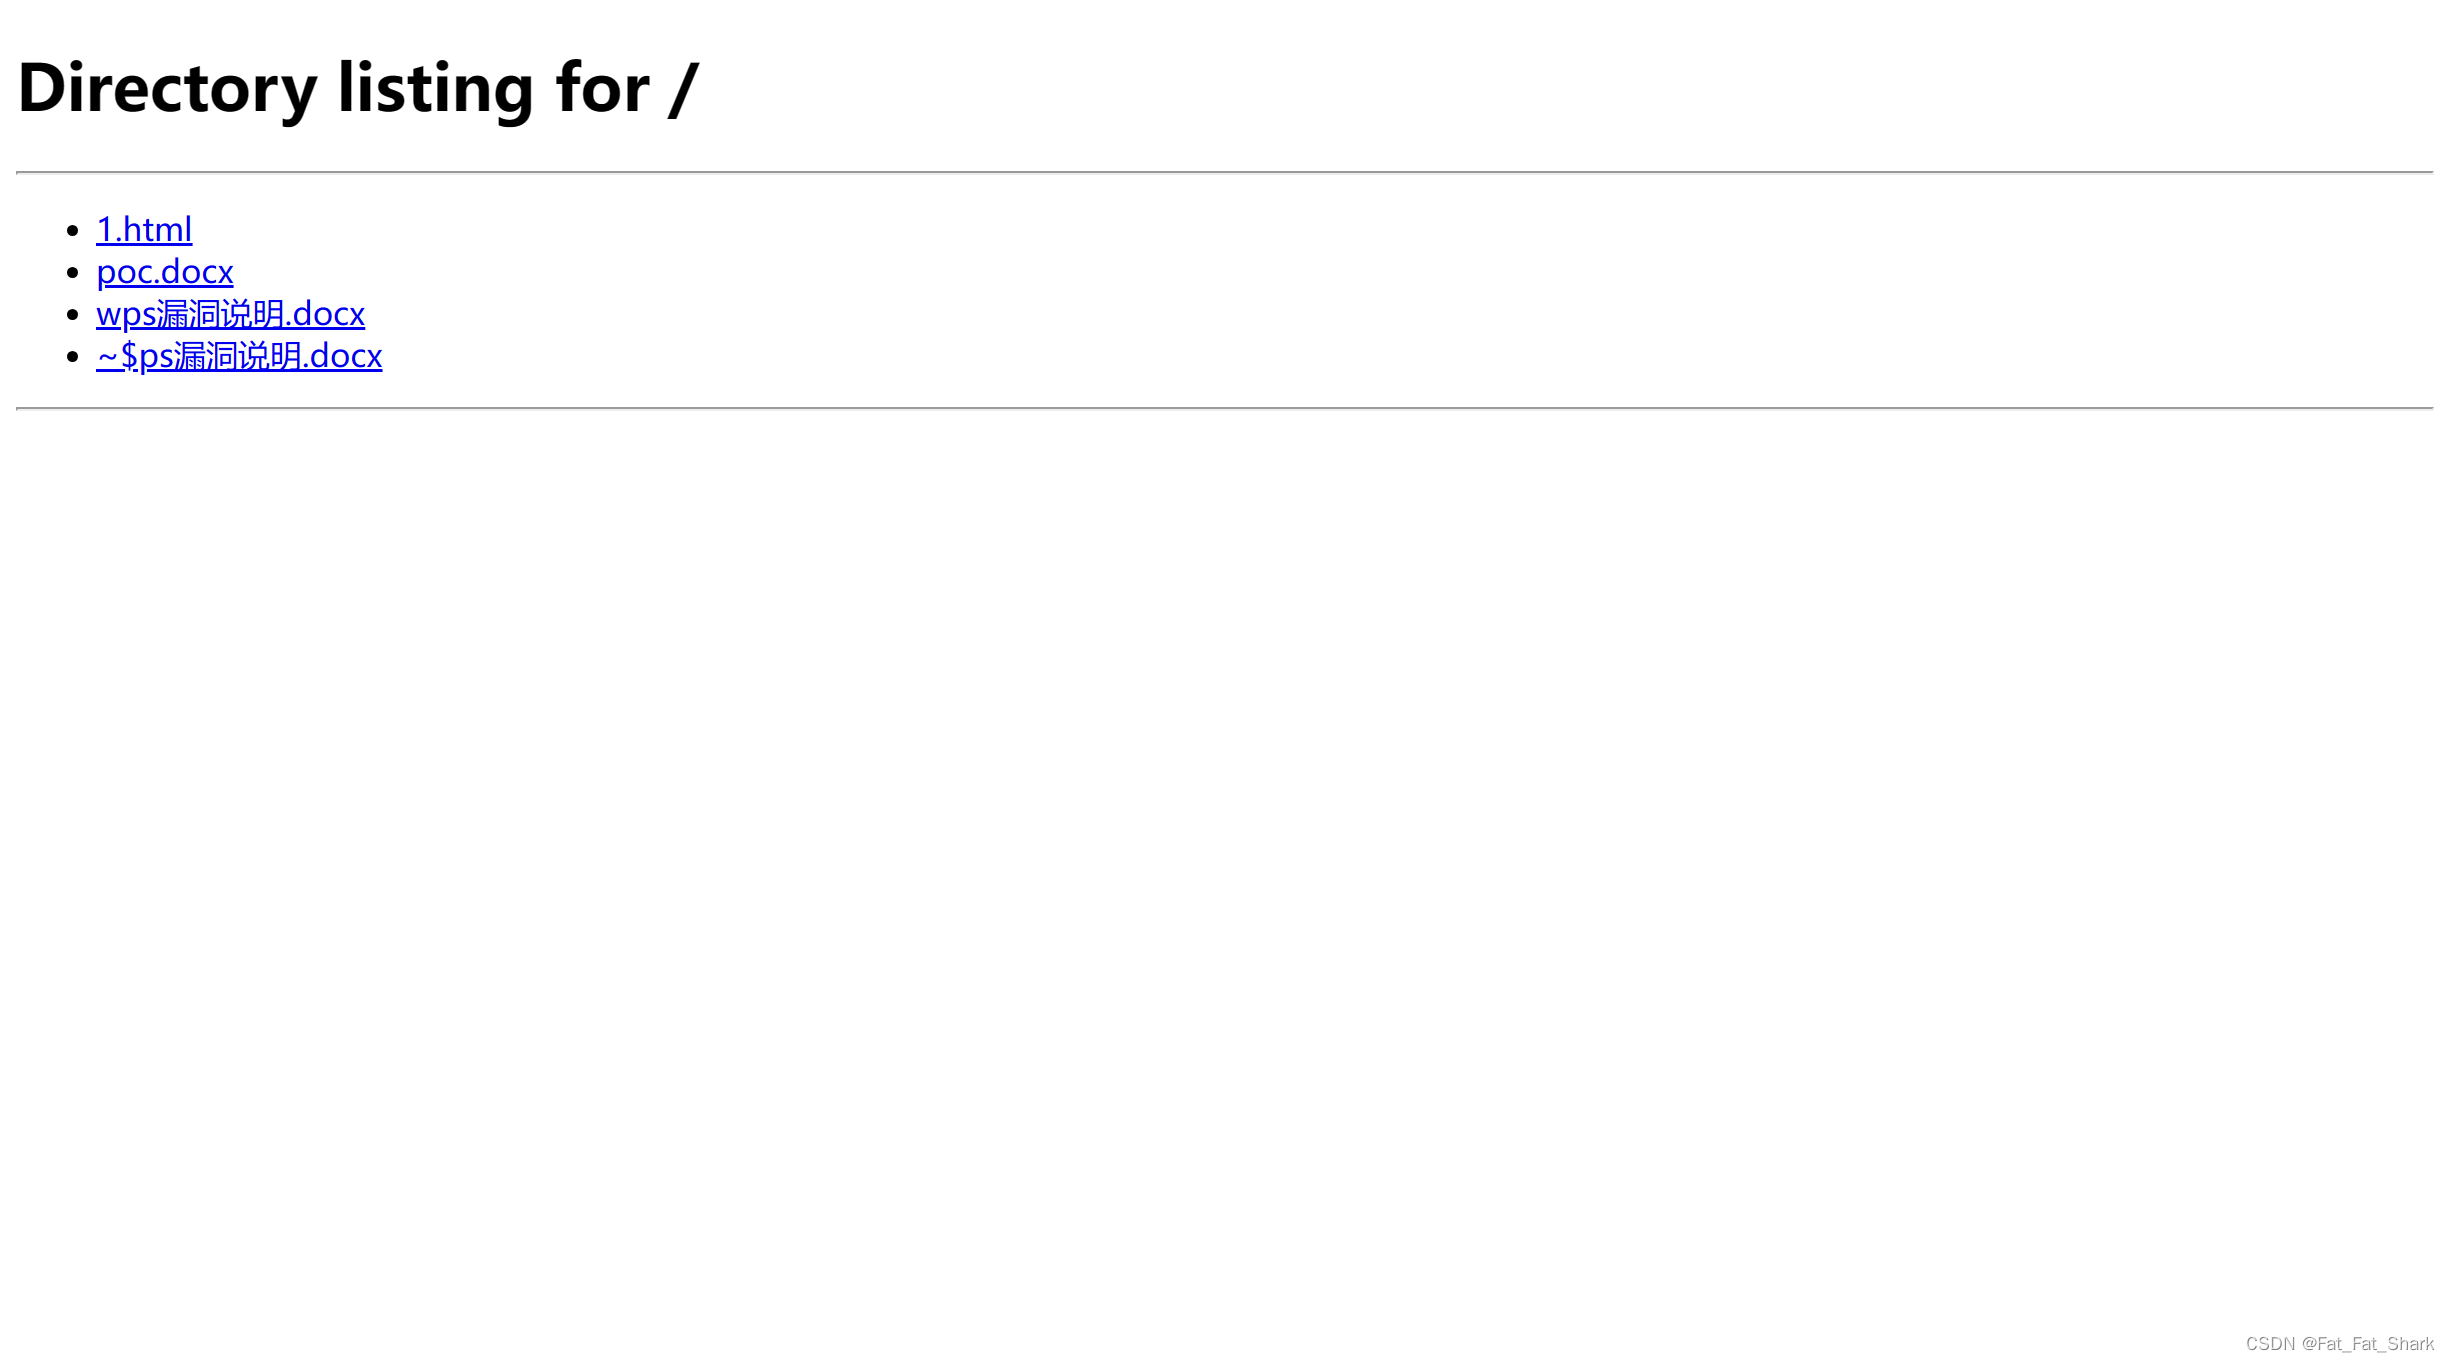
环境搭建完成
四 复现漏洞
打开poc.docx即可弹出计算器(可能是因为操作命令行的方式应该是js操纵,本人复现的时候不能保证每次都弹出计算器,具体原因等待后续分析,弹不出来可以重启再试试)
五 总结
想搞明白这个漏洞的原理必须明白clientweb.docer.wps.cn.{xxxxx}wps.cn在WPS中究竟是如何调用的远程服务,怎么去修改docx中的相关模块(exp中有),和使用js执行calc的原理(在1.html中,不太懂js看不太懂),等工作结束了再详细分析(懂得都懂)

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 2
 0
- 0


 已为社区贡献3条内容

所有评论(0)