iptables语法规则(二)
·
iptables语法规则(二)
-
SNAT策略的典型应用环境
局域网主机共享单个公网IP地址接入Internet
-
SNAT的策略原理
源地址转换,修改数据包的源地址
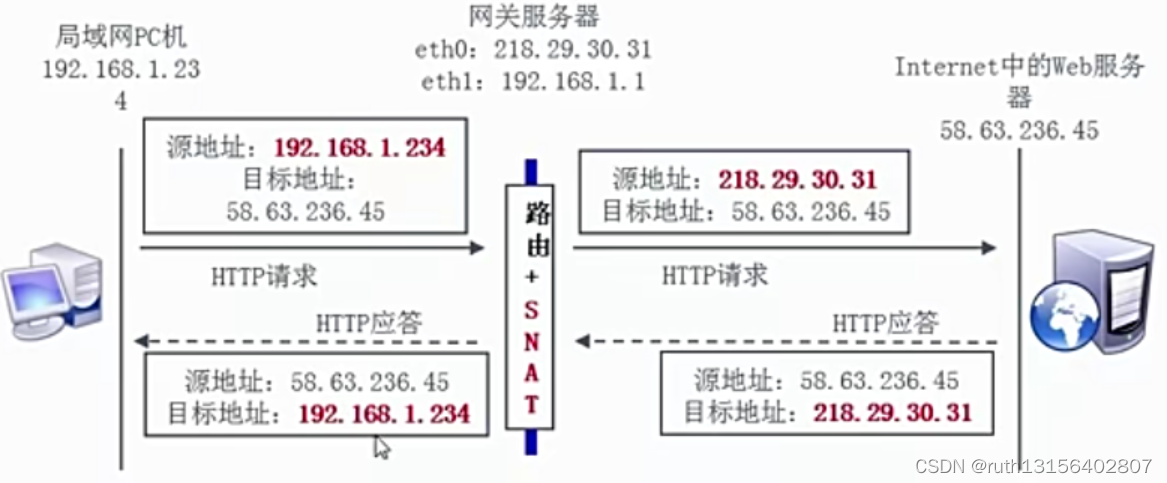
#-o:出口的网卡
iptables -t nat -A POSTROUTING -s 192.168.1.0/24 -o eth0 -j SNAT --to-source 218.29.30.31
-
MASQUERADE ---------地址伪装,适用于外网IP地址非固定的情况
iptables -t nat -A POSTROUTING -s 192.168.1.0/24 -o eth0 -j MASQUERADE -
DNAT 策略的典型应用环境
在Internet中发布位于企业局域网内的服务器
- DNAT的策略原理
目标地址转换,修改数据包的目标地址
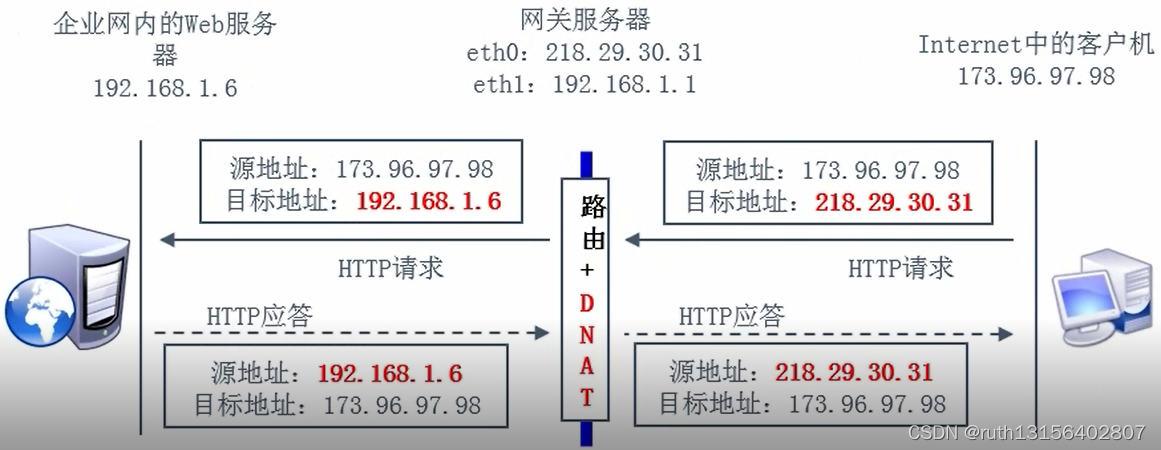
iptables -t nat -A PREROUTING -i eth0 -d 218.29.30.31 -p tcp --dport 80 -j DNAT --to-destination 192.168.1.6
-
iptables持久化
service iptables save -
iptables备份与恢复
#备份工具:iptables-save,可结合重定向输出保存到指定文件
[root@nod ~]# iptables-save > backup.iptables
#还原工具:iptables-restore,可结合重定向输入指定规则来源
[root@nod ~]# iptables-restore < backup.iptables

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 0
 0
- 0


 已为社区贡献3条内容

所有评论(0)