electron 远程命令执行漏洞(CVE-2018-1000006)
·
声明
好好学习,天天向上
漏洞描述
Electron是由Github开发,用HTML,CSS和JavaScript来构建跨平台桌面应用程序的一个开源库。 Electron通过将Chromium和Node.js合并到同一个运行时环境中,并将其打包为Mac,Windows和Linux系统下的应用来实现这一目的。
在Windows下,如果Electron开发的应用注册了Protocol Handler(允许用户在浏览器中召起该应用),则可能出现一个参数注入漏洞,并最终导致在用户侧执行任意命令。
影响范围
1.8.2-beta.3 and earlier,
1.7.10 and earlier,
1.6.15 and earlie
复现过程
这里使用2.7.3与3.6.0版本
使用vulhub
/app/vulhub-master/electron/CVE-2018-1000006
使用docker启动
docker-compose run -e ARCH=64 --rm electron
docker-compose run --rm -p 8080:80 web
环境启动后,访问
http://192.168.239.129:8080
下载包
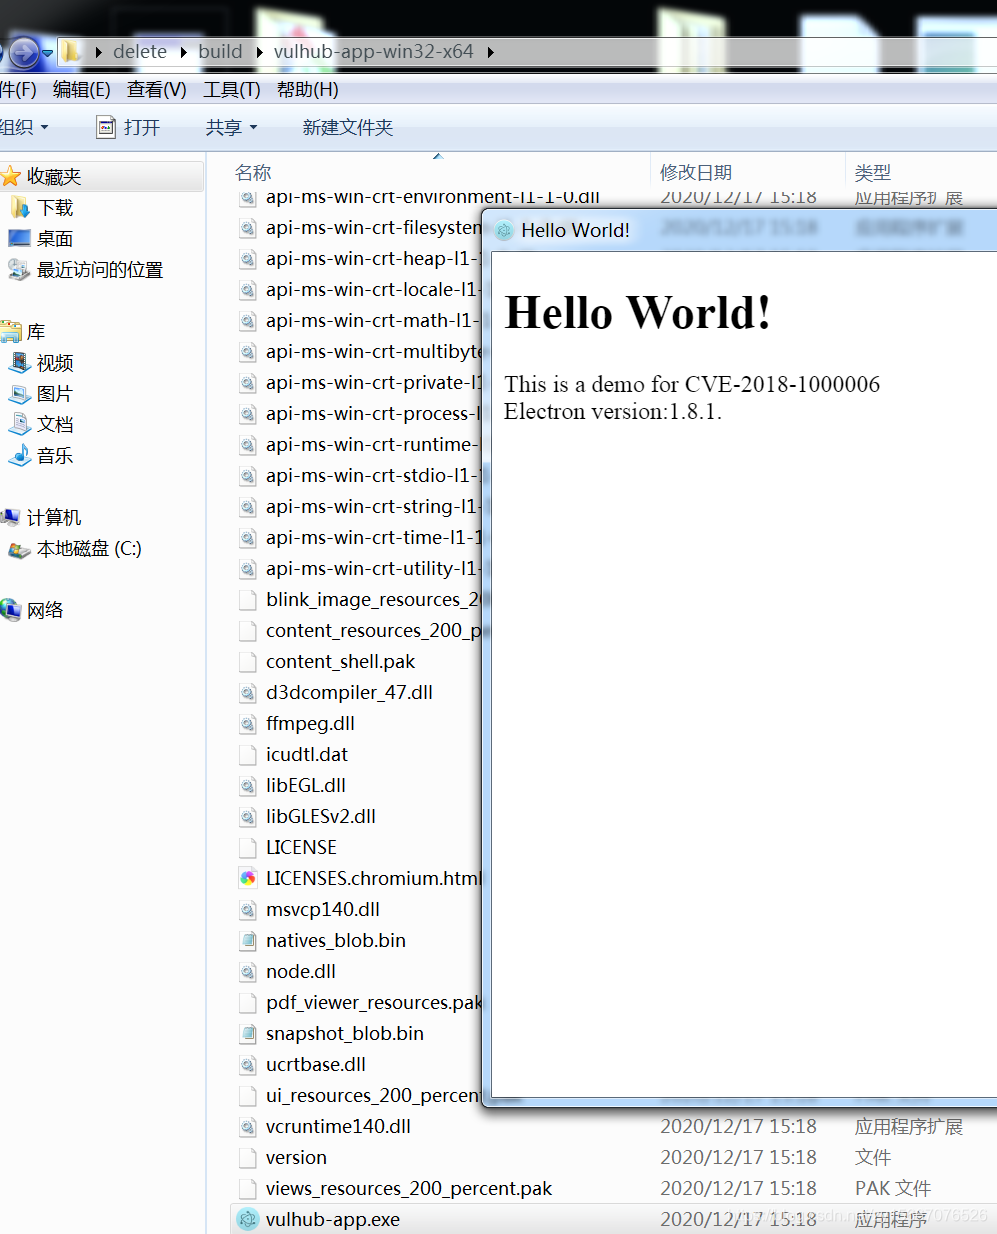
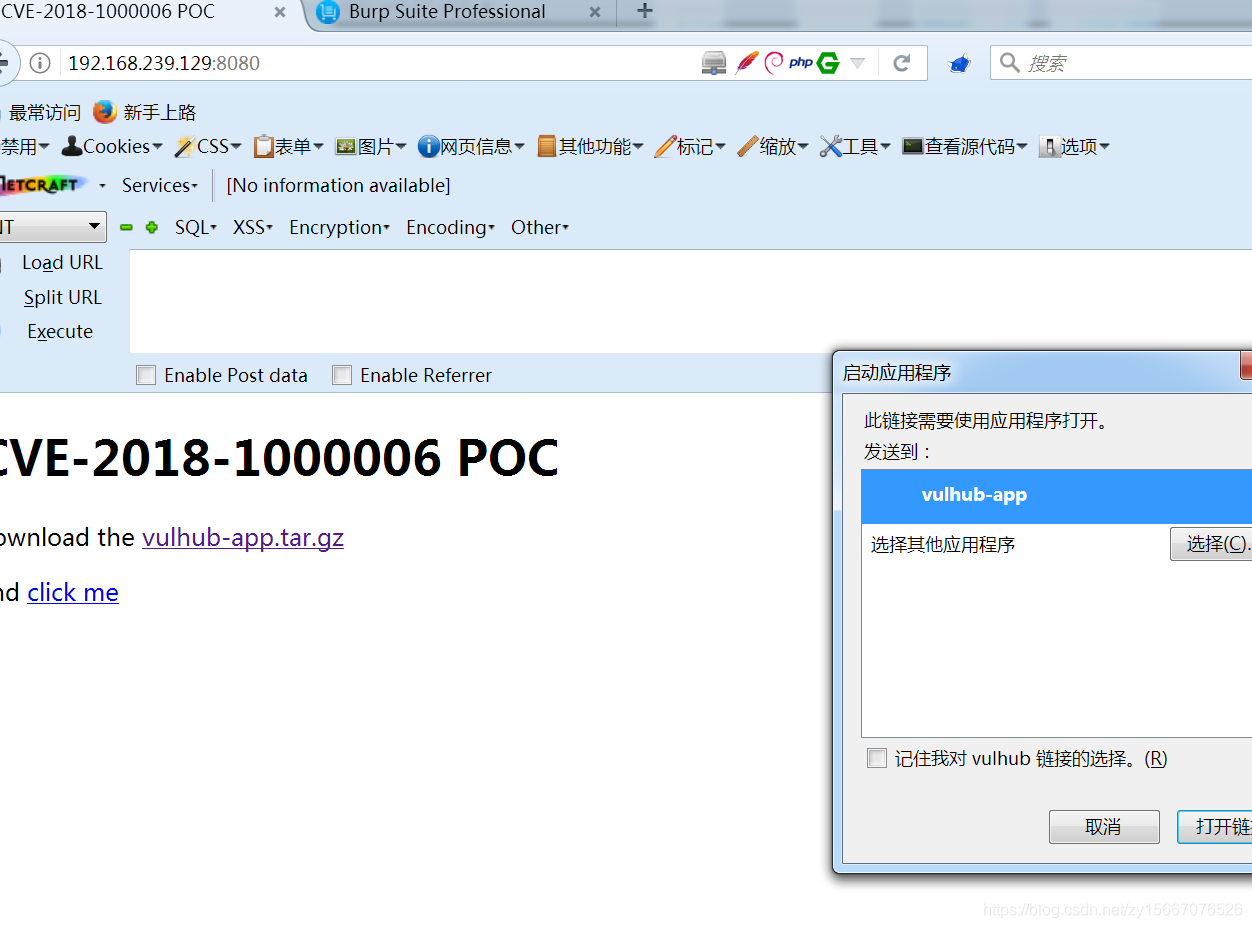
关闭镜像(每次用完后关闭)
docker-compose down
docker-compose常用命令
拉镜像(进入到vulhub某个具体目录后)
docker-compose build
docker-compose up -d
镜像查询(查到的第一列就是ID值)
docker ps -a
进入指定镜像里面(根据上一条查出的ID进入)
docker exec -it ID /bin/bash
关闭镜像(每次用完后关闭)
docker-compose down

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 0
 0
- 0


 已为社区贡献15条内容

所有评论(0)