


漏洞评估与渗透测试
在IT系统中漏洞可以被定义为在系统/架构潜在的弱点,可以利用它攻击系统。比如弱口令,可以暴力破解。漏洞评估确定系统中的漏洞。渗透测试基于漏洞评估,并增加了入侵测试。
漏洞评估的必要性
风险防范
风险包括:
•漏洞攻击导致的财务损失
•组织的声誉
•数据窃取
•保密失效危害
•不完整性危害
•不可用性危害
依从性危险
要符合相应的安全标准,比如:ISO 27001, PCI DSS和PA DSS等。
ISO 27001的部分标准下载:ISO-IEC_27002-2013 Code of practice for IS management (original).pdf和ISO-IEC_27001-2013 Requirements (original).pdf
PCI DSS和PA DSS的文档参见:https://zh.pcisecuritystandards.org/minisite/en/
生命周期
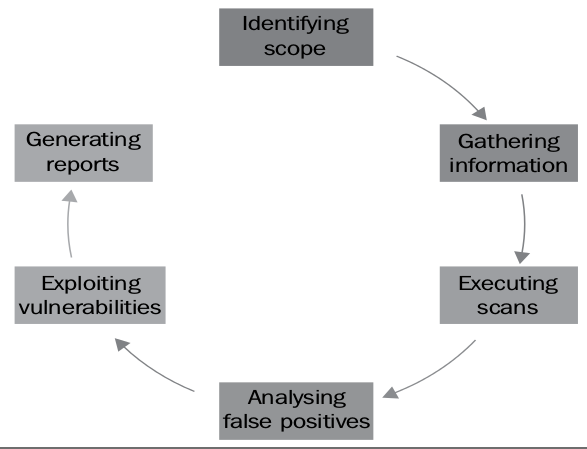
建议基于测试的需求和业务目标,生命周期通常如下:
1.Scoping: 范围确定
2.Information gathering:信息收集
3.Vulnerability scanning:漏洞扫描
4.False positive analysis:负面分析
5.Vulnerability exploitation (Penetration Testing):漏洞利用(渗透测试)
6.Report generation: 报告生成
范围确定
参考资料
类型:翻译加整理


 已为社区贡献8条内容

所有评论(0)