windows server上通过关闭端口有效防治勒索病毒
一、目标
通过封闭端口的方法在windows上预防勒索病毒入侵。本篇内容仅介绍通过端口防止病毒入侵。
二、分析
勒索病毒大多是通过windows的共享端口入侵进来,而共享端口是TCP的135/138/139/445,还有是通过web漏洞、远程程序漏洞。若你服务器上有WEB程序且有漏洞,那本文就不能完全满足你的需求。
三、平台
windows server 2008 R2(本例的服务器是group模式,即没加入任何domain)
四、配置步骤
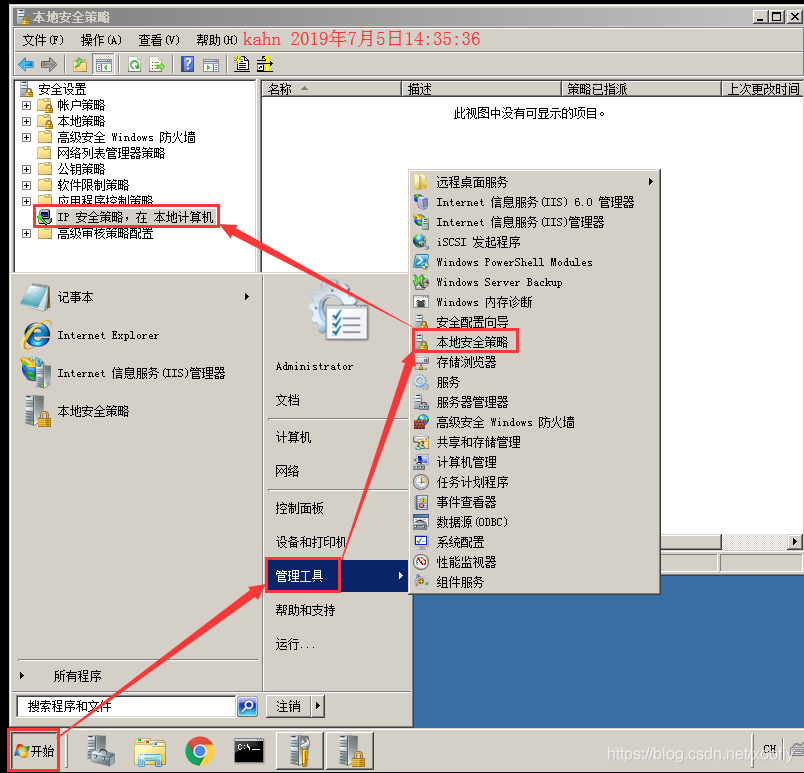
1.依次点击 开始、管理工具、本地安全策略、IP安全策略,在本地计算机
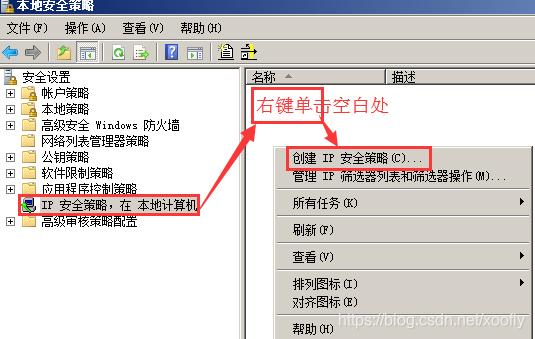
2.IP安全策略,在本地计算机 右侧空白工作区点击鼠标右键、再点创建IP安全策略。
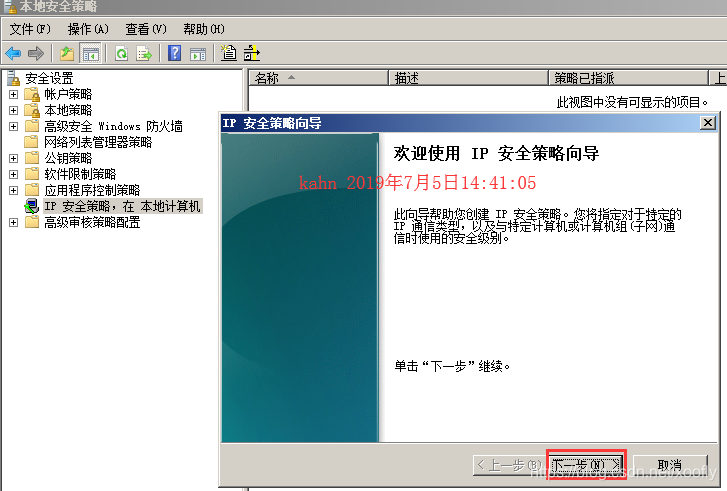
3.点下一步。
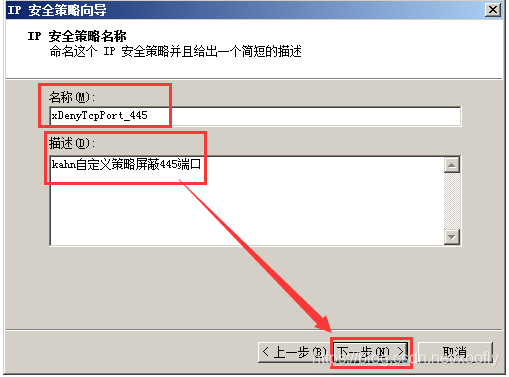
4.在IP安全策略想到中填写名称、描述,一定要写的有点意义,以后你维护的时候一眼就能看出这条策略是弄啥咧
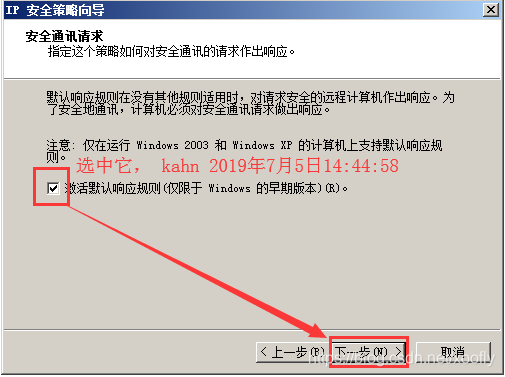
5.勾选中“激活默认相应规则(仅限windows的早起版本)”。然后下一步。勾住它就对莱,bo问嫩些。
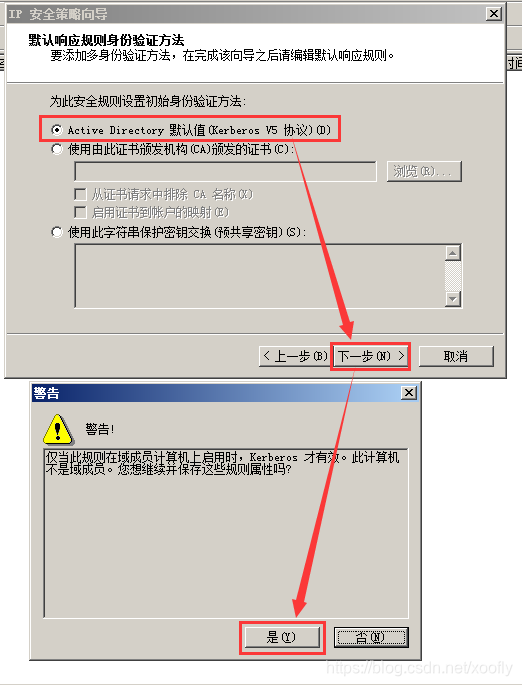
6.选中“Active Directory默认值(Kerberos V5协议)”,下一步。点是。
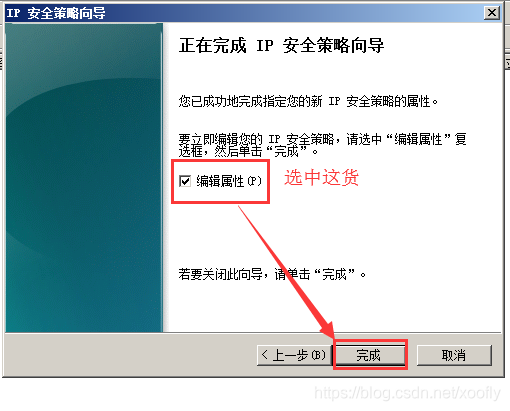
7. 选中“编辑属性”,下一步。
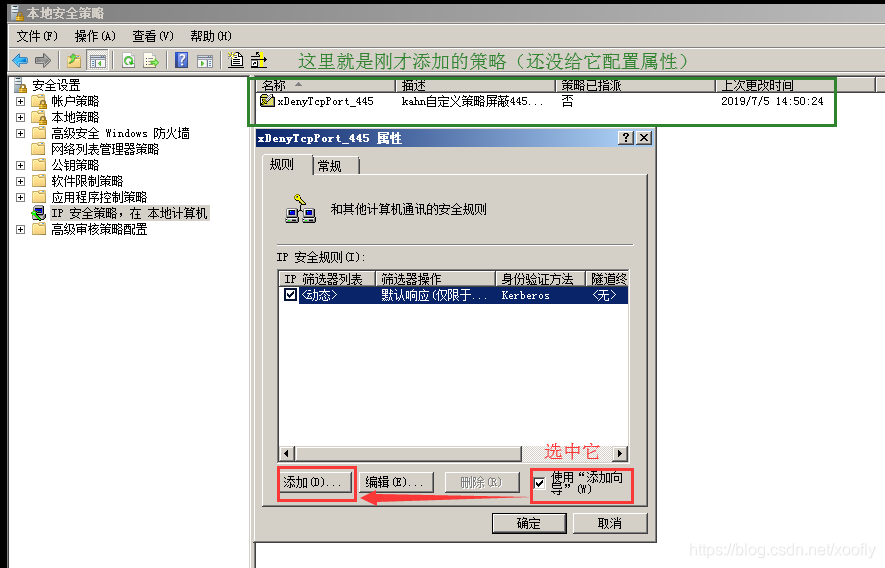
8.此时我们可以看到再工作区已经出现了刚才我们添加好的策略,注意这仅仅是像你写作文的一个标题而已,还没有任何实际内容呢。
勾选“使用添加向导”,然后点添加。
9.点击下一步。
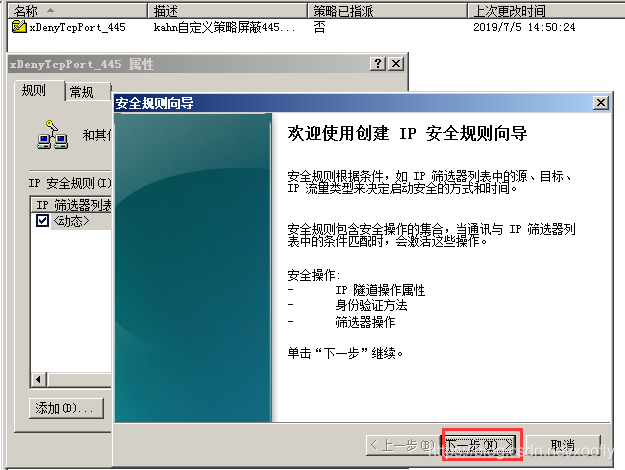
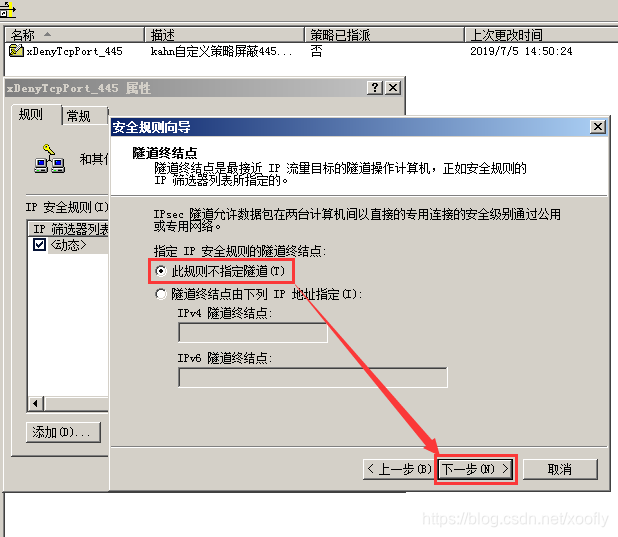
10.选中“此规则不指定隧道”,然后点击下一步。这里不理解的可以去百度,讲起来就复杂莱。
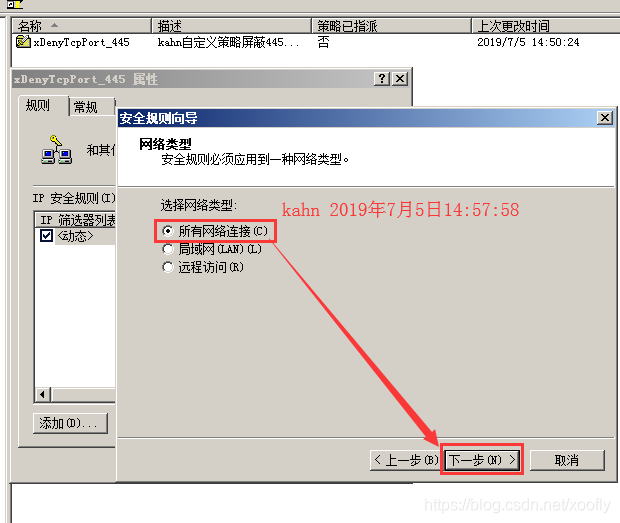
11.选中“所有网络连接”。点下一步。
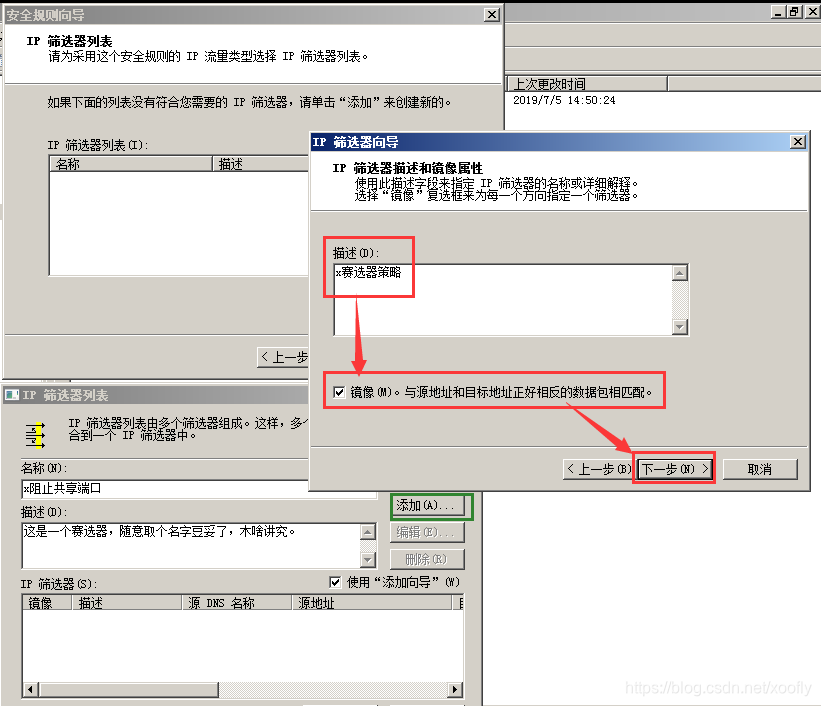
12.点击“添加”,输入上IP筛选器的名字,和描述,然后再点添加。
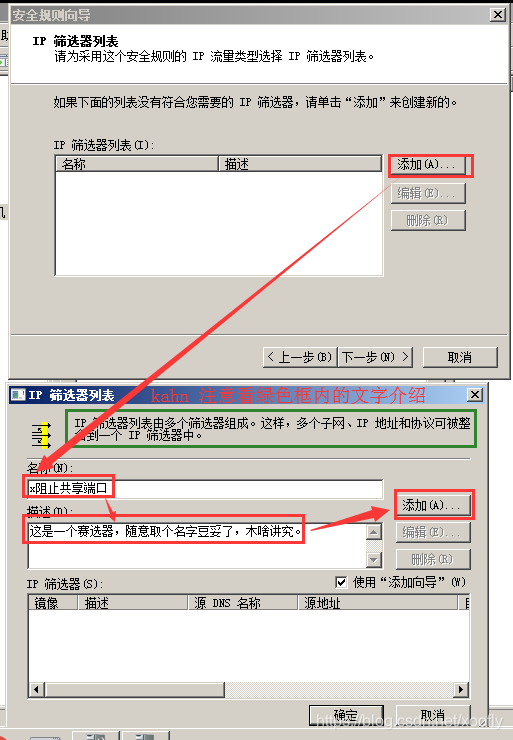
13.写上描述,随便写点啥,默认就是勾选“镜像。与源地址和目标地址正好相反的数据包想匹配”。这玩意一定要勾选。
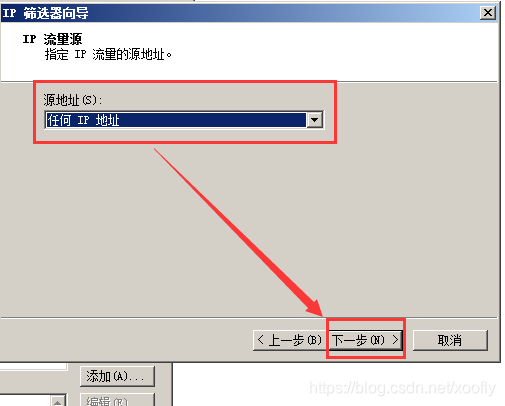
14.在源地址这选:“任何IP地址”,下一步。
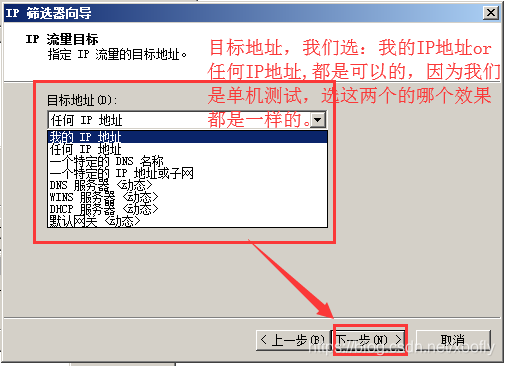
15.在目的地址中,我们就选默认的“任何IP地址”就行了,然后下一步。
啰嗦下,因为我们此次是在虚拟机上做单机测试,所以这里选“我的IP地址”or“任何IP地址”都是无所谓里,效果都一球样。
16.选择协议类型:TCP,下一步。
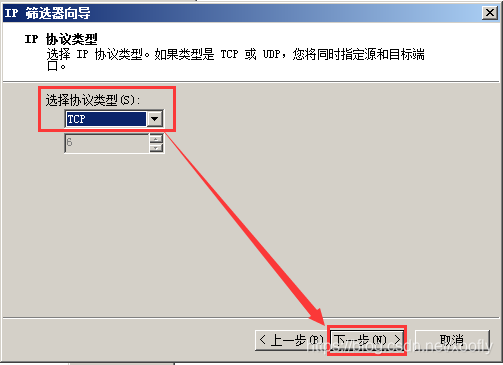
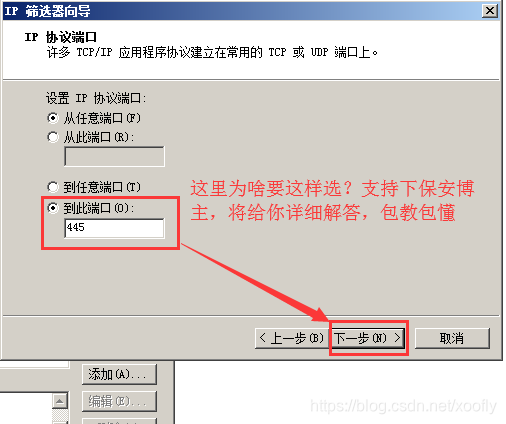
17.选择“从任意端口”,选择“到此端口”,写上445,下一步。完成。
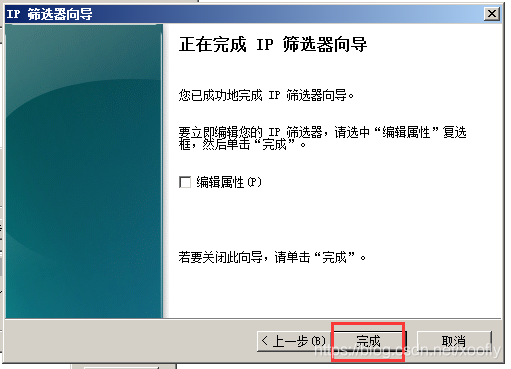
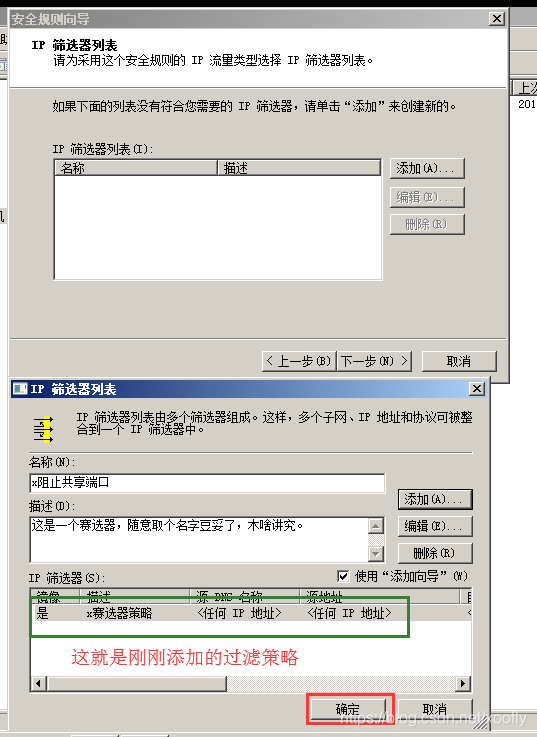
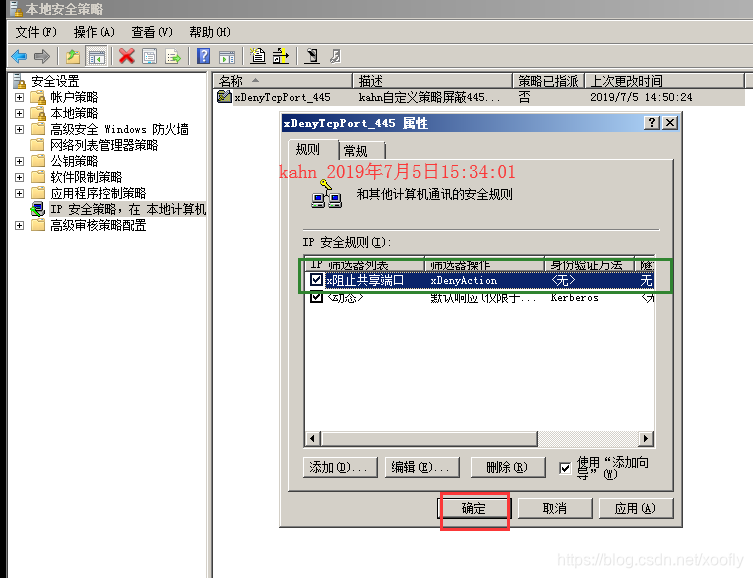
18.此时就可以看到刚刚我们添加的策略屏蔽445端口。点击确定按钮。
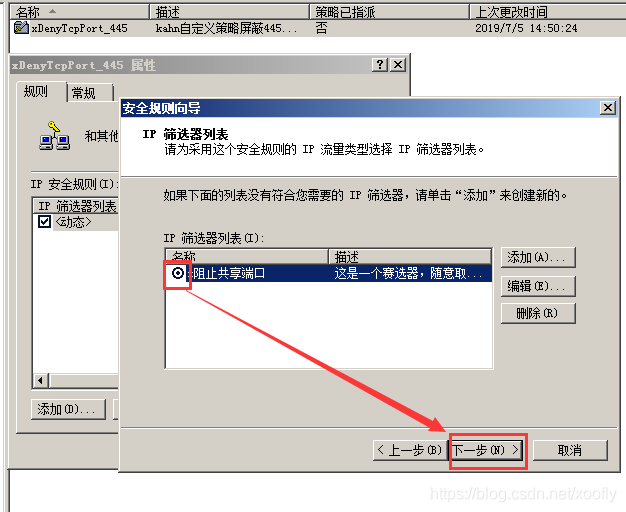
19.点中辣个小圆圈,懒猴点下一步。
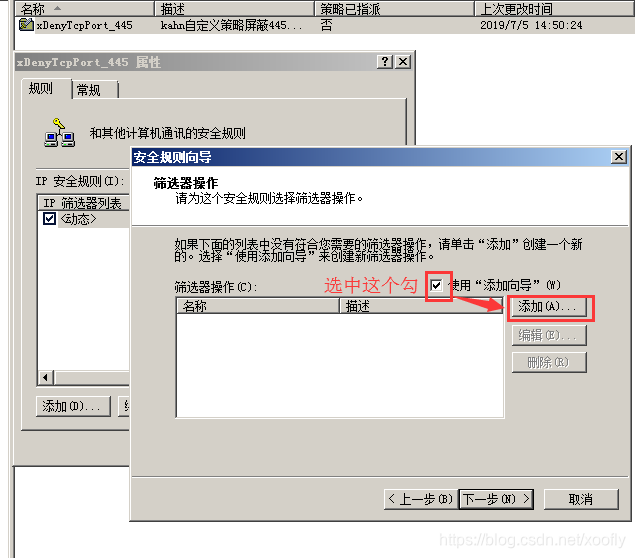
20.写上名称和描述,点下一步
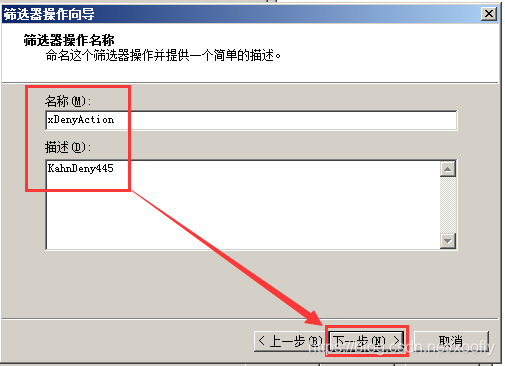
21.点阻止,点下一步。
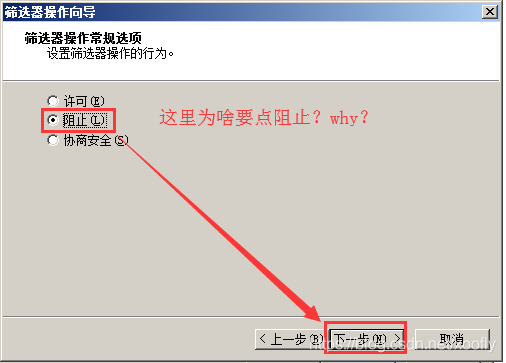
22.点完成。
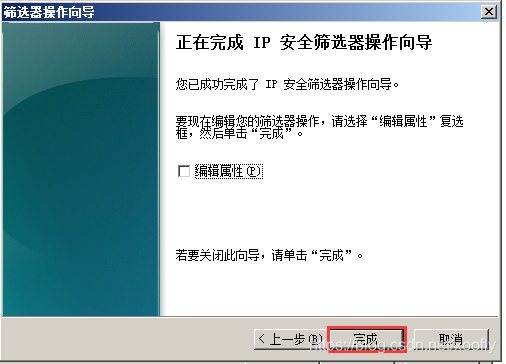
23.点选“xDenyAction”, 然后点下一步。
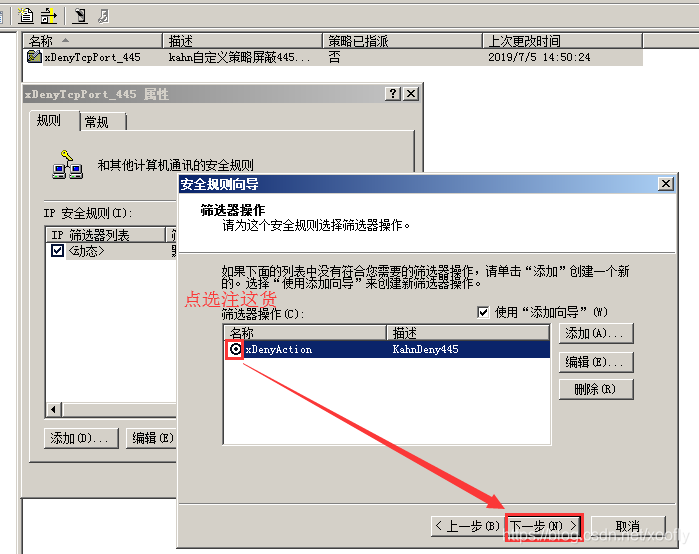
24.然后点安全规则想到的完成按钮。
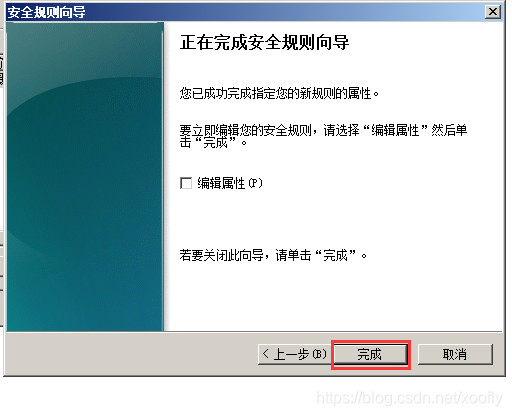
25.最后,点完成即可
26.激活自定义的安全策略。右键单击策略,点分配。
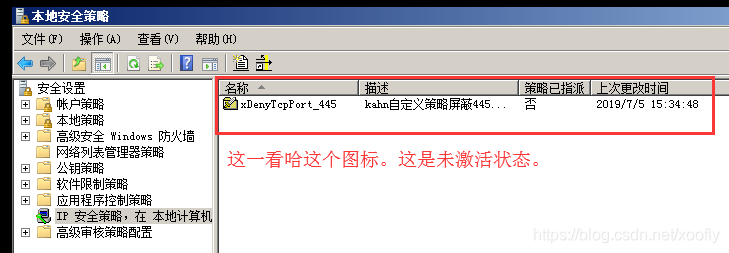
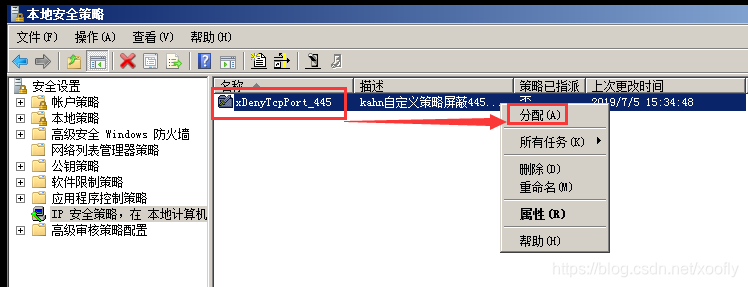
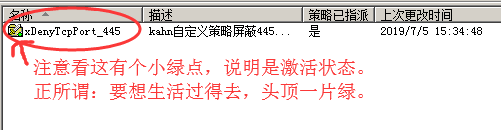
此法可以一次性添加若干端口,可以有效防止用共享端口入侵的勒索病毒。
27.赶紧动动爪,测试一下策略是否生效了。

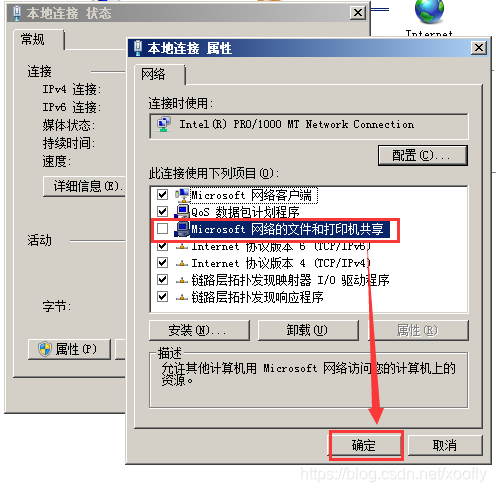
28.另外,建议将“Microsoft网络的文件和打印机共享”的勾给去掉。
29.还有就是,在允许的情况下,强烈建议将windows server补丁打全。
30.对了还有,建议服务器搞个杀毒软件。
31.请定期更换服务器密码,密码强度要足够的高。
32.有条件的同学可以在交换机上做些策略,比如vlan,比如acl 都能有效过滤病毒。具体怎么做,这里就不介绍了。
希望我的博客对你有所帮助。
(大牛请绕道,本博客写给自己和初入运维坑的伙伴们的)
写博客不容易,花了几个小时时间,希望得到你随意的支持。


北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 3
 0
- 0


 已为社区贡献3条内容

所有评论(0)