自动驾驶每天吃进1.6TB数据,谁在给它的“记忆“上锁?
2024年,某新能源车企因违规采集道路环境数据被监管部门开出罚单,责令整改期间暂停了自动驾驶功能的数据回传。3个月的整改窗口期,意味着该车企的感知模型训练数据断供——算法迭代被迫冻结。行业内的反应很有意思:一半的人在讨论"采集合规怎么做",另一半的人在讨论"数据加密保护方案",但几乎没人把这两件事放在一起做。
这篇文章,我们把它们放在一起聊。
一、一辆自动驾驶汽车,一天能"看"到多少秘密?
我们以一台搭载8颗摄像头+3颗激光雷达的L4级测试车为例,一天8小时路测的数据产出:
| 数据类型 | 单次采集量/小时 | 日采集量(8小时) | 敏感度 |
|---|---|---|---|
| 前向摄像头(1080P@30fps) | 8GB | 64GB | 高(含人脸、车牌) |
| 环视摄像头(4路720P@15fps) | 6GB | 48GB | 中(含街景) |
| 激光雷达点云 | 30GB | 240GB | 中(3D环境模型) |
| 高精定位(RTK+IMU) | 5GB | 40GB | 高(含精确轨迹) |
| CAN总线日志(车速/转向/制动) | 1GB | 8GB | 高(驾驶行为) |
| 毫米波雷达 | 3GB | 24GB | 低 |
| 合计 | ~53GB | ~424GB | — |
一天424GB。按一个自动驾驶迭代周期(3个月路测,每周5天),单车的原始数据产出约25TB。
这些数据里面有:
- 路人的脸
- 其他车辆的车牌
- 精确到厘米级的城市3D地图
- 驾驶员的全部操作习惯
任何一条维度泄漏,都是合规事故。
二、数据保护的三层架构:不止加密那么简单
很多团队一提到数据安全,反应就是"全量加密就完了"。但在自动驾驶场景下,全量加密会带来两个致命问题:
- 性能:每天424GB数据,全量加密意味着每天424GB的加解密吞吐。以SM4-CBC在服务器端约500MB/s的处理速度计算,光是加密就要占用超过14分钟的CPU时间。
- 可用性:加密后的数据无法被AI训练管线直接读取——每轮训练前要先解密,训练完再加密存储——IO瓶颈从天级变成时级。
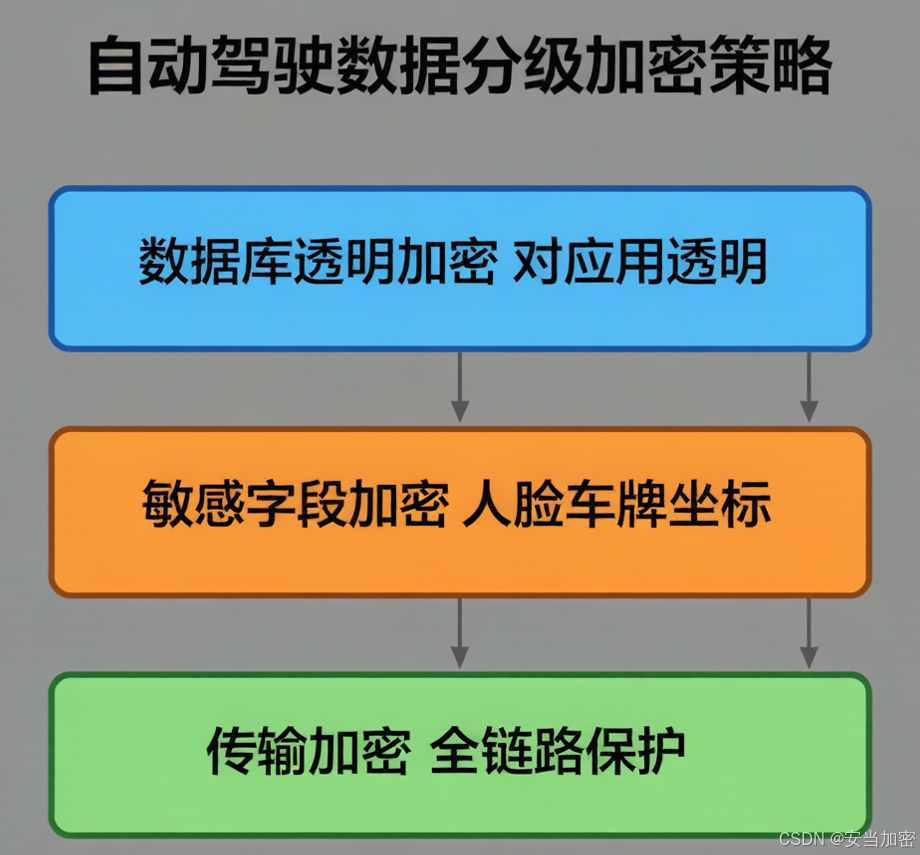
正确的做法是分级策略:
┌─────────────────────────────────────────────────────┐
│  第一层:数据库透明加密(TDE)                        │
│  ├─ 适用:存储在对象存储/数据库中的所有数据             │
│  ├─ 特点:对应用层透明,写入自动加密,读取自动解密       │
│  ├─ 算法:SM4-CBC / AES-256-GCM                      │
│  └─ 关键:密钥与数据分离存储,密钥轮换不影响业务         │
├─────────────────────────────────────────────────────┤
│  第二层:敏感字段级加密                                │
│  ├─ 适用:人脸、车牌、GPS精确坐标                      │
│  ├─ 特点:仅对敏感字段加解密,AI管线脱敏后使用明文       │
│  ├─ 做法:入库前用AI模型检测→脱敏→加密存储              │
│  └─ 关键:脱敏和加密的解耦,脱敏在训练侧不做反向恢复     │
├─────────────────────────────────────────────────────┤
│  第三层:传输加密 + 访问控制                            │
│  ├─ 适用:数据从采集车→数据中心→训练集群的全链路         │
│  ├─ 做法:mTLS双向认证 + 国密SM4通道加密                │
│  └─ 关键:每个链路节点的证书独立,防止单点泄露波及全链路  │
└─────────────────────────────────────────────────────┘
实际落地建议:以安当TDE产品为例,可以在数据库引擎层实现透明加密,对上层训练管线完全无感。敏感字段(人脸/车牌)在入库前用AI模型做检测和脱敏,脱敏后的数据以明文形式流入训练管线,原始数据加密后冷归档——性能损失控制在3%以内。
三、数据不能随便"出国":跨境传输的合规暗礁
有跨境业务的新能源车企,数据安全面临第二重考验:数据出境评估。
2024年的数据出境安全评估办法明确要求:重要数据出境前,必须通过安全评估。而自动驾驶采集的高精地图、道路环境数据,在很多情况下被归类为"重要数据"。
一个真实的困境:
- 某新势力车企在德国设有自动驾驶研发中心
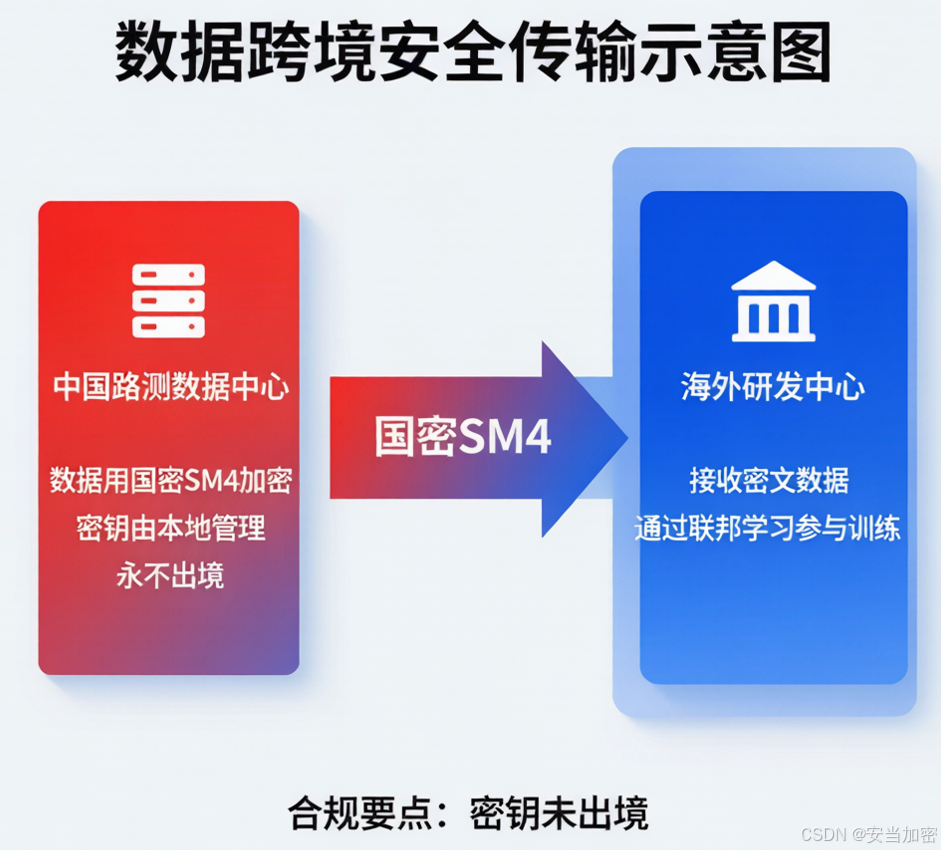
- 中国路测的感知数据需要传输到德国团队进行模型训练
- 数据传输前需要做安全评估,周期约3-6个月
- 但是模型迭代的周期是2周——合规流程根本追不上研发节奏
BYOK(自带密钥)是数据跨境的一个关键合规支点:
- 数据在出境前使用SM4加密,密钥由国内HSM管理,永不出境
- 传输到海外的是密文数据,海外团队无法解密,只能训练(通过联邦学习等方案)
- 面向监管审查时,直接证明"密钥未出境"比证明"数据已脱敏"更有说服力
四、新能源车企数据安全体系:从0到1的框架
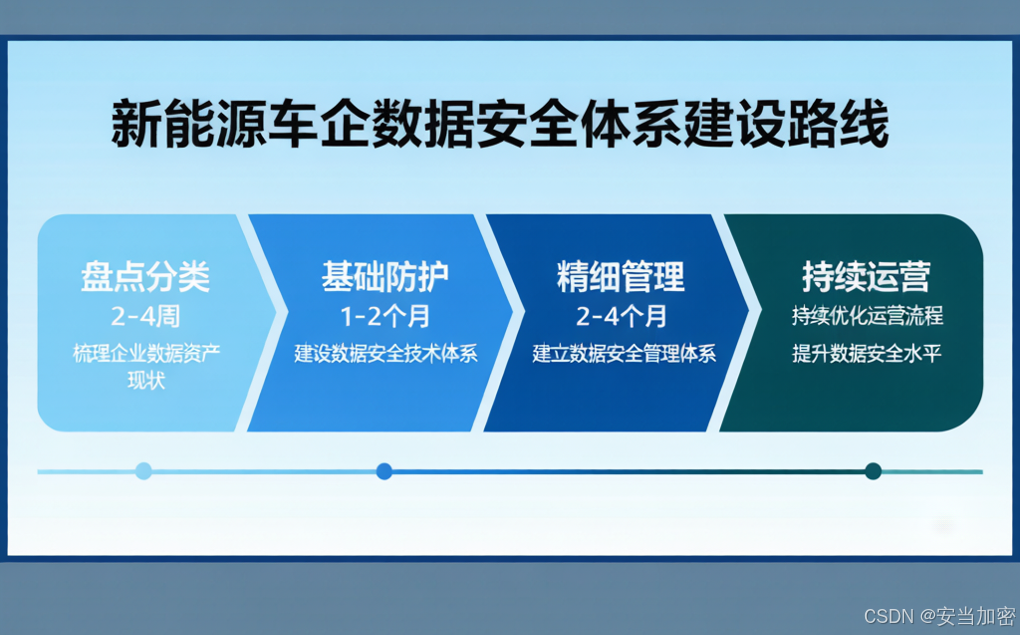
对于一个从零开始建设数据安全体系的新能源车企,建议按照以下顺序推进——不要试图一步到位:
第一阶段:盘点 + 分类(2-4周)
- 画出全量数据流向图:采集→传输→存储→训练→标注→归档→销毁
- 按GB/T 35273标准做数据分级:一般数据 / 个人敏感数据 / 重要数据
- 输出第一版《数据资产清单》
第二阶段:基础防护(1-2个月)
- 数据库透明加密(TDE)上线——这是ROI最高的投入,一次配置覆盖全部历史数据
- 传输链路加密(mTLS + SM4通道)
- 访问审计日志开启
第三阶段:精细化管理(2-4个月)
- 敏感字段自动检测 + 自动脱敏
- 密钥管理统一平台(KMS)上线,所有加密密钥统一管控
- 数据跨境审批流程对接
- 等保三级 / CSMS合规对齐
第四阶段:持续运营
- 定期渗透测试 + 数据安全演练
- 供应商数据安全管理(供应链安全)
- 每年更新数据资产清单
五、最后一句实在话
自动驾驶数据安全不是一个技术项目,而是一个持续运营的体系。它不会在你上线TDE那天就"完成",它会在你每次OTA升级、每次增加一个摄像头、每次开辟一个新路测城市的时候,重新问一遍自己:这些新数据,谁来保护?
互动话题: 你们公司自动驾驶数据的"安全欠账"有多少?是先做了加密还是先做了脱敏?数据跨境这块有没有被合规卡过脖子?评论区来聊聊真实情况 👇

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 13
 0
- 0


 已为社区贡献1条内容

所有评论(0)