基于自认证的WSN安全认证协议
多媒体工具与应用(2021)80:–1531315291
基于自认证密码学的无线传感器网络匿名且可证 明安全的认证协议
陈玉磊1 ·陈建华1
收到日期:2020年4月8日 / 修订日期:2020年10月13日 / 接受日期:2020年12月9日 / © 作者 (s),独家许可施普林格·自然 科学+商业媒体有限责任公司 2021
无摘线要传感器网络(WSN)的快速发展为人们的生活带来了极大的便利,同时也带 来了巨大的安全挑战。最近,Kaur 等人提出了一种针对无线传感器网络的改进的 用户认证协议。然而,我们发现他们的协议无法提供用户不可追踪性和完美前向安 全性,并且由于仅使用轻量级密码原语来保证方案的安全性,因此无法抵御特权内 部人员攻击。为了克服 Kaur 等人提出的协议中的这些弱点,我们提出了一种适用 于无线传感器网络的安全匿名认证与密钥协商协议。该协议采用自认证公钥密码学 来确保公共信道上的机密性、安全性和可用性。此外,通过形式化与非形式化安全 证明,我们证明了所提方案能够实现预期的安全属性。通过与其他相关协议在执行 时间和通信开销方面的比较,我们发现我们的协议更加安全和高效。
关键词
相互认证 ·密钥协商 · WSN ·密码 · BAN逻辑 ·隐私
1 引言
随着科学技术的进步,信息技术迅速发展。无线传感器网络(WSN)的出现改变了 人们对传统网络的认识,使人们在信息获取方面实现了质的飞跃,改变了以往依赖 感官来感知信息的局面。无线传感器网络(WSN)具有非常广阔的应用前景,吸引 了学术界和工业界越来越多的关注。它们在军事、环境监测、医疗保健、应急救援 等多个领域具有很高的实际应用价值。
陈玉磊 ylchen.math@whu.edu.cn
1 武汉大学数学与统计学院,武汉,430072,中国
在线发表日期:2021年2月2日
本文档由 funstory.ai 的开源 PDF 翻译库 BabelDOC v0.5.10 (http://yadt.io) 翻译,本仓库正在积极的建设当中,欢迎 star 和关注。
多媒体工具与应用 (2021) 80: –1531315291
无线传感器网络 [35]主要由三部分组成:
a) 用户,例如患者、医生和护士;
b) 传感器节点(SNs)。它们感知并记录环境中的某些数据,并自动进行组织。
c) 网关节点(GWNs)。它们将收集到的数据无线传输到相应的服务器进行分析。
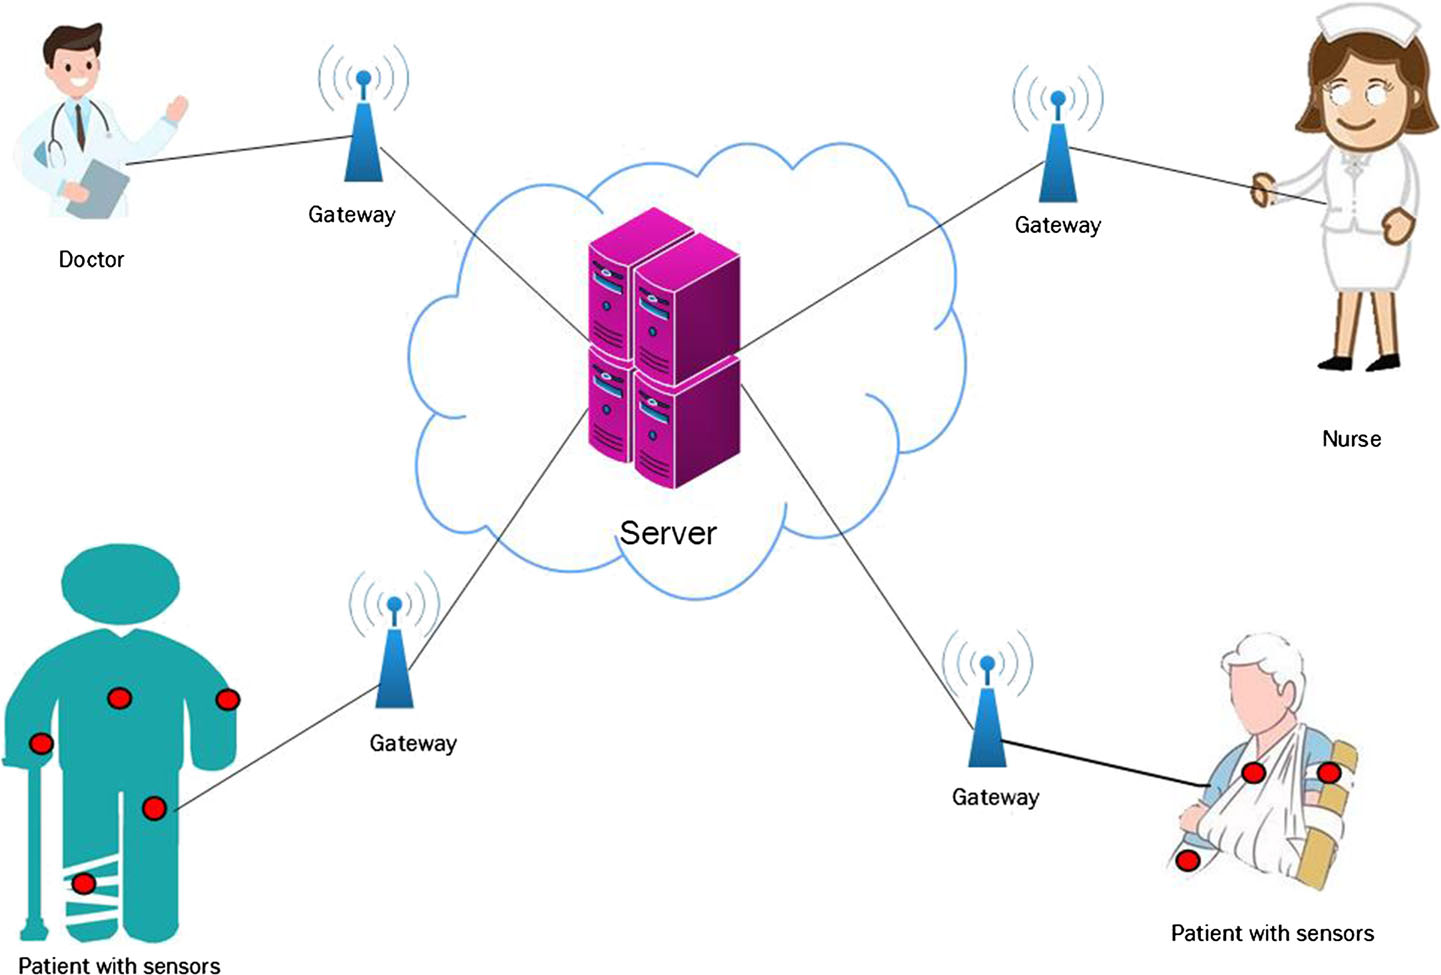
无线传感器网络被认为是具有大量传感器节点的大规模网络。传感器节点具有资源 受限特性,例如有限的计算能力、通信能力和电源,并在目标区域(也称为部署区 域)中大量且随机部署。它们可以感知周围环境的重要信息,然后将这些感知信息 发送到附近的基站(即网关节点(GWNs 或 GW‐nodes))进行进一步处理。最 后,这些感知信息通过卫星通信传输到指定客户端,以满足用户的各种需求。无线 传感器网络系统的架构如图1所示。
然而,无线传感器网络运行在无人值守或恶劣无线网络环境中,例如实时交通 监控、自然灾害检测、有毒物质泄漏监控、医疗援助、军事、环境监测等。攻击者 可以轻易地拦截、删除、修改传输的消息并发动各种攻击。此外,对手有可能直接 捕获传感器节点,并从其内存中提取所有信息,而由于成本效益的考虑,传感器节 点通常不具备防篡改能力。因此,安全性和隐私问题尤为突出。
为了使无线传感器网络更好地为人们服务,我们需要采取一些措施来防止未授权用 户获取秘密信息。带密钥协商协议的认证是实现这一目标的良好选择。它确保只有合法 用户才能登录并访问数据。在此背景下,已提出大量针对无线传感器网络的认证协议 [4, 6, 9, 10, 20, 21, 23, 27, 32, 42, 45, 46, 54, 55]。此外,由于传感器节点具有体积小、电 池容量低和硬件资源有限等缺点,因此无线传感器网络更适合采用轻量级协议。
15292
多媒体工具与应用 (2021) 80: –1531315291
1.1 相关工作
1981年,Lamport[27]提出了一种基于密码的远程认证方案。但该方案必须在服务 器上存储密码列表,且无法抵御验证表窃取攻击。为解决上述问题,范等人[9],、 庄等人[20]以及孙等人[45]提出了改进的身份认证协议以抵抗此类攻击。然而, 由于这些方案基于低熵密码,容易受到字典攻击。为了克服这些弱点,许多研究人 员研究了密钥协商的相互认证方案[25, 26, 33, 38, 39, 43, 44],,这些方案利用智能 卡存储一些秘密参数。随后,瓦特罗等人[54]提出了一种基于RSA并使用 Diffie‐Hellman算法的认证协议。不幸的是,库马里等人[42]发现该协议无法抵 御重放攻击和冒充攻击。2006年,黄等人[55]提出了一种用于无线传感器网络的基 于强密码的轻量级认证协议,该协议仅使用异或操作和单向哈希函数等简单操作, 计算负载非常小。然而,达斯[6]以及曾等人[46]发现其协议中存在身份窃取攻击。
不久之后,张等人 [4],、林等人 [32],、古等人 [23],、汗等人 [21],、范等 人 [10],、李等人 [29] 设计并改进了一些基于用户生物特征、密码和智能卡的三 因素远程用户认证协议。然而,尽管这些协议日趋完善,仍难以满足为多种应用提 供认证服务的客观需求。2010年,王和赵 [53] 提出了一种基于切比雪夫混沌映射 的认证协议,充分利用了切比雪夫多项式的半群性质。此外,王和高 [50] 提出了一 种基于混沌同步的数字安全通信方案,该方案使用由两个通信方定义的控制函数。
牛和王 [36] 指出曾等人的协议 [47] 无法保证用户匿名性,也无法抵抗作为合法 用户的内部对手,且未能提供完美前向保密。为解决这些问题,他们提出了一种新 的基于切比雪夫混沌映射的密钥协商协议。2013年,王和栾 [56] 发现龚等人的协 议 [12] 存在一些不满意的安全漏洞,例如窃取验证者攻击、时钟同步以及密钥管 理问题。为克服这些问题,他们提出了一种基于增强型切比雪夫多项式的新密钥协 商协议。
随后,模糊提取器出现[8],黄等人 [16]提出了一种基于模糊提取器的三因素认证 通用框架。李等人提出了基于生物特征的三因素远程用户认证方案 [31]和一种基于椭 圆曲线密码学的三因素认证方案[30]。然而,米什拉等人 [34]指出,他们的协议 [31] 无法抵抗离线密码猜测攻击和重放攻击。2014年,何等人 [15]提出了一种鲁棒的基于 生物特征的认证方案,并声称他们的方案是首个真正意义上的三因素认证方案。遗憾的 是,Odelu 等人 [37]指出,该协议无法抵御冒充攻击,且未能提供用户匿名性和用户撤 销功能。随后,他们提出了一种新的基于智能卡的多服务器环境安全认证协议,充分利 用了椭圆曲线密码学(ECC)和用户生物特征的优势。并且他们使用AVISPA工具对其 方案进行了模拟,以证明该方案能够抵御主动和被动攻击。
2013年,薛等人[57]提出了一种基于临时凭证的认证协议,该协议仅需进行 哈希和异或计算。但何等人[13]发现他们的协议无法抵御篡改、冒充和密码猜测攻 击。为了克服薛等人方案中的弱点,他们提出了一种带有伪身份的适用于无线传感 器网络的基于临时凭证的认证协议。2016年,法拉什等人[11]指出
15293
多媒体工具与应用 (2021) 80: –1531315291
图尔卡诺维奇等人的方案[48]易受智能卡被盗攻击、中间人攻击,并且无法提供不 可追踪性和前向/后向保密性。为了克服这些漏洞,法拉什等人提出了一种基于哈希 的轻量级协议,用于异构自组织无线传感器网络。然而,阿明等人[1]发现该协议 存在已知会话特定临时信息攻击抵抗性、离线密码猜测攻击抵抗性和用户匿名性等 方面的缺陷。随后,他们设计了一种高效且基于智能卡的用户认证和会话密钥协商 协议,适用于无线传感器网络。
2016年,王等人[51]分析了蔡恩等人的协议[3],并指出了该协议存在的一些问题。 例如,该协议无法抵御窃取验证者攻击,也无法保证完美前向保密性。为了克服这些缺 陷,他们引入了注册中心以增强协议的安全性,并提出了一种基于改进切比雪夫多项式 的密钥协商协议。2017年,罗伊等人[40]提出了一种基于混沌映射的匿名用户认证方 案。此外,斯里尼瓦斯等人[18]提出了一种基于混沌映射的匿名轻量级认证与密钥协商 协议。李等人[28]则提出了一种无需密码表的基于混沌映射的三方认证密钥协商方案。
然而,贾巴里和莫哈塞菲[17]发现李等人的方案无法抵御用户冒充攻击,也无法提供用 户匿名性。随后,他们提出了一种基于混沌映射的改进的三方认证协议。
随后,库马里等人[42]提出了一种基于混沌映射的无线传感器网络相互认证与 密钥协商方案。然而,李等人[19]发现他们的方案无法抵抗中间人攻击、冒充攻 击和节点捕获攻击。之后,李等人设计了一种用于无线传感器网络的相互认证协议, 克服了库马里等人提出的协议中的弱点。最近,Kaur 等人[41]发现李等人的协议 易受到离线密码猜测攻击、用户可追踪问题、内部人员攻击、重放攻击和设备窃取 攻击的影响。为了克服李等人方案的这些缺陷,他们提出了一种针对无线传感器网 络的改进的用户认证方案,并证明该方案能够抵御被动和主动攻击。在本文中,我 们将指出 Kaur 等人提出的协议仍然存在一些安全问题,例如用户不可追踪性、会 话密钥安全性、特权内部人员攻击以及完美前向安全性。
1.2 动机与贡献
在本文中,我们提出了一种针对无线传感器网络的可证明安全的认证与密钥协商协议。本文的动 机和贡献总结如下。
对最近提出的Kaur等人针对无线传感器网络的认证协议进行了回顾。遗憾的是, 我们发现他们的方案无法抵御特权内部攻击,并且未能提供用户不可追踪性、会话 密钥安全性和完美前向安全性。
为了克服Kaur等人提出的协议中的弱点,我们设计了一种新的可证明安全的认证 协议。考虑到设备能力有限以及通信环境的限制,我们采用自认证公钥密码学来确 保在公共信道中的机密性、安全性和可用性。
• 为了验证所提协议的正确性,使用BAN逻辑进行了形式化安全证明。此外,为了 证明该协议能够抵御各种已知攻击,还对所提方案进行了非形式化安全分析。
15294
多媒体工具与应用 (2021) 80: –1531315291
• 通过与其他现有相关方案的比较和全面的安全分析,我们证明了我们的新方案能 够实现预期的安全性属性。
1.3 论文结构安排
本文其余部分的组织如下:第2节介绍了相关预备知识。第3节回顾了Kaur等人提 出的协议。第4节指出了Kaur等人提出的协议中的缺陷。我们在第5节提出了一个 适用于无线传感器网络的安全匿名认证与密钥协商协议。第6节展示了我们所提出 协议的正确性。第7节对我们的协议进行了安全分析。第8节将本方案与其他相关 方案进行了性能比较。最后,第9节给出了结论。
2 预备知识
在本节中,我们介绍本文所使用的一些基础知识,包括协议设计要求和攻击者模型。
2.1 协议设计要求
所设计的协议应满足以下安全性要求[33, 52]:
(1)单次注册:这意味着所设计的协议允许用户仅注册一次。
(2)相互认证:相互认证可以确保所有参与者都是合法的,并保护用户免受恶意攻击。
(3)会话密钥协商:用户和服务器在相互认证后可以建立一个会话密钥,用于保证后续通信的 安全性。
(4)提供用户匿名性:对每个人而言,隐私都极为重要,并且与用户个人信息、生命和财产安全密切相关。因此,所设计的协议必须有效保护用户的隐私。
(5)安全性:认证协议必须能够抵抗各种攻击,例如重放攻击、中间人攻击、密码猜测攻击、特权内部人员攻击、智能卡被盗攻击等。
2.2 对抗模型
根据文献[5, 49],,我们假设攻击者 A具有以下能力。请注意,我们只关注A能做什么, 而不关注 A如何做到这一点。
(1) 攻击者 A能够完全控制通信信道。 A可以自由地拦截、修改和重放用户与服 务器之间的信息。
(2) 攻击者可能会窃取用户的设备,例如电话或智能卡。
(3) 文献 [22]指出,所有智能卡都无法抵御侧信道攻击。因此, A可以获得智能卡中存储 的全部信息。
(4) 用户的身份和密码分别属于两个有限集合,并且A可以在多项式时间内猜测它们。
15295
多媒体工具与应用 (2021) 80: –1531315291
3 对Kaur等人提出的协议的回顾
本节简要回顾Kaur等人提出的协议。该协议包含五个阶段:初始化阶段、用户注 册阶段、登录阶段、认证与密钥协商阶段以及密码修改阶段。具体细节如下。
表 1列出了本文中使用的符号表示。
3.1 初始化阶段
首先,可信权威 TA 初始化系统信息并公布某些参数,步骤如下:
(1) TA选择一个有限域 Zp,其中 p 是一个大素数,且 q 是 Zp 的生成元。同时, 它还选择一个安全的单向哈希函数: h:{0, 1}∗ →Z∗ p。
(2) TA 选择两个随机数 t ∈ zp−1、 KGWN,计算 r= qt,将 KGWN, t 发送给 GWN。 GWN 将它们存储 为其私钥。
(3) TA 向每个 Sy 分发身份 SIDy 和密钥 sj= h(KGWN ‖ SIDy)。
(4) TA 公布系统参数 {Zp, p, q, r, h(·)}。
| 符号 | 描述 |
|---|---|
| Ux | User |
| IDx | 用户的身份 |
| P Wx | 用户的密码 |
| S y | 传感器节点 |
| SC | 智能卡 |
| GWN | 网关节点 |
| p | 大素数 |
| Z p | 一个素数阶有限域 p |
| q | Z p 的一个生成元 |
| t | 私钥 |
| T A | 可信权威 |
| SID y | 传感器节点的身份 |
| T S1, T S2, T S3 | 时间戳 |
| K GWN | GWN的主密钥 |
| En k(·), Dec k(·) | 使用密钥 k 进行加密和解密 |
| Skey | 会话密钥 |
| ‖ | 连接操作 |
| ⊕ | 按位异或操作 |
| h(·) | 单向哈希函数 |
15296
多媒体工具与应用 (2021) 80: –1531315291
3.2 用户注册阶段
在注册阶段,用户 Ux通过执行以下步骤请求成为 GWN的合法用户。该阶段的概述如 图2 所示。
(1) Ux选择一个身份 IDx、一个密码 P Wx,生成两个随机数 m、 n,并计算 P1= qm mod p、 P2= rm= qmt mod p。
(2) Ux生成一个随机数 b,计算 H P W= h(P Wx⊕b)、 H I D= h(IDx⊕b)、 A1= h(h(H P W ‖ HID) ‖ P2 ‖ HID)、 F1= h(H P W ‖ HID) ⊕ h(P2)、F2= HID⊕ h(P2 ‖ 111′)。然后 Ux将 {A1, F1, F2, P1, i}发送给 GWN。
(3) 在接收到请求消息{A1, F1, F2, P1, i}后, GWN计 算 P2= Pt 1=qmt mod p、 HID∗= F2 ⊕ h(P2 ‖ 111′)、 h(H P W ‖ HID)∗= F1 ⊕ h(P2)。然后GWN检查 A1?= h(h(H P W ‖ HID)∗ ‖ P2 ‖ HID∗)是否成立。如果为真,GWN将计算 Fx= h(P1 ‖ KGWN) ⊕ h(P2)、 A2= h(P2 ‖ h(P1 ‖ KGWN)),并将信息 {h(·), q, r, p, i, s}存储到智能卡 SC中。然后 GWN将{SC, Fx, A2}发送给 Ux。
(4) 在接 收到{SC, Fx, A2}后, Ux选择一个随机数 n,检查A2?= h(P2 ‖ h(P1 ‖ KGWN))是否 成立。如果为真, GWN计算 zx= h(P Wx ‖ IDx ‖n) mod i、 qx= h(P1 ‖ KGWN) ⊕ h(P Wx ‖ n ‖ IDx),然后将{zx, qx, n}存储到智能卡中。
(5) Ux向 GWN发送一条确认消息,然后 GWN从其内存中删除 Ux的详细信息。
15297
多媒体工具与应用 (2021) 80: –1531315291
3.3 登录阶段
在登录阶段, Ux执行以下步骤。详细信息如图3 所示。
(1) Ux将智能卡放入读卡器,并输入其身份 ID∗ x和密码P W∗ x。
(2) SC验证 Zx?= h(P W∗ x ‖ ID∗ x ‖ n) mod i是否成立,若不成立则中止。
3.4 认证与密钥协商阶段
在此阶段, Ux、 GWN和 Sy之间实现相互认证,并建立会话密钥。表3显示了详细 步骤。
(1) Ux生成一个随机数 Lx,计算 h(P1 ‖ KGWN)= qx ⊕ h(P Wx ‖ n ‖IDx), P∗ 1= P1 ⊕ T S1 ⊕s, Nx= Enh(P1‖KGWN)(ID ∗ x ‖Lx ‖ SIDy ‖ T S1)。然后 Ux将信息 {Nx, Bx, P∗ 1, T S1}发送给 GWN,其中T S1为当前时间戳。
(2) 接收到{Nx, Bx, P∗ 1, T S1}后, GWN检查 T S1的新鲜性,若不新鲜则中止;否则 GWN计算 P1= P∗ 1 ⊕ T S1 ⊕ s, (ID∗ x ‖ Lx ‖ SIDy)=Dech(P1‖KGWN)(Nx),并验证 Bx?= h(ID∗ x ‖ Lx ‖ SIDy ‖ T S1)是 否成立。若成立,GWN计算 sj= h(KGWN ‖ SIDy), PGWN= ID∗ x ⊕h(sj), P ∗ GWN= PGWN⊕ T S2 ⊕ s, QGWN= L∗ x ⊕ h(sj ‖ 111′), CGWN= h(sj ‖ L∗ x ‖ ID∗ x ‖ T S2),其中T S2为当前时 间戳。然后 GWN将{P∗ GWN, QGWN, CGWN, T S2}发送给 Sy。
(3) 收到 {P∗ GWN, QGWN, CGWN, T S2}后, Sy检查 T S2的新鲜性。若新鲜,则Sy计算 PGWN= P∗ GWN⊕T S2⊕s, ID∗ x= PGWN⊕h(sj), L ∗ x= QGWN⊕h(sj ‖ 111′) 验证 CGWN?= h(sj ‖ L∗ x ‖ ID∗ x ‖ T S2),若不成立则中止。否则,Sy 计 算 Skey= h(h(L∗ x ‖ T S3) ‖ ID∗ x ‖ SIDy), Ny= Enh(Lx∗‖IDx∗)(SIDy ‖T S3), By= h(Skey),其中 T S3 为当前时间戳。然后 Sy 将{Ny, By} 提交至Ux。
(4) 在接收到{Ny, By}、 Sy后,解密 Ny为 SID∗ y ‖ T S3∗= Dech(Lx‖IDx)(Ny),验 证T S3的新鲜性,计算会话密钥 Skey= h(h(Lx ‖ T S∗ 3) ‖IDx ‖ SID∗ y),并验证 By?= h(Skey)。
15298
多媒体工具与应用 (2021) 80: –1531315291
3.5 密码修改阶段
在此阶段, Ux可以按照以下步骤更改其密码。
(1) Ux将智能卡放在读卡器上,输入其身份 IDx和密码P Wx。
(2) SC检查 zx?= h(P W∗ x ‖ ID∗ x ‖ n) mod i是否成立。若成立,则登录成功。
(3) Ux输入其新密码 P Wnew x并计算 zx= h(P Wnew x ‖ IDx ‖n) mod i, qx= h(P1 ‖ KGWN) ⊕ h(P Wnew x ‖ n ‖ IDx)。然后 Ux将{zx, qx, n}存储到 SC中。
4 Kaur等人提出的协议的密码分析
在本节中,我们将指出Kaur等人提出的协议容易受到离线密码猜测攻击、特权内 部人员攻击和用户冒充攻击。具体细节如下所示。
4.1 用户可追踪性
由于 Ux向 GWN发送{Nx, Bx, P∗ 1, T S1},参数 P∗ 1 ⊕ T S1= P1 ⊕ s在每次会话中都是 一个恒定值,攻击者 A可以根据该参数轻松追踪 Ux。
4.2 特权内部人员攻击
在现实世界中,用户通常使用相同的身份和密码访问不同的服务器,以便于记忆。 然而,如果一个特权内部人员攻击者 A获得了用户 Ux的身份和密码,他可能登录 到 Ux之前已注册的其他服务器。假设一个特权内部人员攻击者A获得了主密钥 t, 他可以按如下方式实施特权内部人员攻击。
(1) A拦截消息 m1={A1, F1, F2, P1, i}, m2={SC, Fx, A2},并通过侧信道攻击 从智能卡中提取{qx, zx, n, h(·)},其中 qx= h(P1 ‖KGWN)⊕ h(P Wx ‖ n ‖ IDx)。
(2) A计算 P2= P t 1= q mt mod p, h(P1 ‖ KGWN)= Fx ⊕ h(P2)。
(3) A从用户身 份空间 D ID和密码空间 D P W中分别猜测一个身份 ID x和一个密码 P Wx。
(4) A计 算 qx= h(P1 ‖ KGWN) ⊕ h(P Wx ‖ n ‖ ID x)= F x ⊕ h(P2) ⊕ h(P Wx ‖n ‖ ID x)并检 查是否 qx?= F x ⊕ h(P2)⊕ h(P Wx ‖ n ‖ ID x)。如果成立,则 A获得正确的密码 P W x和身份 ID x;否则, A重复步骤(3)和(4),直到找到正确的密码。
15299
多媒体工具与应用 (2021) 80: –1531315291
然后,特权内部人员攻击者 A也可以通过以下步骤获取用户的会话密钥。
(1) 根据上述分析,A可以计算出 h(P1 ‖ KGWN)= Fx ⊕ h(P2),然后他可以通过 Dech(P1‖KGWN)(Nx)得到(IDx ‖ Lx ‖ SIDy)。
(2) A通过计算 SIDy ‖ T S3= Dech(Lx‖IDx)(Ny)获得两个参数 SIDy和 TS3。
(3) A计算会话密钥 Skey= h(h(Lx ‖ T S3) ‖ IDx ‖ SIDy)。
在完成上述步骤后, A获得了用户的身份 IDx和会话密钥 Skey。因此,Kaur等 人提出的协议无法提供用户匿名性和会话密钥安全性。
4.3 无法提供完美前向安全性
完美前向安全性意味着即使通信双方的长期私钥被泄露,先前建立的会话密钥也不 会被泄露。在本小节中,我们将指出,如果Kaur等人提出的协议中的长期秘密参 数 K, SIDy被泄露,则该协议无法提供完美前向安全性。具体步骤如下。
(1) A拦截消息 m1={P∗ GWN, QGWN, CGWN, T S2},通过侧信道攻击从智能卡中提 取信息{qx, zx, n, s, h(·)}。
(2) A计算 PGWN= P∗ GWN ⊕ T S2 ⊕ s、 sj= h(kGWN ‖ SIDy)、 ID∗ x= PGWN ⊕h(sj)、 L∗ x= QGWN ⊕ h(sj ‖ 111′)。
(3) A 检索 SID∗ y ‖ T S∗ 3= Dech(Lx‖IDx)(Ny)。
(4) A计算会话密钥 Skey= h(h(L∗ x ‖ T S3) ‖ ID∗ x ‖ SIDy)。
因此,Kaur等人提出的协议无法提供完美前向安全性。
5 我们的协议
为了克服Kaur等人提出的协议的弱点,我们提出了一种新的匿名认证协议。我们 的协议包含四个部分:初始化阶段、用户注册阶段、登录与认证及协商密钥阶段、 密码修改阶段。具体描述如下。与文献[24],一样,我们也做出以下假设。
(1) 医院注册中心是一个可信权威。
(2) GWN拥有三个256位密钥: J, K, Q。
(3) GWN和传感器节点之间有一个共享密钥l= h(IDg ‖ Q)。
5.1 用户注册阶段
为了成为合法用户, Ux需要在 GWN注册,步骤如下。本阶段如图4所示。
(1) Ux选择一个身份 ID x、密码 P W x,生成一个随机数 b,计算 H P W= h(IDx ‖ P W x ‖ b)。然后 U x通过安全通道将{H P W, h(IDx)}提交给 GWN。
(2) 在收到请求消息{H P W, h(IDx)}后, GWN检查其验证列表中是否存 在H(I Dx)。如果不存在, GWN将 H(I Dx)存储在其验证列表中。
15300
多媒体工具与应用 (2021) 80: –1531315291
列表,生成两个随机数 n、 rg,计算 Cxg= EJ[H P W ‖ IDg ‖ rg]、 M= h(H P W ‖ IDg ‖ K) ⊕ h(h(IDx) ‖ n)。然后 GWN将{Cxg, M, n, h(·)}存储到智能卡 SCx中,并将 SCx提交给 Ux。
(3) 当接收到 SCx、 Ux时,生成一个随机数 i,计算 zx= h(P Wx ‖IDx ‖ n) mod i,然 后将 Ux、 zx, i存储到 SCx中。
5.2 登录和认证及密钥协商阶段
在本小节中, Ux、 GWN和 Sy之间的相互认证通过以下步骤实现,并协商一个会 话密钥以保护后续通信。该阶段的详细描述如图5所示。
(1) Ux输入其身份 IDx、密码 P Wx。智能卡验证 Zx ?=h(P Wx ‖ IDx ‖ n) mod i,如果不成立则中止。否则, Ux生成一个随机数Lx,计 算 N= M ⊕ h(h(IDx) ‖ n), Nx= EN(IDx ‖ Lx ‖ SID y), Bx= h(IDx ‖ Lx ‖ SID y ‖ T S1)。然后 Ux将{Cxg , Nx, Bx, T S1}提交给 GWN,其中T S1是 当前时间戳。
(2) 当 GWN接收到{Cxg , Nx, Bx, T S1}后,检查 T S1 − T S′ 1? < T是否成 立。如果成立, GWN计算H P W′ ‖ ID′ g ‖ r′ g = DJ(Cxg), N= h(H P W′ ‖ ID g ‖ K), 检索 (ID′ x ‖ L′ x ‖ SID′ y) = DN(Nx) = h(ID′ x ‖ L′ x ‖ SID′ y ‖ T S1) Bx GWN rnew g,然 后检查? 是否成立,若不成立则中止。否则,生成一个随机数,计算 sj= h(K ‖ SID y) P1= h(ID′ x) ⊕ h(sj) C new xg = EJ[H P W ‖ ID g ‖ r new g ] P2= P1⊕T S2⊕s P3= L′ x ⊕h(sj ‖ 111′) C= h(sj ‖ L′ x ‖ h(ID′ x) ‖ T S2) ,, , , , , V= El[P2 ‖ P3 ‖ C ‖ N ‖ s j ‖ C new x g ]。最后, GWN将{V, T S2}提交给 S y ,其中 T S2是当前时间戳。
(3) 在接收到{V, T S2}后, S y 检查 T S2−T S′ 2? < T是否成立。如 果成立, S y 计算P2 ‖ P3 ‖ C ‖ N ‖ s j ‖ C new x g = D l[V], P ∗ 1= P2⊕ T S2⊕s, h(IDx) ∗= P ∗ 1 ⊕ h(sj) ,L ∗ x= P3 ⊕ h(sj ‖ 111′ ), C ∗= h(sj ‖ L ∗ x ‖ h(IDx) ∗ ‖ T S2),检查 C ∗?=C是否成立,若不成立则中止。否则, S y 选择一个随机数 r,计算会话密钥 Skey= h(h(IDx) ∗ ‖ L ∗ x ‖ r ‖ T S3), By = E N(Skey ‖ r ‖ s ‖ T S3 ‖ C new x g )。最后, S y 将{B y , T S3}提交给 U x,其中 T S3是当前时间戳。
(4) 当接收到{B y , T S3}时, U x检查 T S3 − T S′ 3 ?< T,,若不成立则中止。否则,U x 计算 Skey ′ ‖ r ′ ‖ s ′ ‖ T S ′ 3 ‖ C new x g = D N(B y )、 Skey=和h(h(IDx) ‖ Lx ‖ r ′ ‖ T S3), 验证 Skey ′?= Skey以及 s ′?= s是否成立。若成立,则 U x 将
15301
多媒体工具与应用 (2021) 80: –1531315291
更新 Cxg为 Cnew xg 。然后 Ux计算 Ack= H(r′ ‖ Skey ‖ Lx ‖ s′ ‖ T S4)并将 {Ack, T S4}发送给 S y。
(5) 在接收到{Ack, T S4}后, S y检查是否满足 T S′ 4 − T S4? 如果不满足则中止。否则, S y验证是否满足 Ack =? H(r′ ‖ Skey ‖ Lx ‖ s′ ‖ T S4)。
5.3 密码修改阶段
为了更改密码, Ux需要执行以下操作。
(1) Ux将智能卡
更新 Cxg为 Cnew xg 。然后 Ux计算 Ack= H(r′ ‖ Skey ‖ Lx ‖ s′ ‖ T S4)并将 {Ack, T S4}发送给 S y。
(5) 在接收到{Ack, T S4}后, S y检查是否满足 T S′ 4 − T S4? 如果不满足则中止。否则, S y验证是否满足 Ack =? H(r′ ‖ Skey ‖ Lx ‖ s′ ‖ T S4)。
5.3 密码修改阶段
为了更改密码, Ux需要执行以下操作。
(1) Ux将智能卡插入读卡器并输入其旧身份 IDx、密码P Wx。智能卡检查 Zx?= h(P Wx ‖ IDx ‖ n) mod i 是否成立,若不成立则中止。否则,智能卡要求 Ux 输入新密码 P W new x 。
(2) Ux 输入新密码 P W new,智能卡生成一个新的随机数i new,并计算 z new x= h(P W new x ‖ ID x ‖ n) mod i new。
(3) Ux 使用 z new x , i new 更新 zx , i。
15302
多媒体工具与应用 (2021) 80: –1531315291
6 认证证明
由于认证协议的复杂性,证明所设计方案的正确性非常重要且困难。为了形式化地 证明方案的正确性,提出了伯罗夫斯‐阿比迪‐尼德姆(BAN)逻辑[2]。
在本节中,我们将使用BAN逻辑对我们的协议进行形式化安全证明。
6.1 BAN逻辑符号表示
在本小节中,定义了BAN逻辑中使用的一些符号表示,其中 P和 Q表示参与者, X和 Y表示陈述或消息。
• P |≡ X: X被参与者 P所相信。
• (X):消息 X是新鲜的,即 X之前未被发送过。
• P ⇒ X: P对 X具有完全管辖权。
• P |∼ X: P曾发送过消息 X。
• P | X:实体 P接收到了消息 X。
• (X, Y):X 或 Y 是 (X, Y) 的一部分。
• {X}K:X 使用密钥K进行加密。
• (X)K:使用密钥k对X进行哈希运算。
• 〈X〉K:X 与密钥k相结合。
• P ↔K Q:P和Q使用共享的会话密钥K进行通信,且除P和Q之外的任何参与者 都无法获知K。
6.2 BAN逻辑规则
在此 s小节中给出了一些主要的BAN逻辑规则,这些规则将在我们的分析中使用。
规则(1):消息含义规则:P|≡P ↔KQ, P|{X}K P|≡Q|∼X 。该规则说明了如何建立对消息来源 的信任。 P收到用密钥K加密的消息 X,且 P相信 P和 Q共享密钥 K,那么 P将 相信 Q发送了消息 X。
规则(2):随机数验证规则: P|≡(X),P|≡Q|∼X P|≡Q|≡X 。参与者 P相 信 X是新鲜的,同时 P相信 Q发送了 X,那么 P将相信 Q相信 X。
规则(3):管辖 权规则: P|≡Q⇒X, P|≡Q|≡X P|≡X 。如果 P相信 Q对消息 X具有完全管辖权,并且 P 相信 Q相信 X,那么 P相信 X。
规则(4):信念规则: P|≡Q|≡(X,Y) P|≡Q|≡X 。如果 P相信 Q 相信消息集合(X, Y),那么 P相信Q相信消息 X。
规则(5):新鲜性连接规则: P|≡(X) P|≡(X,Y) 。如果 P相信公式(X, Y)的某一部分是新鲜的,那么 P相信整个公式 (X, Y)是新鲜的。
规则(6):接收规则: P|(X,Y) P|X 。如果 P收到了完整消息(X, Y), 那么 P接收到公式(X, Y)的一部分。
15303
多媒体工具与应用 (2021) 80: –1531315291
6.3 认证的目标
如果我们的协议满足以下目标,则被认为是成功的:
G1: Ux| ≡ Sy| ≡ Ux ←Sk→ey Sy.
G2: Ux| ≡ Ux ←Sk→ey Sy.
G3: Sy| ≡ Ux| ≡ Ux ←Sk→ey Sy.
G4: Sy| ≡ Ux ←Sk→ey Sy.
6.4 所提出协议的理想化
M1(Ux → GWN):{Cxg,(IDx, Lx, SIDy)N, Bx, T S1}Lx
M2(GWN → Sy):{P2, P3, C, N, sj, Cnew xg, T S2}l
M3(Sy → Ux):{Ux ←Sk→ey Sy, r, s, T S3, Cnew xg}N
M4(Ux → SY):{r, Ux ←Sk→ey Sy, Lx, s, T S4}Skey
6.5 所提方案的假设
H1: GWN| ≡ (T S1)
H2: Sy| ≡ (T S2)
H3: Ux| ≡ (T S3)
H4: Sy| ≡ (T S4)
H5: Ux| ≡ Ux ←N→ Sy
H6: Sy| ≡ Sy ←Sk→ey Ux
H7: Ux| ≡ Sy ⇒ Ux ←Sk→ey Sy
H8: S y| ≡ Ux ⇒ Ux ←Sk→ey S y
6.6 证明与推导
S1:由 M3可得 Ux| {Ux ←Sk→ey S y , r, s, T S3, C new ig }N。
S2:由 H5、 S1和规则(1)可得 Ux| ≡ S y| ∼{Ux ←Sk→ey S y , r, s, T S3, C new ig }。
S3:由 H3和规则(5)可得 Ux| ≡ {Ux ←Sk→ey S y , r, s, T S3, C new ig }。
S4:由 S2、 S3和规则(2)可得 Ux| ≡ S y| ≡{Ux ←Sk→ey S y , r, s, T S3, C new ig }。
S5:由 S4和规则(4)可得 Ux| ≡ S y| ≡ Ux ←Sk→ey S y 。(G1)
S6:由 H7、 S5和规则(3)可得 Ux| ≡ Ux ←Sk→ey S y 。(G2)
S7:由 M4可得 S y| {r, Ux Ske ←→y S y , Lx, s, T S4}Skey 。
S8:由 H6、 S7和规则(1)可得 S y| ≡ Ux| ∼{r, Ux Ske ←→y S y , L x , s, T S4}。
S9:由 H4和规则(5)可得 S y| ≡ {r, Ux Ske ←→y S y , L x , s, T S4}。
S10:由 S8、 S9和规则(2)可得 S y | ≡ U x| ≡{r, Ux Ske ←→y S y , L x , s, T S4}。
S11:由 S10和规则(4)可得 S y | ≡ U x| ≡ U x Ske ←→y S y 。(G3)
15304
多媒体工具与应用 (2021) 80: –1531315291
S12:由 H8, S11及规则(3)可得 Sy| ≡ Ux ←Sk→ey Sy。(G4)
根据 G1, G2, G3, G4,我们可以得出结论:用户 Ux 和传感器节点 Sy 认为会话 密钥 Skey 是共享且安全的。
7 安全分析
在本节中,我们将对我们的协议进行非形式化安全分析。
7.1 相互认证
相互认证意味着通信各方在传输秘密信息之前能够验证彼此的合法身份。在我们协 议的登录与认证阶段,只有合法用户才拥有账户 IDx、密码 P Wx,并通过验证 Zx?= h(P Wx ‖ IDx ‖ n) mod i,否则智能卡将拒绝登录请求。当 GWN 收到登录请 求 {Cxg, Nx, Bx, T S1} 后,将通过 Bx?= h(IDx ‖ Lx ‖ SIDy ‖ T S1) 检查用户的合 法性。只有合法用户才拥有这些秘密参数 Lx, I Dx, T S1,且只有 GWN 和 Sy知道 密钥 l。因此, Sy 可以通过 C=? h(sj ‖ Lx ‖ h(IDx) ‖ T S2) 验证 GWN 的合法 性。同时, Sy 也可以认证 Ux,因为他相信收到的消息是由 GWN 发送的。此外, 只有拥有随机数 r 的 Sy 才能计算 By=EN(Skey ‖ r ‖ s ‖ T S3 ‖ Cnew ig) 和会话密 钥 Skey= h(h(IDx) ‖ Lx ‖ r ‖ T S3),并生成响应消息 {By, T S3},其中 T S3 是当 前时间戳。通过检查 Skey′?= Skey 和 s′?= s 是否成立, Ux 可以确认 GWN 和 Sy 的合法性。因此,我们协议中 Ux、 GWN、 Sy 之间的相互认证得到了良好实 现。
7.2 匿名性
用户匿名性意味着攻击者 A无法获知用户的身份 IDx。在我们的协议中,用户的身份由Nx, Bx进行掩码保护,其中 Nx= EN(IDx ‖ Lx ‖ SID y), Bx= h(IDx ‖ Lx ‖ SID y ‖ T S1)。 如果攻击者 A想要获知 IDx,他/她必须知道 N,其中 N= M ⊕ h(h(IDx) ‖ n)= h(H P W′ ‖ ID g ‖ K)。由于 N受到 H P W以及 GWN的私钥 K 的保护,因此在不同会话中很难获知用户的 IDx。因此,我们的协议能够提供用户匿名性。
7.3 不可追踪性
不可追踪性意味着对手无法在每次会话中区分不同的用户。在我们的协议中,用户 Ux 向 GWN 发送 {Cx g , Nx, Bx, T S1},其中 Nx= E N(I Dx ‖Lx ‖ SID y) , B x= h(IDx ‖ L x ‖ SID y ‖ T S1), T S1 是当前时间戳。 Nx 由随机数 Lx 保护, B x 由随机数 Lx , T S1 保护。此外, C x g 将在每次会话后使用 C new i g 更新。因此,这些 参数 Cx g , N x , B x , T S1 在每次会话中都不同。因此,攻击者 A 无法追踪 Ux。
15305
多媒体工具与应用 (2021) 80: –1531315291
7.4 完美前向安全性
完美前向安全性意味着即使通信双方的长期私钥被泄露,之前建立的会话密钥也不会被 泄露[17]。在我们的协议中,会话密钥是 Skey= h(h(IDx) ‖ Lx ‖ r ‖ T S3),它受到随 机数 Lx和 r的保护。如果攻击者 A获得了长期秘密参数SIDy,他/她可能试图通过 Lx= P3 ⊕ h(sj ‖ 111′),其中 sj= h(K ‖ SIDy),但 P3受到 l 的保护,而随机数 r受到 N的保护。因此,攻击者A无法获得 Lx和 r。因此,我们的方案能够提供完美前向保密。
7.5 会话密钥建立
在我们的协议运行过程中,会生成会话密钥 Skey= h(h(IDx) ‖ Lx ‖ r ‖ T S3)。它可 以用于保护无线传感器网络中的后续通信。
7.6 用户友好性
我们的协议允许用户选择任意身份和密码,并且可以随时修改密码,这使得我们的协议 具有良好的用户体验和用户友好性。
7.7 抵抗特权内部人员攻击
在我们的协议的注册阶段, Ux向 GWN发送{H P W, h(IDx)},其中 H P W= h(IDx ‖ PWx ‖ b)。我们知道, IDx, P Wx受到随机数b和哈希函数 h(·)的保护。 此外,即使特权内部人员获得了智能卡SC,为了获取IDx, P Wx,他/她可能从 SC中 提取消息 zx= h(P Wx ‖IDx ‖ n) mod i,但 P Wx, I Dx受到模糊验证者 i[41]的保 护。上述分析表明,特权内部攻击者可能猜测 IDx, P Wx,但他/她无法验证猜测的 有效性。因此,我们的协议能够抵御特权内部攻击。
7.8 抵抗设备窃取攻击
在现实社会中,对手 A可能会获取用户的设备(拾取或窃取)。我们假设A获得了 Ux的智 能卡,并通过侧信道攻击[22],从智能卡中提取信息{M, n, h(·), Cxg , zx, i},其中 zx= h(P Wx ‖ IDx ‖ n) mod i。 A可能猜测 IDx和P Wx,但由于 IDx和 P Wx受到模糊验证 者 i[41]的保护,无法验证猜测是否正确。因此,我们的协议可以抵抗设备窃取攻击。
7.9 抵抗用户冒充攻击
如果攻击者 A想要冒充合法用户, A必须伪造有效的登录信息{Cx g , Nx, Bx, T S1}, 其中 Cx g= E J[H P W ‖ ID g ‖ r g], Nx= E N(I Dx ‖ Lx ‖SID y) , B x= h(IDx ‖ Lx ‖ SID y ‖ T S1)。为了计算 C x g , A必须知道 H P W, I D g 以及随机 数r g,但这非常困难。此外, N x , B x受到 SID y 和随机数 L x的保护。因此, A无法 伪造有效的登录信息。因此,用户冒充攻击对我们的协议无效。
15306
多媒体工具与应用 (2021) 80: –1531315291
7.10 抵抗重放攻击
攻击者 A可能会拦截在信道中传输的信息{Cxg, Nx, Bx, T S1}并重放它。然而, GWN 将通过检查 T S1′ − T S1? < T和Bx?= h(IDx′ ‖ L′x ‖ SID′ y ‖ T S1)来检测该攻击。如果 结果不成立, GWN将中止请求。同样,攻击者A可能会拦截{By, T S3}并将其重放给 Ux, 但 Ux也将通过检查 T S3′ − T S3? < T和 Skey′?= Skey发现该攻击,其中 Skey= h(h(IDx) ‖Lx ‖ r ‖ T S3)。因此,我们提出的协议能够成功抵抗重放攻击。
7.11 抵抗中间人攻击
从上述分析可以看出,我们的协议能够在用户 Ux、网关节点 GWN 和传感器节点 Sy 之间提供相互认证。因此,我们的协议能够成功抵抗中间人攻击。
7.12 抵抗离线密码猜测攻击
离线密码猜测攻击是指攻击者 A拦截合法用户与服务器之间传输的消息,然后以 离线方式猜测合法用户的密码。在我们的协议中,攻击者 A无法获得足够的信息 来计算密码。原因如下:在注册阶段, A可能拦截消息 {H P W, h(IDx)},其中 H P W= h(IDx ‖ P Wx ‖ b)。如果 A想要知道 P Wx,他/她必须知道随机数 b, 因为 P Wx包含在 H P W中,但这是不可能的。另一方面,为了获取 P Wx, A可 能窃取用户的智能卡(SC),并从SC中提取信息 {M, n, h(·), Cxg, zx, i},其中 zx= h(P Wx ‖ IDx ‖ n) mod i。A可能猜测 IDx和 P Wx,但由于 P Wx受到模糊 验证者 i[41]的保护,无法验证猜测是否正确。 因此,我们的协议能够成功抵抗离线密码猜测攻击。
7.13 抵抗窃取验证者攻击
窃取验证者攻击是指攻击者 A通过窃取服务器数据库中存储的验证信息来破坏协议 的运行。在我们的协议中,服务器 GWN无需维护验证表。因此,我们的协议能够 抵抗窃取验证者攻击。
8 性能分析
在本节中,我们将比较我们的协议与相关协议的安全性和性能,即达斯等人提出的协议[7],库马 里等人提出的协议[42], Qi 等人提出的协议[39]以及Kaur等人提出的协议[41]。比较结果如表2所 示。
表 2表明,Das 等人提出的协议 [7]以及 Kaur等人提出的协议 [41]无法提供匿名性。 [7, 39, 42]且[41]未能提供不可追踪性。 [7, 42]且 [39]存在已知密钥安全性问题。库马里等 人的协议 [42]以及 Kaur等人提出的协议 [41]易受特权内部人员攻击。此外,[39, 41, 42]且 [41]存在完美前向保密、设备被盗攻击抵抗性、中间人攻击抵抗性方面的问题
15307
多媒体工具与应用 (2021) 80: –1531315291
| 表2 安全性对比 | [7] | [42] | [39] | [41] | Our |
|---|---|---|---|---|---|
| 相互认证 | √ | √ | √ | √ | √ |
| 匿名性 | × | √ | √ | × | √ |
| 不可追踪性 | × | × | × | × | √ |
| 已知密钥安全性 | × | × | × | √ | √ |
| 完美前向保密 | √ | √ | √ | × | √ |
| 会话密钥建立 | √ | √ | √ | √ | √ |
| 用户友好性 | √ | √ | √ | √ | √ |
| 抵御特权内部攻击 | √ | × | √ | × | √ |
| 抵御设备被盗攻击 | √ | √ | × | √ | √ |
| 抵抗用户冒充攻击 | √ | √ | √ | √ | √ |
| 抵抗重放攻击 | √ | √ | √ | √ | √ |
| 抵抗中间人攻击 | √ | × | √ | √ | √ |
| 抵抗离线密码猜测攻击 | √ | √ | √ | × | √ |
| 抵抗窃取验证者攻击 | √ | √ | √ | √ | √ |
以及分别存在离线密码猜测攻击问题。然而,我们的协议能够提供所有这些安全特性。
在我们的方案中,参数 Zx被计算为 Zx= h(P Wx ‖ IDx ‖ n) mod i,从而确保 有 |Did|∗|D| n0 ≈ 232个候选对 (ID, P W)来迷惑 A,其中 |D|和 |Did|分别表示密码空间 和身份空间的大小,且 |D| = |Did| = 106,n0= 28。即使 A获得了受害用户的身份, 仍然会被迷惑,因为存在 |D| n0 ≈ 212个密码候选值。通过这种方式,我们阻止了 A获得 正确的 (ID, P W)对,并将通过该新方法计算出的参数 Zx称为“模糊验证者”。然而, 其他方案并未采用此技术,这使得我们的方案比其他方案更安全。
接下来,我们将比较我们的协议与相关认证协议的性能 [7, 41, 42]。我们将从 执行时间和通信开销两个方面分析性能。首先,我们定义以下符号:
• Tcm:执行混沌映射函数所需的时间。
• Tm:执行椭圆曲线标量点乘法所需的时间。
• Tc:执行加解密操作所需的时间。
• Th:执行单向哈希函数操作所需的时间。
• T f e:执行模糊提取器操作所需的时间。
根据 [14], Th ≈ 0.0005s, Tcm ≈ 0.0171s, Tc ≈ 0.0087s, Tm ≈ 0.063075s和 T f e ≈ 0.0171s。此外,我们假设身份的大小为64位,哈希输出为160位,切比雪夫 混沌映射操作为320位,椭圆曲线上的点为320位,时间戳为32位,随机数/临时值 为64位,所使用的对称加密算法为AES‐256。效率比较如表3所示。
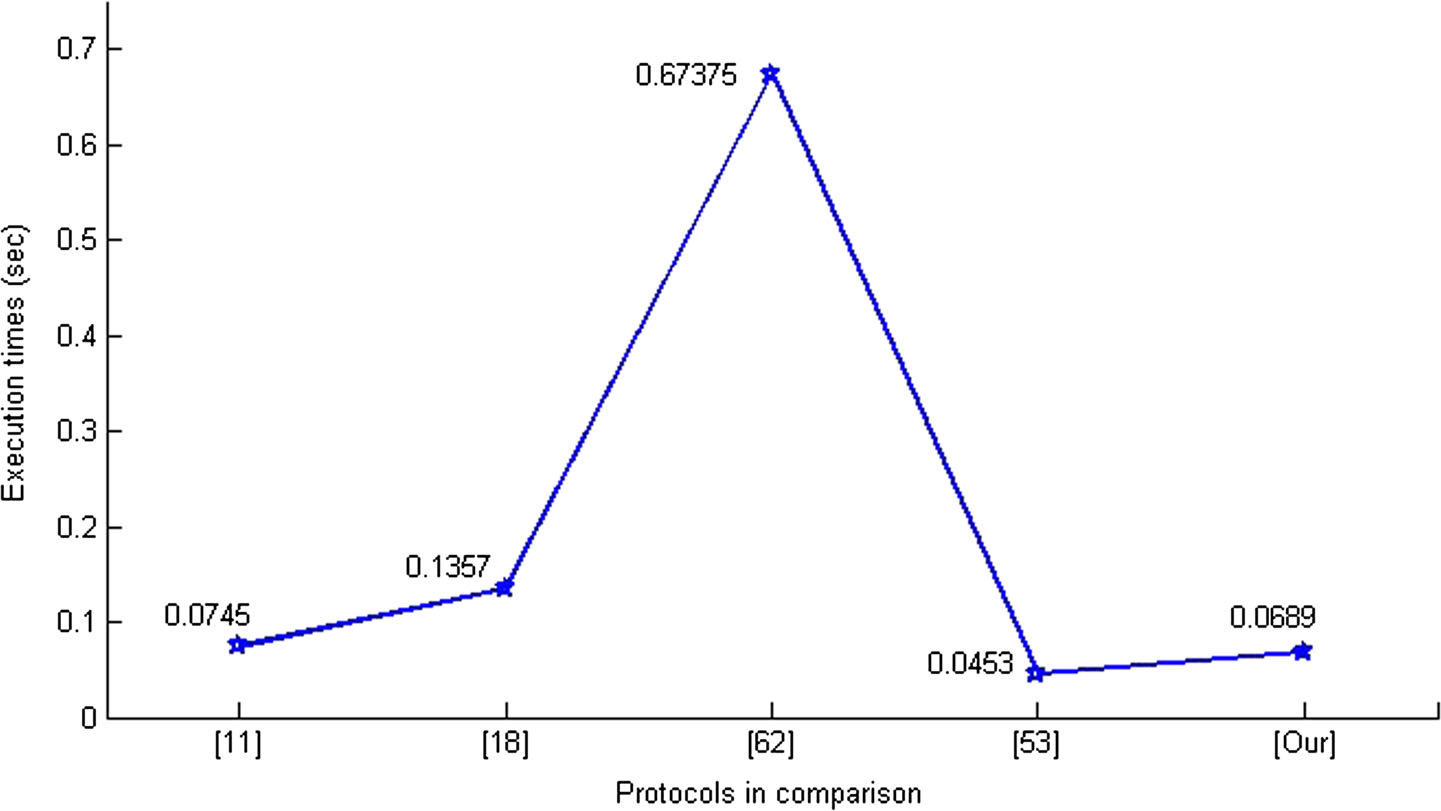
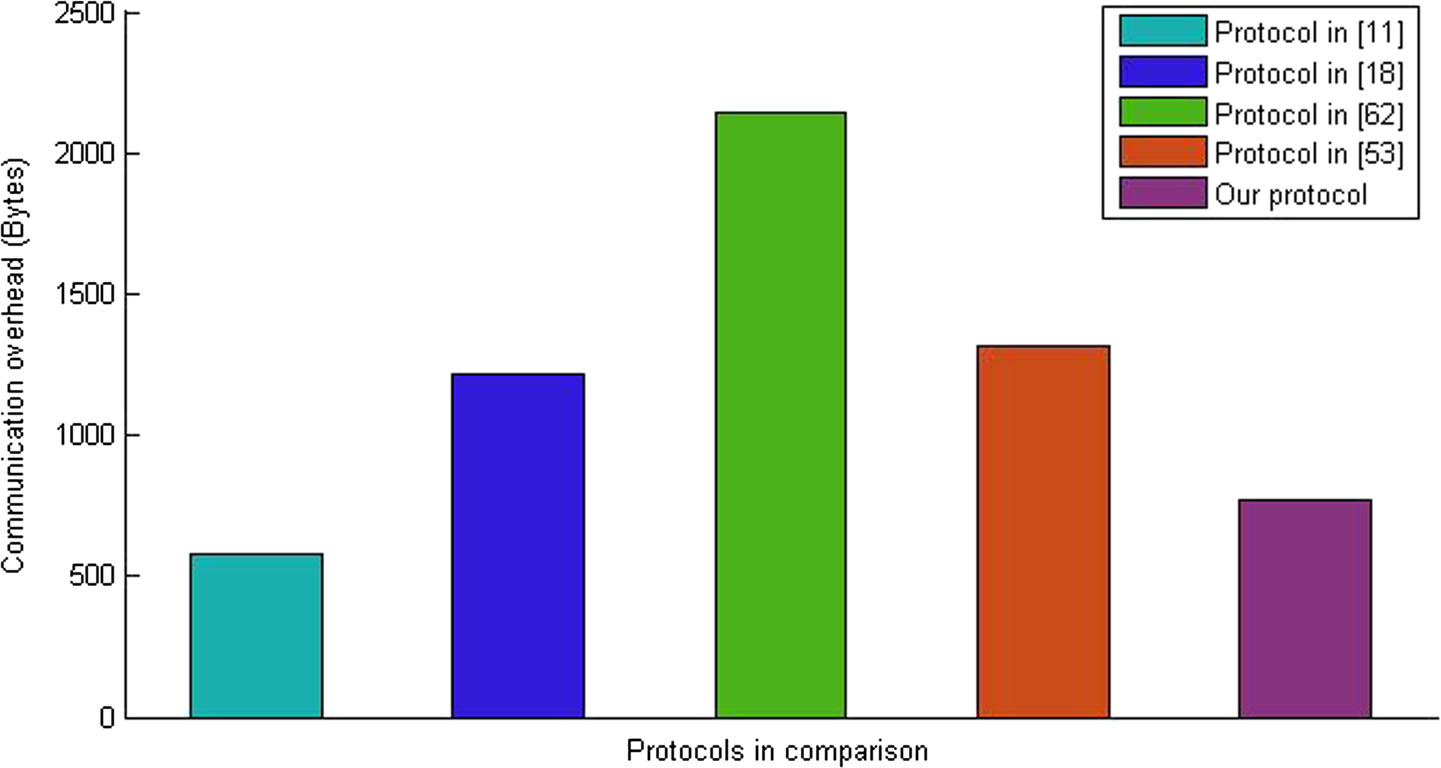
从表3可以看出,我们协议的总执行时间和通信开销分别为0.0689s和 768 bits。
根据图6,我们协议的总执行时间小于[7, 39, 42]且几乎等于[41]。但我们的协议能 够克服Kaur等人提出的协议中的三个弱点[41]并且具有更低的通信开销
15308
多媒体工具与应用 (2021) 80: –1531315291
| Table 3 Computation and communication cost comparison | |||||
|---|---|---|---|---|---|
| Scheme | Execution time | Communication cost | |||
| User | Sensor | GWN | Total | ||
| Das[7] | 6Th+ Tc+ 2Tf e | 2Th+ Tc | 3Th+ 2Tc | 11Th+ 4Tc+ 2Tf e ≈ 0.0745s | 576 bits |
| Saru et al.[42] | 5Th+ 2Tc+ 3Tcm | 3Th+ 3Tcm | 6Th+ Tc | 14Th+ 3Tc+ 6Tcm ≈ 0.1357s | 1216 bits |
| Qi et al.[39] | 7Th+ 4Tm+ Tf e | 4Th+ 5Tm+ Tc | 6Th+ Tm+ Tc | 17Th+ 10Tm+ 2Tc+ Tf e ≈ 0.67375s | 2144 bits |
| Saini and Kumar[41] | 8Th+ 2Tc | 7Th+ Tc | 6Th+ Tc | 21Th+ 4Tc ≈ 0.0453s | 1312 bits |
| Our | 5Th+ 2Tc | 4Th+ 2Tc | 7Th+ 3Tc | 16Th+ 7Tc ≈ 0.0689s | 768 bits |
15309
多媒体工具与应用 (2021) 80: –1531315291
比 [41, 42]的通信开销显著优于[39, 42]和 [41],,且比 [7]更优,如图 7所示。但我 们的协议能够提供[7]无法提供的三项安全性功能。因此,我们的协议比其他协议 更高效。
15310
多媒体工具与应用 (2021) 80: –1531315291
9 结论
在无线传感器网络中,抵抗特权内部人员攻击、用户不可追踪性、抵抗会话密钥攻 击以及完美前向安全性是四个重要的安全属性。本文中,我们证明了Kaur等人提 出的协议存在三个弱点。为克服这些弱点,我们提出了一种基于自认证密码学的匿 名且可证明安全的认证协议,并通过BAN逻辑证明了其正确性。安全分析表明,所 提出的协议能够抵抗各种已知攻击,具有更完善的安全性。与其他相关协议相比, 新协议执行时间更短,通信开销更低。因此,我们认为我们的协议更适合用于无线 传感器网络。未来,我们将考虑在标准模型下设计新的密钥协商方案以增强安全性, 并扩展本文内容以提升可用性。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 11
 0
- 0


 已为社区贡献15条内容

所有评论(0)