【dump调试】深入分析程序闪退:使用IDA+WinDbg+程序安装包定位dump异常代码
在软件开发和维护过程中,程序闪退问题常常令人头疼,尤其是当用户反馈问题但无法重现时。当无法获取PDB符号文件且无法访问产生dump的机器时,我们该如何精准定位问题根源?本文将详细介绍如何仅凭dump文件、原程序安装包和IDA/WinDbg工具链,高效定位程序闪退的异常代码位置。
为什么需要这种分析方法?
在实际工作中,我们经常面临以下困境:
- 用户提交了程序闪退的dump文件,但没有对应的PDB符号文件
- 无法访问产生dump的客户机器进行现场调试
- 需要快速定位问题,避免反复要求用户提供更多信息
本文介绍的方法特别适用于这种"黑盒"场景,仅需三个关键材料即可展开深入分析:
- 程序闪退产生的dump文件
- 原始程序安装包(与用户运行版本完全一致)
- IDA Pro和WinDbg调试工具
一、准备工作
1. 必备材料
- dump文件:程序崩溃时生成的内存转储文件
- WinDbg:Windows调试工具,用于分析dump文件
- 原程序:与产生dump文件完全一致的可执行程序
- IDA Pro:反汇编工具,用于查看程序代码逻辑
2. 环境配置
将原程序部署安装到与产生dump文件相同的目录结构中(模拟原始环境),并将dump文件放置在程序可执行文件所在目录。这一步很重要,因为某些路径相关的错误可能与目录结构有关。
示例目录结构:
D:\crash_analysis\
├── demo_crash_app\
│   ├── demo_crash_app.exe  # 原始程序
│   └── 20250904_152923.dmp # dump文件
二、使用WinDbg定位异常位置
1. 打开dump文件进行初步分析
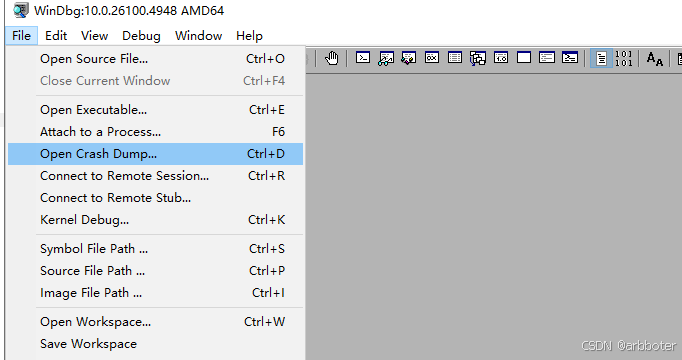
启动WinDbg,通过File -> Open Crash Dump... (或按Ctrl+D)打开dump文件。等待加载完成后,在命令窗口执行自动分析命令:
!analyze -v
这个命令会进行自动分析,通常能直接显示异常原因和位置。在我们的示例中,输出显示:
EXCEPTION_RECORD:  (.exr -1)
ExceptionAddress: 010afbae (demo_crash_app+0x0006fbae)
   ExceptionCode: c0000005 (Access violation)
  ExceptionFlags: 00000000
NumberParameters: 2
   Parameter[0]: 00000000
   Parameter[1]: 00000000
Attempt to read from address 00000000
关键信息解读:
ExceptionAddress: 010afbae- 异常发生的具体地址demo_crash_app+0x0006fbae- 异常发生在程序模块中的偏移ExceptionCode: c0000005- 访问违规异常(最常见的是空指针解引用)Attempt to read from address 00000000- 尝试读取空指针地址
2. 查看异常上下文
执行命令.ecxr查看异常发生时的寄存器状态:
0:004> .ecxr
eax=00000082 ebx=0f4816d8 ecx=00000082 edx=00000082 esi=00000000 edi=0f4816d8
eip=010afbae esp=042df5dc ebp=042df60c iopl=0         nv up ei pl nz na po cy
cs=0023  ss=002b  ds=002b  es=002b  fs=0053  gs=002b             efl=00010203
demo_crash_app+0x6fbae:
010afbae f3a4            rep movs byte ptr es:[edi],byte ptr [esi]
这里我们看到关键线索:esi=00000000,而指令rep movs正试图从esi指向的地址读取数据。由于esi是空指针(0),导致了访问违规。
3. 获取完整调用堆栈
执行k命令查看异常发生时的调用堆栈:
0:004> k
 # ChildEBP RetAddr
WARNING: Stack unwind information not available. Following frames may be wrong.
00 042df60c 0106fa15     demo_crash_app+0x6fbae
01 042dfeb0 0108c78a     demo_crash_app+0x2fa15
02 042dfed0 01066c0a     demo_crash_app+0x4c78a
03 042dfed8 010b84dd     demo_crash_app+0x26c0a
04 042dff10 74d362c4     demo_crash_app+0x784dd
...
注意:由于缺少PDB文件,WinDbg会显示"Stack unwind information not available"警告,但主要堆栈帧仍然可用。第一行(00)是异常发生的直接位置,后续是调用它的函数。
4. 确定模块基地址
执行lmf命令查看所有加载模块的地址范围:
0:004> lmf
start    end        module name
01040000 012a1000   demo_crash_app D:\...\demo_crash_app.exe
...
这里我们获取到关键信息:
- 模块名称:
demo_crash_app - 基地址:
01040000 - 异常地址:
010afbae(从!analyze结果中获取)
计算异常在程序中的偏移:010afbae - 01040000 = 0x6fbae
三、使用IDA分析异常代码
1. 加载程序并调整基地址
- 打开IDA Pro(注意选择与程序架构匹配的版本,32位程序用32位IDA,64位用64位IDA)
- 导入原始程序
demo_crash_app.exe - 等待IDA完成自动分析
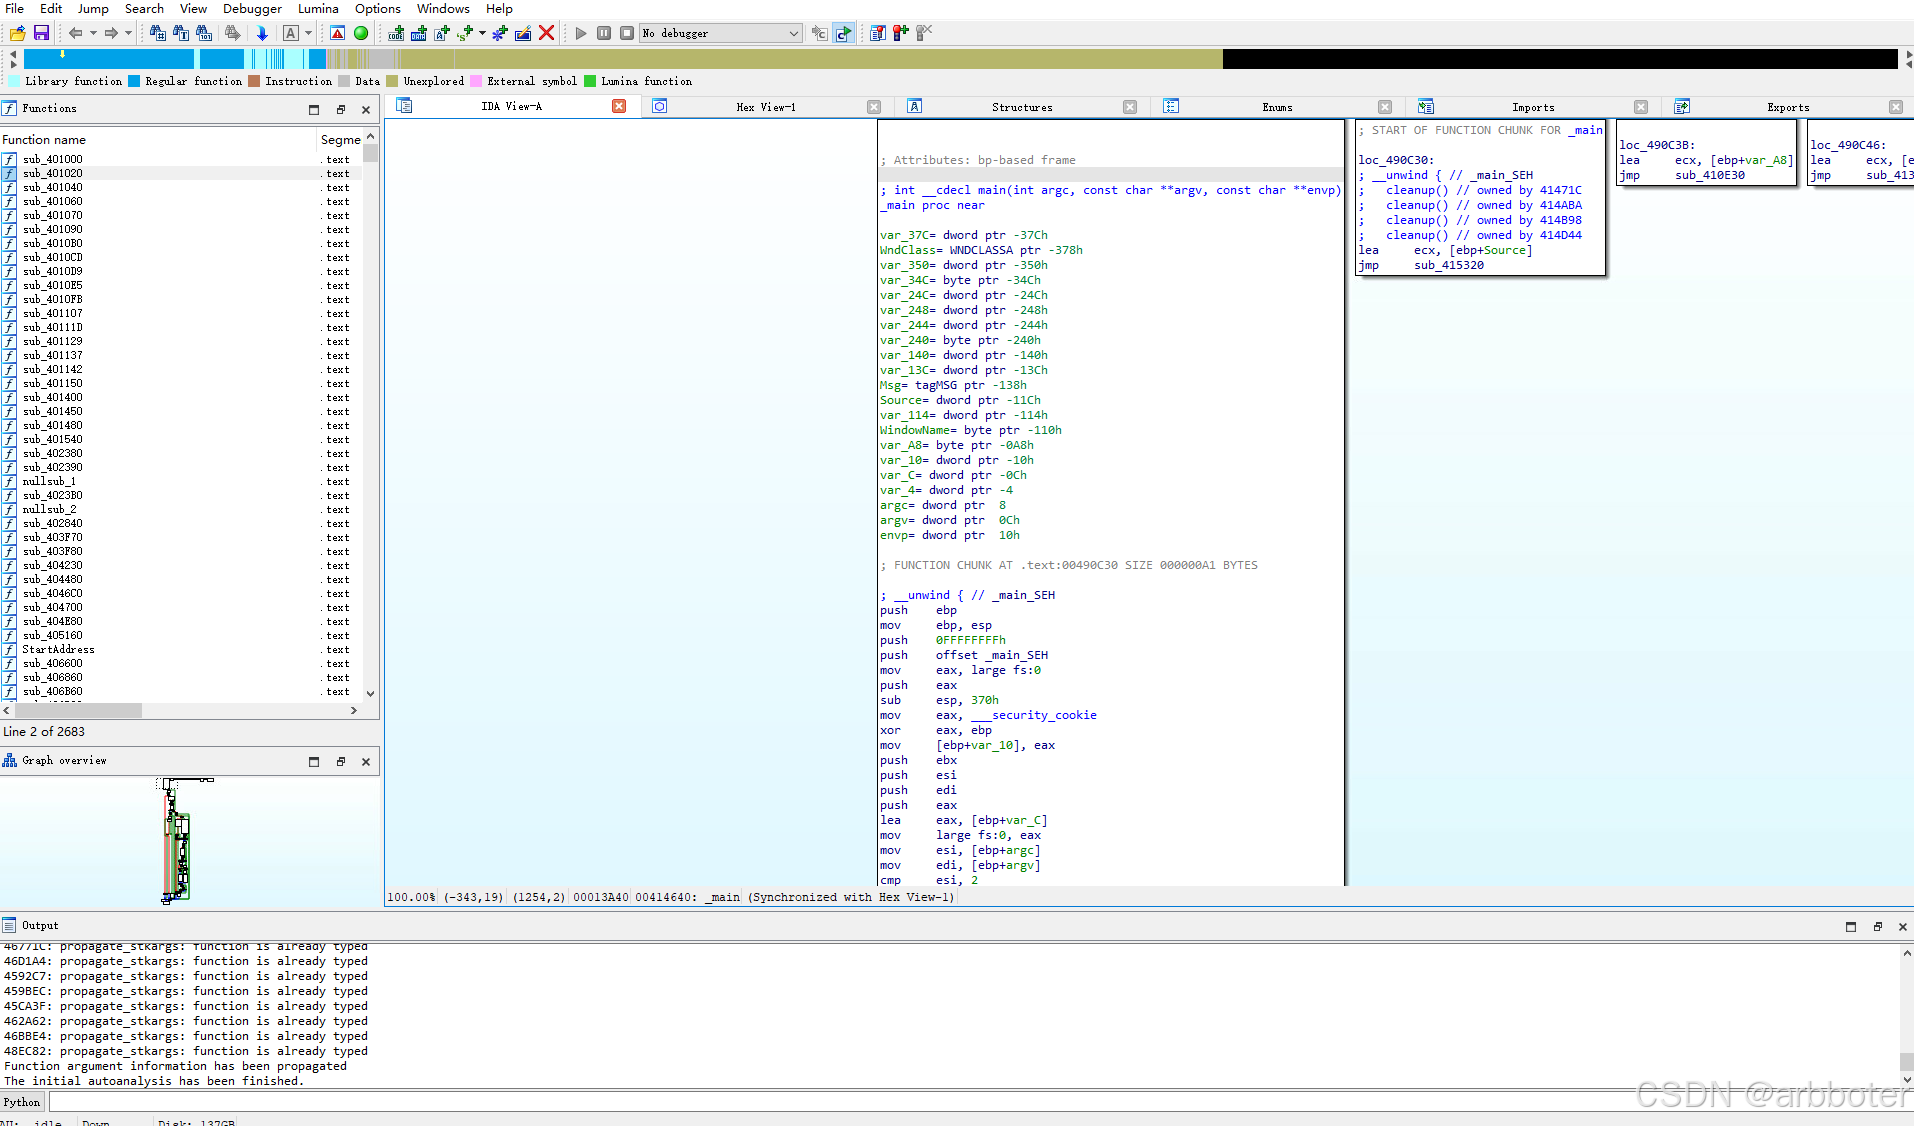
2. 重设程序基地址
由于WinDbg中显示的地址是加载到内存后的实际地址,而IDA默认以程序的原始基地址加载,我们需要调整IDA中的基地址以匹配WinDbg:
-
Edit -> Segments -> Rebase program...(或按Alt+S) -
输入WinDbg中获取的基地址:
01040000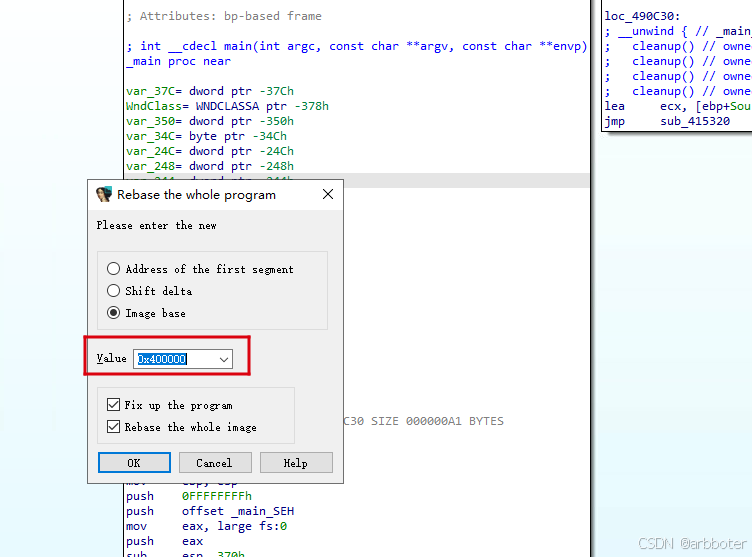
-
点击OK
这一步至关重要,它确保了WinDbg中的地址可以直接在IDA中使用,无需手动计算偏移。
3. 定位异常代码位置
-
Jump -> Jump to address...(或按G)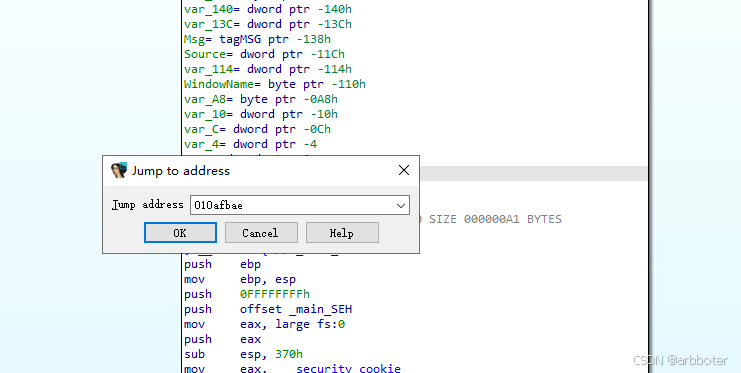
-
输入异常地址
010afbae -
按回车跳转到目标位置
此时IDA会定位到汇编代码处:
demo_crash_app:010AFBAE loc_10AFBAE:                            ; CODE XREF: sub_106F990+49↑j
demo_crash_app:010AFBAE                 rep movs byte ptr es:[edi], byte ptr [esi]
demo_crash_app:010AFBAE                                         ; ↑j ...
demo_crash_app:010AFBAE                                         ; ↑j ...
demo_crash_app:010AFBAE                                         ; ↑j ...
demo_crash_app:010AFBAE                                         ; ↑j ...
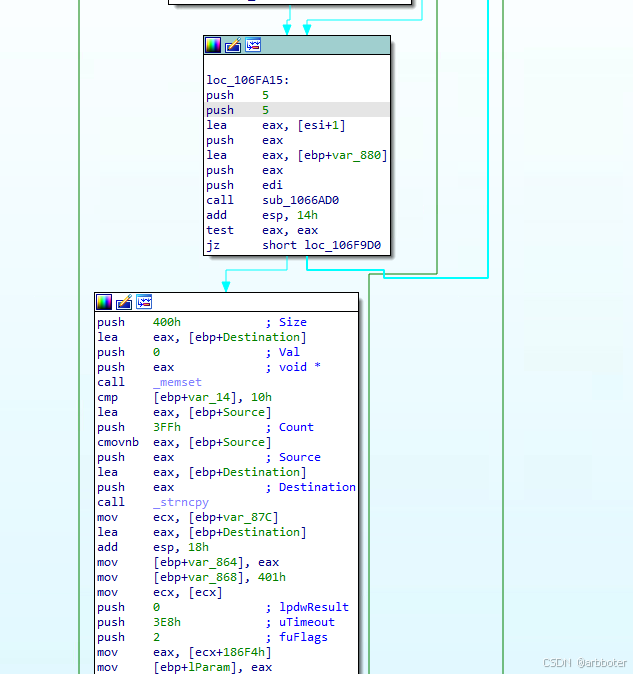
4. 查看反编译代码
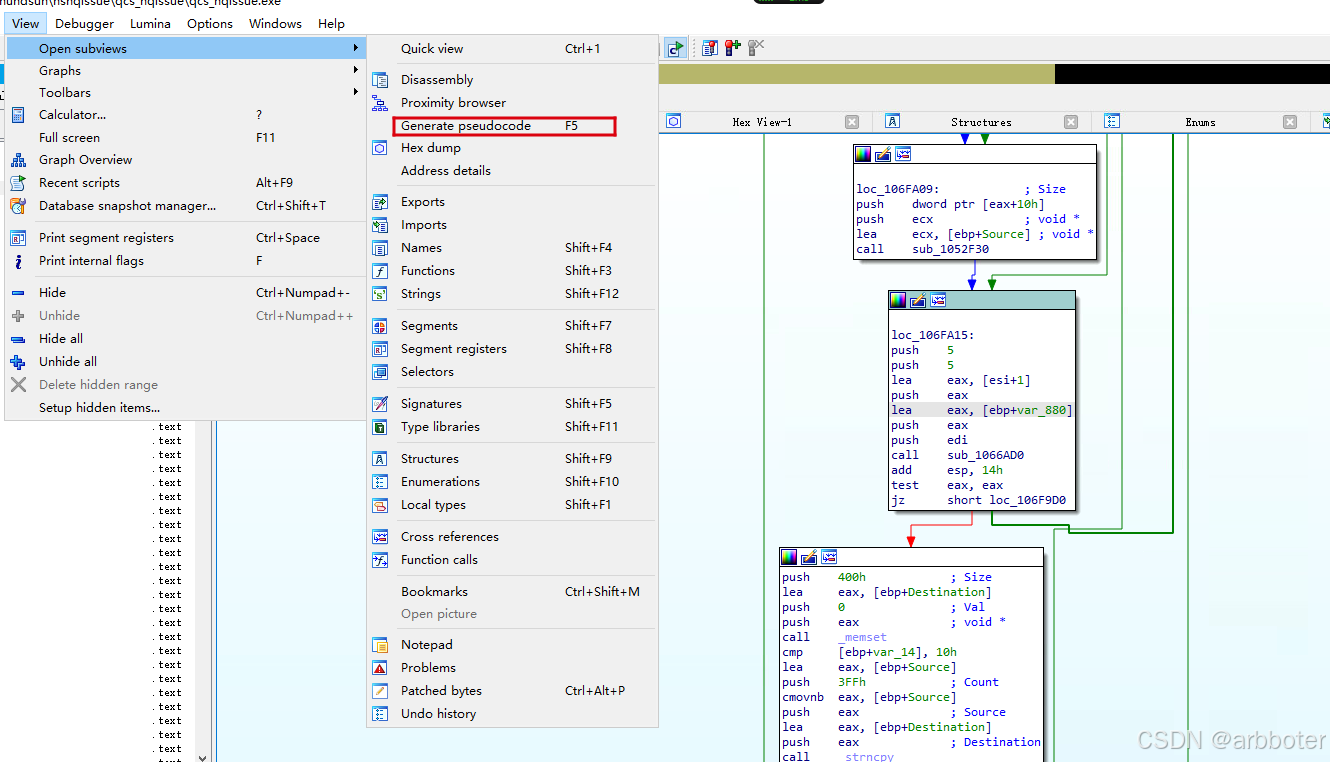
按F5键(或选择View -> Open subviews -> Pseudocode)查看IDA的反编译结果:
void __usercall sub_106F990(int a1@<edi>, int a2@<esi>)
{
  // ... 省略部分代码 ...

  if ( sub_1066AD0(v8 + 1675264, &v27, v9 + 1, 5, 5) )
  {
    memset(Destination, 0, sizeof(Destination));
    v13 = (const char *)Source;
    if ( v36 >= 0x10 )
      v13 = Source[0];
    strncpy(Destination, v13, 0x3FFu);  // 问题可能出在这里
    lParam[2] = (LPARAM)Destination;
    lParam[1] = 1025;
    v14 = *v28;
    lParam[0] = *(_DWORD *)(*v28 + 100084);
    SendMessageTimeoutA(*(HWND *)(v14 + 100084), 0x4Au, (WPARAM)hWnd, (LPARAM)lParam, 2u, 0x3E8u, 0);
    break;
  }

  // ... 省略部分代码 ...
}
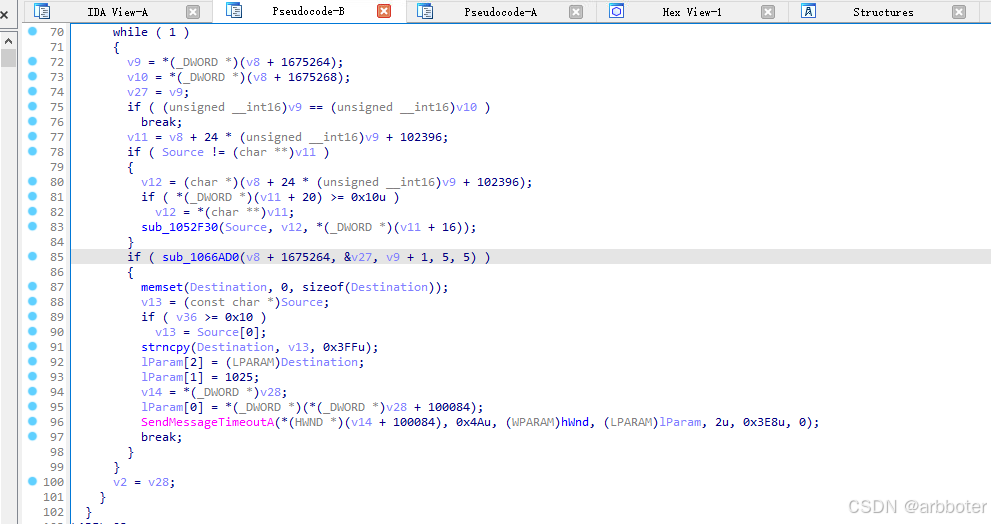
5. 对照伪代码关联源代码位置
结合伪代码处的代码特征,包括特殊系统函数调用、常量值与魔术数字匹配、控制流结构匹配法、字符串常量匹配法(最有效)等查找关联源代码。
6. 追踪调用链
如果当前函数难以确定问题根源,可以沿着调用堆栈向上追踪:
- 查看上一层调用:
0106fa15(从堆栈信息中获取) - 在IDA中跳转到该地址:
G 0106fa15 - 分析调用上下文,查看参数传递过程
四、关键技巧与注意事项
1. 基地址匹配的重要性
当没有PDB文件时,精确匹配WinDbg和IDA的地址空间是成功分析的关键。务必通过Rebase program确保两者基地址一致。
2. 多层堆栈分析
如果第一层异常位置代码难以理解:
- 查看整个调用堆栈(
kn命令显示更详细的堆栈) - 逐层向上分析,寻找更清晰的业务逻辑上下文
- 注意参数传递过程,可能在上层函数中已埋下隐患
3. 内存数据验证
在WinDbg中可以查看异常时的内存状态:
dds esi  // 显示esi指向的内存(虽然这里是NULL)
dds edi  // 显示目标地址
4. 版本一致性验证
确保使用的程序二进制文件与产生dump的版本完全一致:
- 检查文件大小和哈希值
- 如果有多个版本,dump中的模块时间戳可能提供线索
5. 无PDB情况下的替代方案
- 使用IDA的FLIRT技术识别标准库函数
- 通过字符串交叉引用定位相关功能模块
- 利用函数特征码匹配已知的库函数
五、总结
本文详细介绍了在缺乏PDB符号文件和无法访问原始环境的情况下,如何利用WinDbg和IDA协同工作,精准定位程序闪退的根本原因。关键步骤总结如下:
- 使用WinDbg进行dump初步分析,获取异常地址和调用堆栈
- 确定程序模块的准确基地址,为IDA分析提供坐标系
- 在IDA中重设基地址,确保地址空间与WinDbg一致
- 定位异常代码位置,结合汇编和反编译结果分析问题
- 沿着调用链向上追踪,理解完整的问题上下文
这种方法不仅适用于程序闪退分析,也适用于各类内存访问违规、空指针解引用等常见崩溃问题。掌握这套技术,即使在资源有限的情况下,也能高效解决棘手的程序稳定性问题。
提示:虽然本文聚焦于没有PDB文件的场景,但在实际工作中,如果能获取PDB文件,分析过程会更加简便直观。建议开发团队建立完善的符号文件管理机制,为后续问题分析提供便利。

北京人形旗下天工造物具身智能开源社区,聚焦具身天工与慧思开物两大平台
更多推荐
 14
 0
- 0


 已为社区贡献1条内容

所有评论(0)